
 #1
Adversarial ML attack frameworks, evasion techniques, and model robustness evaluation tools.
Kitploit 추천

 gmh5225/bedaisy-bypass
UEFI 및 비-UEFI 시스템에서 안티치트 탐지를 억제하기 위해 BEDaisy-서비스 보고 트래픽을 가로채고, 복호화하고, 무력화하는 커널 모드 후크입니다.
 dovughs/mora-hwbp
하드웨어 브레이크포인트(DR0-DR7) 기반 패치리스 유저 모드 후킹 및 텔레메트리 계측 엔진(AMSI, WLDP 및 ETW PoC).
 yeasen-z/leakgauge
로그 확률에 대해 경량 동작 프로브를 훈련하여 LLM 컨텍스트 유출 공격을 탐지하며, vLLM 오프라인/서버 탐지 파이프라인을 포함합니다.
 mthamil107/db_audit_research
자가 무력화 감사: 낮은 권한의 PostgreSQL 역할이 트리거 기반 감사자를 가역적으로 눈멀게 하고 귀속을 오염시키는 것을 보여주는 재현 가능한 랩(PG14/16) 및 방어 기법. 합성 데이터 사용, CVE-2018-1058 프리미티브 인용.
 cenobyte-vincit/xspawn
launchd의 비공개 XPC 인터페이스를 통해 macOS 프로그램을 스폰하며 exec를 사용하지 않으므로, EDR이 launchd를 부모 프로세스로 기록하게 됩니다. 일회성(one-shot), KeepAlive, plist 기반 작업을 지원합니다.
 imabee101/cve-2023-44487
취약한 서버, 리버스 프록시 및 로드 밸런서에서 서비스 거부(DoS) 조건을 트리거하기 위해 조작된 HTTP/2 스트림을 전송하는 HTTP/2 Rapid Reset(CVE-2023-44487)용 PoC 스크립트
 camillegr/cve-2026-73292
CVE-2026-73292에 대한 개념 증명 익스플로잇: Semaphore UI 비밀번호 변경 엔드포인트를 대상으로 하는 CSRF 공격으로, 인증된 사용자의 비밀번호를 사용자 모르게 재설정하는 악성 페이지를 제공합니다.
 lxxexxbxx/cve-2026-44578
CVE-2026-44578에 대한 개념 증명 익스플로잇으로, 취약한 상태를 재현하여 보안 연구자들이 영향을 받는 시스템을 검증하고 완화 조치를 평가할 수 있게 해줍니다.
 gmh5225/awesome-ai-security
펜테스터, 버그 헌터, 보안 연구자를 위한 AI 보안 자료 및 리소스의 엄선된 목록.
 loosehose/dutchoven
네이티브 C 및 BOF 형식으로 구현된 애플리케이션 범위의 Windows 네트워크 브라운아웃

 wattocyber/gradient-untangler
오픈 가중치 LLM을 위한 로컬 화이트박스 그래디언트 공격: 레드팀을 위한 GCG/PEZ 접미사 탐색, 레이어 중요도, 가중치 스냅샷 및 rank-1 접미사-델타 피팅.
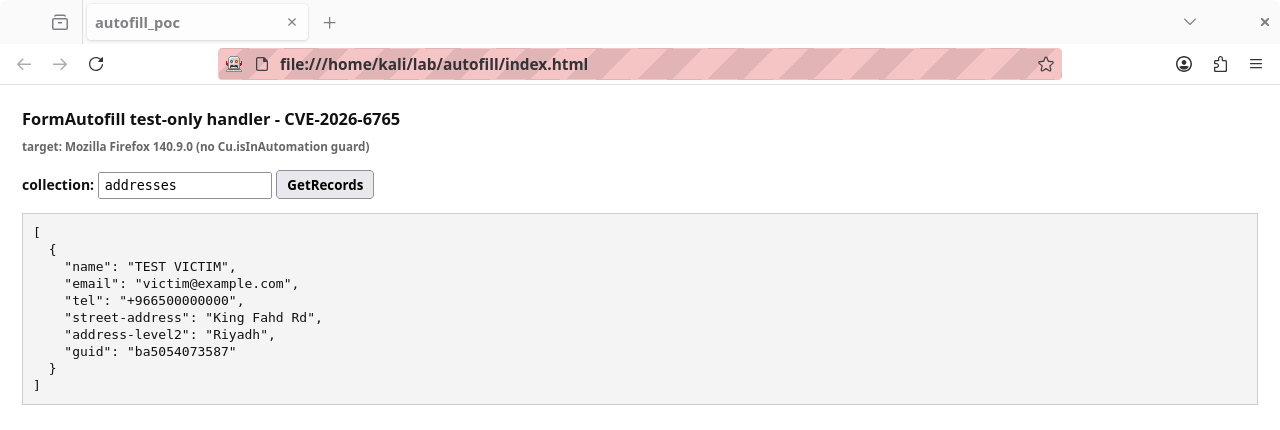 defineid/skeletonkey
CVE-2026-6765, Firefox에 노출된 FormAutofill 핸들러 테스트 전용
 aloshdenny/claude-awm
유니코드 변형 선택자를 주입하여 LLM 텍스트 워터마크를 우회합니다. SynthID 생성기, mean-g 탐지기, 정규화 방어 및 엔트로피 실험을 포함합니다.
 rakib-nyc/nullorigin
연구 전용 AI 워터마크 견고성 툴킷: 로컬 리버스 프록시가 C2PA/EXIF/XMP, Unicode, 이미지/오디오 스테가노그래피, OOXML/PDF 메타데이터를 제거하고 Trojan Source를 스캔합니다.
 gmh5225/antidebug-antivm
가상화 환경 또는 잠재적 디버깅을 탐지하는 다양한 방법
 xrazymee/ragsieve
검색 증강 생성에서 지식 중독 탐지를 위한 자기 참조 로컬 대비
 guillaumemeyer/watermarks-remover
소유한 콘텐츠에서 AI 워터마크를 제거하는 프라이버시 우선 앱입니다.
 horkimhab/llm-prompt-injection-resources
LLM 프롬프트 인젝션 공격, 방어 및 보안을 학습하고 연구하기 위한 엄선된 리소스 모음입니다.








