

w3af
 andresriancho/w3af
オープンソースのWebアプリケーションセキュリティスキャナで、XSS、SQLインジェクション、OSコマンドインジェクションを含む200以上の脆弱性を特定・悪用します。ペネトレーションテスターと開発者向けに設計されています。
vulnerability-scannersweb-vulnerability-scannersexploitation+3
4.9k
 projectdiscovery/nuclei
高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。
 chaitin/safeline
セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 脆弱性の防御を目的とした RASP ツール。log4j2 RCE(CVE-2021-44228)対策専用に設計されたランタイムアプリケーション自己保護モジュール。
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 keygraphhq/shannon
Shannonは、WebアプリケーションとAPI向けの自律型ホワイトボックスAIペンテスターです。ソースコードを分析し、攻撃ベクトルを特定し、実際のエクスプロイトを実行して、本番環境に到達する前に脆弱性を証明します。

 devcop95/bugbounty-lab101
HackerOneリサーチャー向けの完全なバグバウンティワークスペース。スコープの適用、自動偵察/脆弱性パイプライン(400以上のツール)、レポートテンプレート、CVE/CWEウォッチリスト、ローカルVM練習ラボを含みます。規律ある倫理的なハンティングのために構築されています。
 webgoat/webgoat
Webアプリケーションセキュリティとペネトレーションテスト技術を学ぶためのインタラクティブなレッスンとチャレンジを備えた、意図的に脆弱性を持たせたWebアプリケーションです。
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academyラボ向けの実践的な学習ノートとウォークスルー。Web脆弱性、ペイロード、列挙、BSCP試験対策を網羅しています。
 projectdiscovery/katana
次世代のクローリングおよびスパイダリングフレームワーク。
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
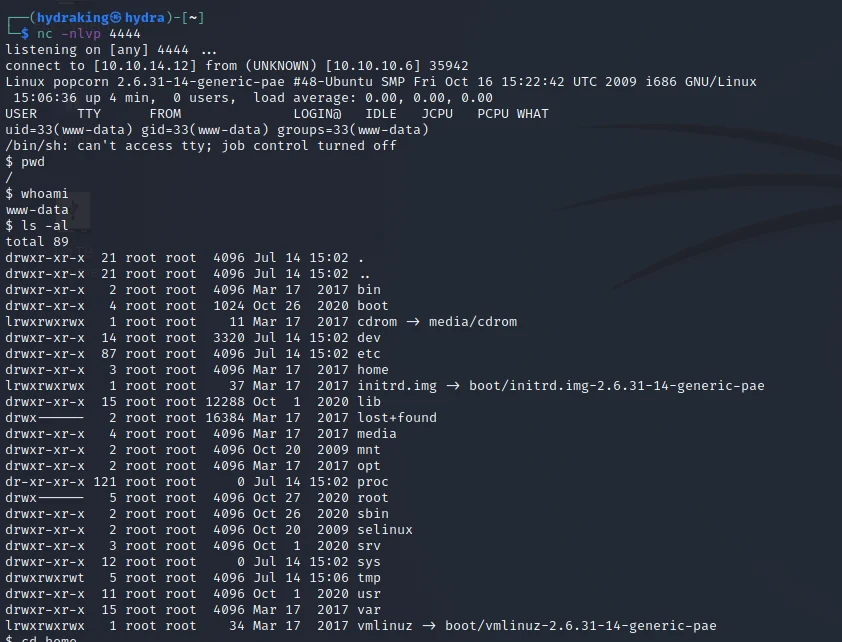 h3x0v3rl0rd/php_reverse_shell
標的システム上でリモートコマンド実行を確立するためのシンプルなPHPリバースシェルスクリプトです。ペネトレーションテストやセキュリティ評価に最適です。
 piratesshield/apiharvester
ワンショットAPI攻撃ツール - 指定されたルートからAPI URLを見つけ、自動攻撃をシミュレートします
 sqlmapproject/sqlmap
自動SQLインジェクションおよびデータベース乗っ取りツール
 projectdiscovery/httpx
高速なマルチプローブHTTPツールキット。偵察と情報収集のためのツール。TLS、CSP、ヘッダー、技術スタック、CDNをプローブします。マッチャー、フィルター、JSON出力に対応し、自動セキュリティテストが可能です。
 neex/http2smugl
HTTP/2からHTTP/1.1への変換を介してHTTPリクエストスムグリングの脆弱性を検出・悪用し、自動化されたヘッダースムグリング技術を用いてバックエンドの解析の不一致を特定します。
