
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
静的コード分析 (SAST) — ツール — 3 ページ | Kitploit

ツール

すべてAndroidセキュリティ認証と認可クラウドインフラストラクチャセキュリティ防御ツールディスクフォレンジック組み込みシステムセキュリティ汎用ユーティリティ侵害指標 (IOC) 管理OSINT (オープンソースインテリジェンス)パケットスニッフィングと分析パスワードクラッキングペネトレーションテストフレームワークフィッシングツール特権昇格偵察静的分析脆弱性スキャナーウェブ脆弱性スキャナーWi-Fi監査Bluetoothセキュリティコンテナセキュリティ動的分析 (サンドボックス)暗号化/復号化ツールエクスプロイトフレームワークID管理iOSセキュリティIoTセキュリティメモリフォレンジックネットワークマッピングソーシャルエンジニアリング用OSINTパスワード攻撃ペイロード生成永続化メカニズムポートスキャン静的コード分析 (SAST)脅威フィードとアグリゲーター脆弱性分析ウェブプロキシと傍受コード分析DNSおよびサブドメイン列挙動的コード分析 (DAST)エクスプロイトハッシュ分析IDS/IPS回避なりすましツール横移動モバイルアプリペンテストネットワークフォレンジックリバースエンジニアリングRFID/NFCツールSCADA/ICSセキュリティスクリプトと自動化サーバーレスセキュリティシェルコードウェブアプリケーション悪用APIセキュリティテスト構成監査データ流出デバッガフォレンジック情報収集モバイルフォレンジックネットワークアクセスコントロールポストエクスプロイトセキュリティ仮想化フィッシングWAFバイパスウェブセキュリティファジングネットワークセキュリティステガノグラフィーワイヤレスセキュリティデータ復旧マルウェア分析デジタルフォレンジックハードウェアハッキング暗号化CTFペネトレーションテストクラウドセキュリティDevSecOpsモバイルセキュリティプライバシーコマンド&コントロールソーシャルエンジニアリングハードウェアセキュリティユーティリティとフレームワークハードウェアとIoTセキュリティシークレット検出バイナリ解析脅威インテリジェンスアイデンティティ&アクセス管理 (IAM)サプライチェーンセキュリティ認証機械学習侵入検知論文と研究設定ミスサブドメイン列挙メール収集学習と教育AI支援リバースエンジニアリングDNSファジングレッドチーミングインシデントレスポンスクローラー厳選リソースリモートアクセスツールシェルコード生成ペイロード開発リモートアクセストロイの木馬APIセキュリティアンチボットフィンガープリントスプーフィングCAPTCHAバイパスメールセキュリティDNS分析カオスエンジニアリング学習パスとコースコンテナエスケープAIセキュリティデータベースセキュリティファームウェア解析異常検知ログ分析敵対的攻撃バイナリエクスプロイトラボと実践
最新関連度人気最近更新
154 件
gitgalaxy preview

gitgalaxy

GitLabsquid-protocol1/gitgalaxy

AST不使用のヒューリスティック知識グラフエンジンによる、ディープなリポジトリインテリジェンスとゼロトラストセキュリティスキャンを実現。GitLab CI/CDコンポーネントとして統合し、悪意のあるコードをブロックして、SARIFテレメトリをGitLab Security…

vulnerability-scannersstatic-code-analysiscode-analysis+3

18日前
Deserializer preview

Deserializer

GitHubjoshuaprovoste/deserializer

AI、LLM、ロボティクス、データサイエンス、機械学習、深層学習(ただしこれらに限定されない)におけるPythonのRCE経路と深いデシリアライゼーションチェーンを発見するための、エージェント型LLM駆動の関係マッピングを備えたASTベースの静的コードアナライザー。

static-analysisvulnerability-scannersstatic-code-analysis+6
218日前
seclab-taskflow-agent preview

seclab-taskflow-agent

GitHubgithubsecuritylab/seclab-taskflow-agent

CodeQL統合によるAI支援コード監査、脆弱性トリアージ、セキュリティリサーチに使用される、宣言型YAML駆動のエージェントワークフロー向けMCP対応マルチエージェントフレームワーク。

static-analysisvulnerability-scannersstatic-code-analysis+9
26921日前
vuln-scanner preview

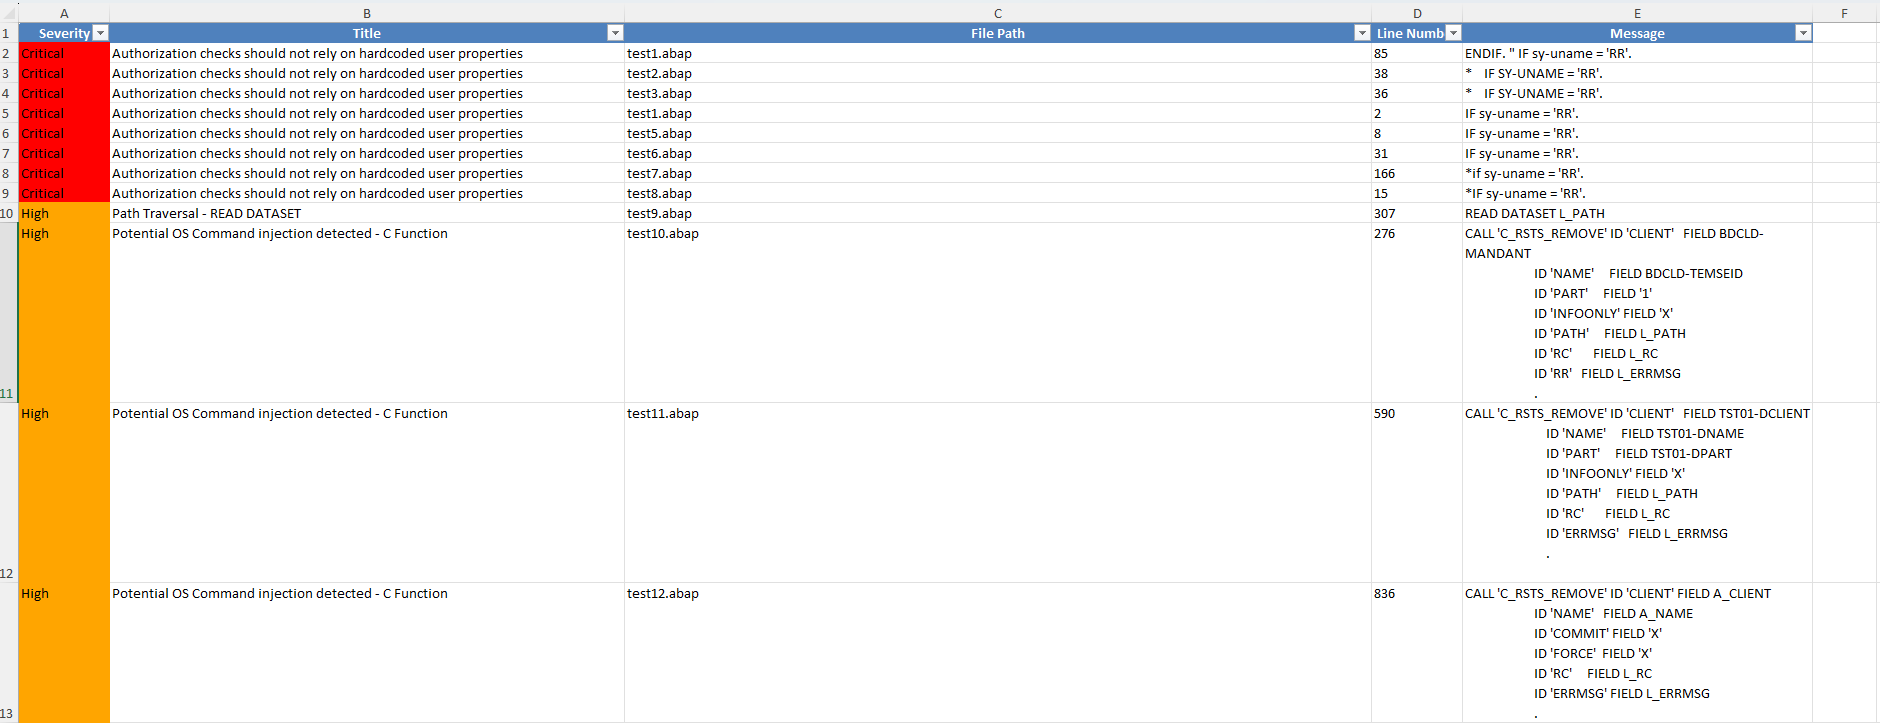
vuln-scanner

GitHubzappaboy/vuln-scanner

レポート生成機能付き脆弱性評価スキャナー
vulnerability-scannerscontainer-securitystatic-code-analysis+9
1121日前
abap-code-scanner preview

abap-code-scanner

GitHubowasp/abap-code-scanner

ABAPコードアナライザー

vulnerability-scannersstatic-code-analysiscode-analysis+2
1023日前
cryptoptic preview

cryptoptic

GitHubnationwide-group-oss/cryptoptic

CodeQLベースのスキャナで、リポジトリおよびGitHub組織全体にわたる暗号化関数呼び出しを棚卸しし、SARIF形式のCryptographic Bill of Materials(CBOM)を生成します。

defensive-toolsstatic-code-analysisvulnerability-analysis+6
1927日前
bandit preview

bandit

GitHubpycqa/bandit

Banditは、Pythonコードにおける一般的なセキュリティ問題を見つけるために設計されたツールです。

static-code-analysisvulnerability-analysiscode-analysis
8.2k28日前
sast-rules preview

sast-rules

GitLabgitlab-org/security-products/sast-rules

GitLab SAST向けに厳選されたSemgrepルールリポジトリ。複数のプログラミング言語にわたるセキュリティ脆弱性を検出する静的解析パターンを提供し、CI/CD統合に対応しています。

static-code-analysisvulnerability-analysiscode-analysis+2
2928日前
nodejsscan preview

nodejsscan

GitHubajinabraham/nodejsscan

nodejsscanは、Node.jsアプリケーション向けの静的セキュリティコードスキャナーです。

static-analysisvulnerability-scannersstatic-code-analysis+3
2.6k28日前
njsscan preview

njsscan

GitHubajinabraham/njsscan

Node.jsアプリケーション向けのセマンティック対応SASTスキャナ。libsastのパターンマッチングとsemgrepの構文認識分析を用いて、安全でないコードパターンを検出します。

static-analysisvulnerability-scannersstatic-code-analysis+3
43628日前
JShunter preview

JShunter

GitHubcc1a2b/jshunter

jshunterは、JavaScriptファイルを解析し、エンドポイントを抽出するために設計されたコマンドラインツールです。このツールは、APIエンドポイントや潜在的なセキュリティ脆弱性などの機密データの特定に特化しており、バグバウンティハンターやセキュリティ研究者にとって不可欠なリソースとなってい…

reconnaissancestatic-code-analysisvulnerability-analysis+6
52929日前
scan4secrets preview

scan4secrets

GitHubm14r41/scan4secrets

ソースコード、Web URL、CI/CD全体をカバーする170以上のルールで認証情報とシークレットを検出し、ベンダーAPIに対して検証し、SARIF、JSONL、HTML、PDF、またはExcelレポートを生成します。

static-analysisvulnerability-scannersweb-vulnerability-scanners+9
1231ヶ月前
ApplicationInspector preview

ApplicationInspector

GitHubmicrosoft/applicationinspector

ソースコードアナライザー。JSONベースのルールエンジンを用いた静的解析により、「コードに何が含まれているか?」という質問に迅速に答えるための、関心のある特徴やその他の特性を表面化するために構築されています。使用前にコンポーネントをスキャンしたり、機能レベルの変更を検出するのに最適です。

static-analysisstatic-code-analysisvulnerability-analysis+3
4.4k1ヶ月前
TriSuElla-AIDLCA-Framework preview

TriSuElla-AIDLCA-Framework

GitHubowasp/trisuella-aidlca-framework

Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…

static-code-analysisvulnerability-analysiscode-analysis+7
31ヶ月前
CanoP preview

CanoP

GitHubopenbreach/canop

AI生成コードをSQLインジェクション、安全でないリフレクション、ハードコードされたシークレットなどの脆弱性についてスキャンする静的解析CLI。SARIFエクスポートとCI/CDゲーティングを備える。

defensive-toolsstatic-analysisvulnerability-scanners+7
51ヶ月前
enforcement-coverage preview

enforcement-coverage

GitHubarian-gogani/enforcement-coverage

兄弟ルートよりも弱い認可を持つAPIルートを検出します。ソースからCVE-2026-45316を復元しました。否定的な結果も含みます。
static-code-analysisvulnerability-analysiscode-analysis+3
11ヶ月前
codeql-buffer-overflow-variant preview

codeql-buffer-overflow-variant

GitHubanna-kravets/codeql-buffer-overflow-variant

CVE-2020-8597 (pppd EAP) の合成 CWE-120 スタックバッファオーバーフローバリアント(CodeQL 静的解析のターゲット)
static-analysisstatic-code-analysisvulnerability-analysis+1
1ヶ月前
cobol-shield preview

cobol-shield

GitHubluiscastellanos-dev/cobol-shield

COBOLレガシーシステム向けのセキュリティ強化ツールキット — 不可視Unicode検出、フォーマット境界分析、ソース変換の完全性

defensive-toolsstatic-code-analysisvulnerability-analysis+2
1ヶ月前
前へ1234…9次へ

