

LIEF
 lief-project/lief
ELF、PE、MachO の実行可能ファイル形式を解析・変更・抽象化するクロスプラットフォームライブラリ。C++、Python、Rust の API をサポートし、逆アセンブラ、アセンブラ、デバッグ情報の各機能を備えています。
android-securityembedded-systems-securitystatic-analysis+12
5.5k
 rizinorg/rizin
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット。
 advdebug/brovan
マルウェア解析とリバースエンジニアリングのためのユーザーモード x86_64 バイナリエミュレータ。PE、ELF、メモリダンプ、および raw バイナリをサポートし、サンドボックス環境での syscall トレース、ネットワークダンプ、対話型デバッグを備えています。
 pwndbg/pwndbg
GDB & LLDBを使ったエクスプロイト開発とリバースエンジニアリングを簡単に
 radareorg/radare2
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット
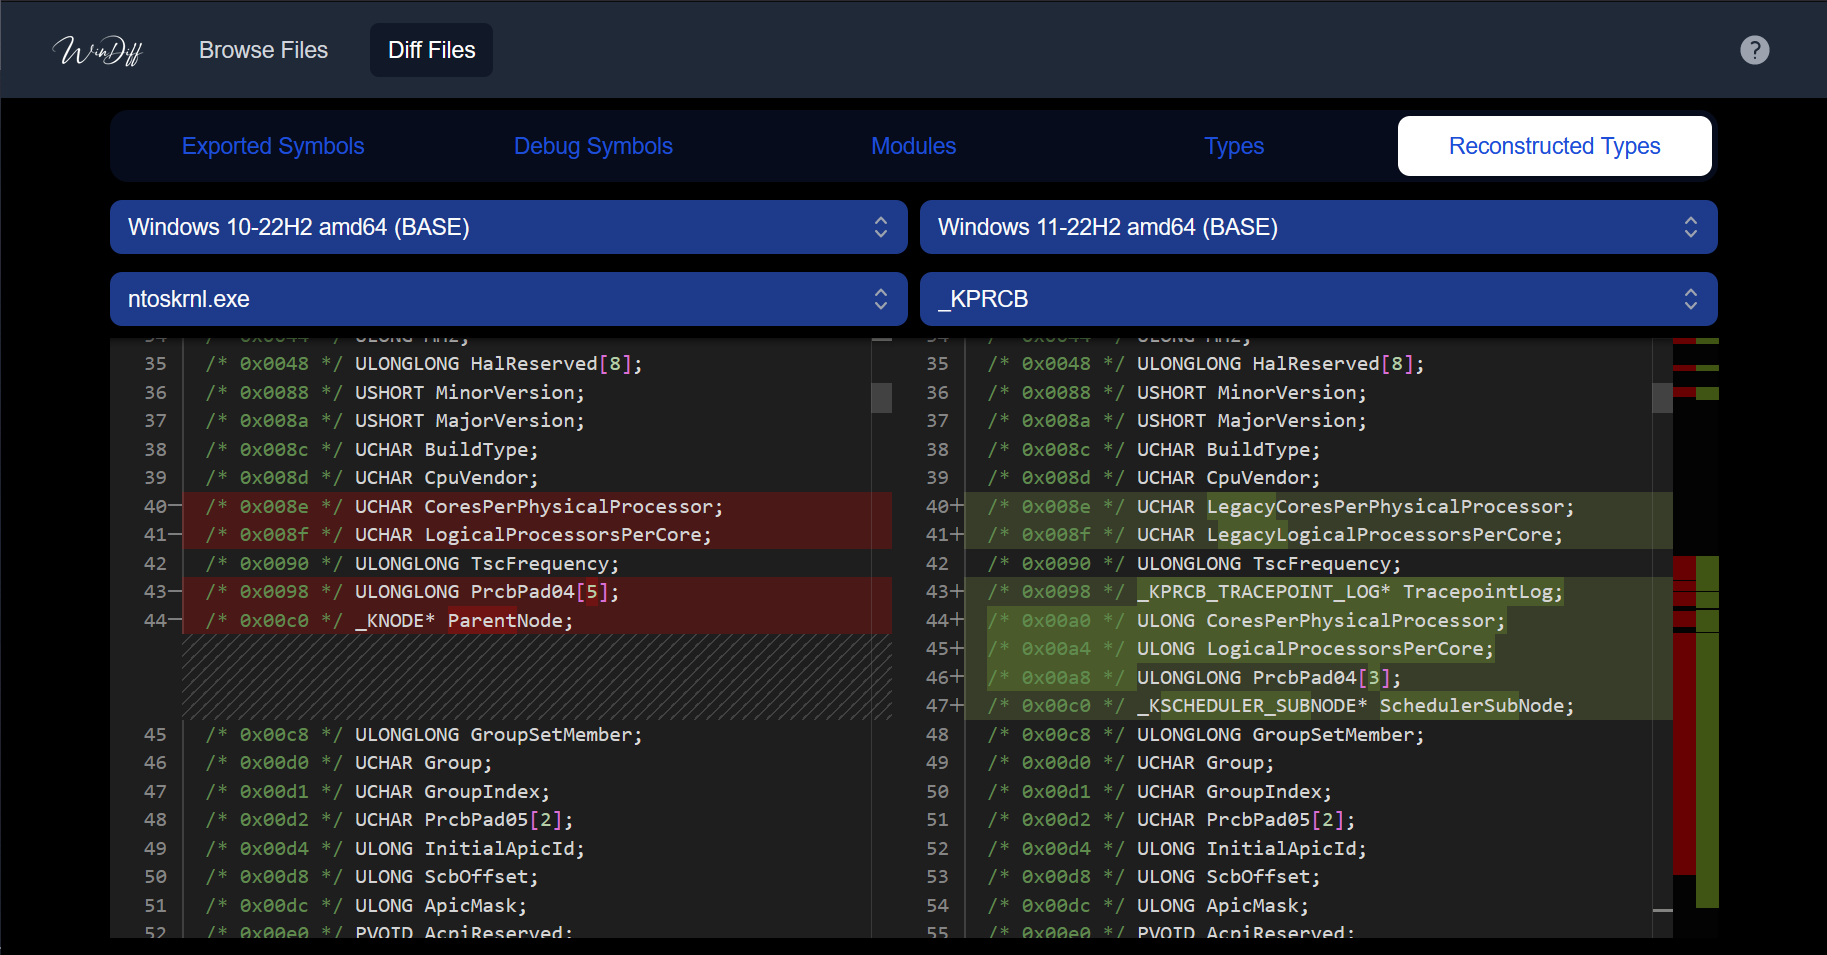 ergrelet/windiff
異なるバージョンのOSにわたって、Microsoft Windowsバイナリのシンボル、タイプ、およびシステムコール情報を、Web UIやLLMを使って比較できるツール。

 x64dbg/x64dbg
オープンソースのWindows用ユーザーモードデバッガ。リバースエンジニアリングとマルウェア解析に最適化されています。
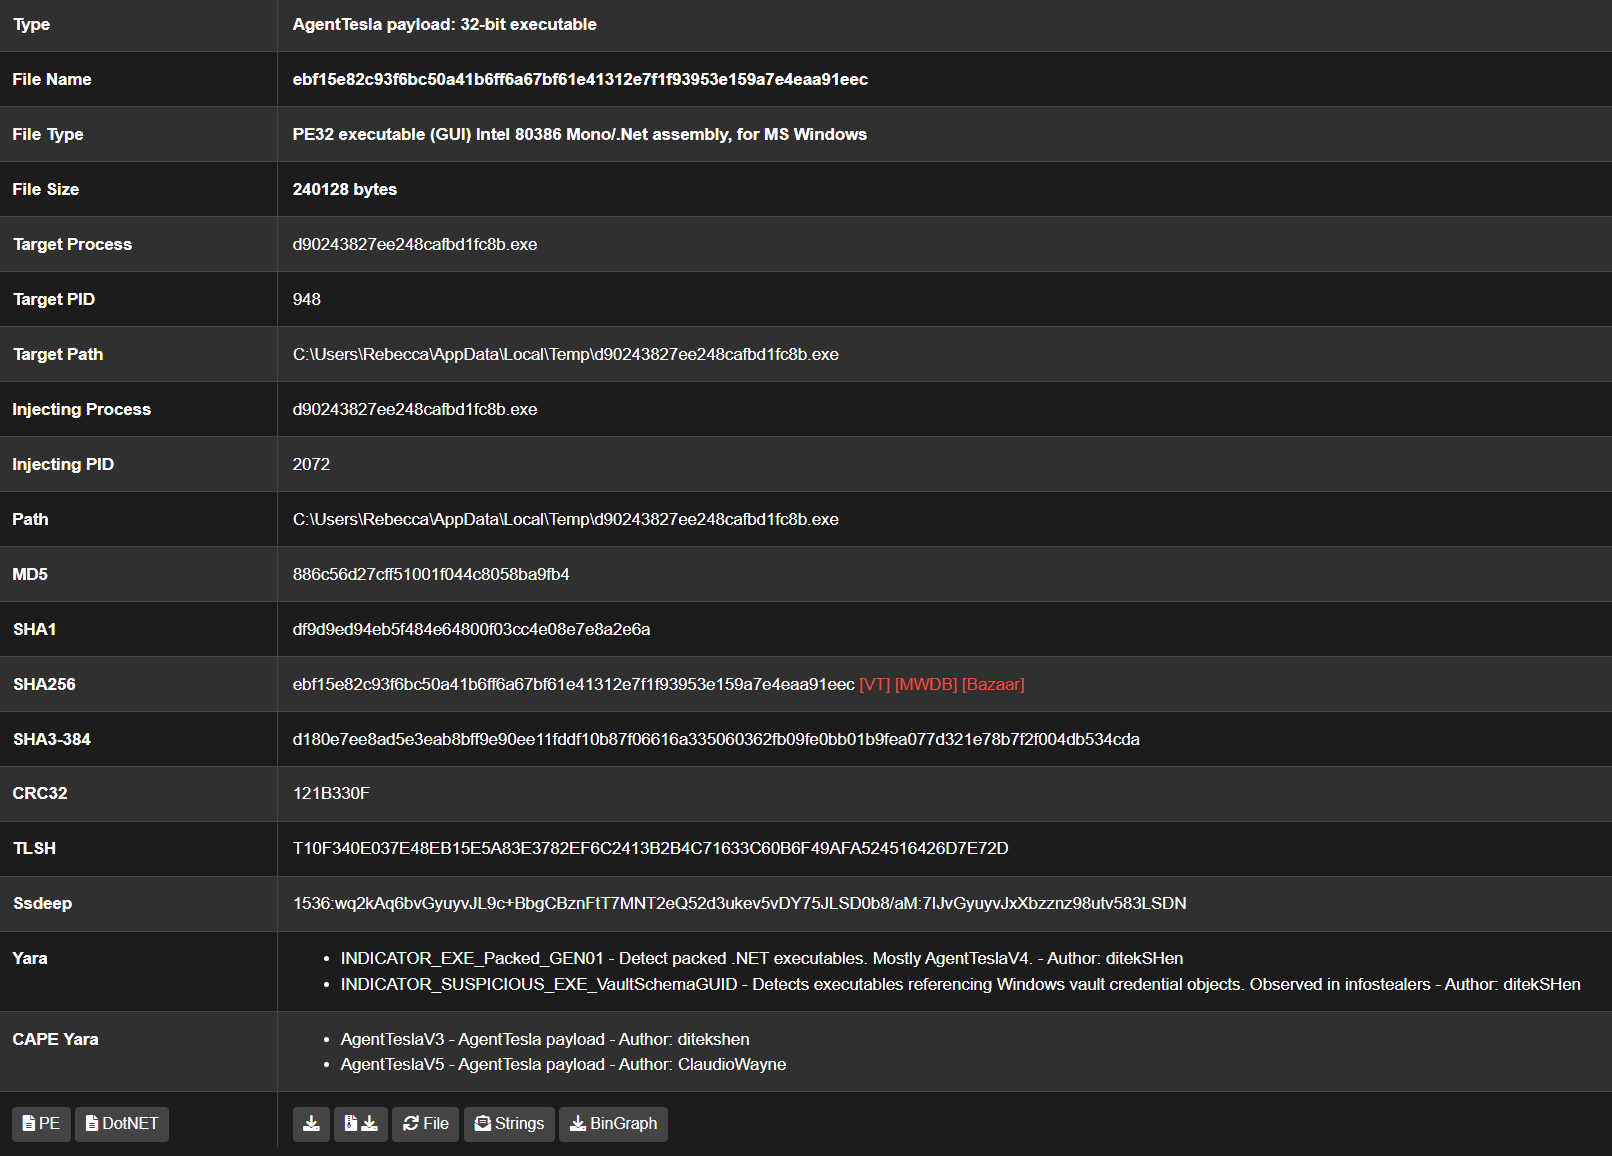 kevoreilly/capev2
マルウェア設定とペイロード抽出
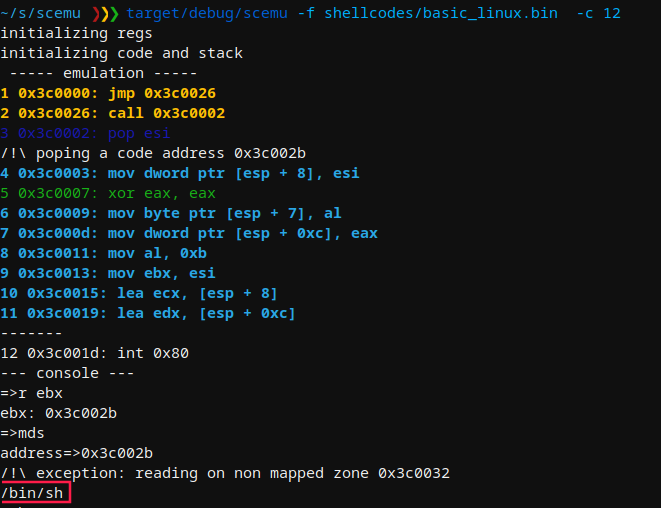 mwemuorg/mwemu
Pure Rust製x86ハードウェアエミュレータおよびWindowsプロセスシミュレータ。マルウェア解析、シェルコードエミュレーション、ペイロードアンパックに対応。32/64ビットPE実行ファイル、Metasploit、Cobalt Strike、複雑なマルウェアファミリをサポートします。
 attify/firmware-analysis-toolkit
ファームウェアセキュリティ研究プラットフォーム。IoT、エッジAI、モバイルデバイス、ロボティクスを対象に、バイナリ解析、テイントトレーシング、エミュレーションを組み合わせたツールです。
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 horsicq/detect-it-easy
Windows、Linux、MacOS向けのファイルタイプ判定プログラム。
 dynamorio/dynamorio
動的解析ツールを構築するためのランタイム計測フレームワーク: トレーシング、プロファイリング、コードカバレッジ、メモリデバッグ、ファジング、そしてWindows、Linux、Android、ARMにわたる逆アセンブリ。
 momo5502/sogen
🪅 Windows & Linux ユーザースペースエミュレータ
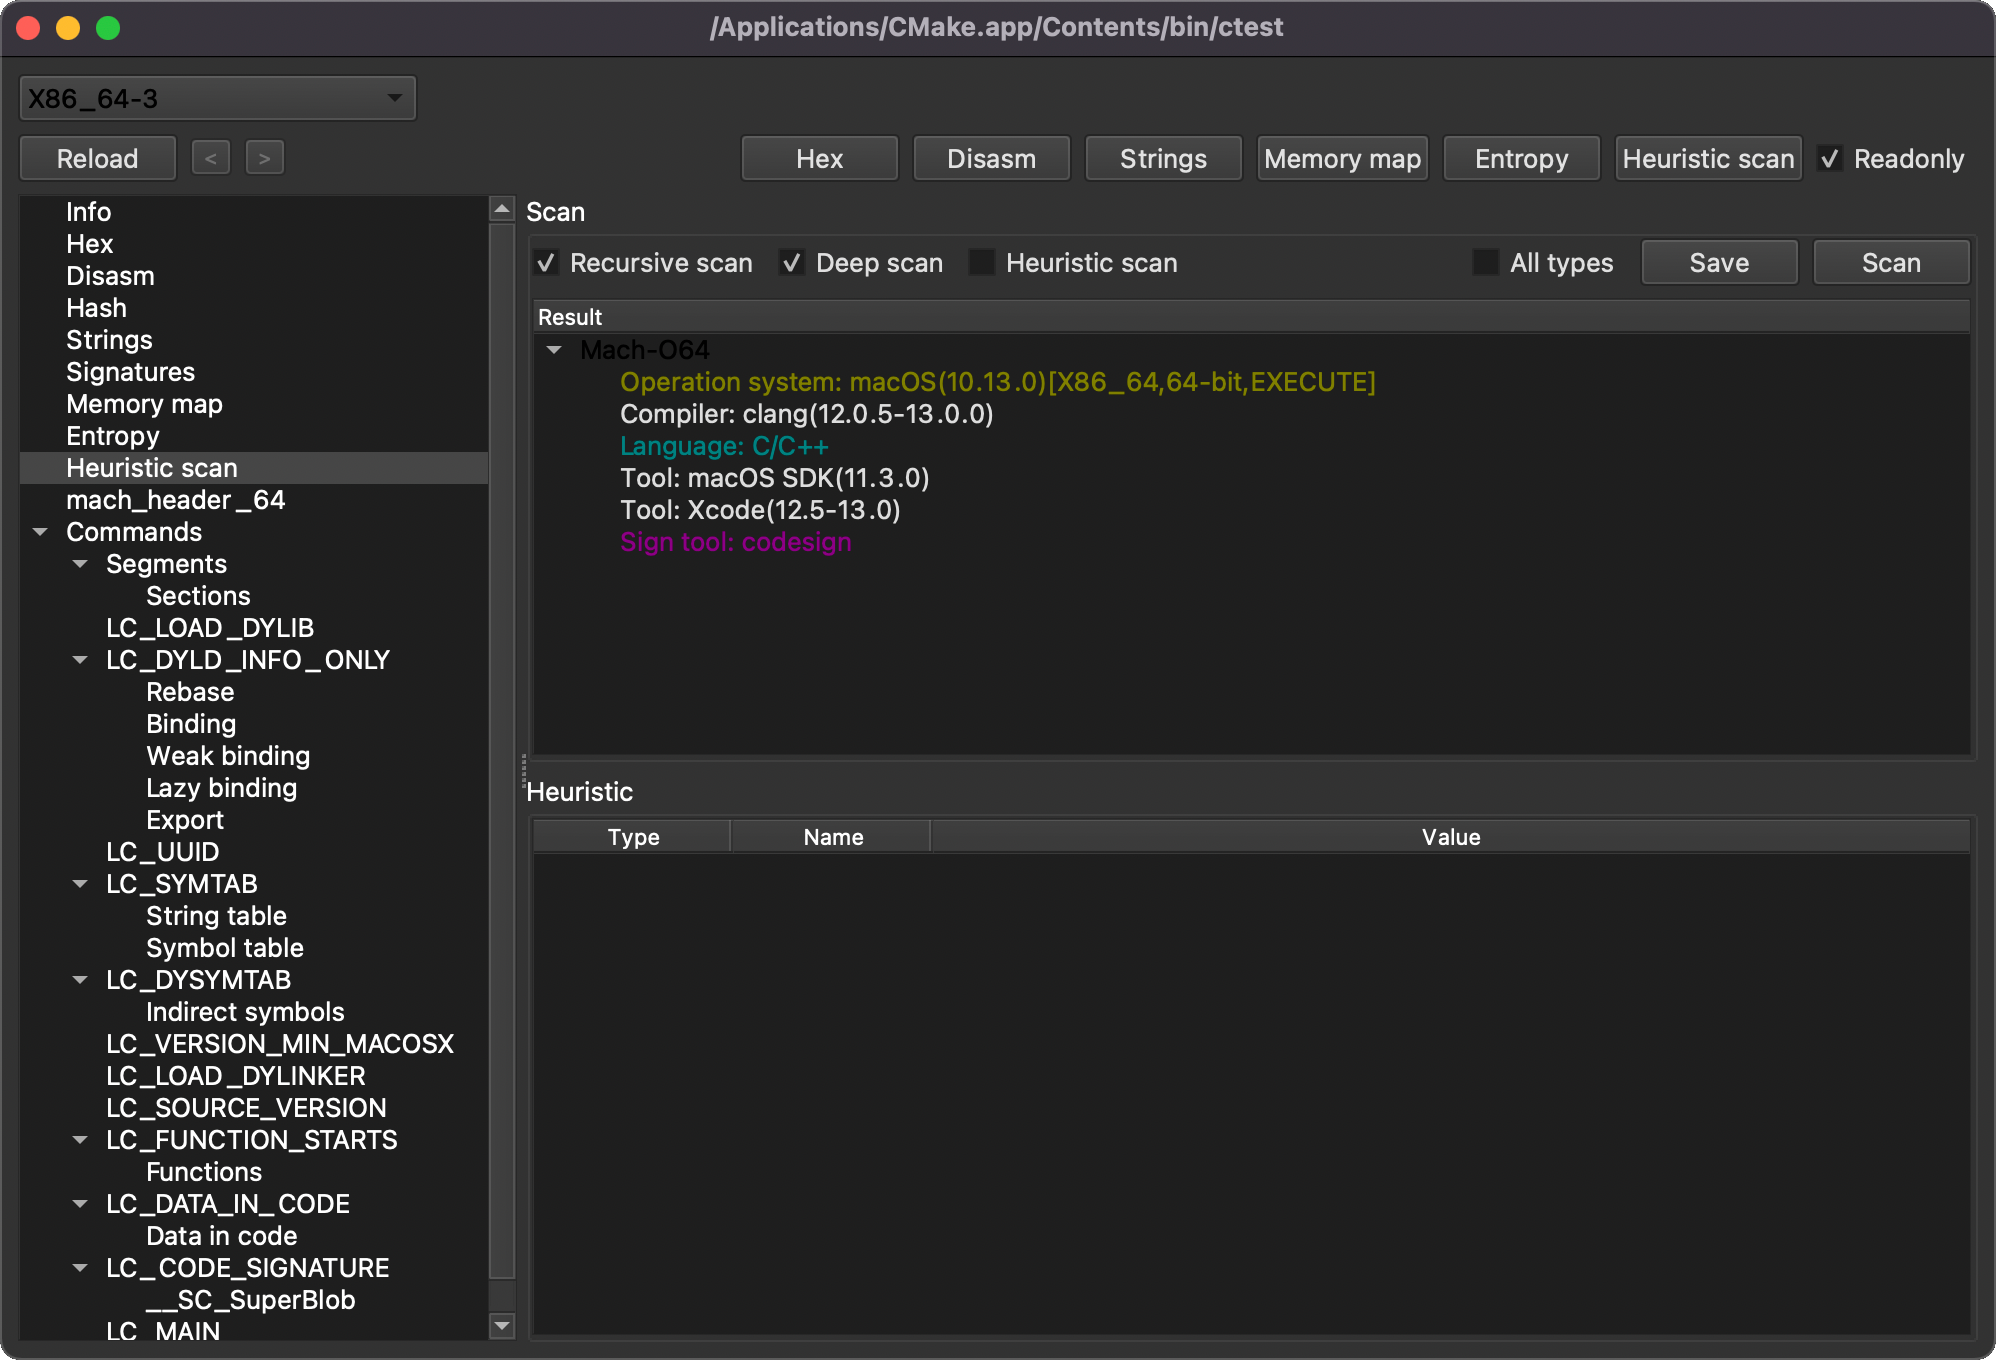 horsicq/xmachoviewer
XMachOViewer は、Windows、Linux、MacOS 用の Mach-O ビューアーです
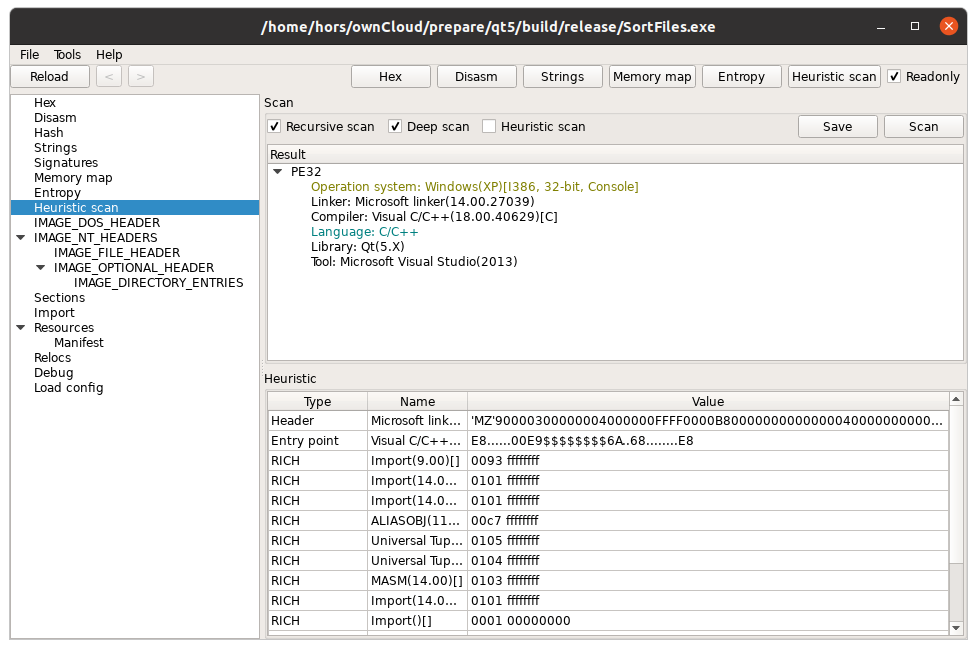 horsicq/xpeviewer
Windows、Linux、MacOS向けPEファイルビューア/エディタ。
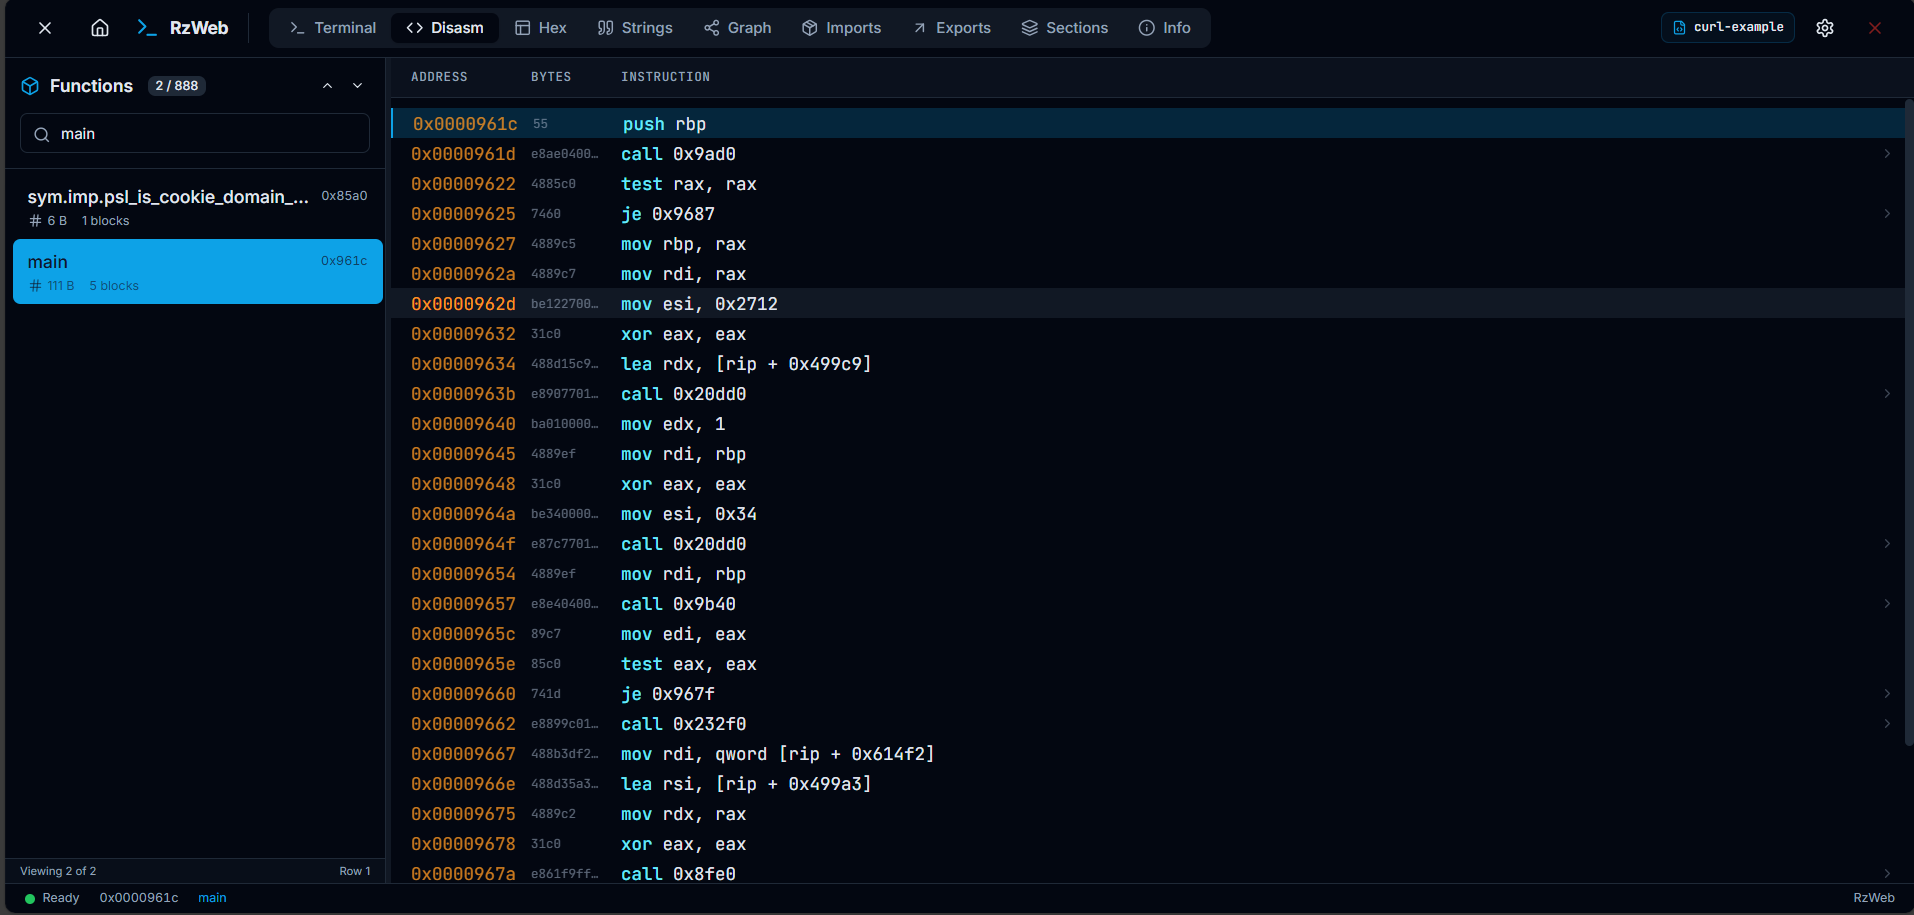 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.