Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
rzweb — Rizinをベースに構築された、完全なブラウザベースのリバースエンジニアリングプラットフォーム。WebAssemblyを介して完全にクライアントサイドで動作します。 | Kitploit

ツール/GitHubGitHub/indalok/rzweb
静的分析動的分析 (サンドボックス)リバースエンジニアリングデバッガウェブセキュリティバイナリ解析学習と教育ファームウェア解析
GitHubindalok/rzweb

rzweb

Rizinをベースに構築された、完全なブラウザベースのリバースエンジニアリングプラットフォーム。WebAssemblyを介して完全にクライアントサイドで動作します。

リポジトリを見る
738736519日前Kitploit レビュー済み
ウェブサイト
共有

RzWeb

サポートとディスカッション

サポート提供

BrowserStack Sentry Mintlify OSS Program Snyk Build with Ona

RzWeb は、WebAssembly にコンパイルされた Rizin のブラウザ UI です。バイナリをドロップするだけで使えます。解析はこのマシン上で完結します。Rizin は Web Worker 上で動作するため、WASM の読み込み中にページがフリーズすることはありません。コマンドが返るまで、aaa はそのワーカーを占有し続けます。

開いている各バイナリはコンテキストです。アーティファクトのバイト列、現在の .rzdb、そして短いリビジョン履歴が IndexedDB に保存されます。ホームではハッシュを再開するか、同じファイルに対して新しいコンテキストを開始できます。1 つのタブが 1 つのワーカーです。タブを閉じれば、そのコアは終了します。

WASM ビルドは rzwasi から提供されています。標準の Pages WASM には jsdec も rz-ghidra も含まれていません。デコンパイラビューは、ビルドに含まれていれば pdg、pdd、または pdc を使用し、そうでなければ asm.pseudo を指定した pdf を使用します。

MCP サーバーは mcp/ にあります。同じ wasm を使用し、コンテキストはディスク上に保存されます。任意の MCP クライアントをそこに向けてください。詳細はそのフォルダを参照してください。

掲載情報

  • The Hacker News weekly recap、2026 年 1 月、Cybersecurity Tools にて
  • Programmer Weekly issue 284、2026 年 1 月 22 日、Tools にて

IndAlok%2Frzweb | Trendshift

スクリーンショット

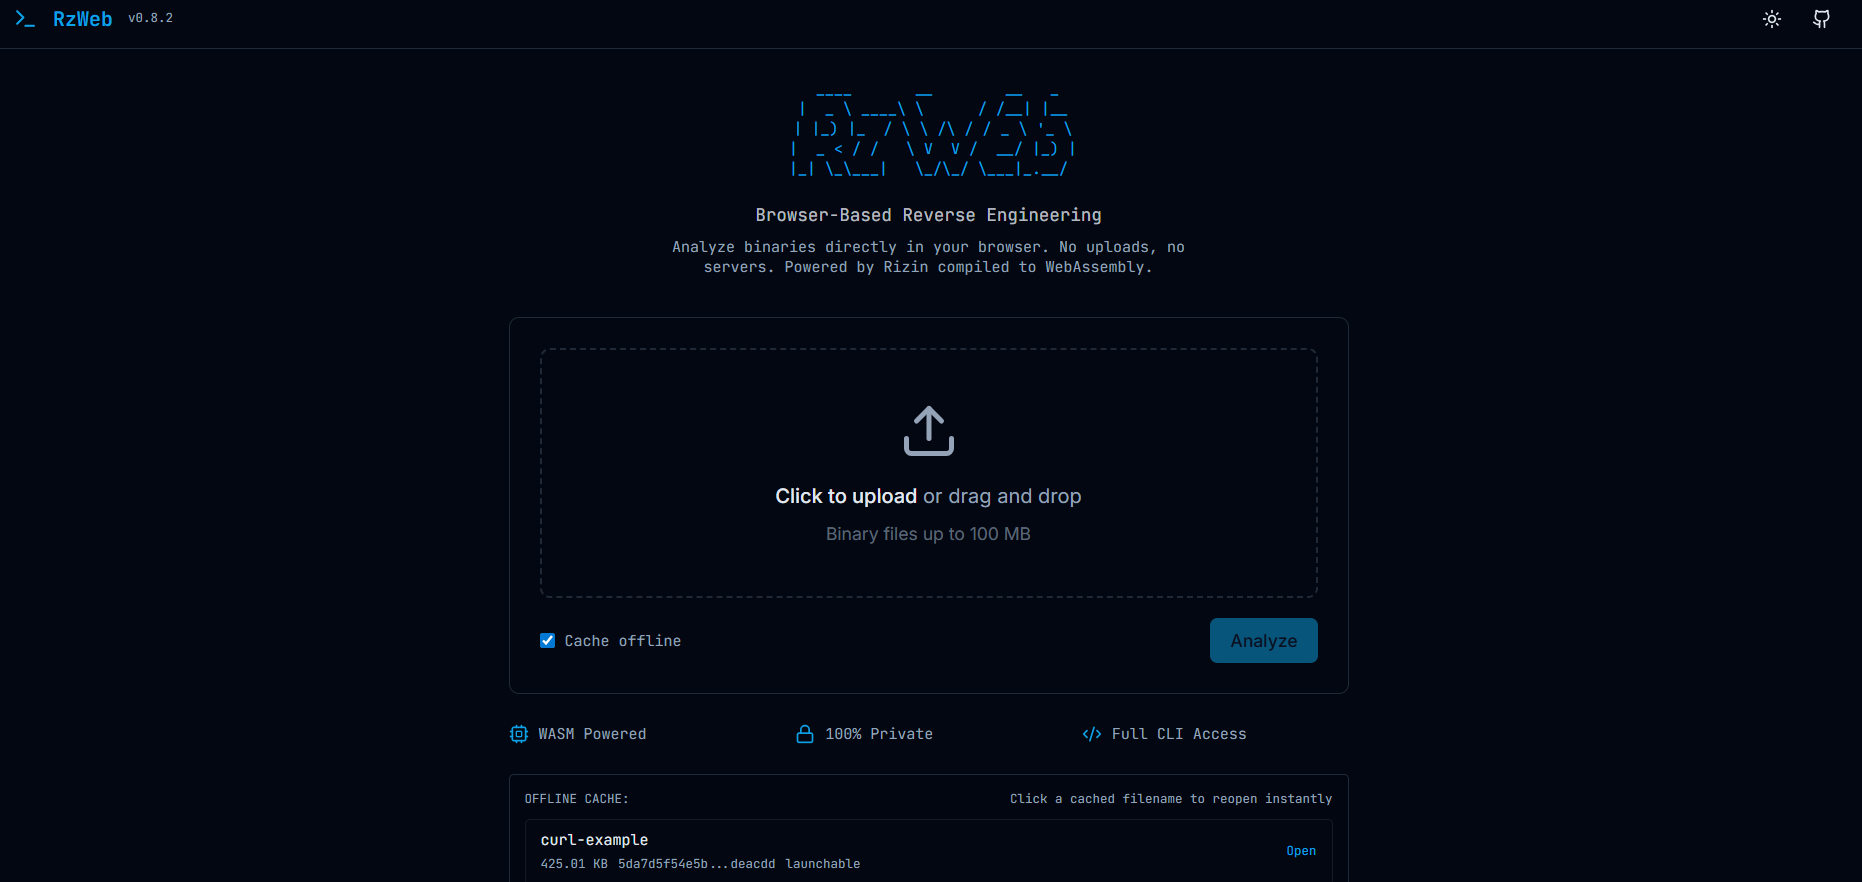
ホームページ

ホームページ

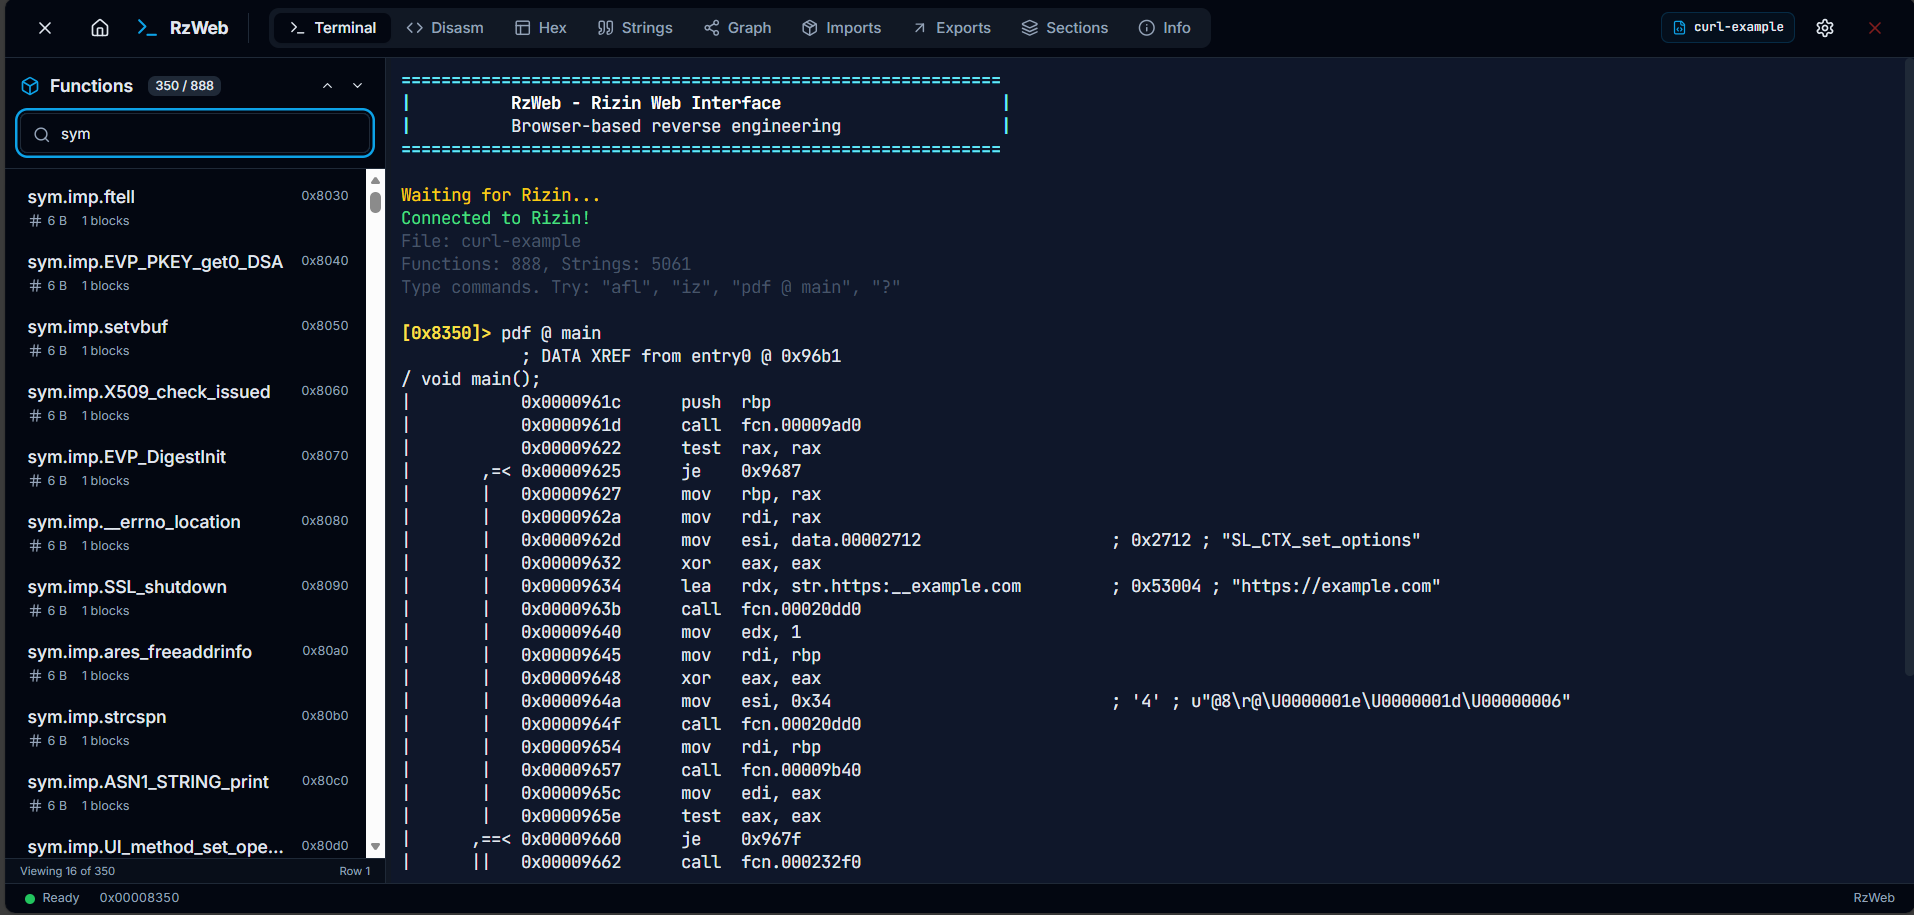
ターミナル

ターミナル

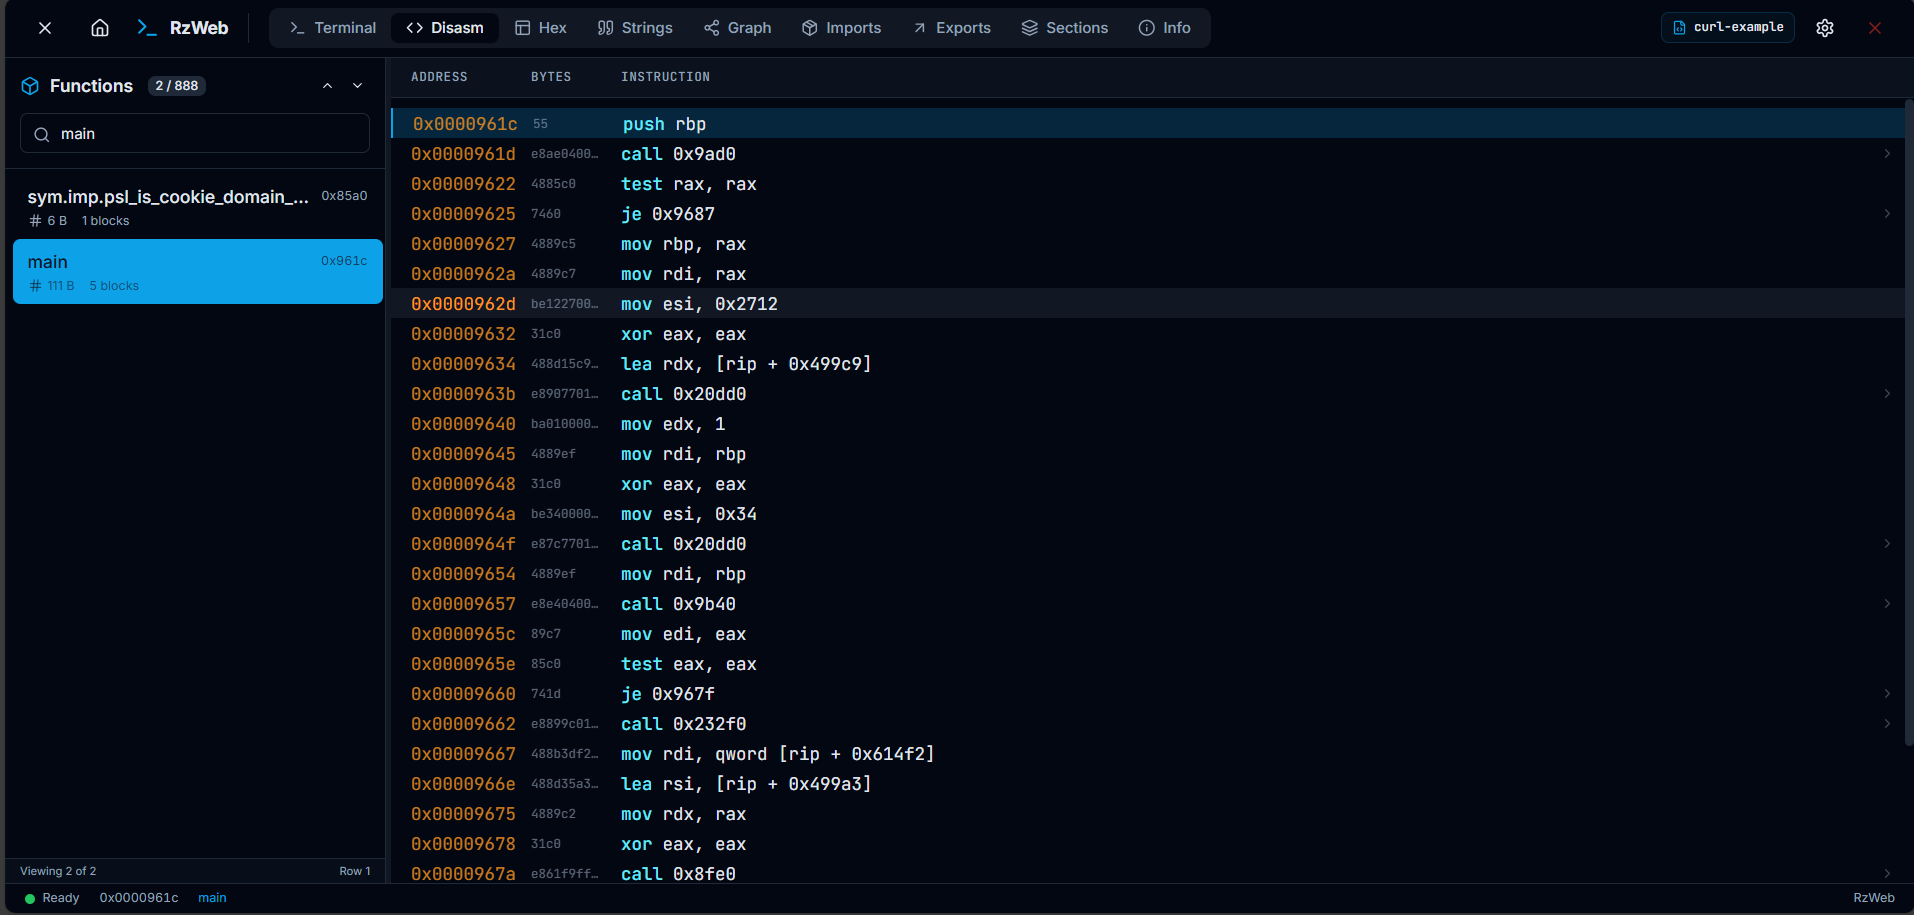
逆アセンブリ

逆アセンブリ

デコンパイラ

デコンパイラ

クロスリファレンス

クロスリファレンス

制御フローグラフ

グラフ

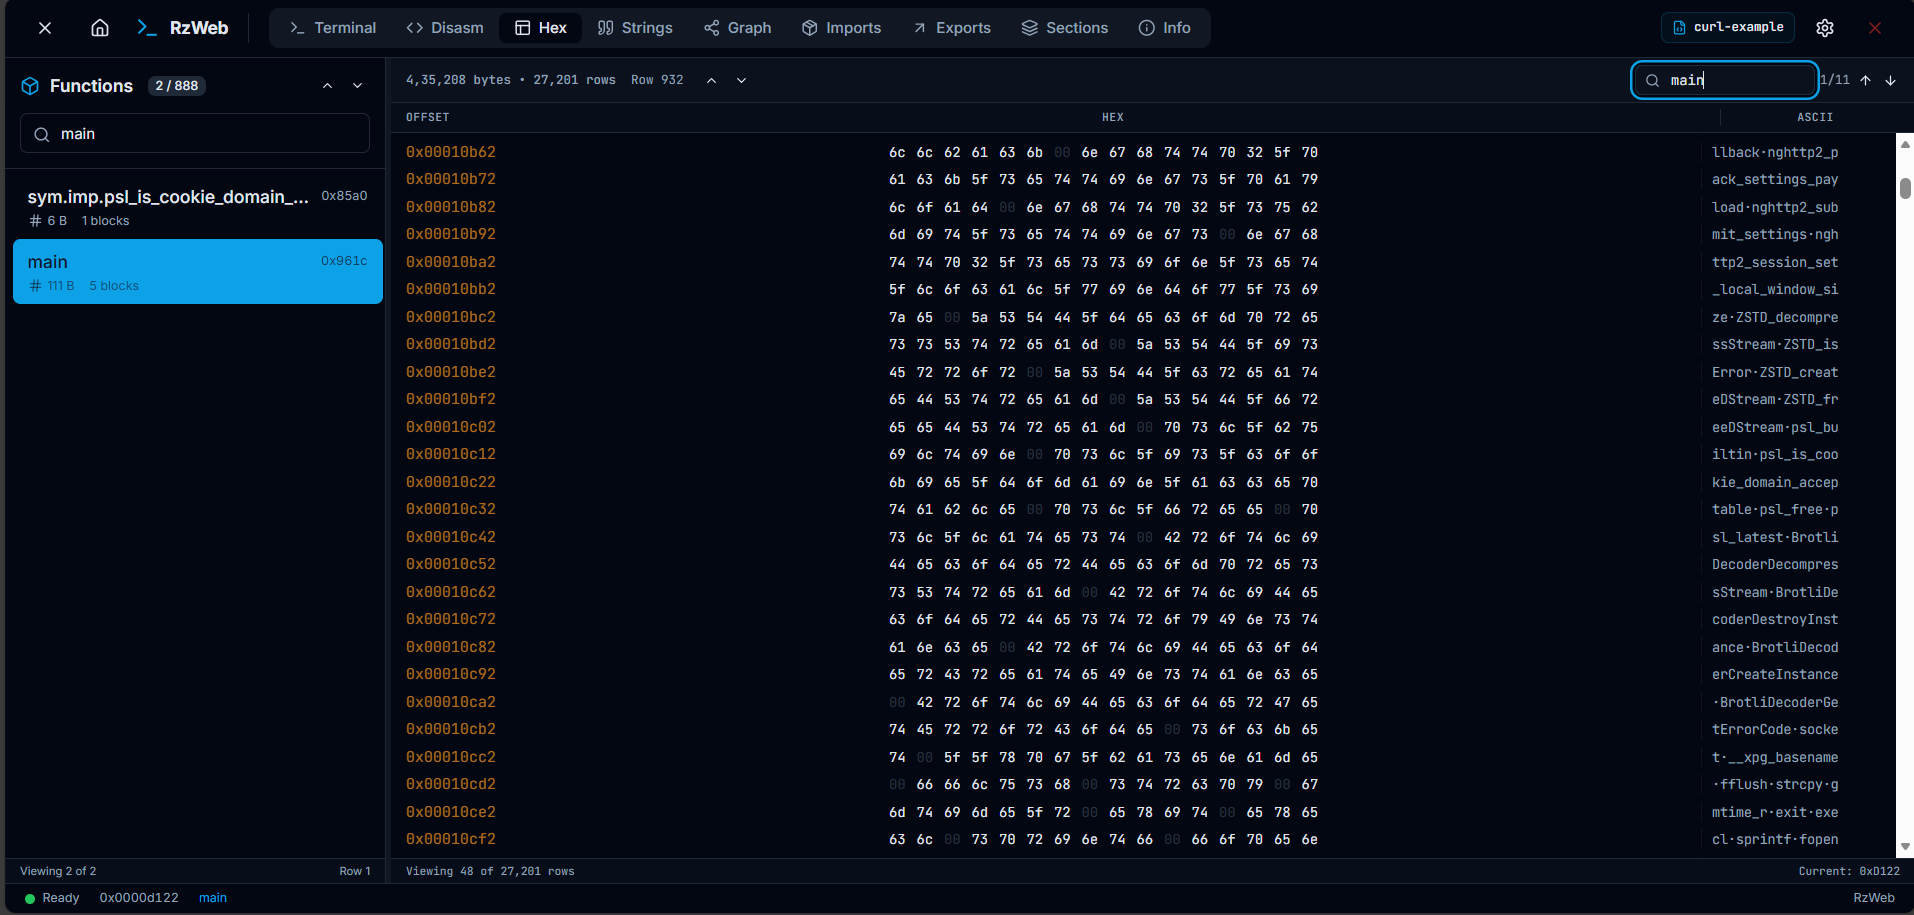
ヘックスダンプ

ヘックスダンプ

文字列

文字列

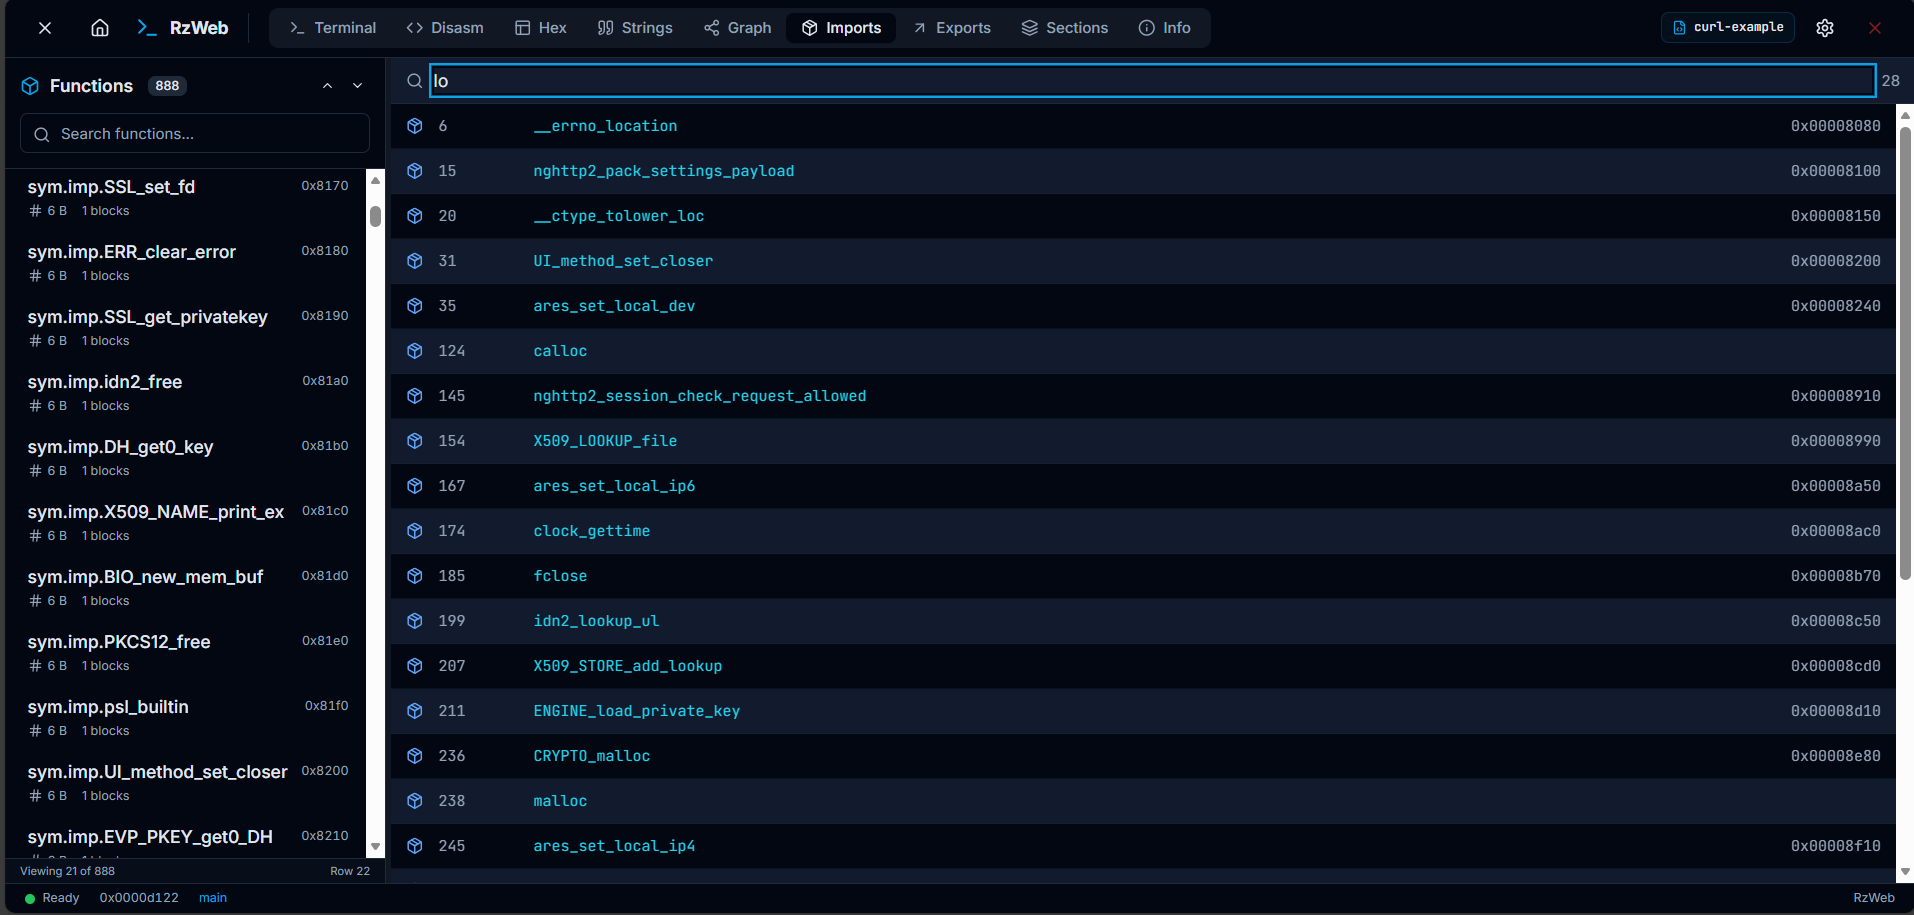
インポート

インポート

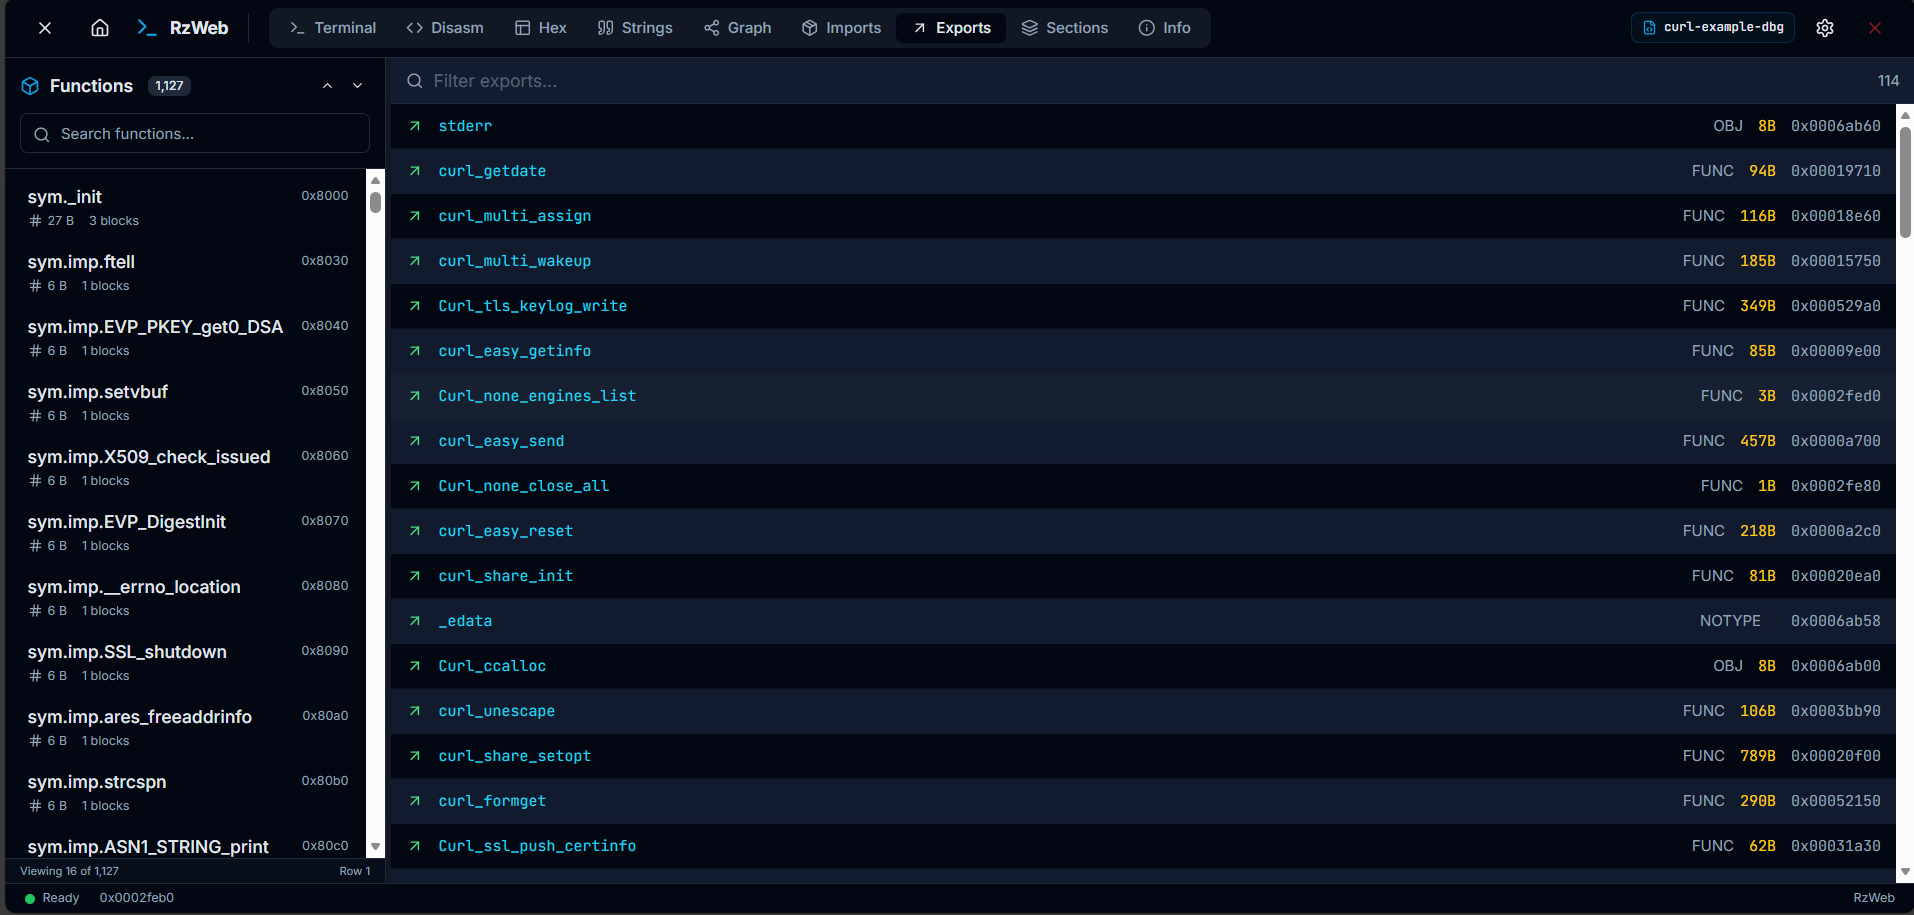
エクスポート

エクスポート

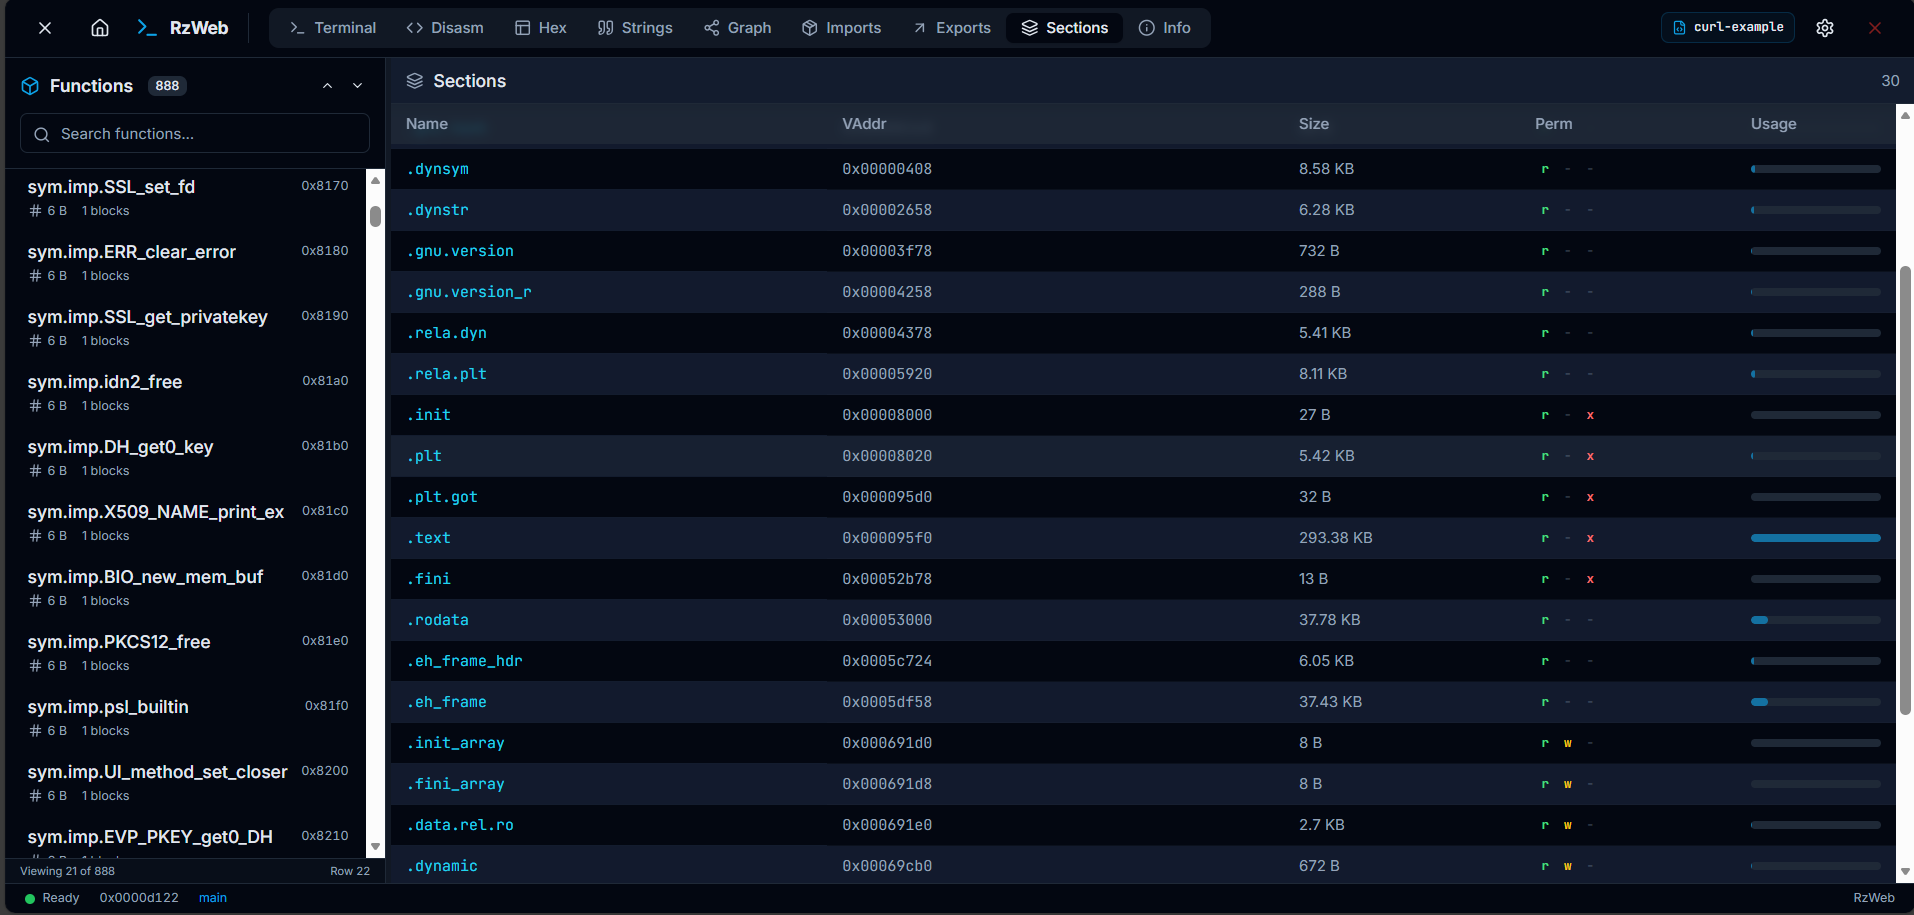
セクション

セクション

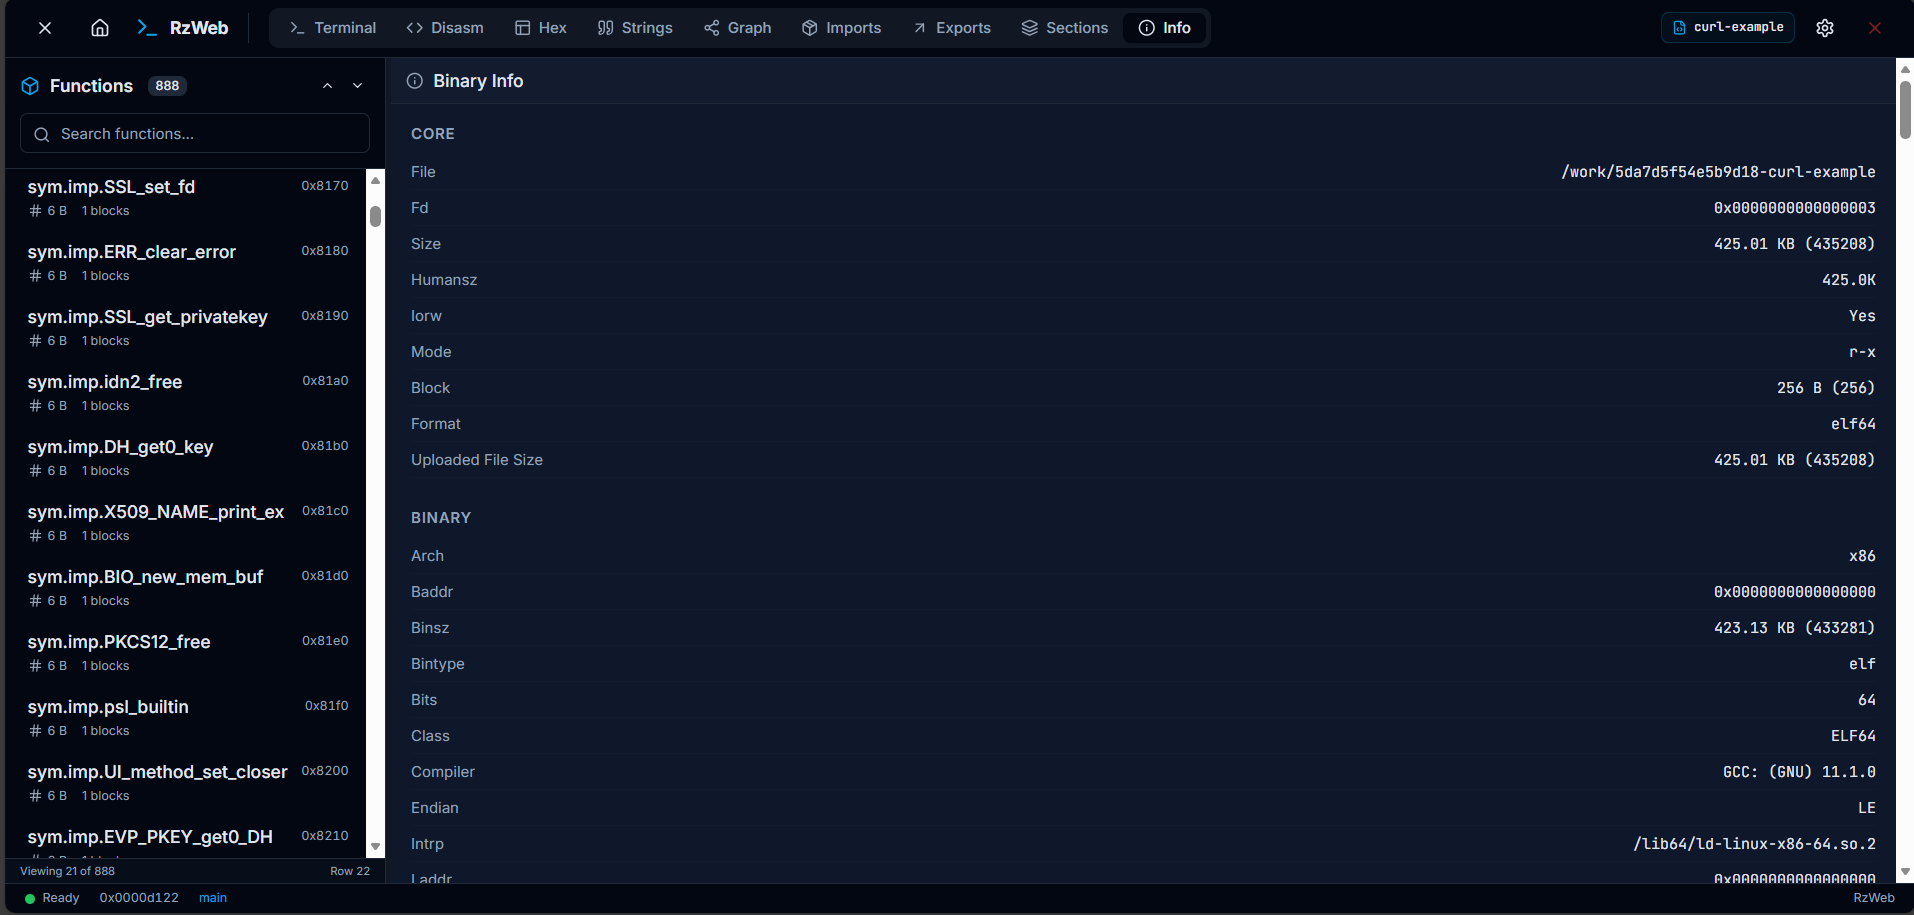
バイナリ情報

バイナリ情報

アプリの機能

  • タブ。それぞれが独自のワーカーを持つ
  • カタログのオートコンプリート付きターミナル
  • 逆アセンブリ、デコンパイラ、xrefs、CFG、hex、文字列、インポート、エクスポート、セクション、バイナリ情報
  • スクリプトビュー(rizin コマンド、または同期 rz API を使った JS)
  • テーマ。ターミナルとグラフはアクティブなテーマに追従する
  • パレット(Ctrl/Cmd+K)とビューショートカット(Alt+1..9)
  • スナップショット、履歴、バイナリを埋め込む RZWEBPRJ エクスポート
  • Hex および書き込みモードのパッチ、その後ファイルを保存

対応フォーマットは、同梱の Rizin ビルドが開けるものすべてです。ELF、PE、Mach-O、raw ダンプなど。

仕組み

  1. アプリを開く。
  2. バイナリをドロップする。以前のコンテキストを再開するか、新しいものを開始する。
  3. ワーカーがファイルをマウントする。解析はそのタブ上のジョブとして実行される。
  4. コピーが必要なときはスナップショットを取得するか RZWEBPRJ をエクスポートする。履歴は古い .rzdb を開いているファイルに適用する。

ファイルはデバイス上に残ります。WebAssembly メモリと IndexedDB のみです。何もアップロードされません。

制限事項

  • ブラウザには ptrace がありません。
  • ライブコンテキストごとに 1 つの RzCore です。そのワーカーは aaa が戻るまで他のコマンドを受け付けられません。
  • キャンセルはステージ間(aa の後、aaa/aaaa)で機能します。コマンド実行中は機能しません。
  • リストアには、ロードする wasm に rzweb_apply_project が必要です。古い dist は Po にフォールバックし、通知を表示します。
  • jsdec はオプトインの rzwasi ビルドです。VITE_WASM_BASE_URL をその dist に向けてください。デフォルトの Pages ビルドにはしないでください。

手動チェック

Vitest は rizin.wasm をロードできません。wasm 公開後、以下をクリックして確認してください:

  • 2 つのタブ。A でリネームし、B に切り替えて戻ります。リネームは A に残っています。
  • ホームからコールド RZWEBPRJ。
  • 履歴から古いスナップショットをリストア。
  • 深度 2 ジョブのバナー。aa と aaa の間でキャンセル。
  • rzweb_apply_project が見つからない場合、apply-project 通知が表示されます。

ローカルで実行する

Node 20.19+ または 22.12+。Ubuntu apt の nodejs は 18 です。その場合 Vite は crypto.hash is not a function で終了します。リポジトリは .nvmrc で 22 を固定しています。

node -v がまだ v18 を表示する場合:

mkdir -p "$HOME/.local"
curl -fsSL https://nodejs.org/dist/v22.23.2/node-v22.23.2-linux-x64.tar.xz -o /tmp/node22.tar.xz
tar -xJf /tmp/node22.tar.xz -C "$HOME/.local"
ln -sfn "$HOME/.local/node-v22.23.2-linux-x64" "$HOME/.local/node"
export PATH="$HOME/.local/node/bin:$PATH"

その export を ~/.bashrc に記述して、新しいターミナルでも設定が維持されるようにしてください。

cd rzweb
node -v
npm install
npm run dev

node -v は v22 を出力する必要があります。http://localhost:3000 を開いてください。デフォルトの wasm は GitHub Pages の rzwasi ビルドです。ローカルの dist をテストしている場合を除き、VITE_WASM_BASE_URL は未設定のままにしてください。

コミュニティ

Telegram

IndAlok によって構築されています。Rizin を搭載しています。

このプロジェクトは BrowserStack でテストされています。

ライセンス

ライセンス: LGPL-3.0

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    398
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    259
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →