

How-To-Secure-A-Linux-Server
 imthenachoman/how-to-secure-a-linux-server
Linuxサーバーの堅牢化のためのステップバイステップガイド。SSHセキュリティ、ファイアウォール、侵入検知、監査、システム設定を網羅し、攻撃対象領域を減らし防御を強化します。
vulnerability-scannersconfiguration-auditingnetwork-security+7
30.3k
imthenachoman/how-to-secure-a-linux-serverLinuxサーバーの堅牢化のためのステップバイステップガイド。SSHセキュリティ、ファイアウォール、侵入検知、監査、システム設定を網羅し、攻撃対象領域を減らし防御を強化します。
 grafana/loki
水平スケーラブルでマルチテナント対応のログ集約システム。全文ではなくラベルをインデックス化し、Grafanaと統合して、Kubernetesのログ保存とクエリに最適化されています。
 osquery/osquery
SQLを活用したオペレーティングシステムの計装、監視、および分析。
 meirwah/awesome-incident-response
インシデントレスポンスおよびDFIRツールの厳選インデックス。メモリおよびディスクフォレンジック、証拠収集、ログ分析、プレイブック、セキュリティアナリスト向けの教育リソースを含みます。
 wazuh/wazuh
オープンソースのXDRおよびSIEMプラットフォーム。脅威検出、ログ分析、ファイル整合性監視、脆弱性評価、コンプライアンス管理をエンドポイントおよびクラウドワークロード全体で実現します。
 azure/azure-sentinel
企業全体のインテリジェントなセキュリティ分析のためのクラウドネイティブSIEM。
 fail2ban/fail2ban
複数の認証エラーを引き起こすホストを禁止するデーモン
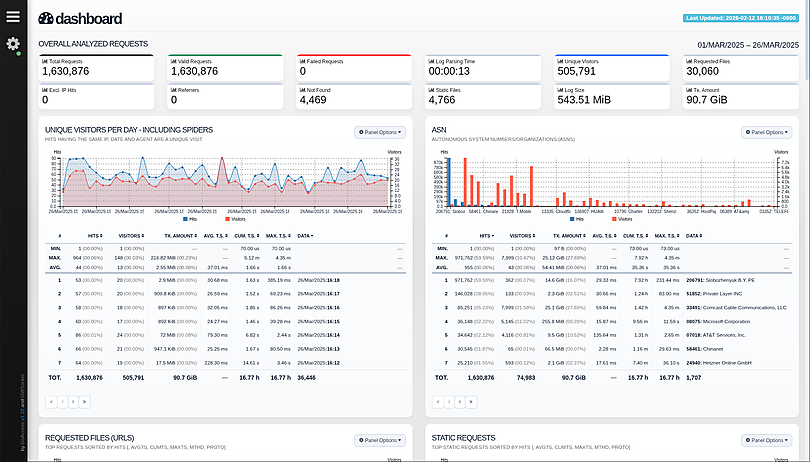 allinurl/goaccess
GoAccessは、*nixシステムのターミナルまたはブラウザ上で動作するリアルタイムWebログ解析・対話型ビューアです。
 gravitational/teleport
すべてのインフラストラクチャにアクセスし、保護するための、最も簡単で最も安全な方法。

 crowdsecurity/crowdsec
オープンソースのIDS/IPSおよびWAFエンジンで、ログとHTTPリクエストを分析し、クラウドソースのコミュニティブロックリストを活用したリアルタイムの脅威インテリジェンスにより、悪意のあるIPを検出・ブロックします。
 owasp-modsecurity/modsecurity
ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…
 zeek/zeek
Zeekは、あなたが知っている典型的なIDSとは大きく異なる、強力なネットワーク分析フレームワークです。
 graylog2/graylog2-server
ストリーミングログの収集・インデックス化・分析を一元管理するログ管理プラットフォーム。セキュリティ監視のためのアラート通知とイベント相関分析を備えています。
 telekom-security/tpotce
🍯 T-Pot - オールインワンのマルチハニーポットプラットフォーム 🐝
 kubeshark/kubeshark
eBPFを活用したKubernetes向けネットワーク可観測性。完全なK8sコンテキストでL4/L7トラフィックをインデックス化し、鍵なしでTLSを復号化します。MCP経由のAIエージェントとダッシュボード経由の人間の両方がクエリ可能です。
 stamparm/maltrail
公開ブラックリスト、静的マルウェア痕跡、およびヒューリスティック分析を利用して、DNS、HTTP、IPトラフィック全体の脅威を特定するリアルタイムの悪性トラフィック検出システム。
 oisf/suricata
リアルタイムのトラフィック検査、侵入検知・防御、プロトコル解析、およびルールベースの脅威ハンティングのためのオープンソースのネットワーク IDS/IPS/NSM エンジン。