

LIEF
 lief-project/lief
ELF、PE、MachO の実行可能ファイル形式を解析・変更・抽象化するクロスプラットフォームライブラリ。C++、Python、Rust の API をサポートし、逆アセンブラ、アセンブラ、デバッグ情報の各機能を備えています。
android-securityembedded-systems-securitystatic-analysis+12
5.5k
 rizinorg/rizin
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット。
 advdebug/brovan
マルウェア解析とリバースエンジニアリングのためのユーザーモード x86_64 バイナリエミュレータ。PE、ELF、メモリダンプ、および raw バイナリをサポートし、サンドボックス環境での syscall トレース、ネットワークダンプ、対話型デバッグを備えています。
 pwndbg/pwndbg
GDB & LLDBを使ったエクスプロイト開発とリバースエンジニアリングを簡単に
 radareorg/radare2
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット

 x64dbg/x64dbg
オープンソースのWindows用ユーザーモードデバッガ。リバースエンジニアリングとマルウェア解析に最適化されています。
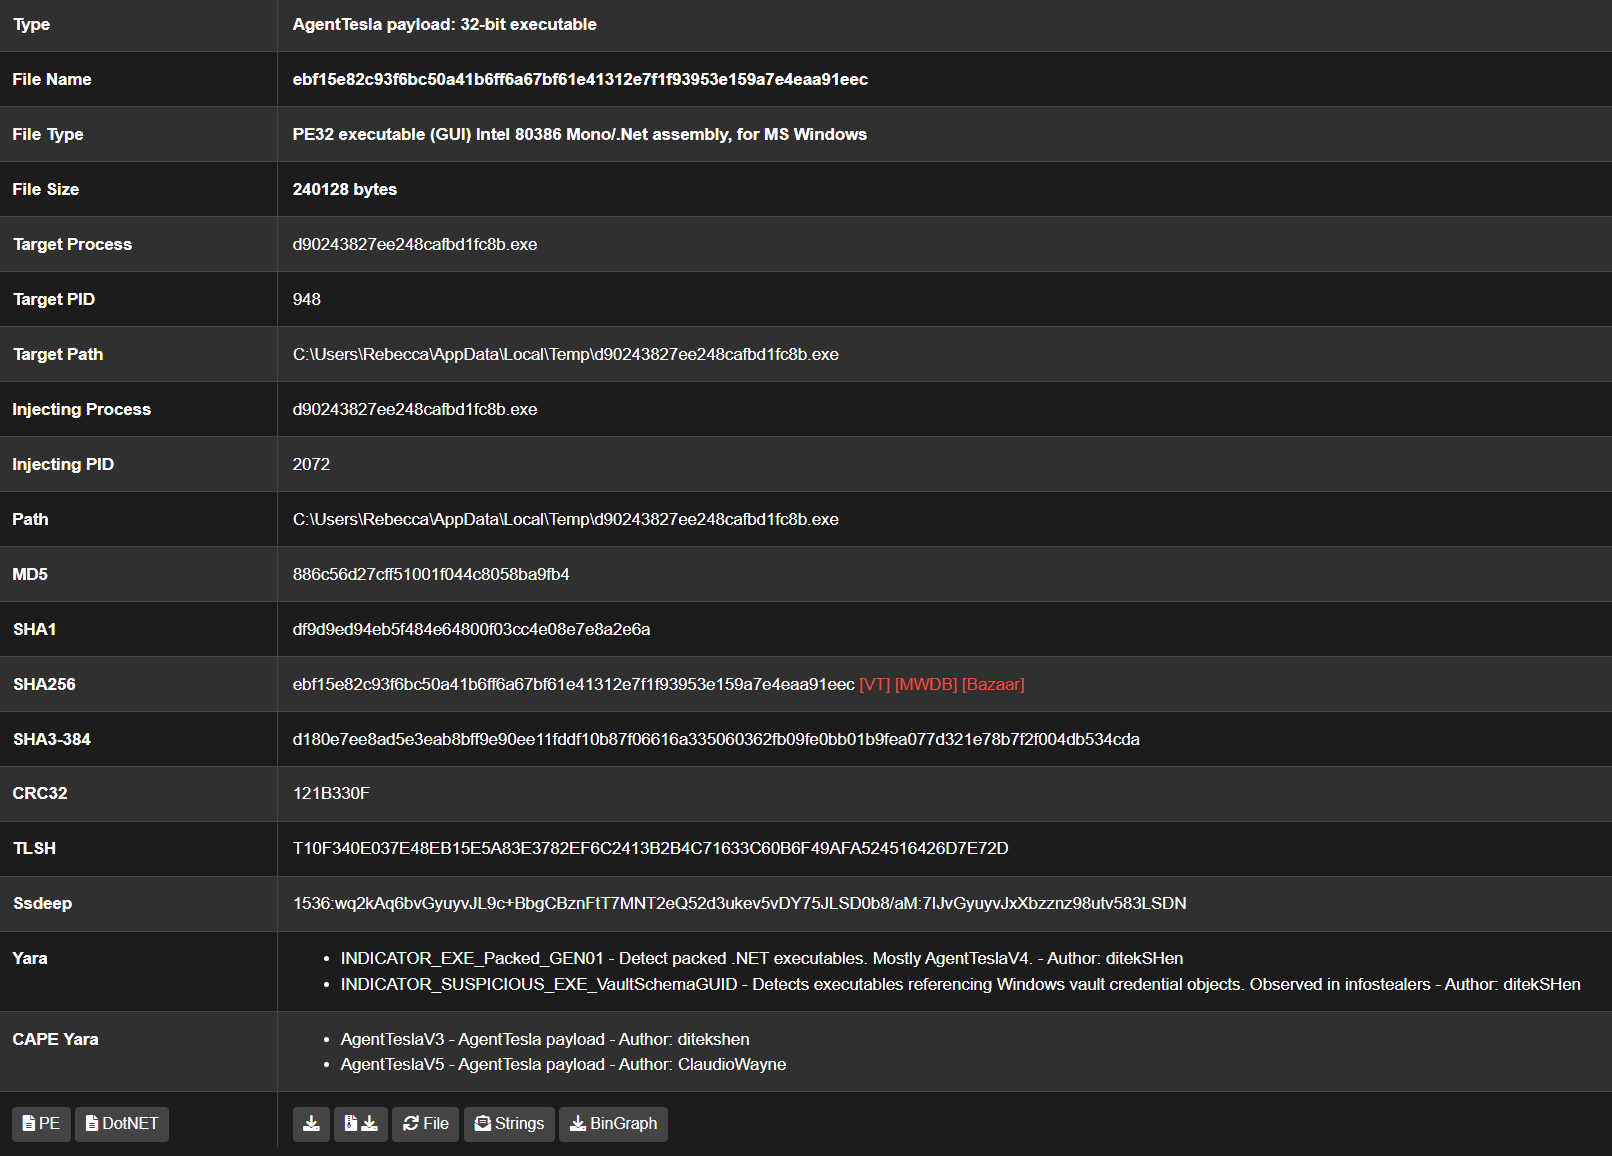 kevoreilly/capev2
マルウェア設定とペイロード抽出
 dynamorio/dynamorio
動的解析ツールを構築するためのランタイム計測フレームワーク: トレーシング、プロファイリング、コードカバレッジ、メモリデバッグ、ファジング、そしてWindows、Linux、Android、ARMにわたる逆アセンブリ。
 strace/strace
ptraceを使用してシステムコール、シグナルの配送、プロセス状態の変更を監視、デバッグ、解析し、診断および教育用とするLinux syscallトレーサー。
 momo5502/sogen
🪅 Windows & Linux ユーザースペースエミュレータ
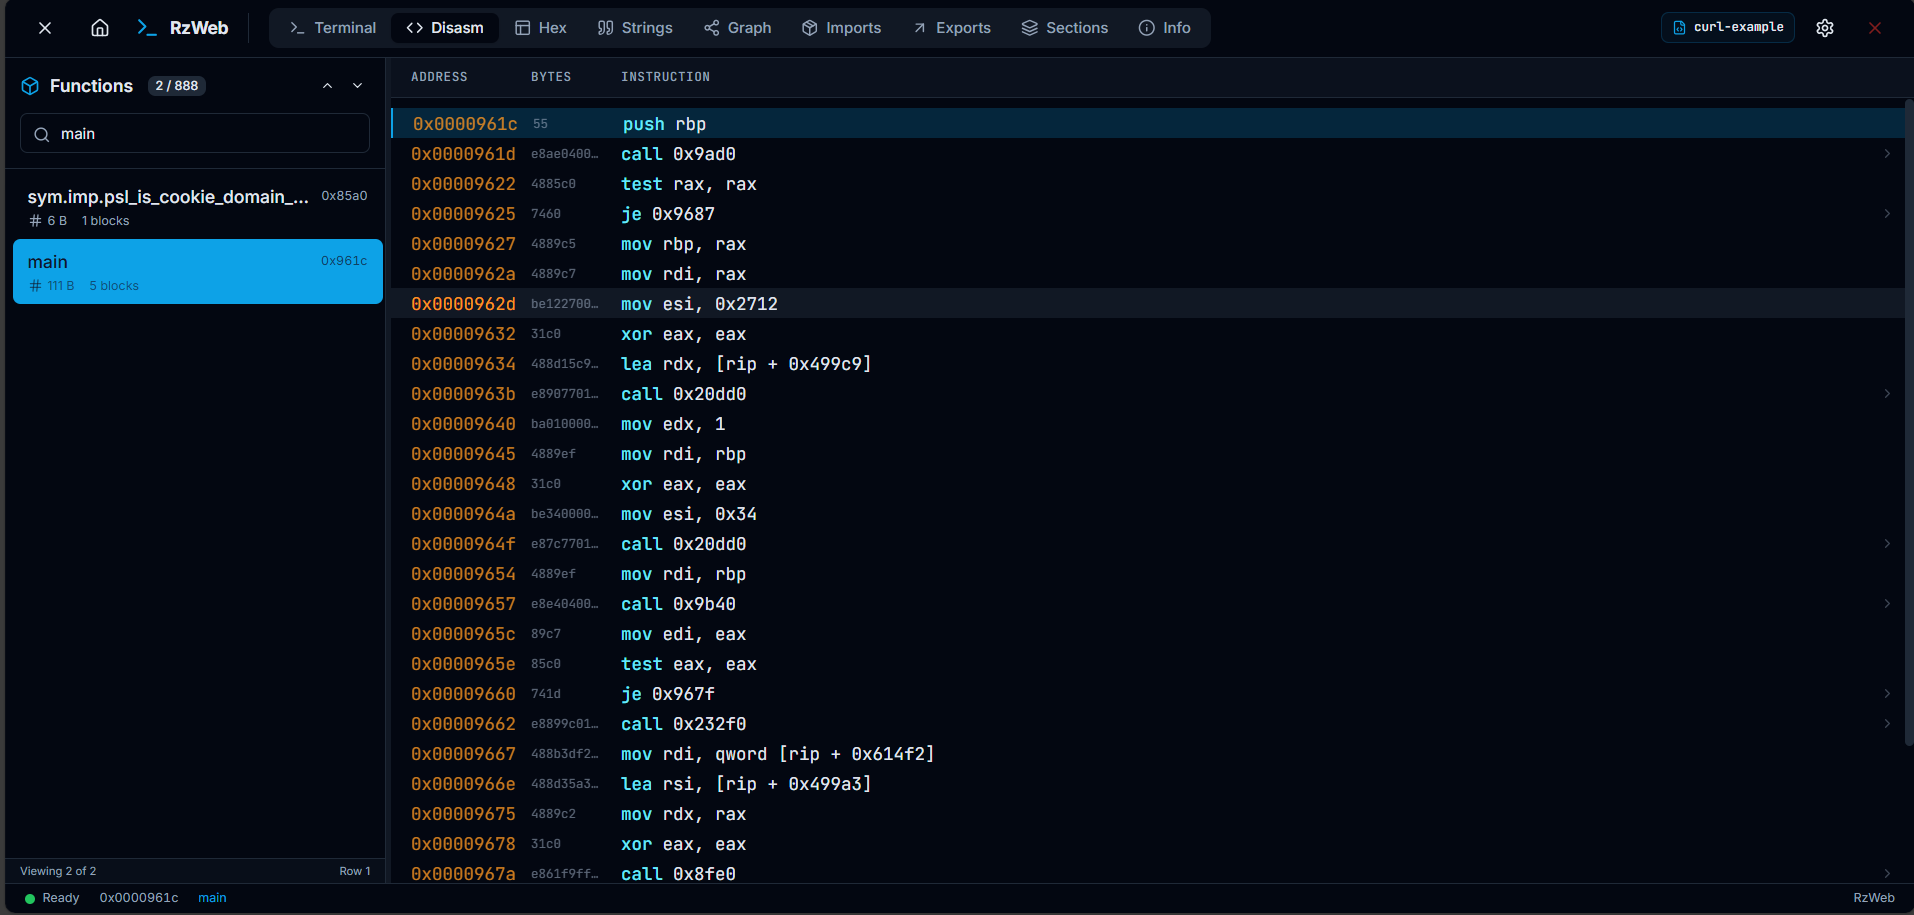 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
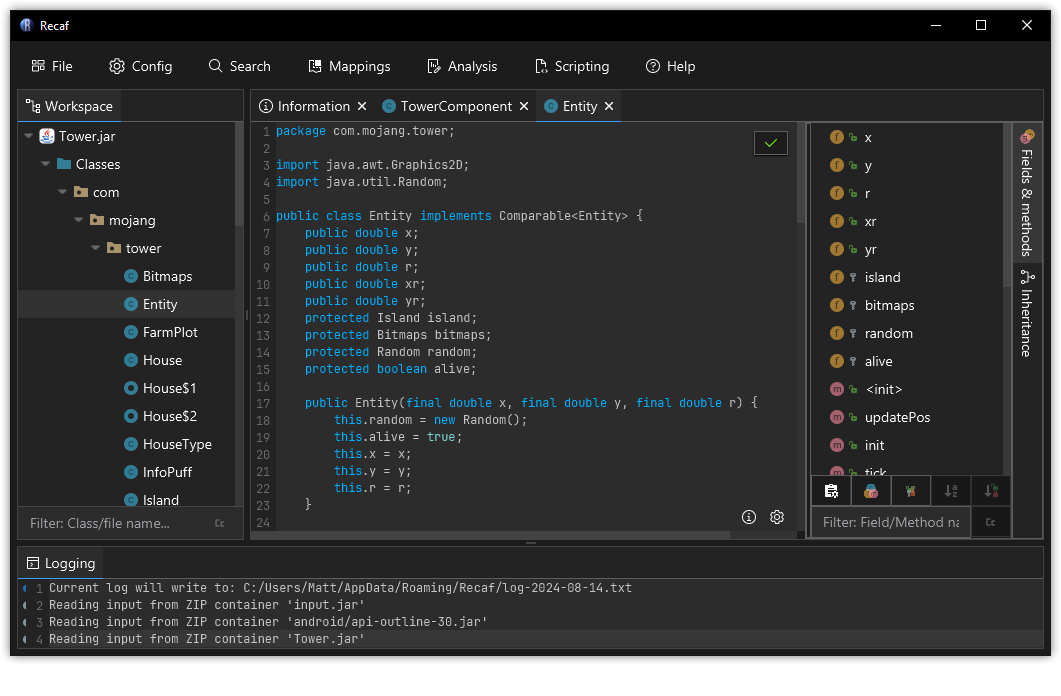
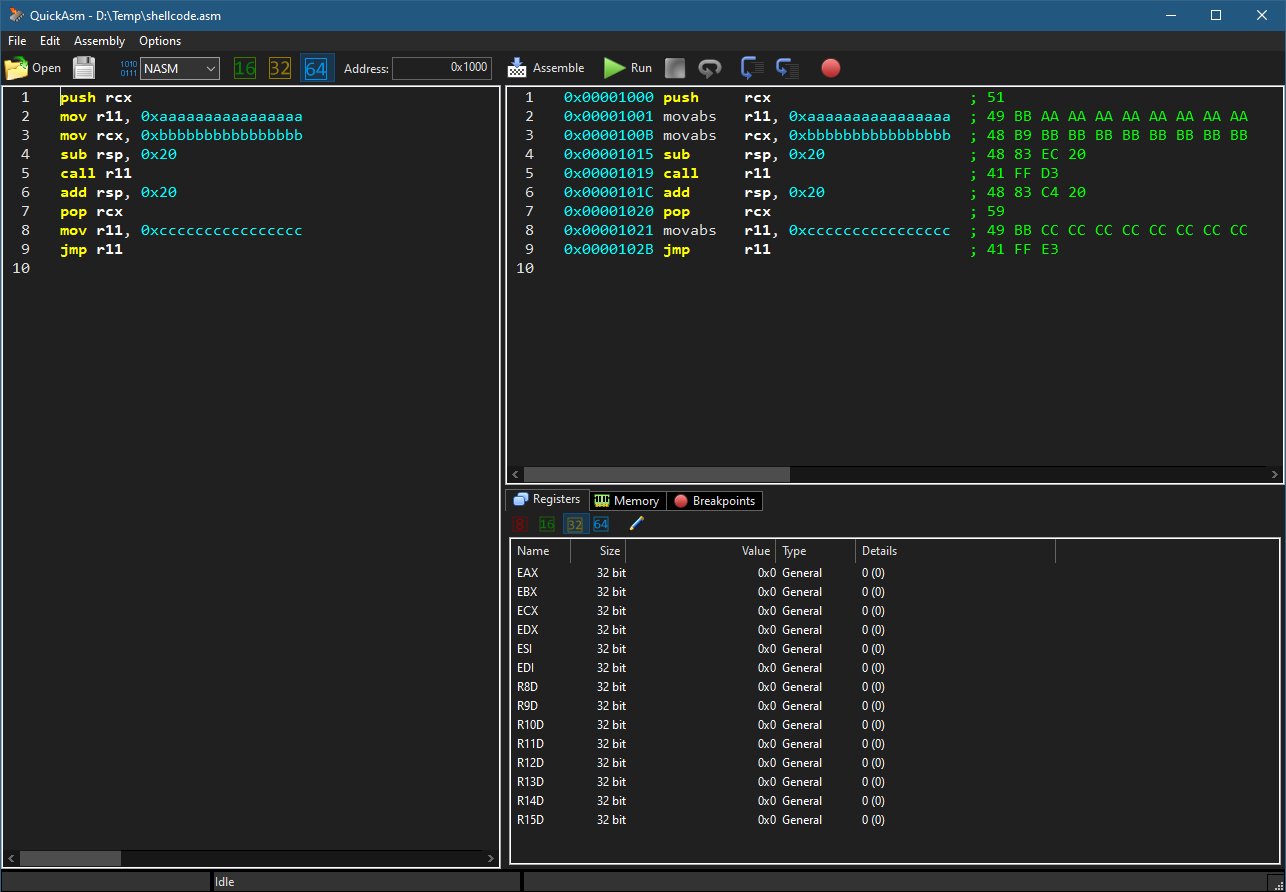 zodiacon/quickasm
シンプルな x86/x64 アセンブラ/ディスアセンブラ/エミュレータ
 dnspyex/dnspy
有名な .NET デバッガーおよびアセンブリエディター dnSpy の非公式復活版
 rr-debugger/rr
マルチスレッドアプリケーションの決定的デバッグのための記録・再生フレームワーク。逆実行、ハードウェアウォッチポイント、効率的なタイムトラベルデバッグを実現します。
 icsharpcode/ilspy
.NET逆コンパイラ - PDB生成、ReadyToRun、メタデータ(その他)に対応 - クロスプラットフォーム!
 winsiderss/systeminformer
高度なプロセス、ネットワーク、ディスク分析、スタックトレースデバッグ、マルウェア検出、サービス管理を備えたリアルタイムWindowsシステムモニター。ポータブルで無料。