

ARES
 mafifrizi/ares
MITRE ATT&CKモジュールオーケストレーション、DAG攻撃パス解決、OPSEC制御、暗号化資格情報保管庫、マルチフォーマットレポートを備えた自律型レッドチームエンゲージメントプラットフォーム。
defensive-toolspenetration-testing-frameworksexploit-frameworks+5
630
 six2dez/reconftw
reconFTWは、ターゲットドメインに対して自動偵察を実行するために設計されたツールであり、最適なツール群を実行してスキャンを行い脆弱性を発見します。
 openziti/ziti
ゼロトラストネットワーキングプラットフォーム。暗号学的アイデンティティ、ポリシーベースのアクセス、エンドツーエンド暗号化でサービスを不可視化します。VPNを置き換え、IoTを保護し、オープンポートなしでマルチクラウド環境を接続します。
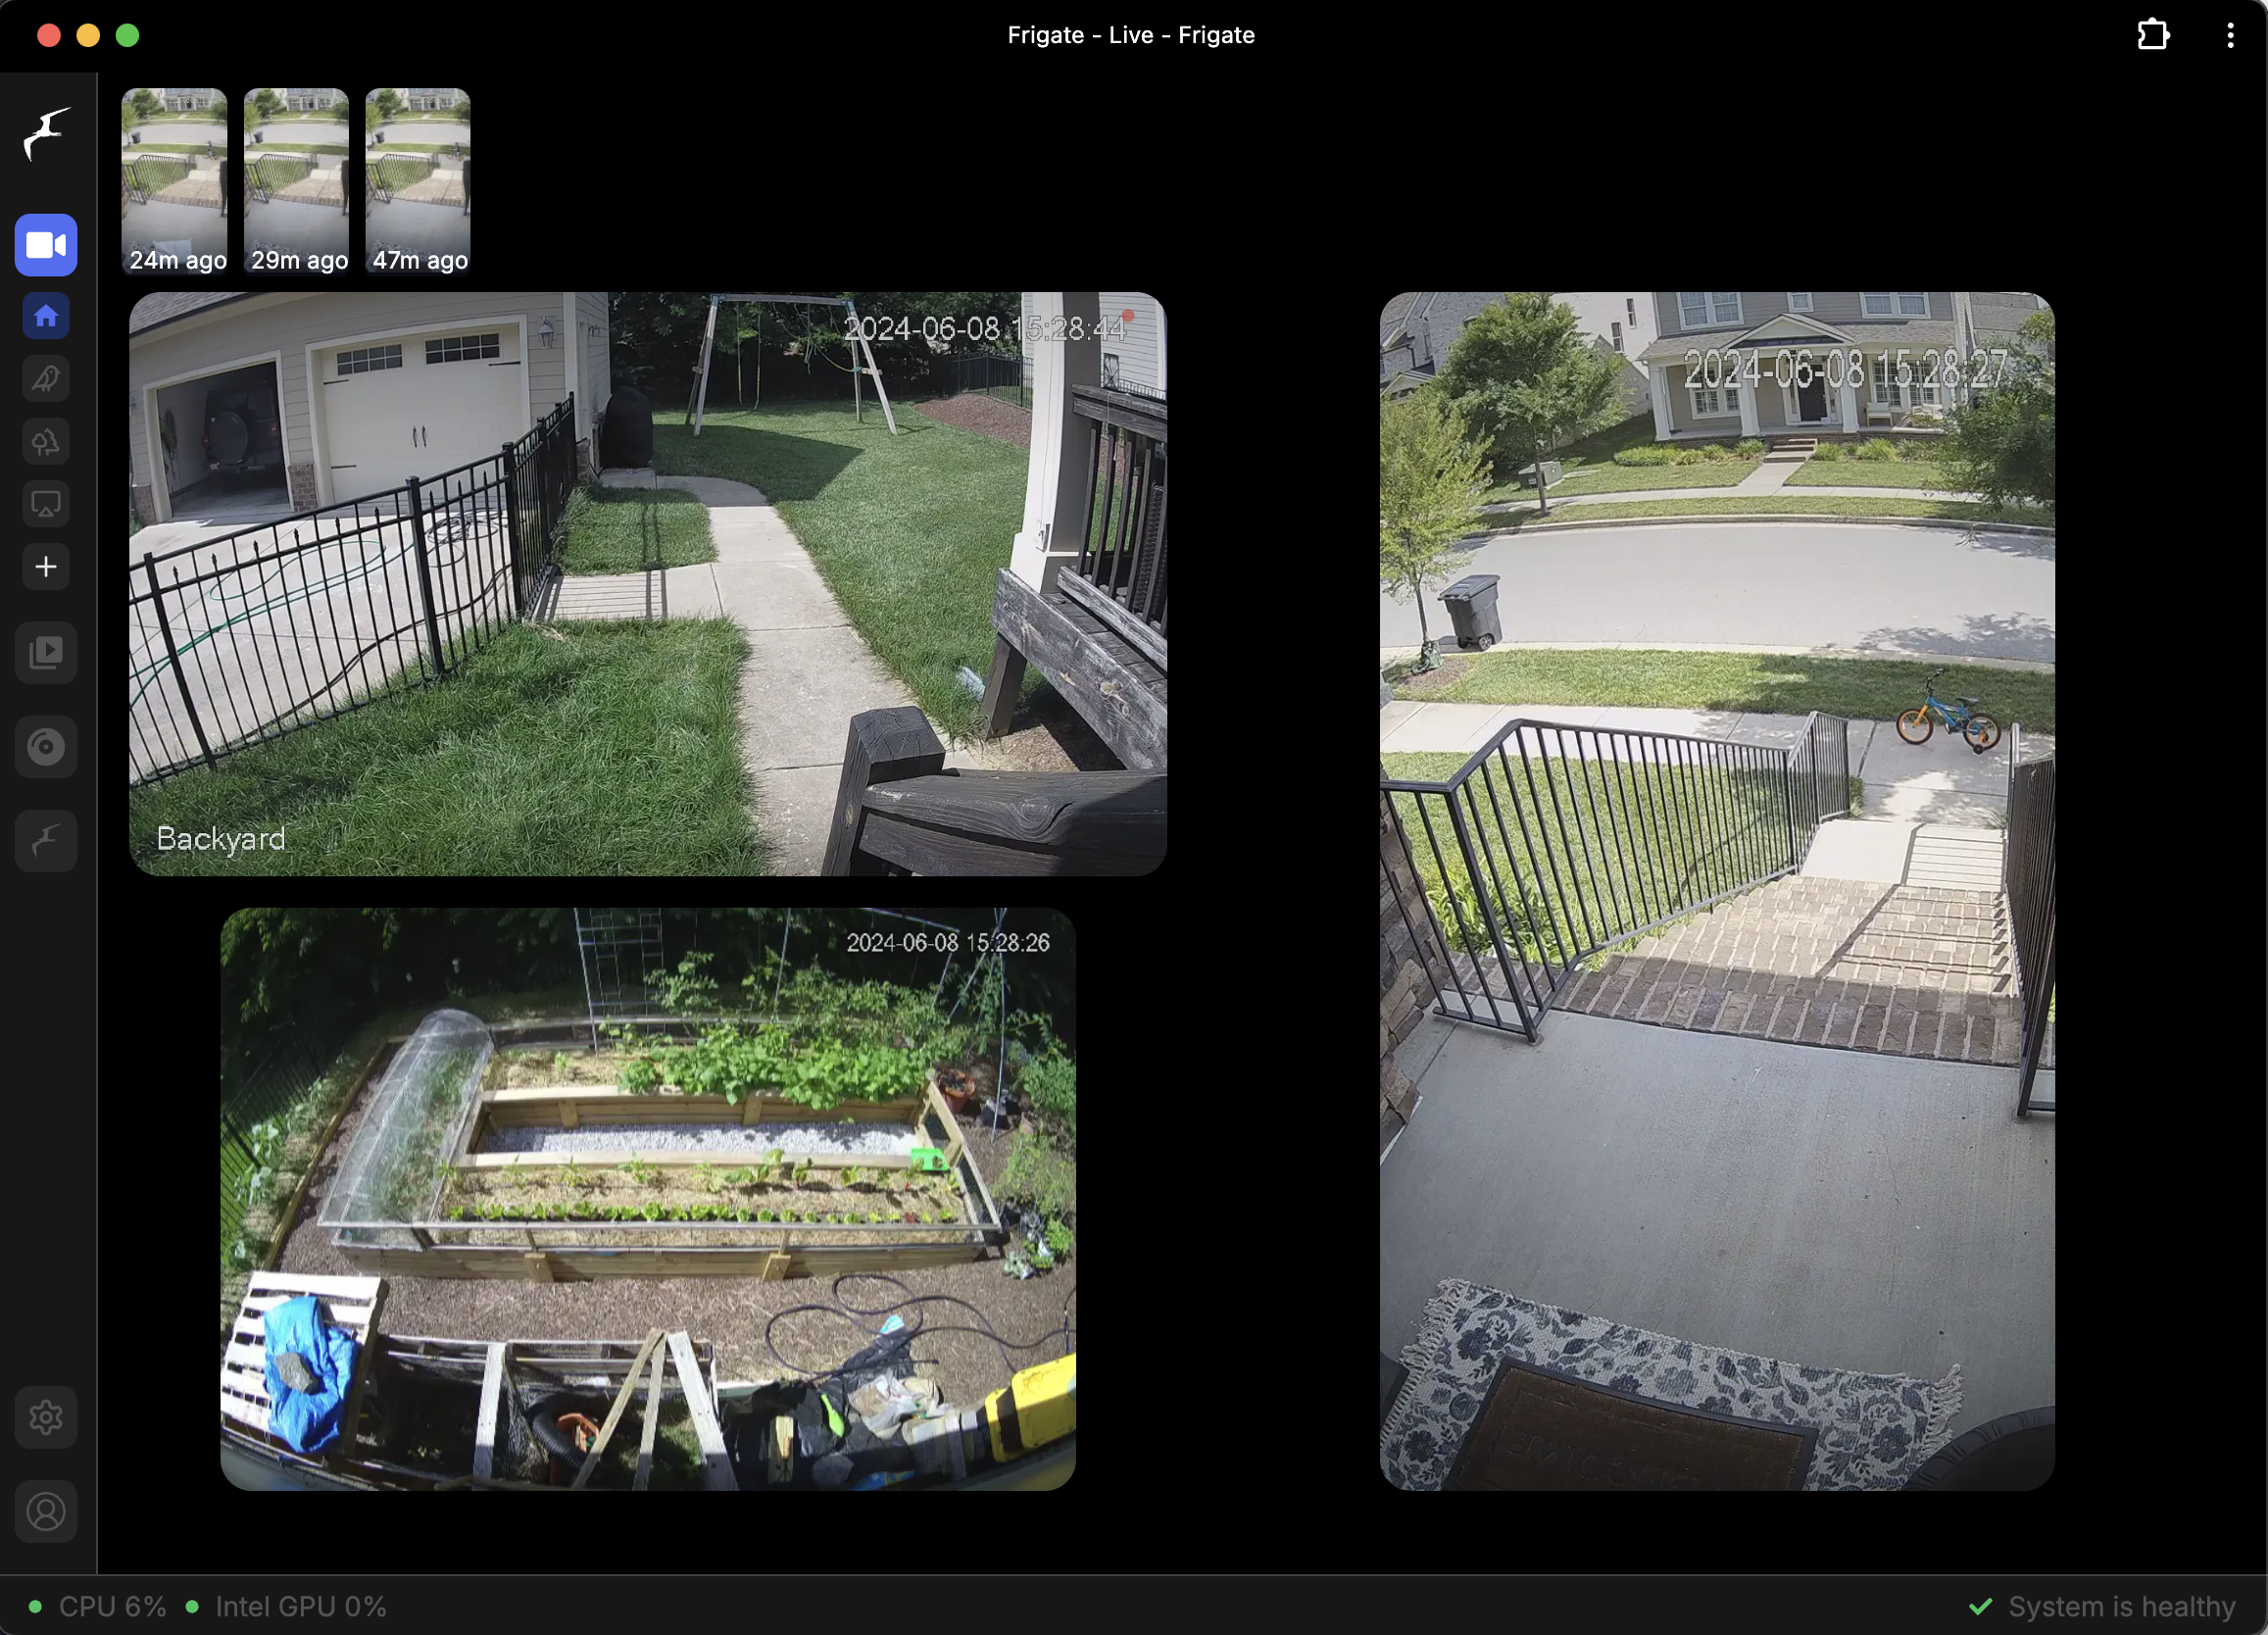 blakeblackshear/frigate
IPカメラ向けリアルタイムローカル物体検出を備えたNVR
 tuskira/ai-agent-gateway
AIエージェントのMCPツール呼び出しとLLMトラフィックを保護・統制・監視するオープンソースゲートウェイ。APIキー認証と監視用の管理コンソールを備えています。
 opennhp/opennhp
軽量で暗号化技術を駆使したオープンソースツールキット。AI駆動の世界において、インフラ、アプリケーション、データに対するゼロトラストセキュリティを強制するために構築されました。
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 kubeshark/kubeshark
eBPFを活用したKubernetes向けネットワーク可観測性。完全なK8sコンテキストでL4/L7トラフィックをインデックス化し、鍵なしでTLSを復号化します。MCP経由のAIエージェントとダッシュボード経由の人間の両方がクエリ可能です。
 firecracker-microvm/firecracker
サーバーレスコンピューティングのための、セキュアで高速なマイクロVM。
 cyberstrikeus/cyberstrike
ペネトレーションテスト向けの自律型AIレッドチームエージェント。13以上の専門エージェント、120以上のOWASPテストケース、MITRE ATT&CK統合を搭載。15以上のLLMプロバイダーとリモートツール実行に対応。
 paradigmxyz/iron-proxy
信頼できないワークロードのためのegressファイアウォール。
 squidsec/bloodbash
SharpHound/AzureHoundのJSONに対応したオフラインAD/Entra攻撃経路アナライザー。BloodHoundやNeo4jを必要とせずに、優先順位付けされた特権昇格、資格情報、および誤構成の検出結果を提示します。
 davidhavoc/ayaflow
高パフォーマンスなeBPFベースのネットワークトラフィックアナライザーで、Rustで書かれています。
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
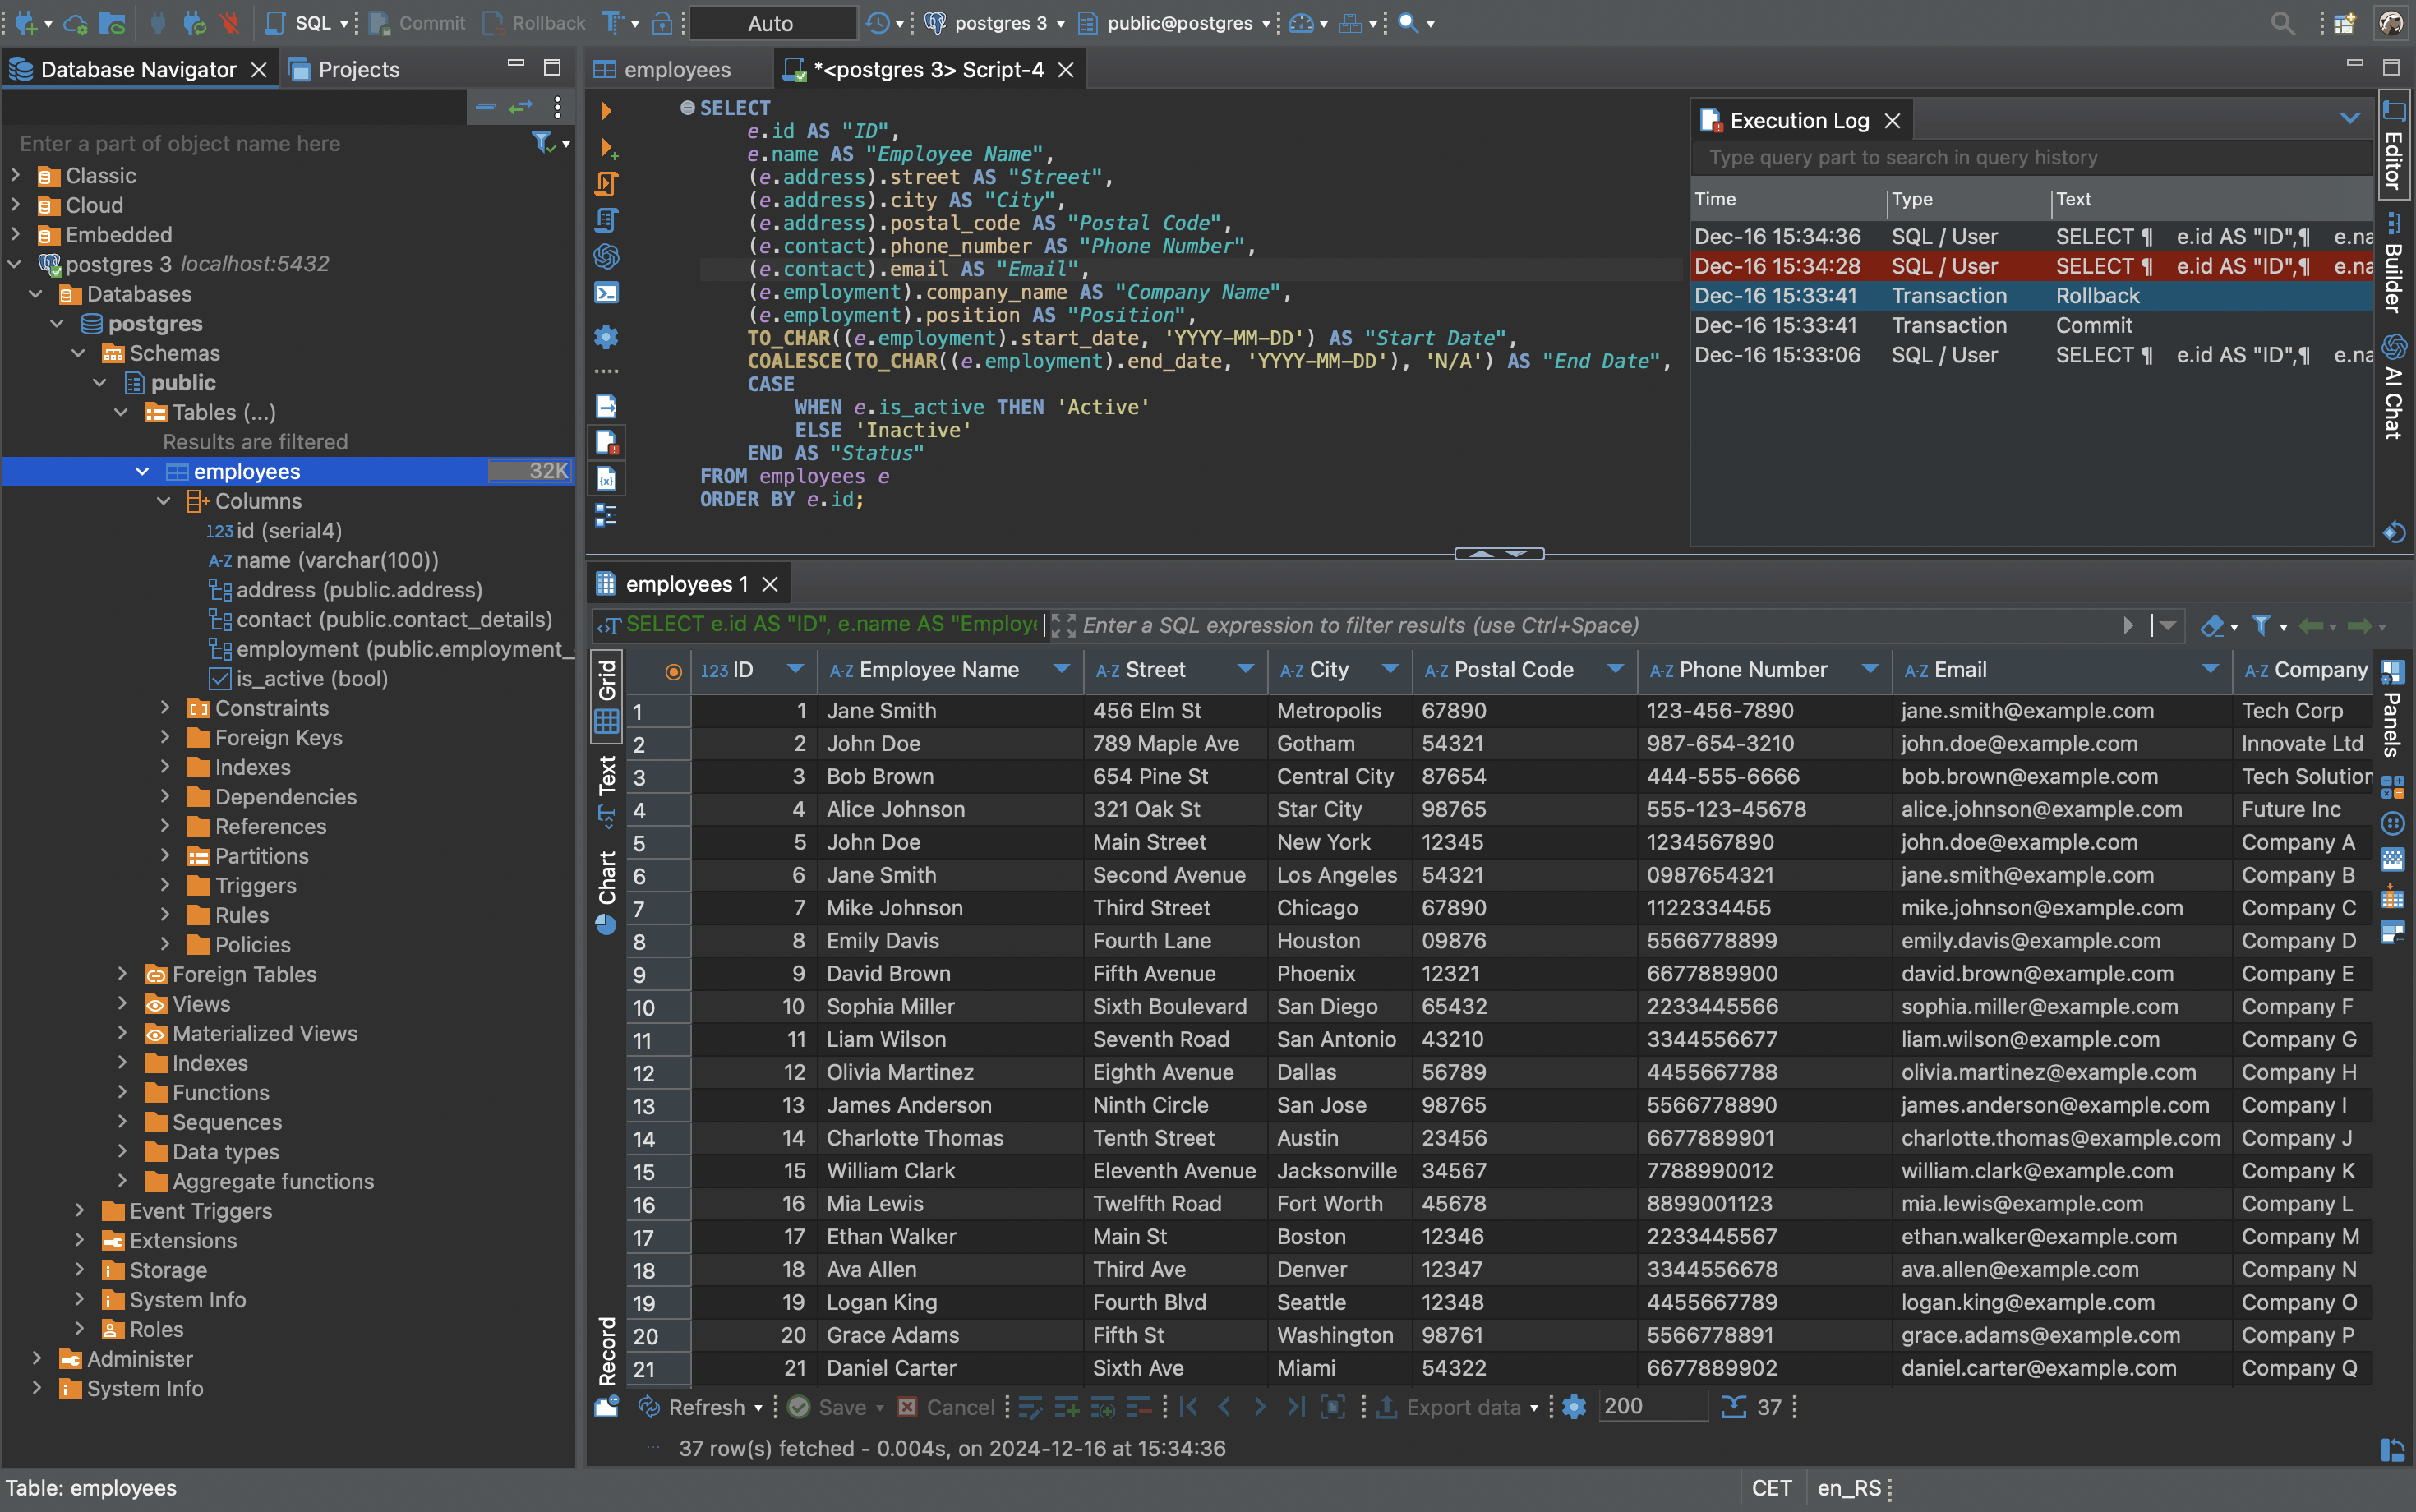 dbeaver/dbeaver
無料のユニバーサルデータベースツールおよびSQLクライアント
 madhuakula/kubernetes-goat
意図的に脆弱性を持たせたKubernetesクラスター環境で、実践的なセキュリティトレーニングを提供します。コンテナエスケープ、RBACの設定ミス、SSRF、FalcoとTetragonによるランタイムセキュリティをカバーする22以上のシナリオが含まれています。
 cilium/cilium
eBPFベースのネットワーキング、セキュリティ、および可観測性