
 yashubitra/evil_twin_attack
Kali Linuxにおけるローグアクセスポイント攻撃と防御:aireplay-ngによるdeauth、キャプティブポータルを備えたairbase-ngのevil twin、さらにリアルタイムのBSSID/MAC不一致検出とpywifi自動切断スクリプト。

このプロジェクトは、ワイヤレスネットワークにおけるEvil Twin攻撃を緩和するための実行、防止、検出、および欺瞞の手法を実演します。Evil Twin攻撃は、正規のアクセスポイント(AP)を模倣した不正なアクセスポイントを作成することでWi-Fiネットワークの脆弱性を悪用し、ユーザーを騙して機密情報を開示させます。
Evil_Twin_Attack_Combined_Report.pdf: プロジェクトの全フェーズを詳述した包括的なレポート。Evil_Twin_Offense_Report.pdf: 攻撃シミュレーションのドキュメント。Evil_Twin_Prevention_Report.pdf: 実装された防止策の説明。Evil_Twin_Detection_Report.pdf: 検出手法の分析。Evil_Twin_Deception_Report.pdf: 攻撃者の情報を収集するための欺瞞戦略。detect_evil_twin.py: BSSIDを監視することで、正規のWi-Fiネットワークになりすます不正なアクセスポイントを検出します。prevent_evil_twin.py: SSIDの検証に基づいて、信頼できないネットワークや不正なネットワークへの接続を防止します。server.py: 攻撃中のデータ収集をシミュレートするフィッシングキャプティブポータルをホストします。index.html: キャプティブポータルのログインページ用HTMLで、ユーザーにリアルに見えるようスタイリングされています。Evil_Twin.txt: Evil Twin攻撃をセットアップ、実行、および解体するためのコマンド。creds.txt: 攻撃シミュレーション中にキャプチャされた認証情報を記録します。LICENSE: リポジトリのライセンス情報。pywifi、tkinter)。このリポジトリをクローンします:
git clone https://github.com/your-username/Evil_Twin_Attack.git
cd Evil_Twin_Attack
このリポジトリをクローンします:
sudo apt update
sudo apt install aircrack-ng dnsmasq
pip install pywifi tkinter
このリポジトリをクローンします:
sudo python3 custom_captive_portal/server.py
prevent_evil_twin.pyを実行して、不正なネットワークから自動的に切断します:
python3 Evil_Twin_Prevention/prevent_evil_twin.py
detect_evil_twin.py を使用して、SSID と BSSID の異常を監視します:
python3 Evil_Twin_Detection/detect_evil_twin.py
偽のSSIDを備えたハニーポットやデコイを展開し、攻撃者を欺きます:
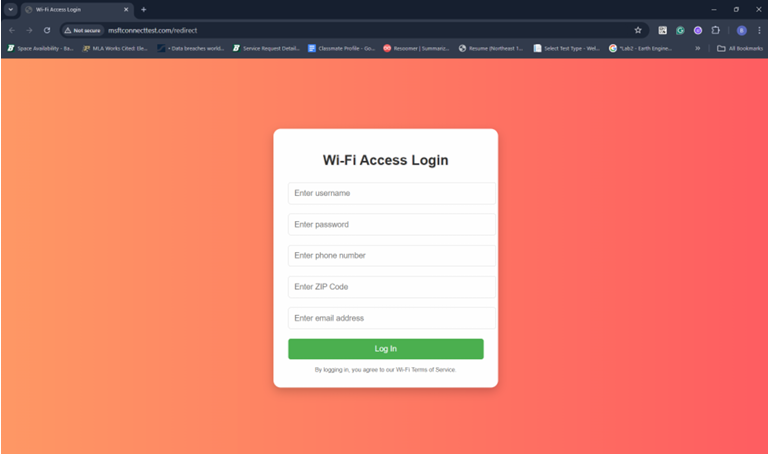
これは、ローグアクセスポイントに接続する被害者に表示されるログインページです:
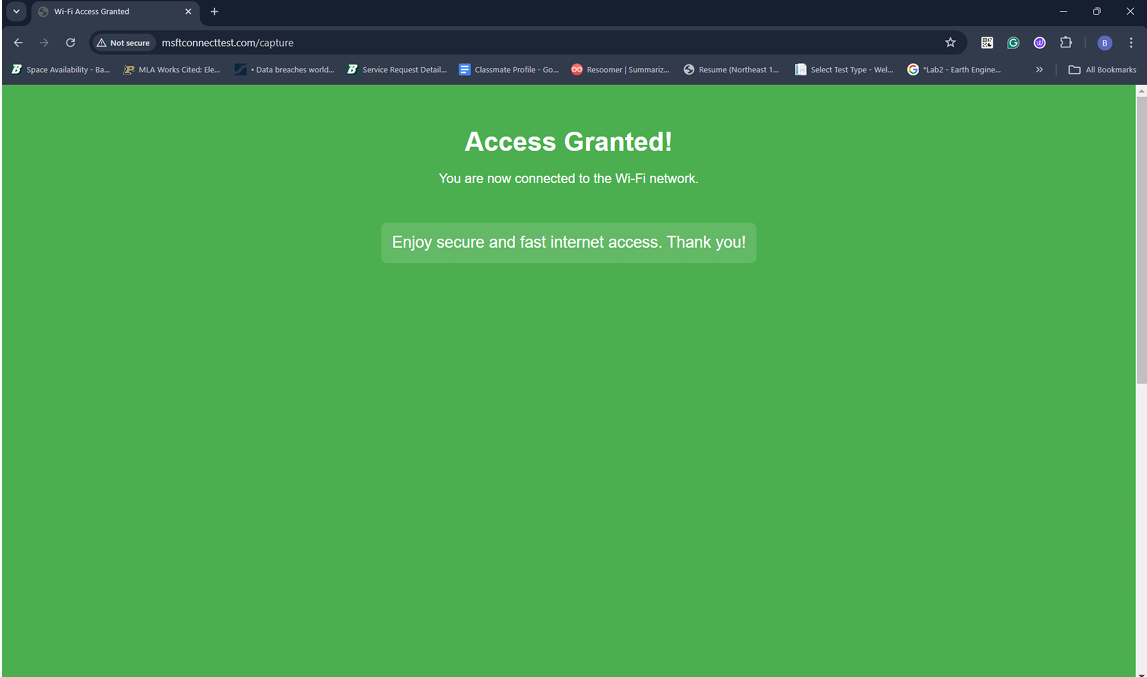
この画面は、被害者がローグAPに正常に接続したことを確認するものです:
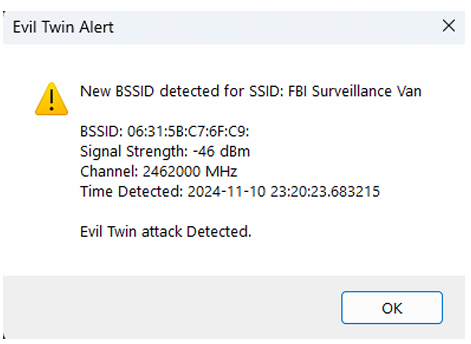
潜在的なEvil Twin攻撃を特定する検出スクリプトのスクリーンショット:
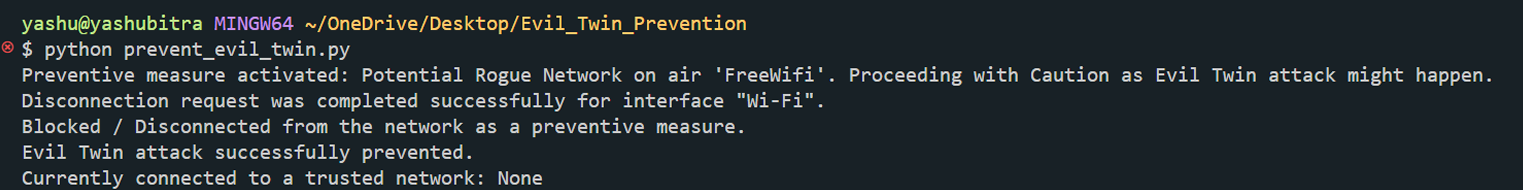
信頼できないネットワークから切断する防止スクリプトのスクリーンショット:
このプロジェクトは教育目的のみを対象としています。これらの技術の無断使用は違法です。いかなるネットワーク上でもこれらのツールをテストする前に、適切な許可を得ていることを確認してください。
このプロジェクトは、リポジトリに含まれるLICENSEファイルの条項に基づいてライセンスされています。
