
 ymsniper/vault-share
Flaskによるセルフホスト型、招待制の暗号化ファイル共有。各ファイルには独自のAES-256-GCM鍵が付与され、すべての閲覧者向けにHPKEで封緘される。署名付きアップロード、別個のカバーボールトを開くデュレスパスワード、USBフラッシュドライブを要求できるマスターキーを備える。

安全なファイル共有: 機密ファイルをユーザー間で共有するための Flask Web アプリケーション。各ファイルは保存時に固有の AES-256-GCM 鍵で暗号化され、その鍵はファイルを開くことを許可された各人の公開鍵で暗号化されたコピーとしてのみ保持され、SHA-256 と HMAC で検証され、ローカル CA によって認証された ECDSA 鍵で署名されます。
python -m venv .venv
.venv/bin/pip install -r requirements-dev.txt
bin/vault-share install        # 任意のターミナルから使える `vault-share` コマンド
read -s -x CA_PASSPHRASE       # fish の場合。bash では: read -rs CA_PASSPHRASE && export CA_PASSPHRASE
pki/create_ca.sh
vault-share init-db
vault-share                    # コンソール。`vault-share serve` はサーバーのみを実行
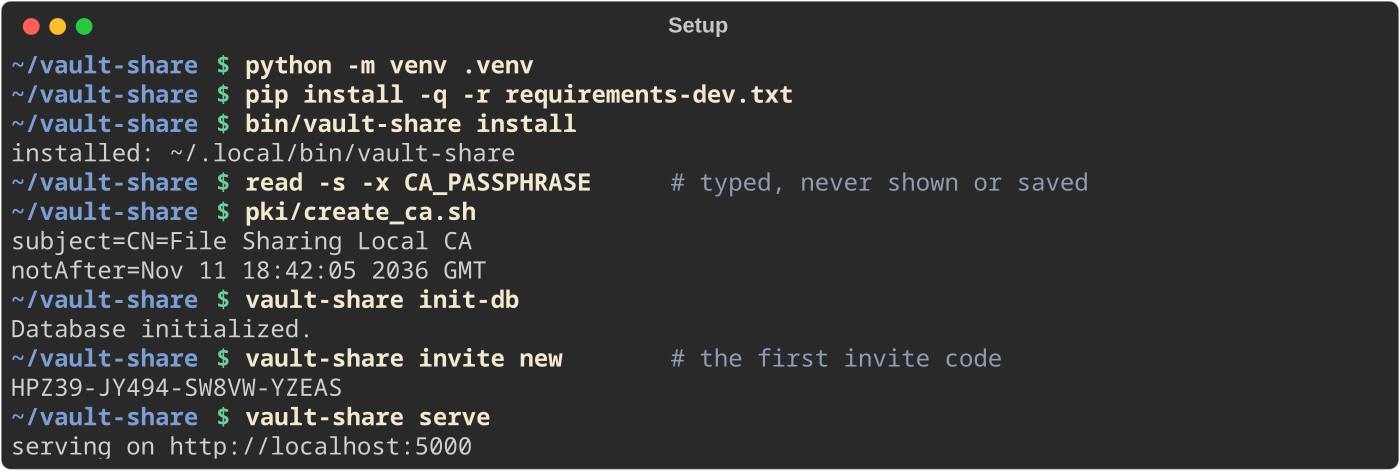
read -s は CA パスフレーズを表示せず、シェル履歴にも保存せずに入力を求めます。export CA_PASSPHRASE='...' では履歴に残ってしまいます。コンソールは起動時にパスフレーズが設定されていなければ自身で入力を求め、メモリ内にのみ保持します。vault-share はそれ以外の引数を flask --app app に渡すため、vault-share keys status や vault-share admin grant 'bob#516850' はどのフォルダからでも動作します。vault-share install はコマンドを ~/.local/bin にリンクします。
次に http://127.0.0.1:5000 を開きます (ポートは変更可能です。下記の「サーバー設定」を参照)。pki/create_ca.sh はローカル CA を instance/ca/ に一度だけ作成します。アプリは新しいユーザーごとに証明書を発行するため、起動のたびに同じ CA_PASSPHRASE を必要とします。登録には招待コードが必要です。最初のコードは vault-share invite new で作成します (下記参照)。
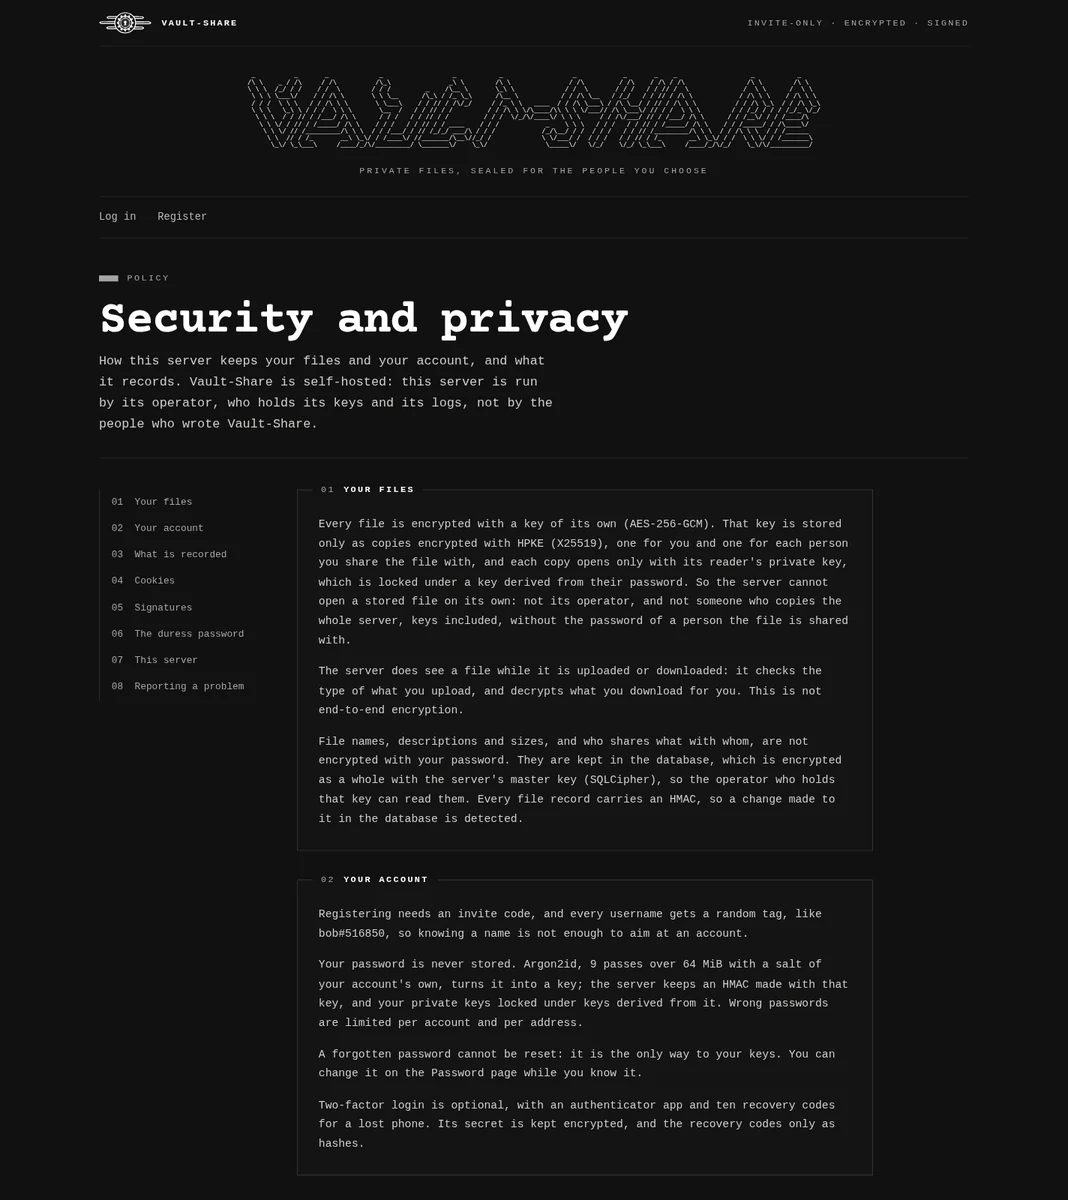
すべてのページのフッターからリンクされている /security のページでは、このサーバーが何を保存し何を読めないのか、何をどのくらいの期間記録するのか、どの Cookie を設定するのか、そして運営者が何を行えるのかをユーザーに説明しています。ログインの有無にかかわらず誰でも閲覧でき、データベースもマスターキーも必要としないため、サービスが一時停止中でも表示され続けます。
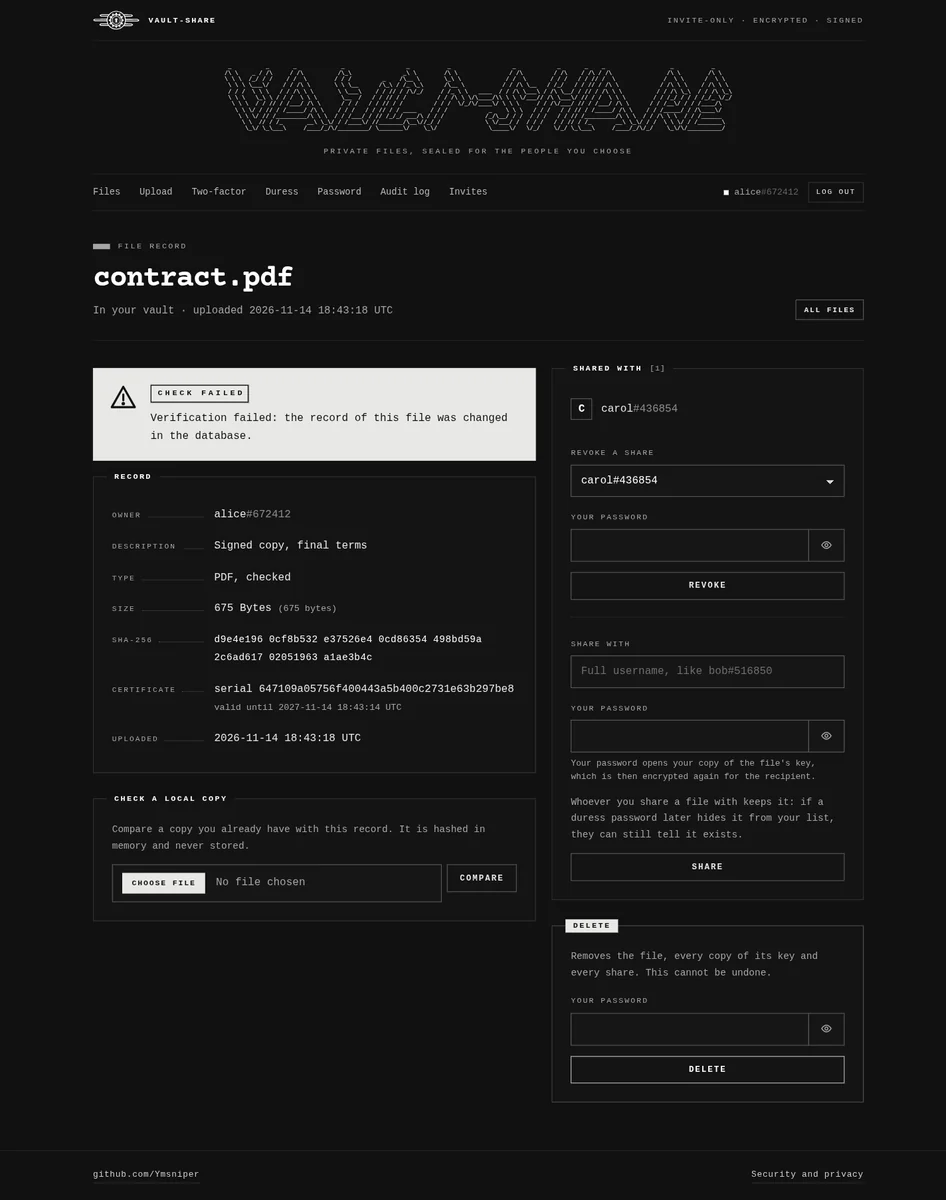
アップロード時にはパスワードの再入力を求められます。これはファイルに署名するために秘密鍵のロックを解除するためです。各ファイルのレコードには、所有者やハッシュから名前、説明、署名に至るまで、すべてのフィールドに対する HMAC が付与されているため、データベース内で編集されたレコードはファイルページでの検証に失敗します。各ファイルページでは署名証明も提供されます。これは署名、署名者の証明書、CA 証明書、およびアプリを使わずにファイルを検証する OpenSSL コマンドを含む zip ファイルです。証明書はアップロード時点の状態で検証され、あなたのコピーはファイル名 (シェル構文を含む可能性がある) ではなく FILE という名前で参照されます。
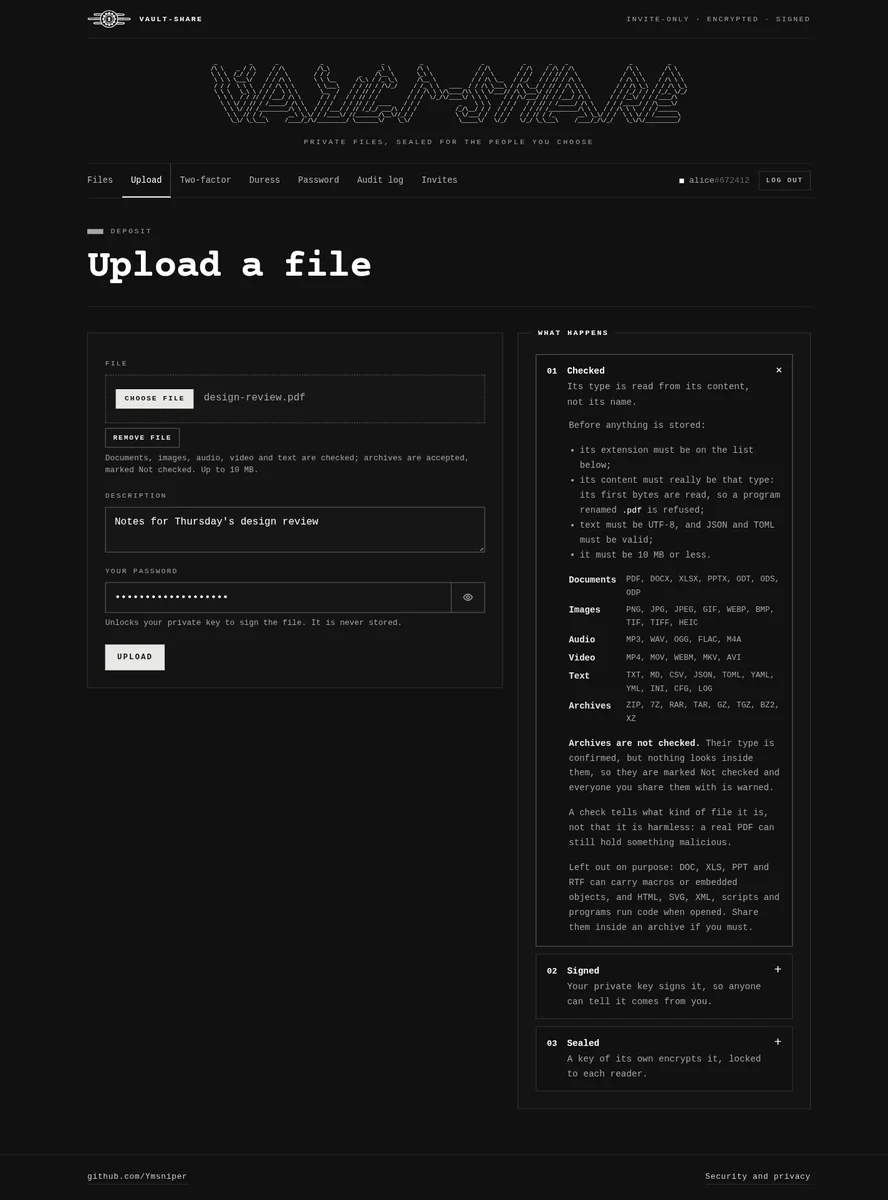
アップロードは保存前に必ず検査されます。拡張子がリストに含まれていること、内容が実際にその種類であること(filetype が先頭のバイト列を読み取るため、.pdf に改名されたプログラムは拒否されます。テキストは UTF-8 である必要があり、JSON と TOML は有効でなければなりません)、そしてアップロード上限に収まっていることが確認されます。
アーカイブ(ZIP、7Z、RAR、TAR、GZ、TGZ、BZ2、XZ)も受け付けられます。署名が検査されるため、.zip に改名されたプログラムは拒否されますが、その中身は検査されません。これらは「未検査」と表示され、ファイルのレコードの HMAC がその表示を対象とするため、データベース上で削除することはできません。共有された相手は全員警告を見て、ダウンロード前に「理解しました」にチェックを入れる必要があります。DOC、XLS、PPT、RTF(マクロや埋め込みオブジェクト)、および HTML、SVG、XML、スクリプトやプログラム(開くとコードが実行されます)は除外されています。これらはアーカイブ内に入れて共有してください。検査はファイルの種類を示すものであり、無害であることを示すものではありません。アップロードページの「何が起こるか」でこのすべてが説明されています。
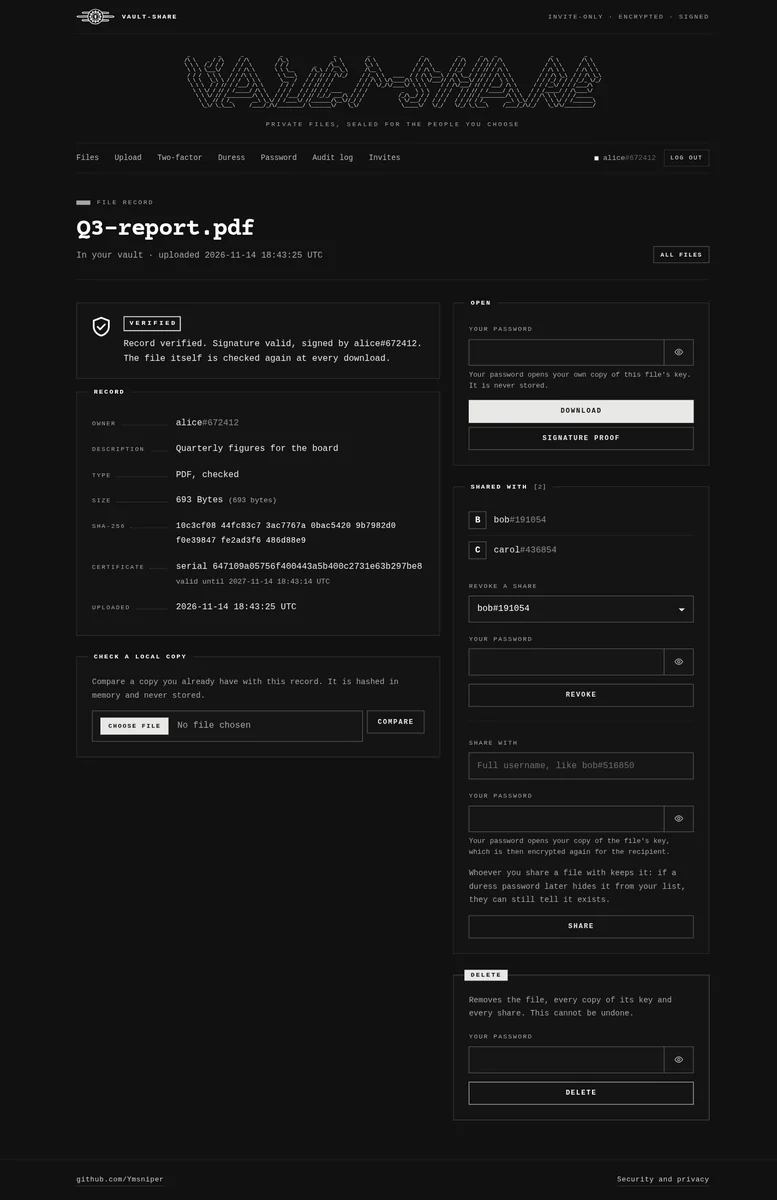
ファイルのページにアクセスするたびにそのレコードと署名が検査され、ダウンロードのたびにファイル自体が検査されます。アプリの背後で変更されたレコードは即座に明らかになります:
ログイン時、1つのユーザー名に対して1つのアドレスブロックからのパスワード誤り5回でその組み合わせが15分間ブロックされ、1つのアドレスブロックからの20回でそのアドレスがブロックされます。IPv6 アドレスはその /48 ネットワーク全体として扱われます。1人の加入者が多数のアドレスを切り替えられるためです。あるユーザーとしてログインしたブラウザは、そのことを示す署名付きクッキーを1年間保持し、名前ではなく鍵付きダイジェストを保持します。それを持たないブラウザは、どこからであってもユーザー名ごとに1時間あたり50回の誤り試行を共有するため、多数のアドレスを合わせても1つのアカウントに対して1日あたり約1,200回の推測となり、無制限ではなくなります。他の場所からの誤り試行によって、以前にログインしたことのあるブラウザから所有者が締め出されることは決してありません。そのような攻撃の間、一度も使用したことのないブラウザは1時間が経過するのを待たなければなりません。ログイン後、アップロード、ダウンロード、共有、取り消し、削除、および設定で要求されるパスワードには独自の制限があり、アカウントごとに誤り5回で、そのアカウントのセッションのみが消費できます。存在しないユーザー名との共有もカウントされ、1時間あたり10回です。それぞれが誰かのタグへの推測であるためです。カウンターはメモリ内(Flask-Limiter)に保持されるため、アプリを再起動するとクリアされます。パスワード検査は開始した瞬間からカウントされるため、同時に送信されたリクエストがすべて制限をすり抜けることはできません。制限が実行中の検査で埋まっていることに気づいたリクエストは、それらを最大10秒待ち、それらが失敗した場合にのみ拒否されます。正しいパスワードもカウントされ、アカウントごとに15分間で60回の検査、同時に実行される検査は最大4つです。各検査は64 MiBのメモリを使用します。
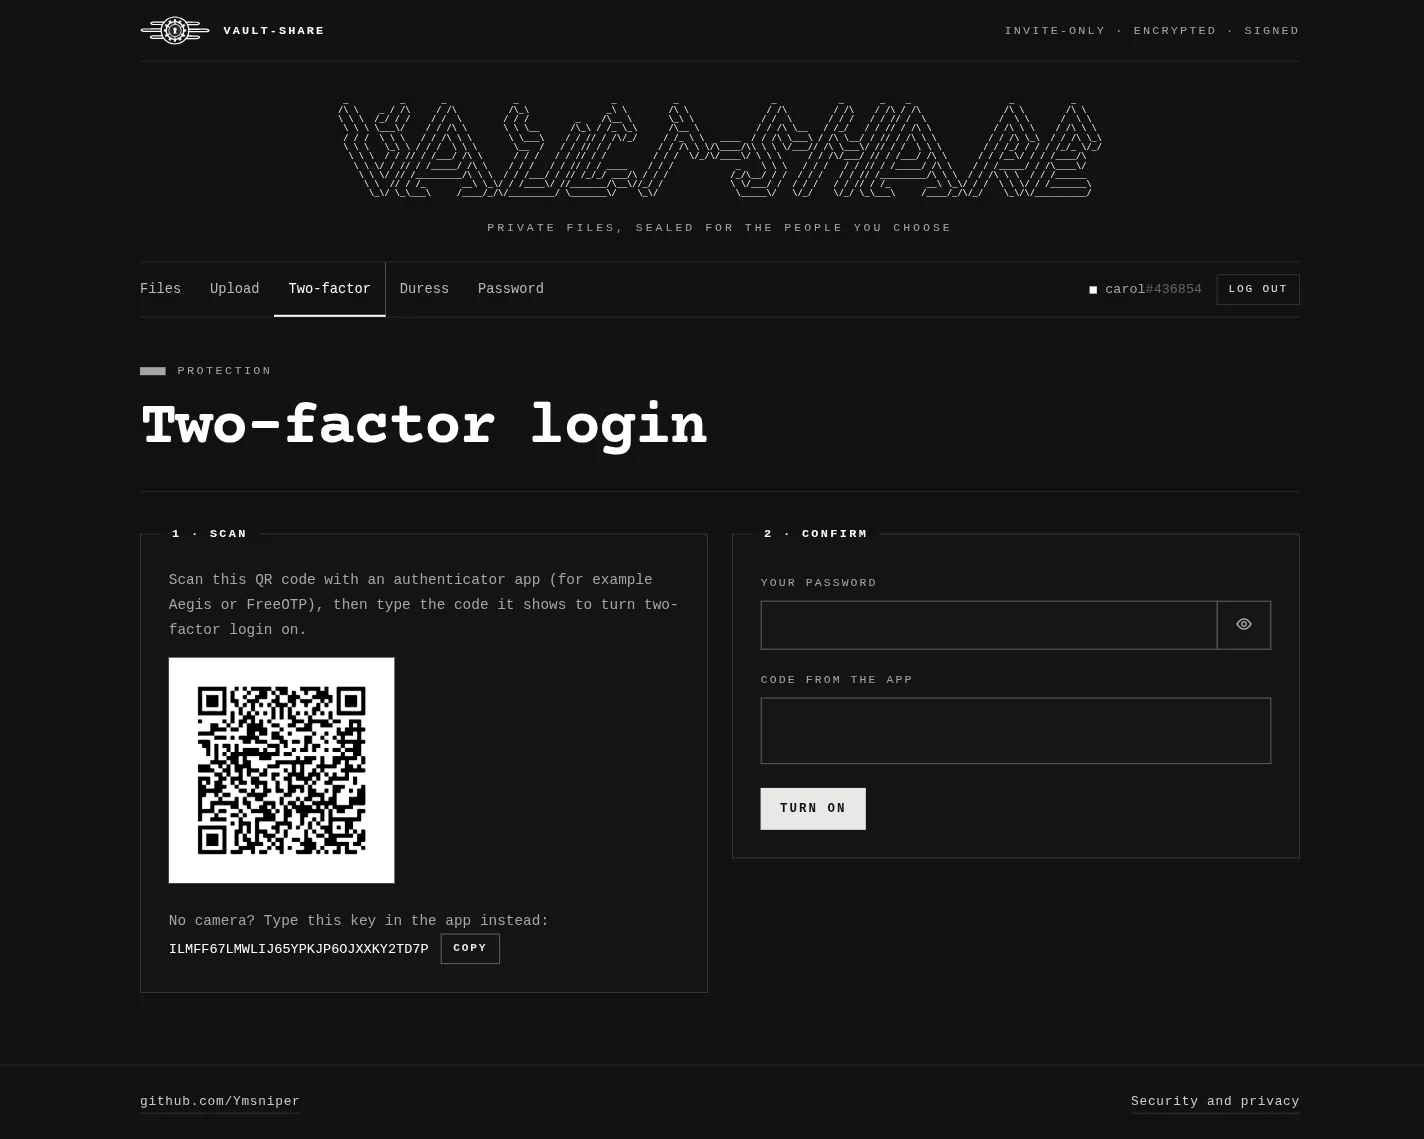
二要素ログインはユーザーごとに任意で、「二要素」ページから有効にできます。Aegis や FreeOTP などの認証アプリで QR コードをスキャンし、最初のコードで確認します。誤ったコードは誤ったパスワードと同じ制限にカウントされ、各コードは一度しか機能しません。2つのリクエストが同時にそのコードを運んだ場合でも同様です。有効にすると10個のリカバリーコードも発行され、そのページに一度だけ表示されます。各コードは電話からのコードの代わりに一度だけログインでき、「新しいコード」でそれらが置き換えられます。電話とコードの両方を失った人はオペレーターに依頼し、オペレーターは vault-share admin clear-totp '<username>' またはコンソールの Users タブの「二要素をクリア」でその人の二要素ログインを無効にできます。確認されるまで、新しいシークレットはそれを要求したセッションとともにサーバー上に留まります。ブラウザのクッキーに入ることはなく、アカウントの別のセッションから見ることもできません。管理者の新しい招待コードも同じ方法で、それを作成したページに表示されます。
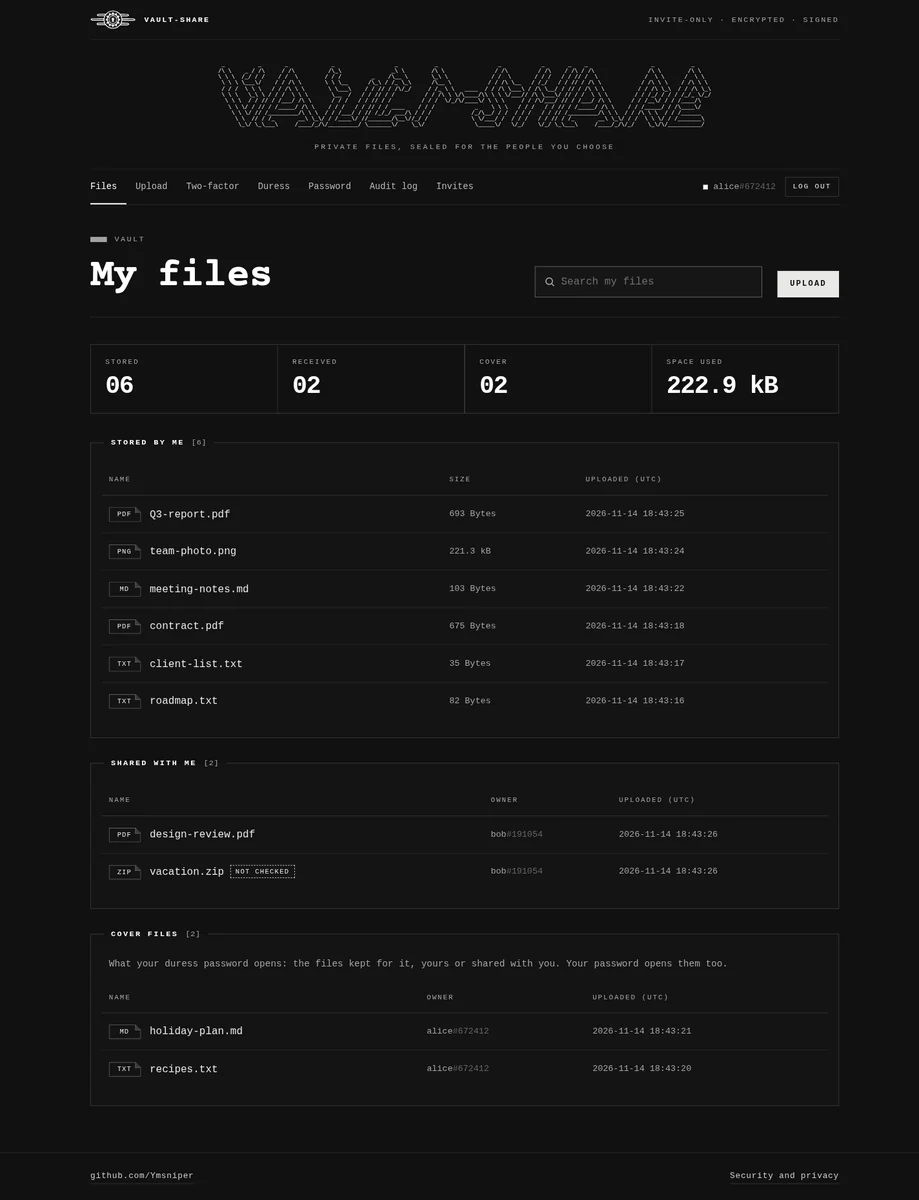
強要パスワードは「Duress」ページで設定するもので、誰かにログインを強要されたときに渡すパスワードです。これはカバーファイルを開きます。カバーファイルとは、実際に存在する第二の保管庫であり、アップロード、ダウンロード、共有、設定がすべて機能します。何も拒否する空のアカウントではありません。あなたの他のファイルをそれから守っているのは、隠されたボタンではなく鍵です。すべてのアカウントには8つのレベルがあり、それぞれに独自の X25519 鍵ペアがあります。本物のパスワードはレベル0を開き、強要パスワードはレベル1を開き、それ以降の各レベルは、レベル7に至るまで、一つ上のレベルのセッションで設定された強要パスワードで開きます。あるレベルの秘密鍵はそのパスワードの下でロックされ、さらに上のレベルから下方へリンクされているため、パスワードは自身のレベルとその下のレベルを開き、上のレベルを開くことは決してありません。入力された各パスワードは、アカウントのソルトを用いた1回の Argon2id 実行(64 MiB に対して9パス)を消費し、そのチェックと鍵はすべてその実行から得られます。資格情報の行はその HMAC を保持し、レベルのロックはそこから導出された鍵で作られます。ログインは、何を開くか、またレベルがいくつあっても、1回の実行で済みます。アカウントのパスワードはソルトを共有するため、1回のオフライン推測でそれらすべてを同時に試せます。その代償として、置き換えた3つのチェックそれぞれの3倍の強度を持つ実行が行われます。もう一つの鍵ペアは、レベル7のものから下方へリンクされ、どのパスワードでも開かれず、レベル7のカバーファイルを保持します。セッションの鍵を開くには常に同じ手順数を要します。本物のリンクがそのレベルから下方へ続いた後、残りは起動時に作られた予備のペアを通るため、レベル0でのリクエストはレベル7でのものと同じ作業を行います。すべてのセッションは自身が最上位であると信じます。自身のファイルを見て、その下のレベルをカバーファイルとして見て、すべてのページは各レベルで同じに見えます。セッション内で尋ねられるパスワードはそのセッションのレベルに対してのみチェックされるため、そこにあるどのフォームも別のパスワードを試すことはできません。署名鍵はレベル7にぶら下がっており、すべてのパスワードがそこに到達するため、どのレベルでアップロードされたファイルも同じ証明書を持ちます。「Duress」ページは、あなた自身の保管庫とカバーファイル(あなたのもの、またはあなたと共有されたもの)の間でファイルを移動します。各移動は鍵のコピーを相手側レベルの公開鍵で再び暗号化するため、パスワードを要求し、ログには記録されません。移動は一度に1レベルずつ行われます。強要セッションがさらに下へ移動したファイルは、あなたのカバーファイルの中に表示されて開けますが、そのセッションのレベルだけがそれを戻せます。再び共有されたファイルは、受信者が保管している場所に留まり、強要ウィンドウがそれを下へ持ち込めばより深い場所に留まるため、共有がファイルをカバーファイルから取り出すことは決してありません。このページはまた、カバーファイルが最後に変更された時期も表示します。空の、あるいは古いカバー保管庫は不自然に見えるからです。






