Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
poc-cpanel-cve-2026-41940 — マルチスレッド対応のセキュリティ監査ツール。CRLFインジェクションと動的ポート探索を使用して、cPanel/WHMの認証バイパスであるCVE-2026-41940を検出し、許可されたペネトレーションテストを支援します。 | Kitploit
ツール/GitHubGitHub/xsanflip/poc-cpanel-cve-2026-41940
脆弱性スキャナーエクスプロイト情報収集ウェブセキュリティペネトレーションテスト認証
GitHubxsanflip/poc-cpanel-cve-2026-41940

poc-cpanel-cve-2026-41940

マルチスレッド対応のセキュリティ監査ツール。CRLFインジェクションと動的ポート探索を使用して、cPanel/WHMの認証バイパスであるCVE-2026-41940を検出し、許可されたペネトレーションテストを支援します。

リポジトリを見る
6311396ヶ月前Kitploit レビュー済み
共有

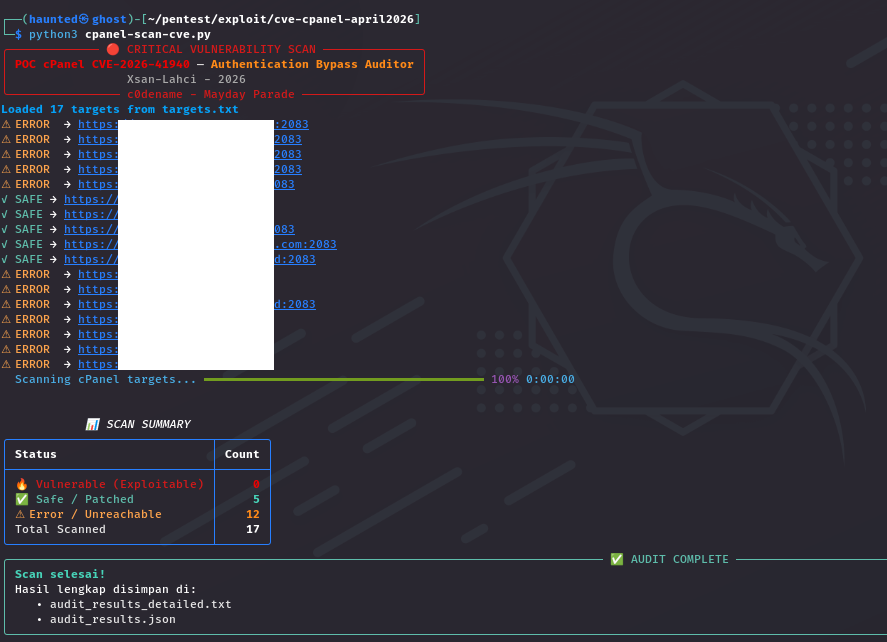
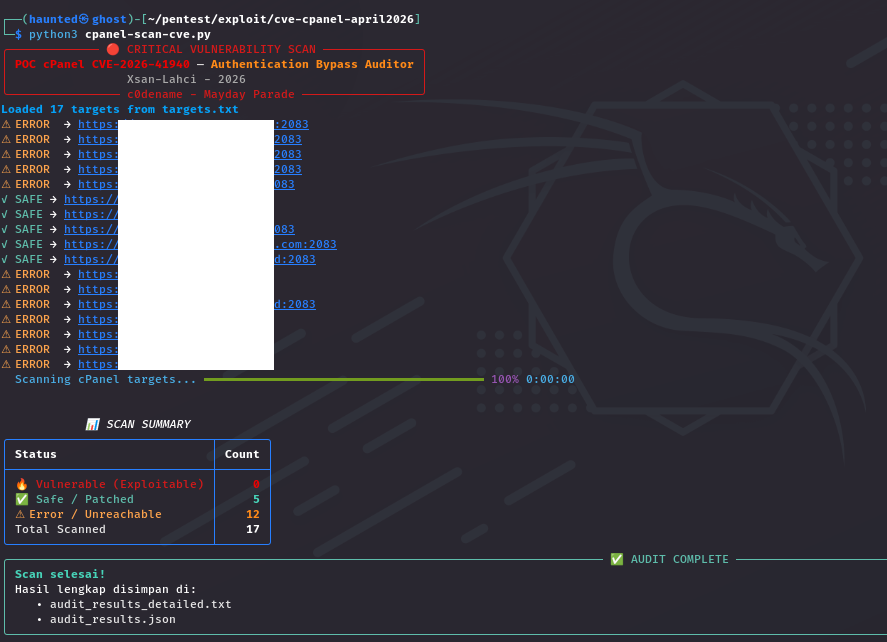
POC cPanel CVE-2026-41940

Screenshot From 2026-05-01 22-58-10

cPanel & WHM の CVE-2026-41940(2026年4月に発見された重大な認証バイパス脆弱性)を検出するために設計された、高性能・マルチスレッドのセキュリティ監査ツールです。

このツールは、HTTPヘッダーにおける CRLFインジェクション 技術を活用して、cPanelサービスデーモン(cpsrvd)が不正なrootアクセスに対して脆弱かどうかを識別します。

主な機能

  • 動的ポート検出: ポートが指定されていない場合、標準的なcPanel/WHMポート(2082、2083、2086、2087)を自動的にプローブします。

  • スマート検出: ユーザー定義のポート(例: 1.2.3.4:2083)を優先しますが、ベアIP/ドメインの場合はマルチポートスキャンにフォールバックします。

  • 高並行性: ThreadPoolExecutor を使用して、大規模なIPリストを高速にスキャンします。

  • 美しいターミナルUI: Rich ライブラリを使用して、プログレスバー、ステータスパネル、包括的なスキャン結果サマリーダッシュボードを表示します。

  • 二重出力: 詳細なテキストレポート(.txt)と、さらなる分析のための構造化データファイル(.json)の両方を生成します。

インストール

  1. リポジトリをクローン:

    git clone https://github.com/xsanflip/poc-cpanel-cve-2026-41940.git
    cd cpanel-cve-2026-41940-auditor
    
    
  2. 依存関係をインストール:

    pip install requests rich


使用方法

監査したいIPアドレスまたはドメインを含む targets.txt ファイルを準備します(1行に1つ)。

簡単なスキャン:

python cpanel-scan-cve.py

出力

  • ターミナル: 最終サマリーテーブル付きのリアルタイムステータス更新。

  • audit_results_detailed.txt: サーバーヘッダーと検出されたバージョンを含む、人間が読める形式のレポート。

  • audit_results.json: 他のセキュリティツールとの統合のための機械可読データ。

⚠️ 免責事項

このツールは、教育目的および許可されたセキュリティ監査専用に提供されています。明示的な許可なくこのツールをターゲットに対して実行することは、違法かつ非倫理的です。開発者(xsanflip)は、このプログラムの誤用または損害について一切の責任を負いません。

作者: xsanlahci

研究参照: watchTowr Labs(2026年4月)が公開した調査結果に基づいています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →