
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
regreSSHion — CVE-2024-6387 (regreSSHion) Exploit (PoC)は、glibcベースのLinuxシステム上のOpenSSHのサーバー(sshd)における脆弱性です。 | Kitploit

ツール/GitHubGitHub/xonoxitron/regresshion
脆弱性分析エクスプロイトペネトレーションテストレッドチーミングリモートアクセスツールペイロード開発
GitHubxonoxitron/regresshion

regreSSHion

CVE-2024-6387 (regreSSHion) Exploit (PoC)は、glibcベースのLinuxシステム上のOpenSSHのサーバー(sshd)における脆弱性です。

リポジトリを見る
6612742年前Kitploit レビュー済み
ウェブサイト
共有

regreSSHion エクスプロイト (PoC)

説明

このリポジトリには、glibcベースのLinuxシステム上のOpenSSHサーバー(sshd)における脆弱性CVE-2024-6387(regreSSHion)を標的としたエクスプロイトが含まれています。これはOpenSSHのシグナルハンドラにおける競合状態を悪用し、rootとしてのリモートコード実行につながる可能性があります。

CVE-2024-6387 PoC

必要条件

  • glibcベースのOpenSSHサーバーが動作するLinuxシステム(Ubuntu、Debianでテスト済み)。
  • gcc コンパイラがインストールされていること。
  • Cプログラムのコンパイルと実行に関する基本的な理解。
  • 許可されたシステムでのみこのようなエクスプロイトをテストまたは使用する権限があること。

使用方法

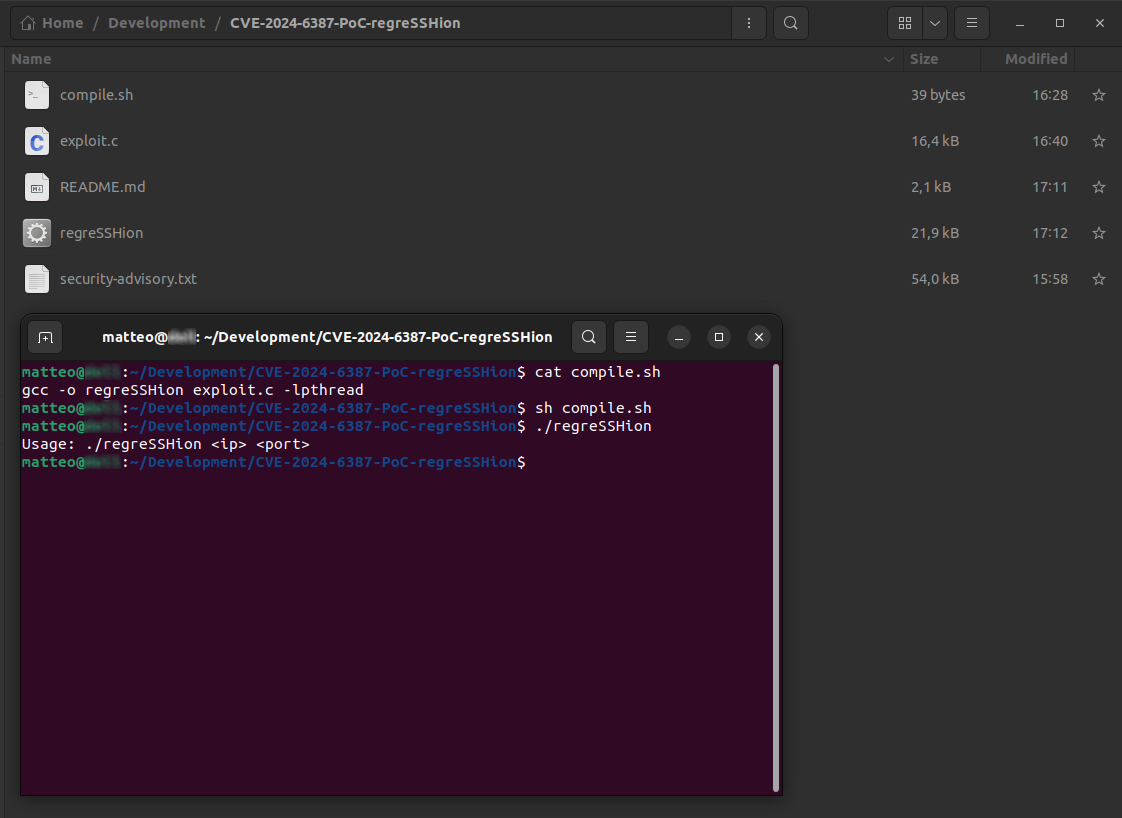
  1. エクスプロイトのコンパイル:

    gcc -o regreSSHion exploit.c -lpthread
    
  2. エクスプロイトの実行:

    ./regreSSHion <target_ip> <target_port>
    

    <target_ip> と <target_port> を、脆弱なOpenSSHサーバーのIPアドレスとポートに置き換えてください。

  3. 出力の解釈:

    • ターミナルでエクスプロイトの試行とフィードバックを監視します。
    • 成功するエクスプロイトのために、必要に応じてタイミングパラメータやシェルコードを調整します。

シェルコードのカスタマイズ

*exploit.c* ファイル内のシェルコードをカスタマイズして、ターゲットシステム上で異なるペイロードやコマンドを実行できます。提供されているシェルコードは、/bin/sh シェルを起動する基本的な例です。shellcode[] 配列を修正して、特定の要件に合わせてください。

法的免責事項

このエクスプロイトの使用は自己責任です。本ソフトウェアを使用することにより、以下に同意したものとみなされます:

  • 所有しているシステム、またはテストする明示的な許可を得たシステムでのみエクスプロイトをテストする権限があること。
  • 本ソフトウェアを違法行為に使用しないこと。
  • 作者は、本ソフトウェアの誤用またはそれによって生じた損害について一切の責任を負いません。
  • 本ソフトウェアは「現状のまま」提供され、いかなる種類の保証や条件もありません。

注意: このエクスプロイトの不正使用または配布は、地域、州、または連邦法に違反する可能性があります。本ソフトウェアを使用または配布する前に、現地の法令を理解し遵守してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    398
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    259
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





