 wh02m1/cve-2026-77812
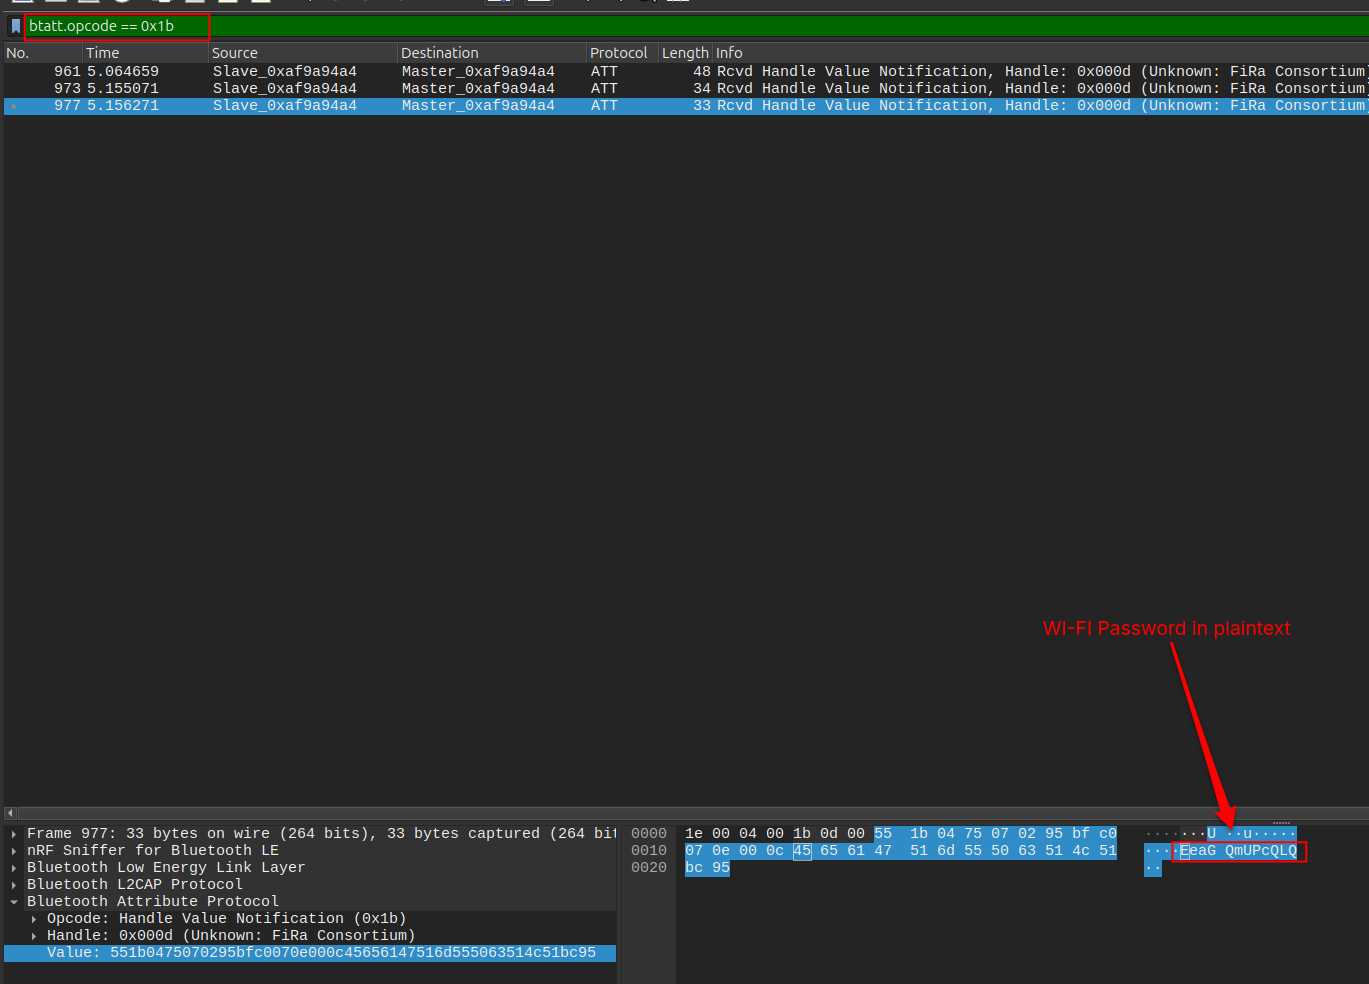
DJIドローンから平文のBLE DUMLトラフィックを受動的にスニッフィングし、Wi-Fi PSKと信頼されたセッションUUIDを復元する概念実証。CVE-2026-77812を実証する。

CVEレコード: https://www.cve.org/CVERecord?id=CVE-2026-77812
NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-77812
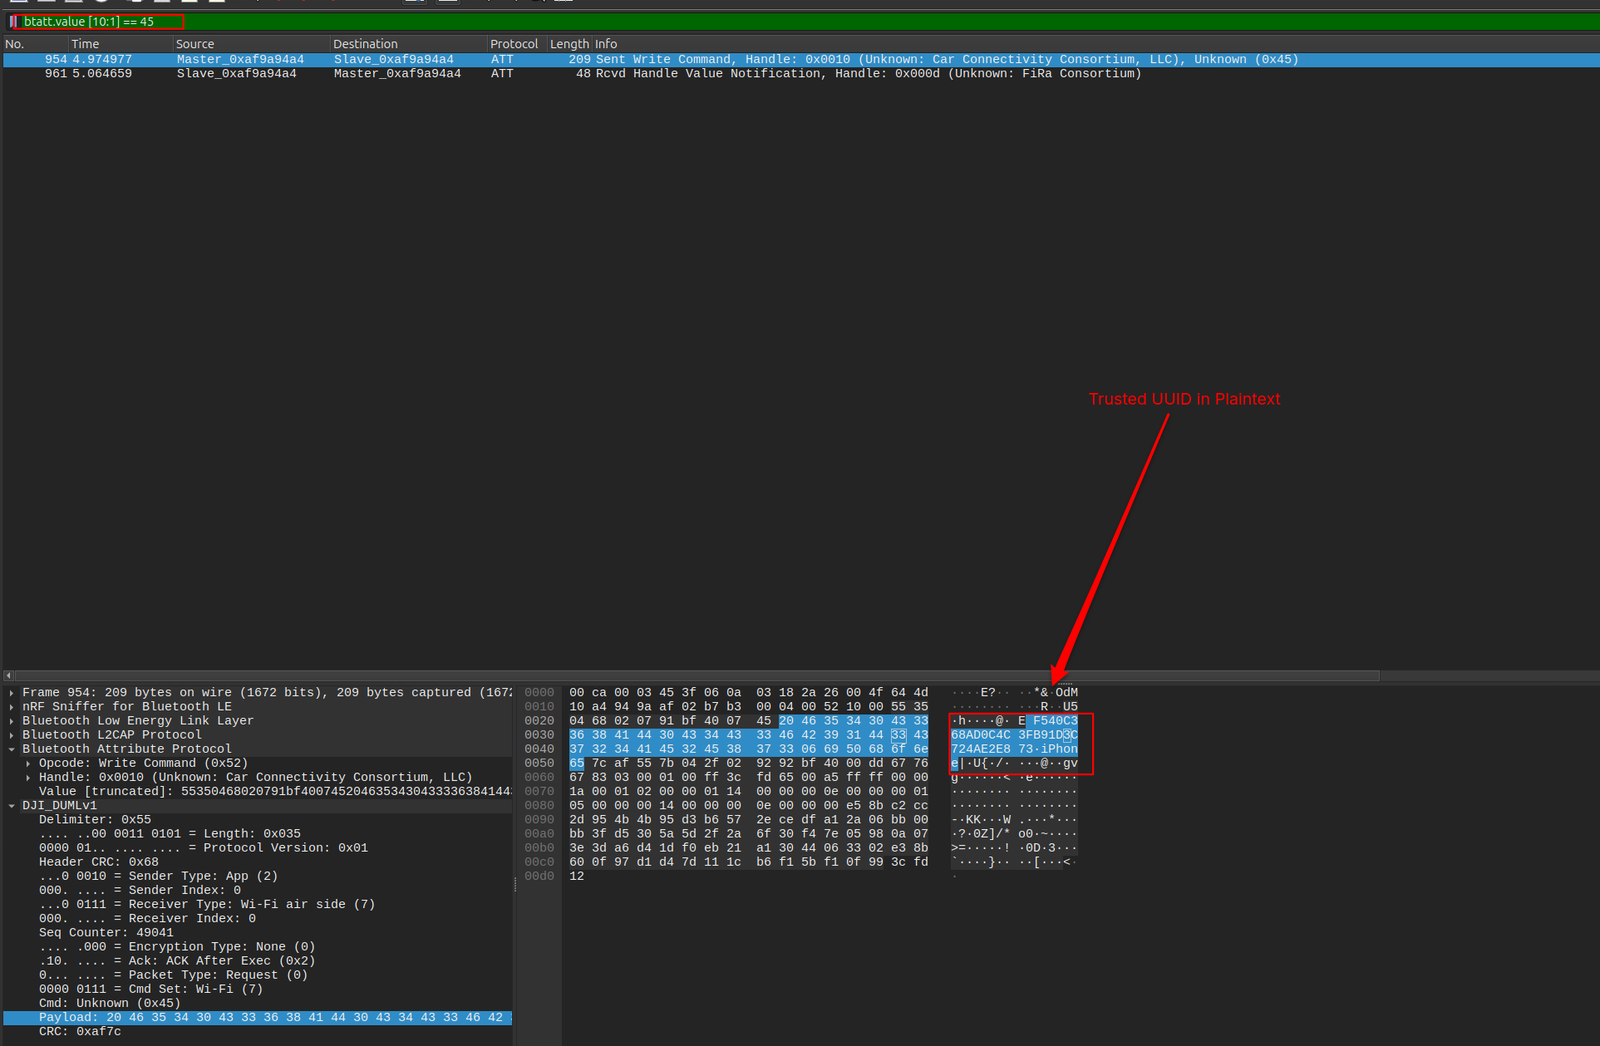
DJIドローンはBluetooth経由でDUML制御チャネルを公開している。このチャネル上の すべてのメッセージは、DJI Flyアプリとドローンの間の双方向ともに、平文で送信される。 BLEリンク層の暗号化もアプリケーション層の暗号化も適用されていない。
電波到達範囲内にいる受動的な攻撃者は、すべてのコマンドとレスポンスの内容を完全に 読み取ることができ、以下を含む:
ペアリング、ドローンとの対話、事前の信頼関係はいずれも不要である。 PSKを復元すれば攻撃者はドローンのWi-Fiネットワークに参加でき、UUIDを復元すれば 攻撃者は自身を既に信頼されたクライアントとして提示できる。
| 製品 | 影響を受けるバージョン |
|---|---|
| DJI Neo | 0 – 01.00.0400 |
| DJI Neo 2 | 0 – 01.00.0500 |
| DJI Flip | 0 – 01.00.1200 |
| DJI Air 3 | 0 – 01.00.1600 |
| DJI Air 3S | 0 – 01.00.1400 |
| DJI Avata 2 | 0 – 01.00.0400 |
| DJI Avata 360 | 0 – 01.00.0300 |
| DJI Mavic 3 | 0 – 01.00.1400 |
| DJI Mavic 3 Classic | 0 – 01.00.0800 |
| DJI Mavic 3 Pro | 0 – 01.01.0700 |
| DJI Mavic 4 Pro | 0 – 01.00.0500 |
| DJI Mini 2 | 0 – 01.07.0200 |
| DJI Mini 3 | 0 – 01.00.0500 |
| DJI Mini 3 Pro | 0 – 01.00.0900 |
| DJI Mini 4 Pro | 0 – 01.00.1100 |
| DJI Mini 5 Pro | 0 – 01.00.0600 |
キャプチャは、nRF Sniffer for Bluetooth LEファームウェアを書き込んだ Nordic nRF52840 Dongleで行う。このファームウェアを書き込むと、ドングルは 受動的なスニファとして動作し、アドバタイジングチャネルとデータチャネルを追跡して、 受信したすべてのパケットをUSBシリアル経由でホストに転送し、そこでWiresharkが デコードする。
poc.pyに渡す。⚠️ 警告: この概念実証は、教育、セキュリティ研究、および許可されたペネトレーションテストの目的に厳密に限定して提供されています。
⚠️ 本POCを、所有していない、またはテストの明示的な許可を得ていない航空機、デバイス、ネットワーク、システムに対して使用しないでください。