Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
SecurityManageFramwork — Security Manage Framworkは、エンタープライズイントラネット向けのセキュリティ管理プラットフォームです。資産管理、脆弱性管理、アカウント管理、ナレッジベース管理、セキュリティスキャンの自動化機能モジュールを備えており、内部セキュリティ管理に利用できます。このプラットフォームは、セキュリティ担当者が少なく、業務ラインが複雑で、定期的な点検が困難で、自動化が進んでいないA社が、より効果的に内部セキュリティ管理を実現できるように設計されています。 | Kitploit
ツール/GitHubGitHub/we1h0/securitymanageframwork
パスワードクラッキング脆弱性スキャナーウェブ脆弱性スキャナーネットワークマッピング脆弱性分析構成監査ペネトレーションテスト
GitHub
共有
we1h0/securitymanageframwork

SecurityManageFramwork

Security Manage Framworkは、エンタープライズイントラネット向けのセキュリティ管理プラットフォームです。資産管理、脆弱性管理、アカウント管理、ナレッジベース管理、セキュリティスキャンの自動化機能モジュールを備えており、内部セキュリティ管理に利用できます。このプラットフォームは、セキュリティ担当者が少なく、業務ラインが複雑で、定期的な点検が困難で、自動化が進んでいないA社が、より効果的に内部セキュリティ管理を実現できるように設計されています。

リポジトリを見るウェブサイト
430154556年前Kitploit レビュー済み

SecurityManageFramwork-SeMF

Travis Github License GitHub stars

README English | 中文

はじめに

SEMF は、企業のイントラネット向けセキュリティ管理プラットフォームであり、資産管理、脆弱性管理、アカウント管理、知識ベース管理、およびセキュリティスキャンの自動化機能を備えています。内部セキュリティ管理に使用できます。

このプラットフォームは、セキュリティ担当者が少なく、業務ラインが複雑で、定期点検が困難で、自動化が進んでいないA社が、内部セキュリティ管理をより適切に実現できるように設計されています。このソフトウェアは内部IT資産管理のみを目的としており、攻撃的な動作は一切ありません。ユーザーは中華人民共和国の网络安全法(http://www.npc.gov.cn/npc/xinwen/2016-11/07/content_2001605.htm)を遵守する必要があります。SEMFを許可のないテストに使用してはなりません。著者は一切の連帯法的責任を負いません。

気に入っていただけたらStarをクリックしてください。貢献するつもりがないならForkしないでください。Forkしたバージョンは最新バージョンと自動的に同期されず、最新バージョンの喜びと驚きを享受できなくなります。

このプロジェクトの元のアドレス: https://gitee.com/gy071089/SecurityManageFramwork

作成者:残源

アーキテクチャ

バックエンド:python3 + django2 + rabbitmq

フロントエンド:layui + bootstrap

使用しているオープンソーステンプレート X-admin:http://x.xuebingsi.com/

特徴

  • ユーザータイプと権限情報をカスタマイズ可能。初期化時にセキュリティ担当者、運用保守担当者、ネットワーク担当者、ビジネス担当者の4種類を生成可能。

  • 企業IT資産タイプと資産属性をバックエンドでカスタマイズし、必要に応じて拡張可能。

  • イントラネット資産の発見とポートスキャンを自動化可能。

  • 完全な脆弱性追跡とスキャナー脆弱性フィルタリング。

  • ネットワークマッピング。大企業のイントラネットおよびエクストラネットマッピング管理が複雑な場合の予約機能。

  • 知識ベース管理。セキュリティ情報共有のため、お知らせカテゴリと啓蒙カテゴリに分かれている。

  • 脆弱性データベース管理。このモジュールはcnvd脆弱性データベースと連携。

  • プラグインベースの脆弱性スキャン機能。自分で追加可能。

  • 複数プロトコルに対する弱パスワード検出。

  • AWVS(Acunetix Web Vulnerability Scanner)インターフェース呼び出し。

  • Nessus(6/7)インターフェース呼び出し。

インストール

インストールガイド

ユーザーガイド

スクリーンショット

  • ログイン登録ページ ログイン登録ページ
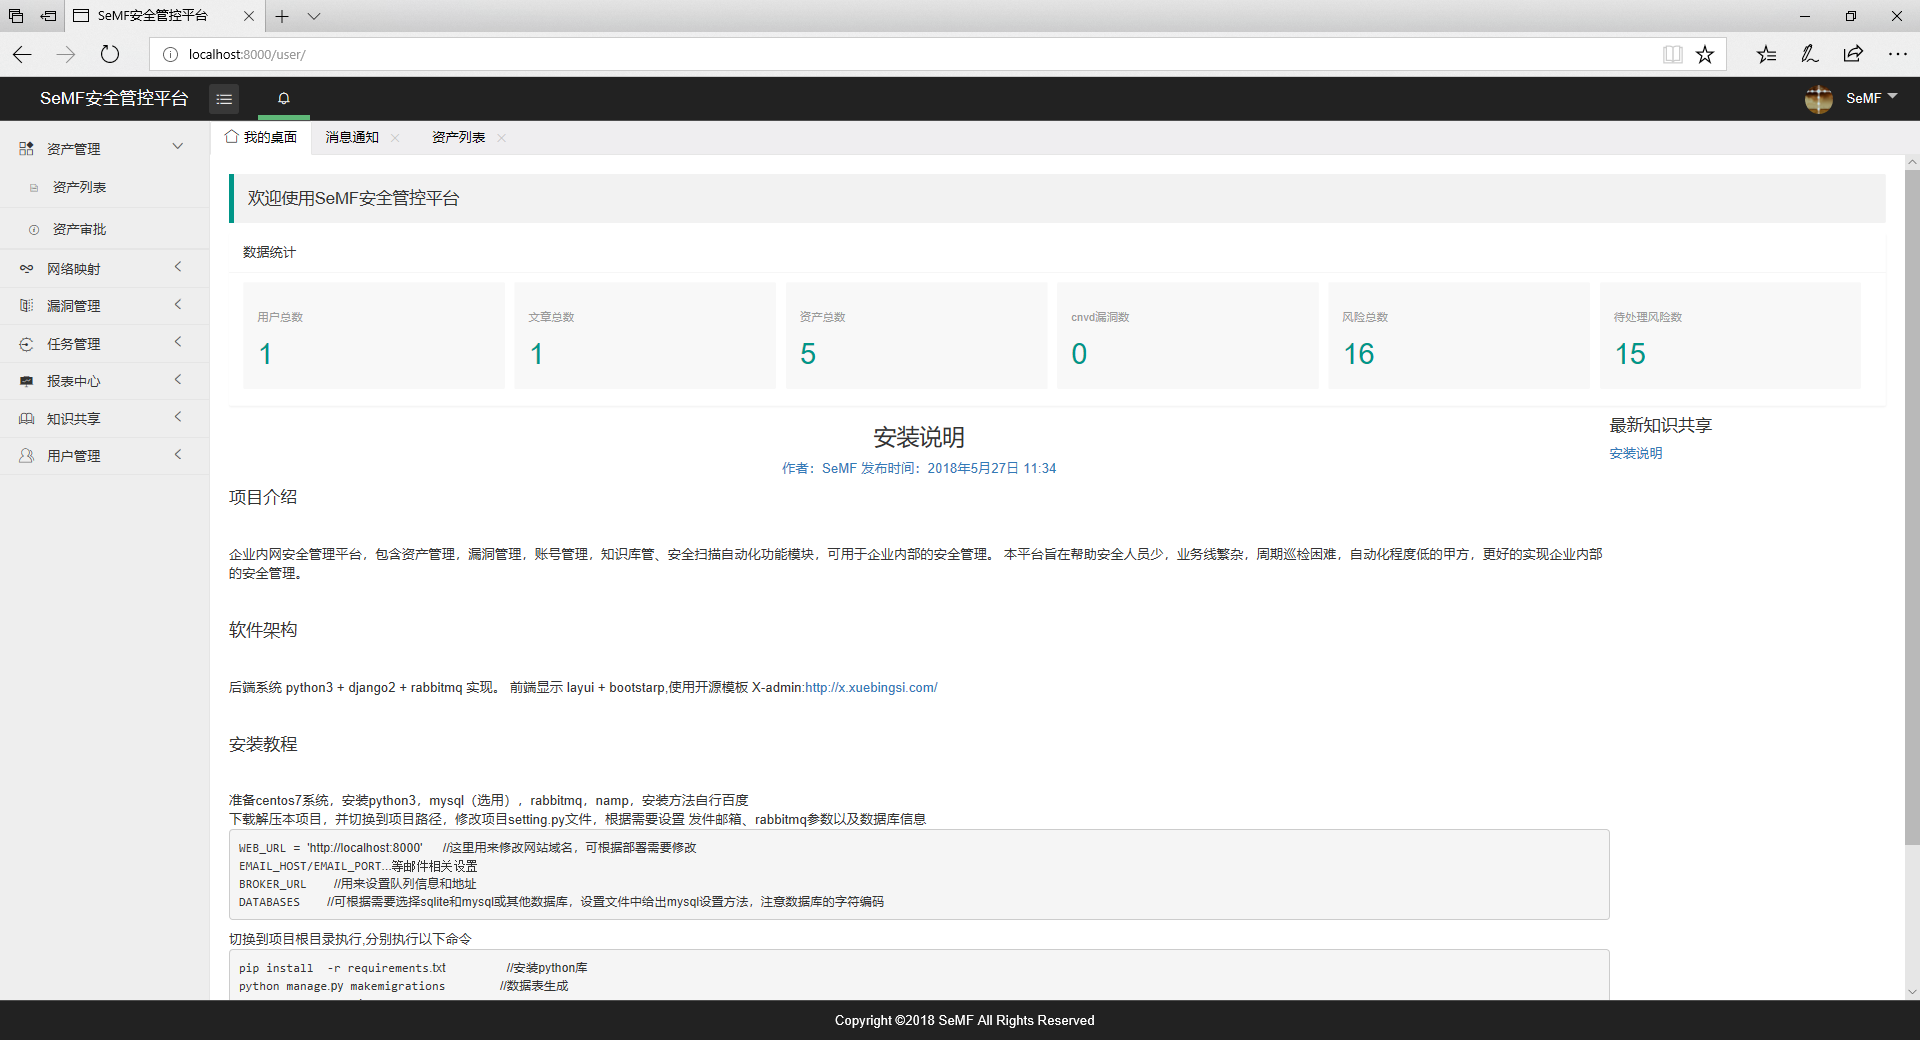
  • システムホームページ システムホームページ
  • 資産管理 資産管理
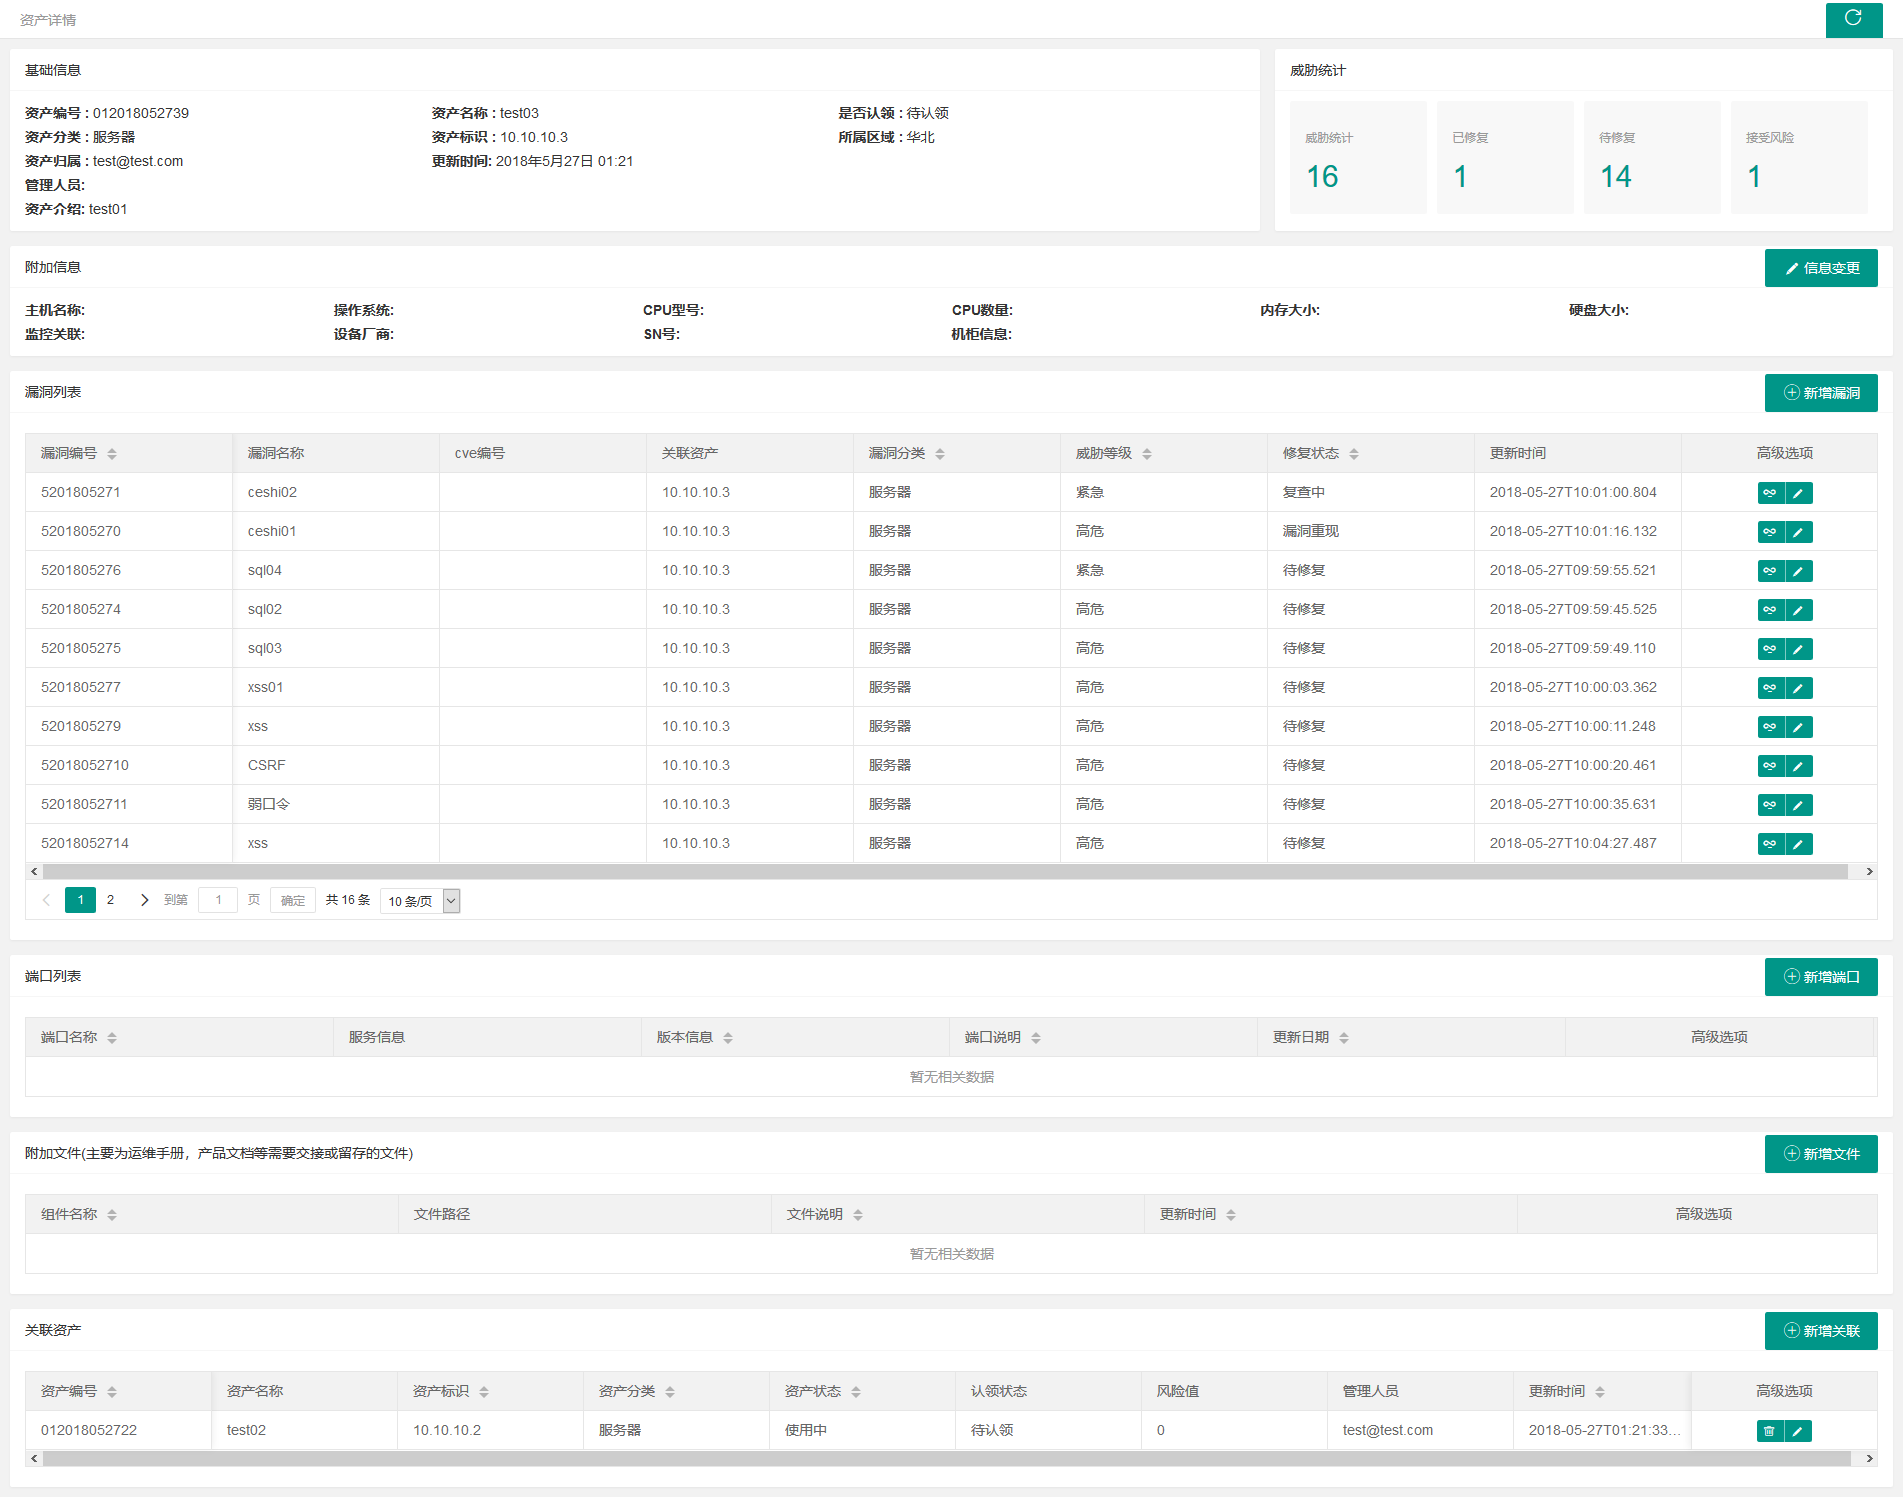
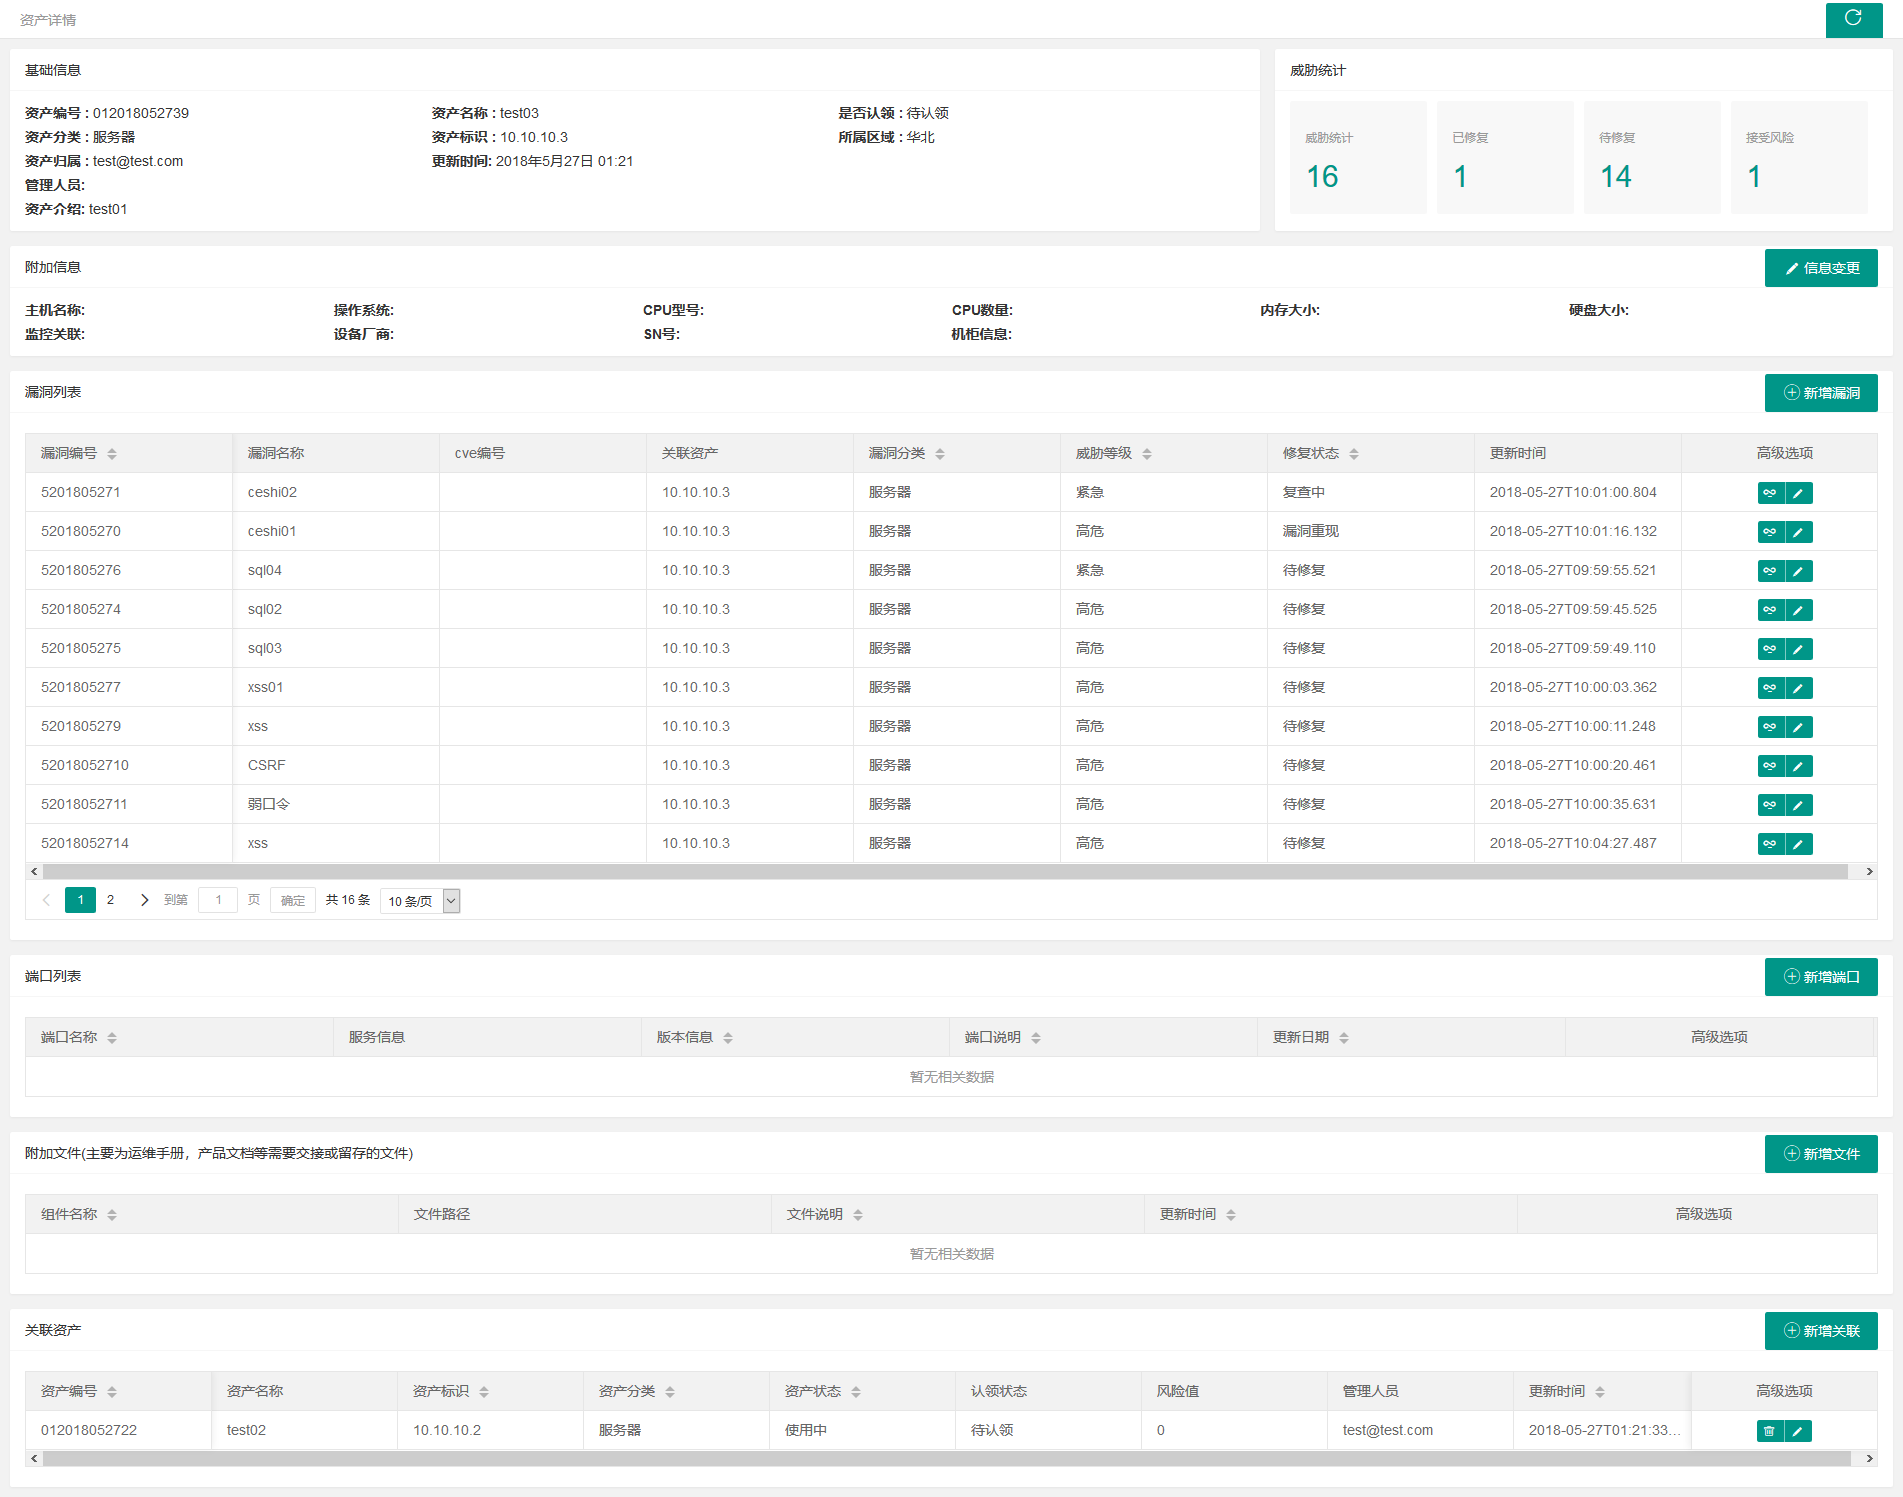
  • 資産の詳細 資産の詳細
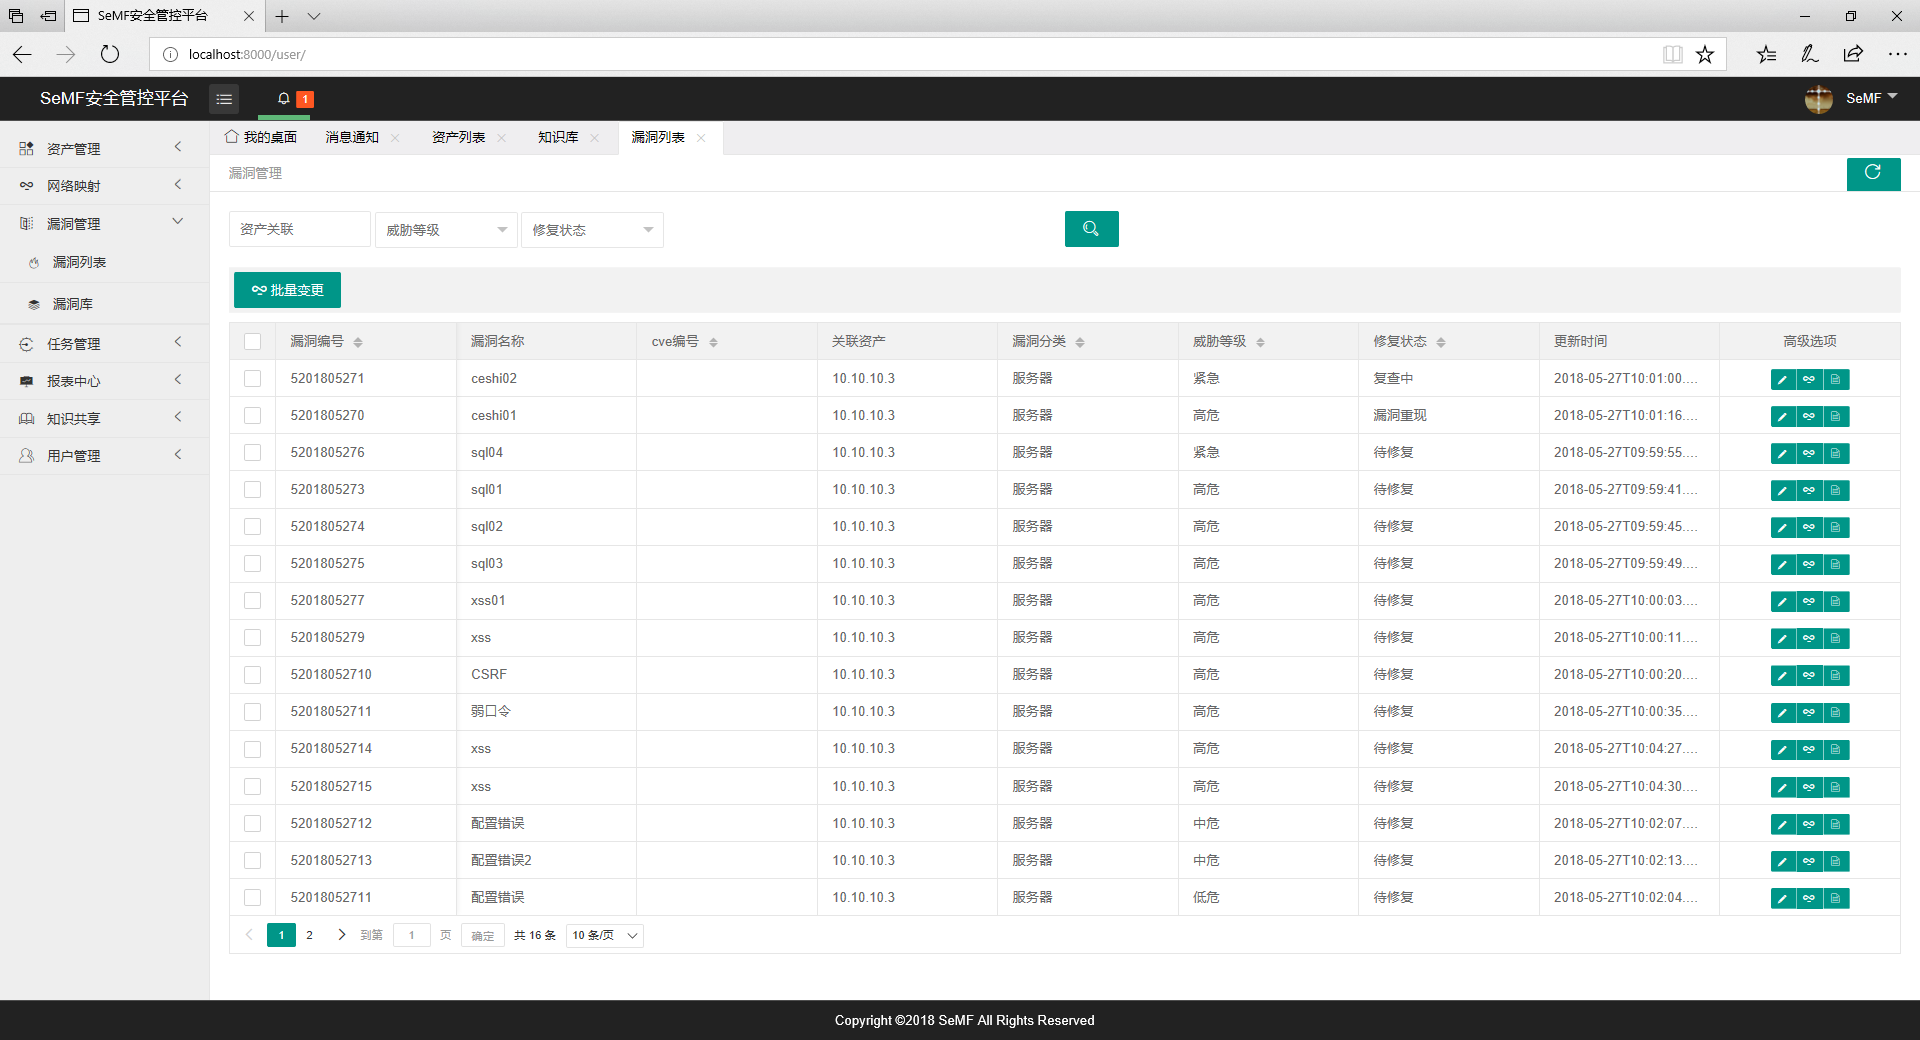
  • 脆弱性管理 脆弱性管理
  • レポートセンター レポートセンター

貢献

  1. このプロジェクトは現在、個人メンテナンスのみです。システムの改善にご協力いただける方をお待ちしております。詳細はQQグループに参加して、グループ所有者にお問い合わせください。 qq交流群
  2. その他のカスタマイズ要件がある場合は、メール([email protected])でご連絡ください。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    402
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →