
 wanwuzhishi/ksu-root
REDMI K90 Max(コードネーム prague / OS4.0.0.14)上で、スマートフォン側からワンタップで一時的な root を取得します。CVE-2026-64560(posix-cpu-timers UAF)を利用して KernelSU LKM をロードし、再起動すると無効になります。PC 不要、ファームウェア書き換え不要、Bootloader のロック解除も不要です。

Redmi K90 Max(コードネーム
prague、OS4.0.0.14 / OS4.0.5.0)上で、スマホ側からワンタップで一時的な root を取得します。 PC 不要、ファームウェア書き換え不要、Bootloader のアンロック不要。再起動で失効します。
ダウンロード:最新 APK · 現在のバージョン v1.1.0
プロジェクト紹介:KSU Root:Redmi K90 Max に再起動で消える一時的な root を取得する——作者のブログ。以下で説明する内容を一通り扱っているので、まずこれを読んでから詳細を見るのがおすすめです。
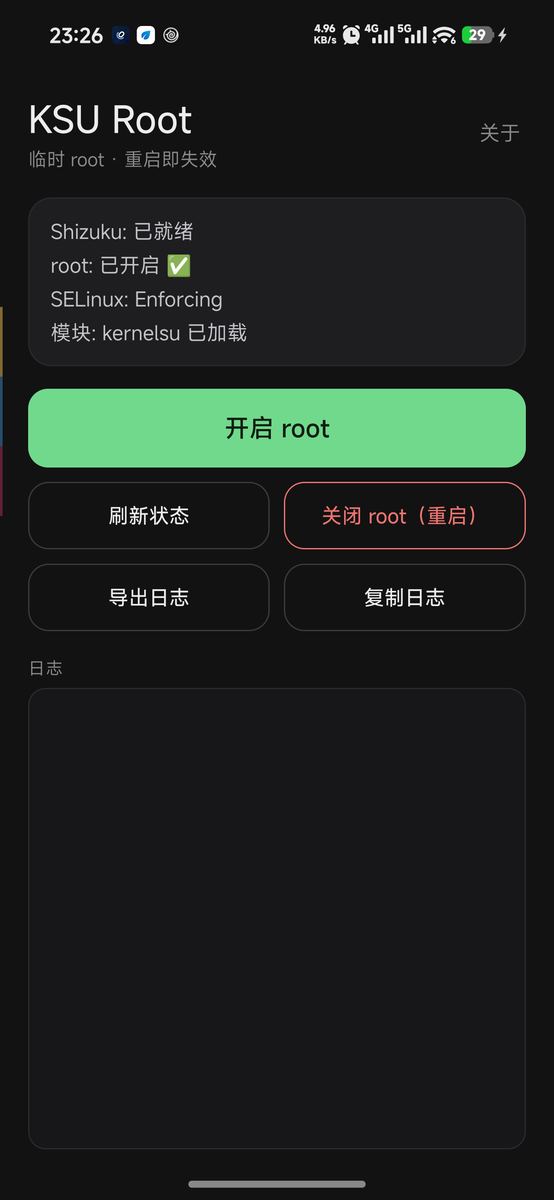
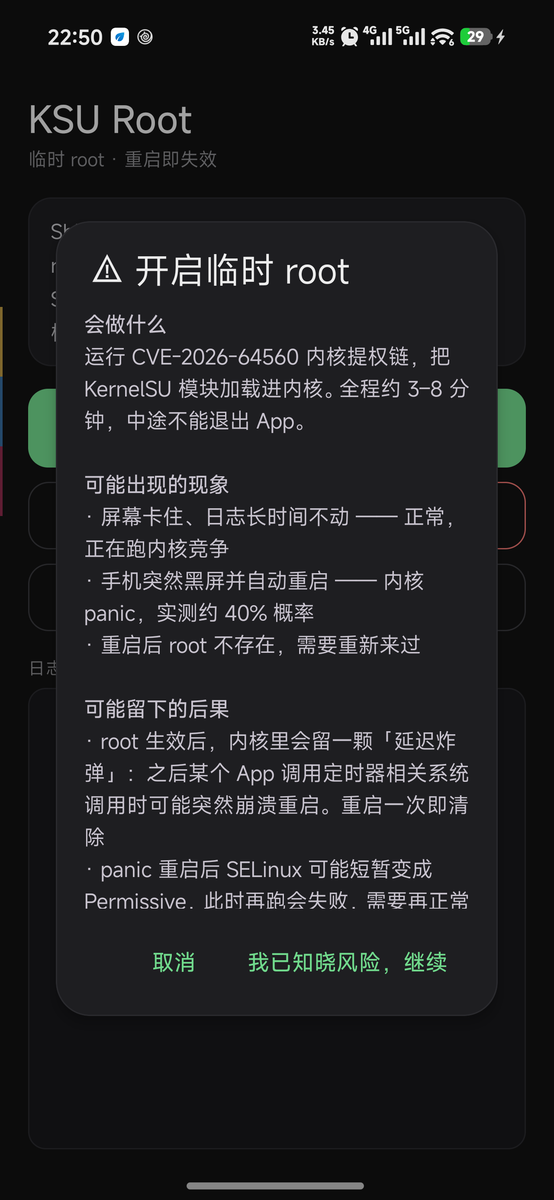
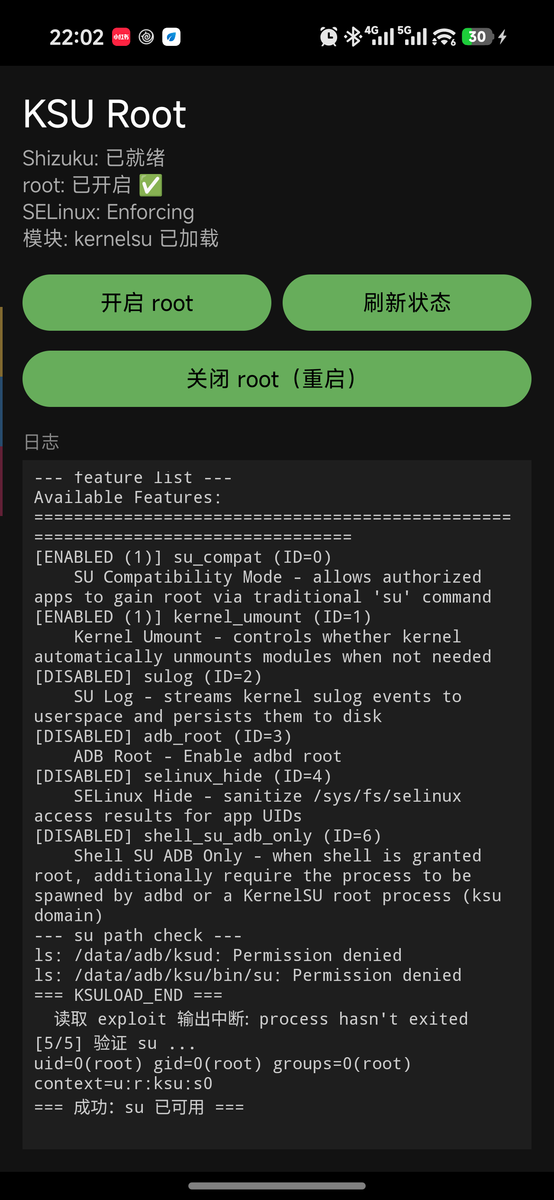
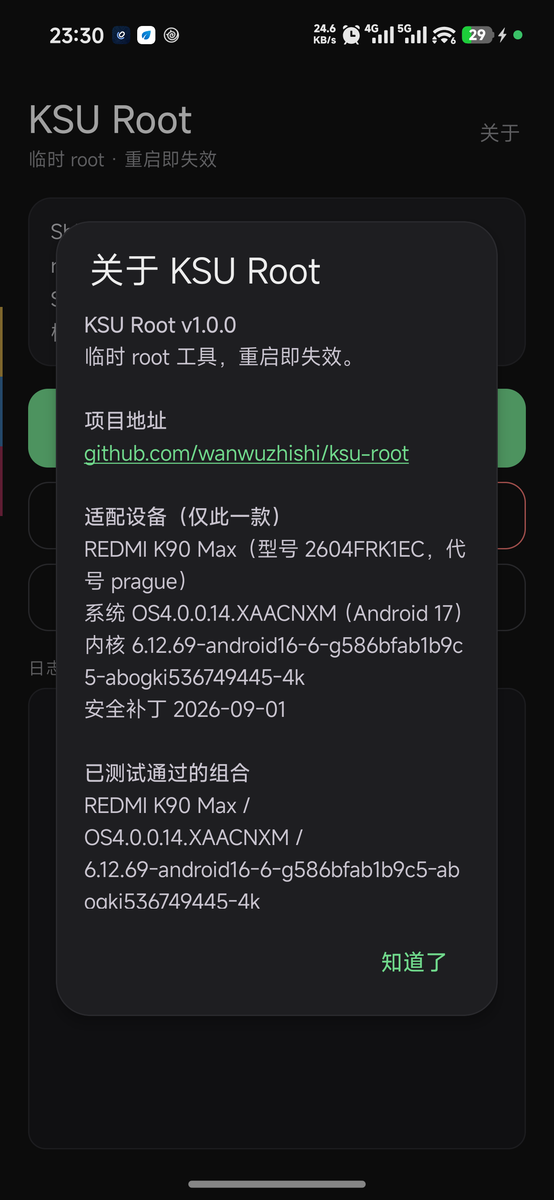
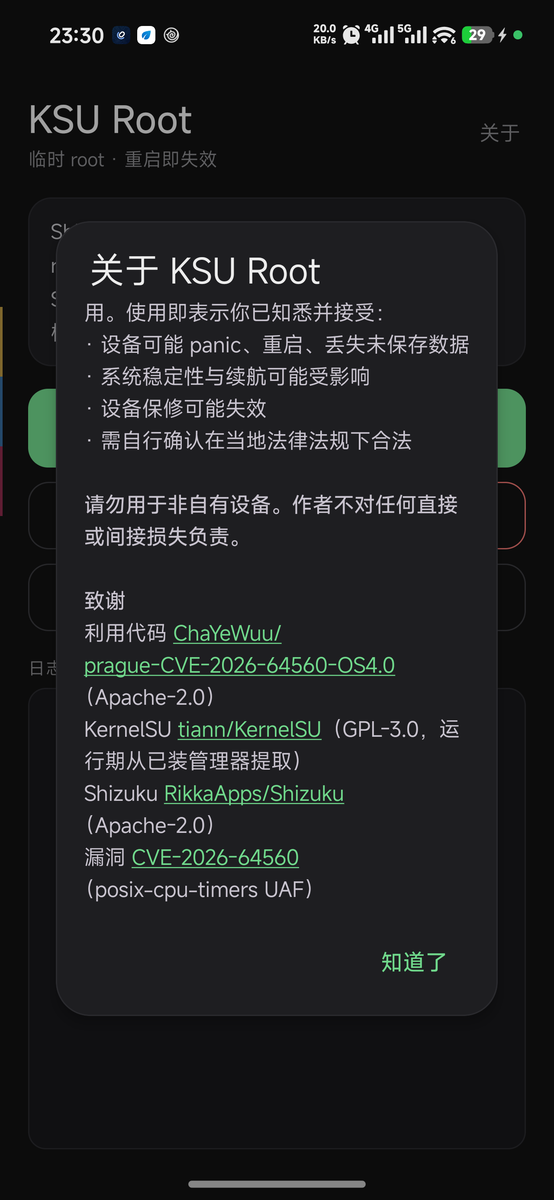
prague-CVE-2026-64560-OS4.0 のPC + adb による権限昇格手順を、Android アプリにまとめたものです:
| PC 上で本来行う作業 | 今はスマホでワンタップ |
|---|---|
ケーブル接続、adb push で 5 つのペイロードを転送 | アプリが自動デプロイ |
adb shell sh kp_arm.sh で kprobe を仕掛ける | 自動で仕掛けて検証 |
adb shell -tt ./pk64560 --run | ptyrun が pty を割り当てて実行 |
| root シェルに手動で ksud コマンドを入力 | ROOT_CHILD_HOLD_PASS を捕捉して自動注入 |
su -c id で検証 | 自動検証して結果を表示 |
得られるもの:su -c id が uid=0(root) ... context=u:r:ksu:s0 を返し、KernelSU マネージャーが「動作中」と表示します。
この 1 台のみ、2 つのシステムバージョン:
机型        REDMI K90 Max (2604FRK1EC)
代号        prague
内核        6.12.69-android16-6-g586bfab1b9c5-abogki536749445-4k
系统        澎湃 OS 4.0.0.14.XAACNXM     ← 真机实测通过(2026-10-25)
            OS4.0.5.0.XAACNXM           ← 真机实测通过(2026-11-05)
指纹        Redmi/prague/prague:17/CP2A.260605.016/OS4.0.0.14.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/OS4.0.5.0.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/17OS4.0.261020.233332783.MTPECN.S:user/release-keys
安全补丁     2026-09-01 / 2026-10-01
なぜ 4.0.5.0 でも使えるのか:その OTA はカーネルを再ビルドしていない。8.96 GB の full payload から boot パーティションを抽出し、LZ4 を通して得られた Image は、バージョン文字列、ビルド時刻、ABO build id が 4.0.0.14 と完全に一致しており、CVE-2026-64560 の上流修正(920f893f)は含まれていない。アドレスごとの逆アセンブルで検証したところ、9 箇所のハードコードされたオフセットはすべて一致した。2026-11-05 に実機(OS4.0.5.0.XAACNXM)で動作確認済み:1 回目は stage0 で panic して再起動、2 回目で成功し、su -c id は uid=0 context=u:r:ksu:s0 を返した。
注意:OTA の
META-INF/com/android/metadataにあるpost-buildにはプレリリース文字列17OS4.0.261020.233332783.MTPECN.Sが書かれているが、実機にインストールした後getprop ro.build.fingerprintが報告するのはOS4.0.5.0.XAACNXMである。v1.0.4 は前者しか認識しないため、正式版では gate に拒否される。v1.0.5 は両方の文字列を認識する。
判断基準は uname -r と ABO build id を見ることであり、システムのバージョン番号ではない。カーネルが変われば、すべてのハードコードされたオフセットは無効となり、失敗の仕方は優雅なエラーではなくカーネル panic になる可能性がある。
Shizuku がインストールされ、実行中であること
カーネルマネージャーがインストール済みであること:SukiSU Ultra または KernelSU のいずれか
ksud を抽出するksud とカーネルモジュールは同じマネージャー由来でなければならない:late-load がロードするのは ksud に同梱された ko そのものである。混用すると uapi が一致せず、マネージャーは「カーネルの更新が必要」と報告し続けるkernelsu の重複によりロードに失敗する(File exists)デバイス上に以下のファイルが残っていること(以前に手動で実行した場合)
/data/local/tmp/kernelsu-prague.ko.disabled —— 名前を変更する必要がある。そうしないと exploit がその uapi=2 の古いモジュールをロードし、マネージャーが「カーネルの更新が必要」と報告するShizuku: 已就绪 と表示されることを確認する成功の目印:ステータス行が root: 已开启 ✅、模块: kernelsu 已加载 に変わり、ログに === 成功: su 已可用 === が現れる。
adb shell su -c id
# uid=0(root) gid=0(root) groups=0(root) context=u:r:ksu:s0
root をオフにする(再起動) をタップします。これが唯一の確実な方法です——stage0 がカーネルの random_table を変更しているため、ホットリカバリはできません。
Shizuku はユーザー空間のプロセスであり、init サービステーブルには含まれていないため、再起動すると消えます。起動方法は2つあります:
MIUIの落とし穴:ペアリングコードの通知が表示されない場合は、「設定 → 通知管理 → 通知表示設定」で通知スタイルを「ネイティブスタイル」に変更してください。
BASE=$(adb shell pm path moe.shizuku.privileged.api | sed 's/^package://; s|/base.apk$||')
adb shell "setsid $BASE/lib/arm64/libshizuku.so --apk=$BASE/base.apk > /dev/null 2>&1 < /dev/null &"
公式ランチャーは
.soに偽装された native 実行ファイルで、必ず--apk=引数を付ける必要がある。直接app_processで呼ぶと即座に終了する。
起動時の自動起動は信頼できない:Shizuku の BootCompleteReceiver には ADB 分岐があるが、実測では 3 回の再起動で 1 回しか成功せず、adbStart() はほとんどの場合実行されなかった。これを当てにするな。
本アプリは公式の dev.rikka.shizuku:api を介して Shizuku サービスに接続するため、使えるかどうかは次の 2 点に依存し、どちらも欠かせない:
"shizuku" という名前の binder service、および IShizukuService の AIDL 完全名を保持すること;moe.shizuku.manager.permission.API_V23 という権限名を保持すること —— 公式 API ライブラリはこれを checkSelfPermission() 内にハードコードしているため、fork で自前のプレフィックスに変更すると認可を要求できなくなる。| 実装 | パッケージ名 | 権限名 | 状態 |
|---|---|---|---|
| RikkaApps/Shizuku(公式) | moe.shizuku.privileged.api | moe.shizuku.manager.permission.API_V23 | ✅ 実機検証済み |
| HmnDev-Tech/shevery | com.hamondev.shevery | moe.* を保持 | ✅ 実機検証済み |
| yangFenTuoZi/Shizuku | moe.shizuku.privileged.api | 公式と同じ | ⚪ 同一パッケージ名・同一権限のため理論上使用可能 |
| rushiranpise/Shizuku-Next | moe.shizuku.privileged.api | moe.shizuku.manager.permission.API_V23 | ⚪ 同上 |
thejaustin/ShizukuPlus の dropin 版 | moe.shizuku.privileged.api | af.shizuku.plus.permission.API_V23 | ⚪ 同上 |
thejaustin/ShizukuPlus の shizukuplus 独立版 | af.shizuku.plus.api | af.shizuku.plus.permission.API_V23 | ❌ 権限名が異なる |
| kerneldroid/Nightzuku | kerneldroid.nightzuku | kerneldroid.nightzuku.permission.API | ❌ 権限名が異なる |






