 trickest/inventory
800以上の公開バグバウンティプログラムを対象とした自動化された攻撃対象領域のインベントリで、スケジュールされたサブドメイン列挙、パーミュテーション、DNSおよびWebサーバーレポートのワークフローを実行します。


ここで収集するデータには、公開バグバウンティプログラムのDNSおよびWebサーバーデータが含まれます。
このプロジェクトの目的は次のとおりです:

このセットアップは2つのワークフローで構成されています
このワークフローは、さまざまなソースからバグバウンティプログラムのデータを統合する作業を効率化し、包括的で整理されたビューを実現します。詳しく見ていきましょう:
データ収集: ワークフローは2つの重要なソースからデータを取得します:
データ変換: 収集されたデータはPythonスクリプトを使用して変換されます。スクリプトはデータを特定の形式に変換し、一貫性と分析の容易さを確保します。詳細なデータ形式はtargets.jsonファイルで確認できます。
プログラムのマージ: 重複を避けるため、ワークフローは同じURLを持つプログラムを統合します。この統合により冗長性が排除され、バグバウンティプログラムの統一されたビューが提示されます。
コミュニティプログラムの追加: ワークフローはcommunity.jsonファイルから追加のプログラムセットを取り込みます。これらのプログラムは既存のデータセットとマージされ、その範囲と多様性が強化されます。
最終出力: ワークフローは、マージされたすべてのバグバウンティプログラムデータを含む最終的な統合JSONファイルtargets.jsonを生成します。このファイルはバグバウンティ研究者にとって貴重なリソースとなり、プログラムの一元化された包括的なビューを提供します。
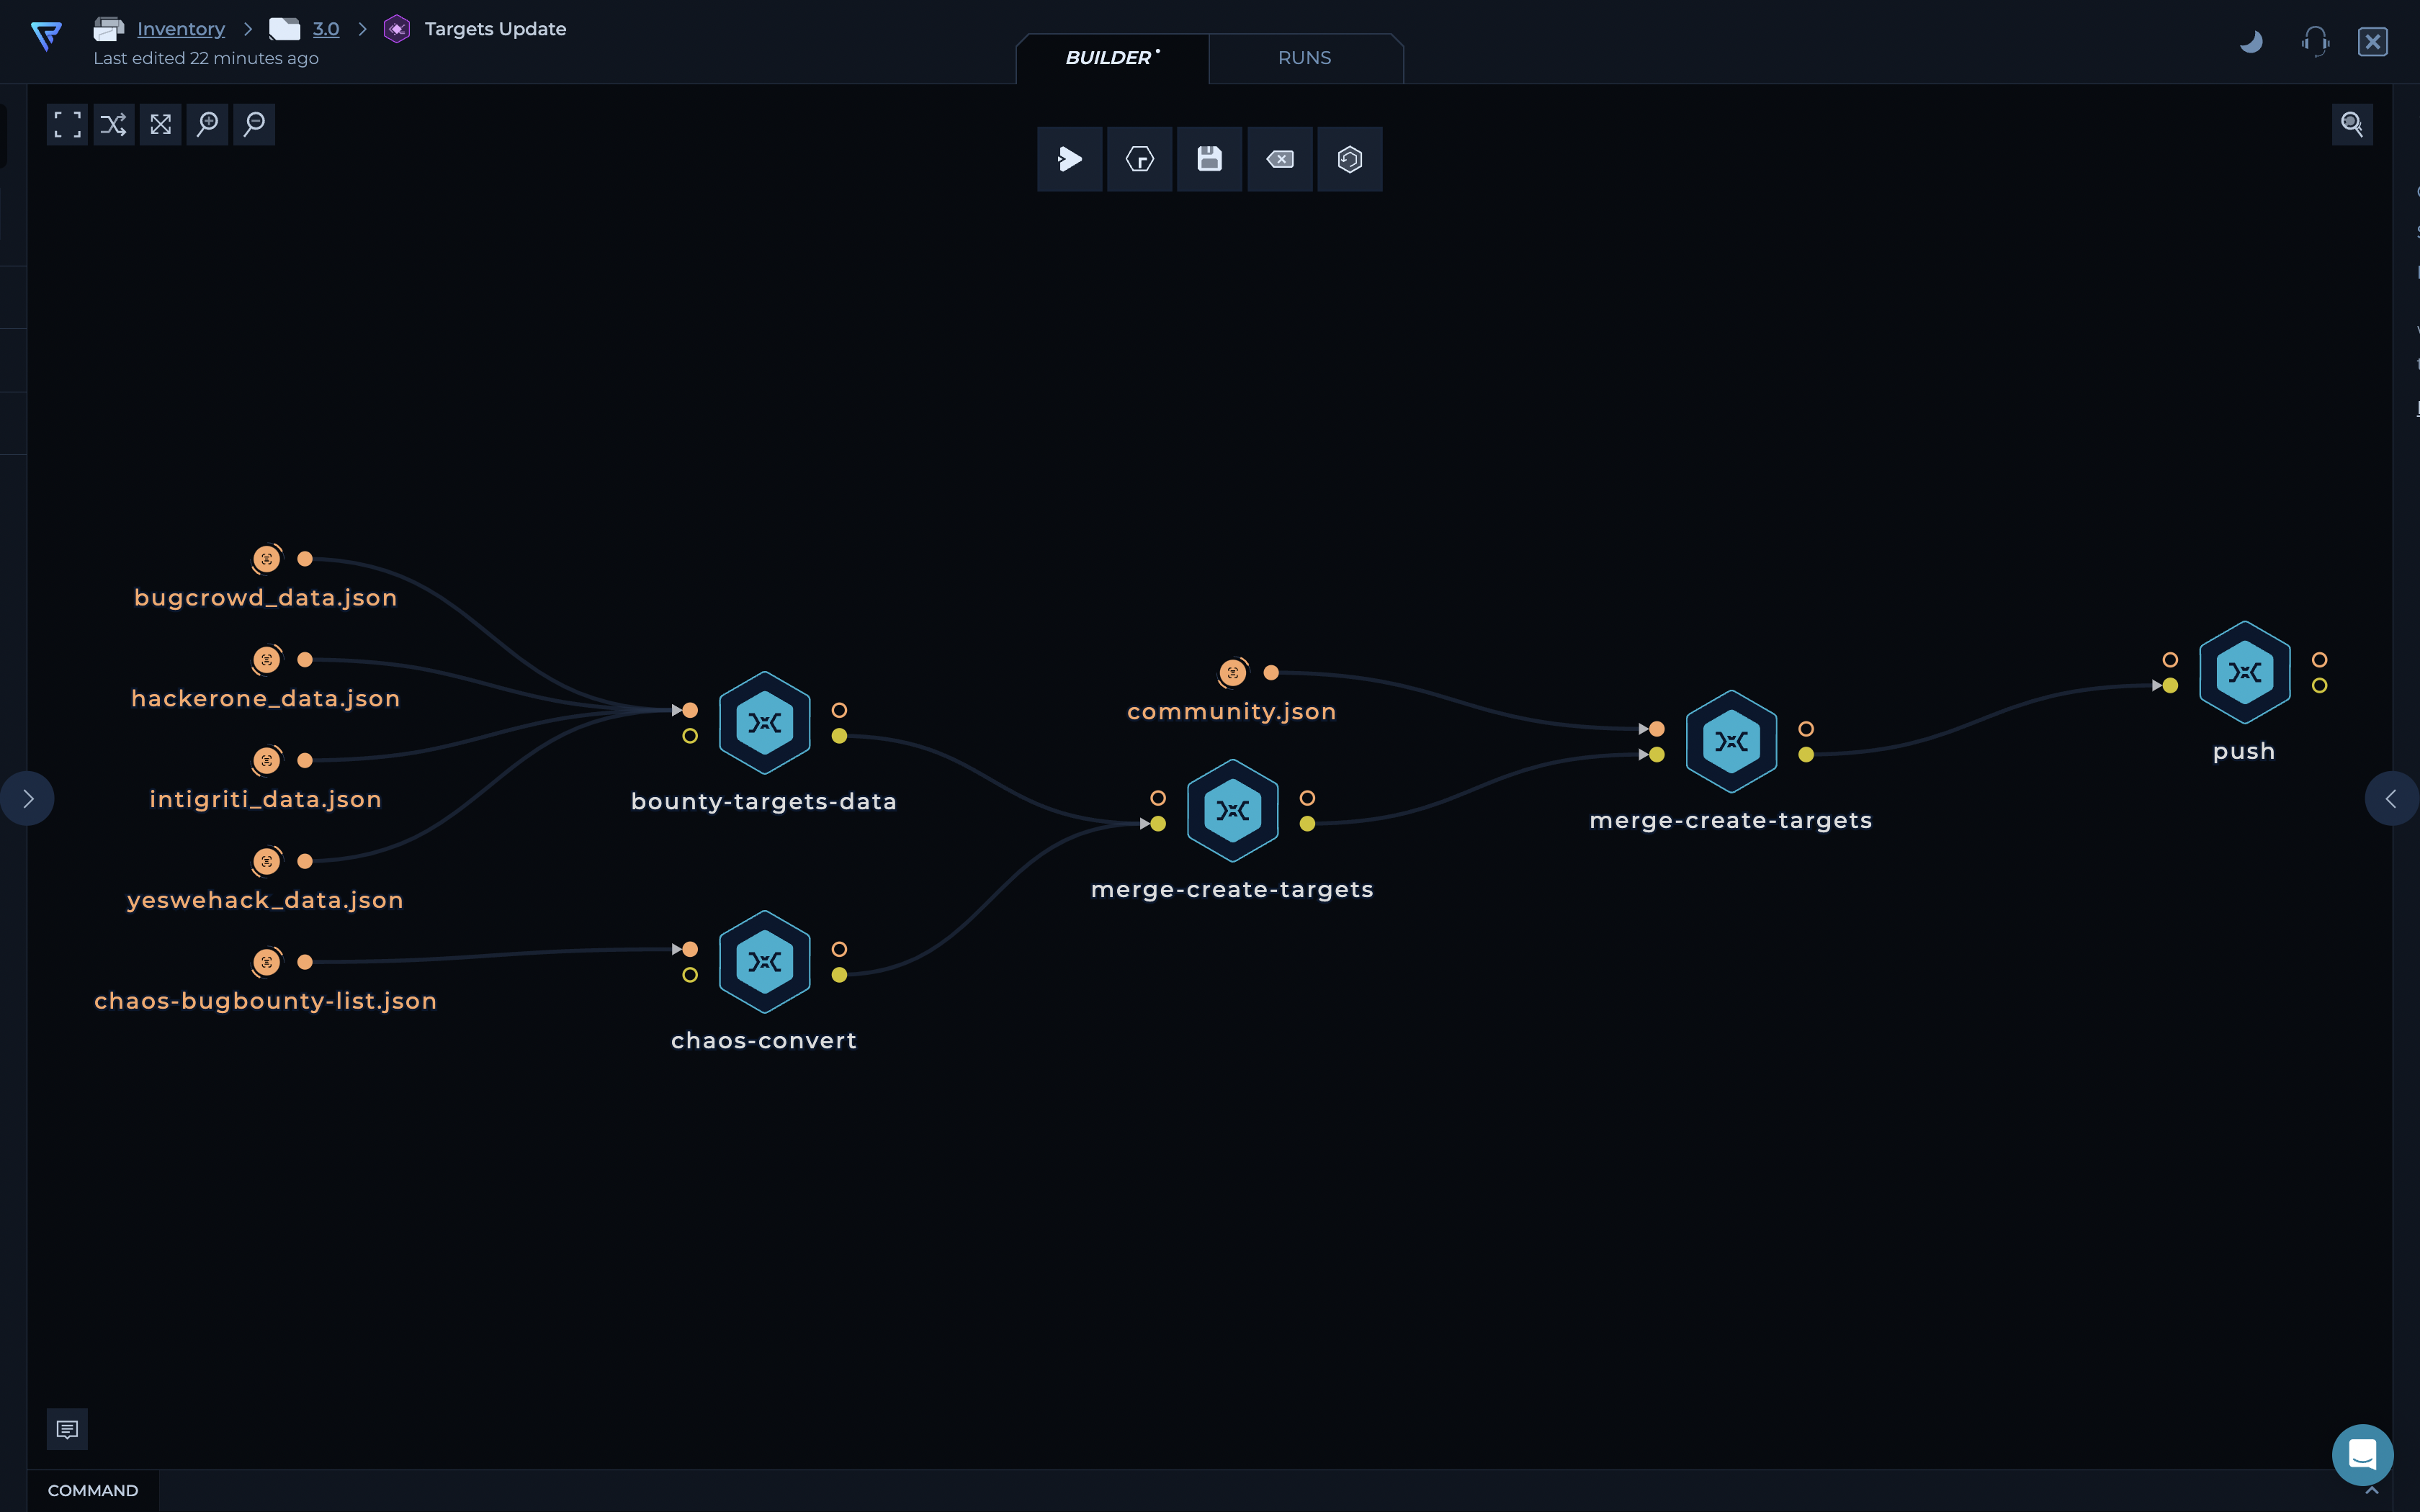
注: 上記のスクリーンショットはワークフローを視覚的に表したものです。
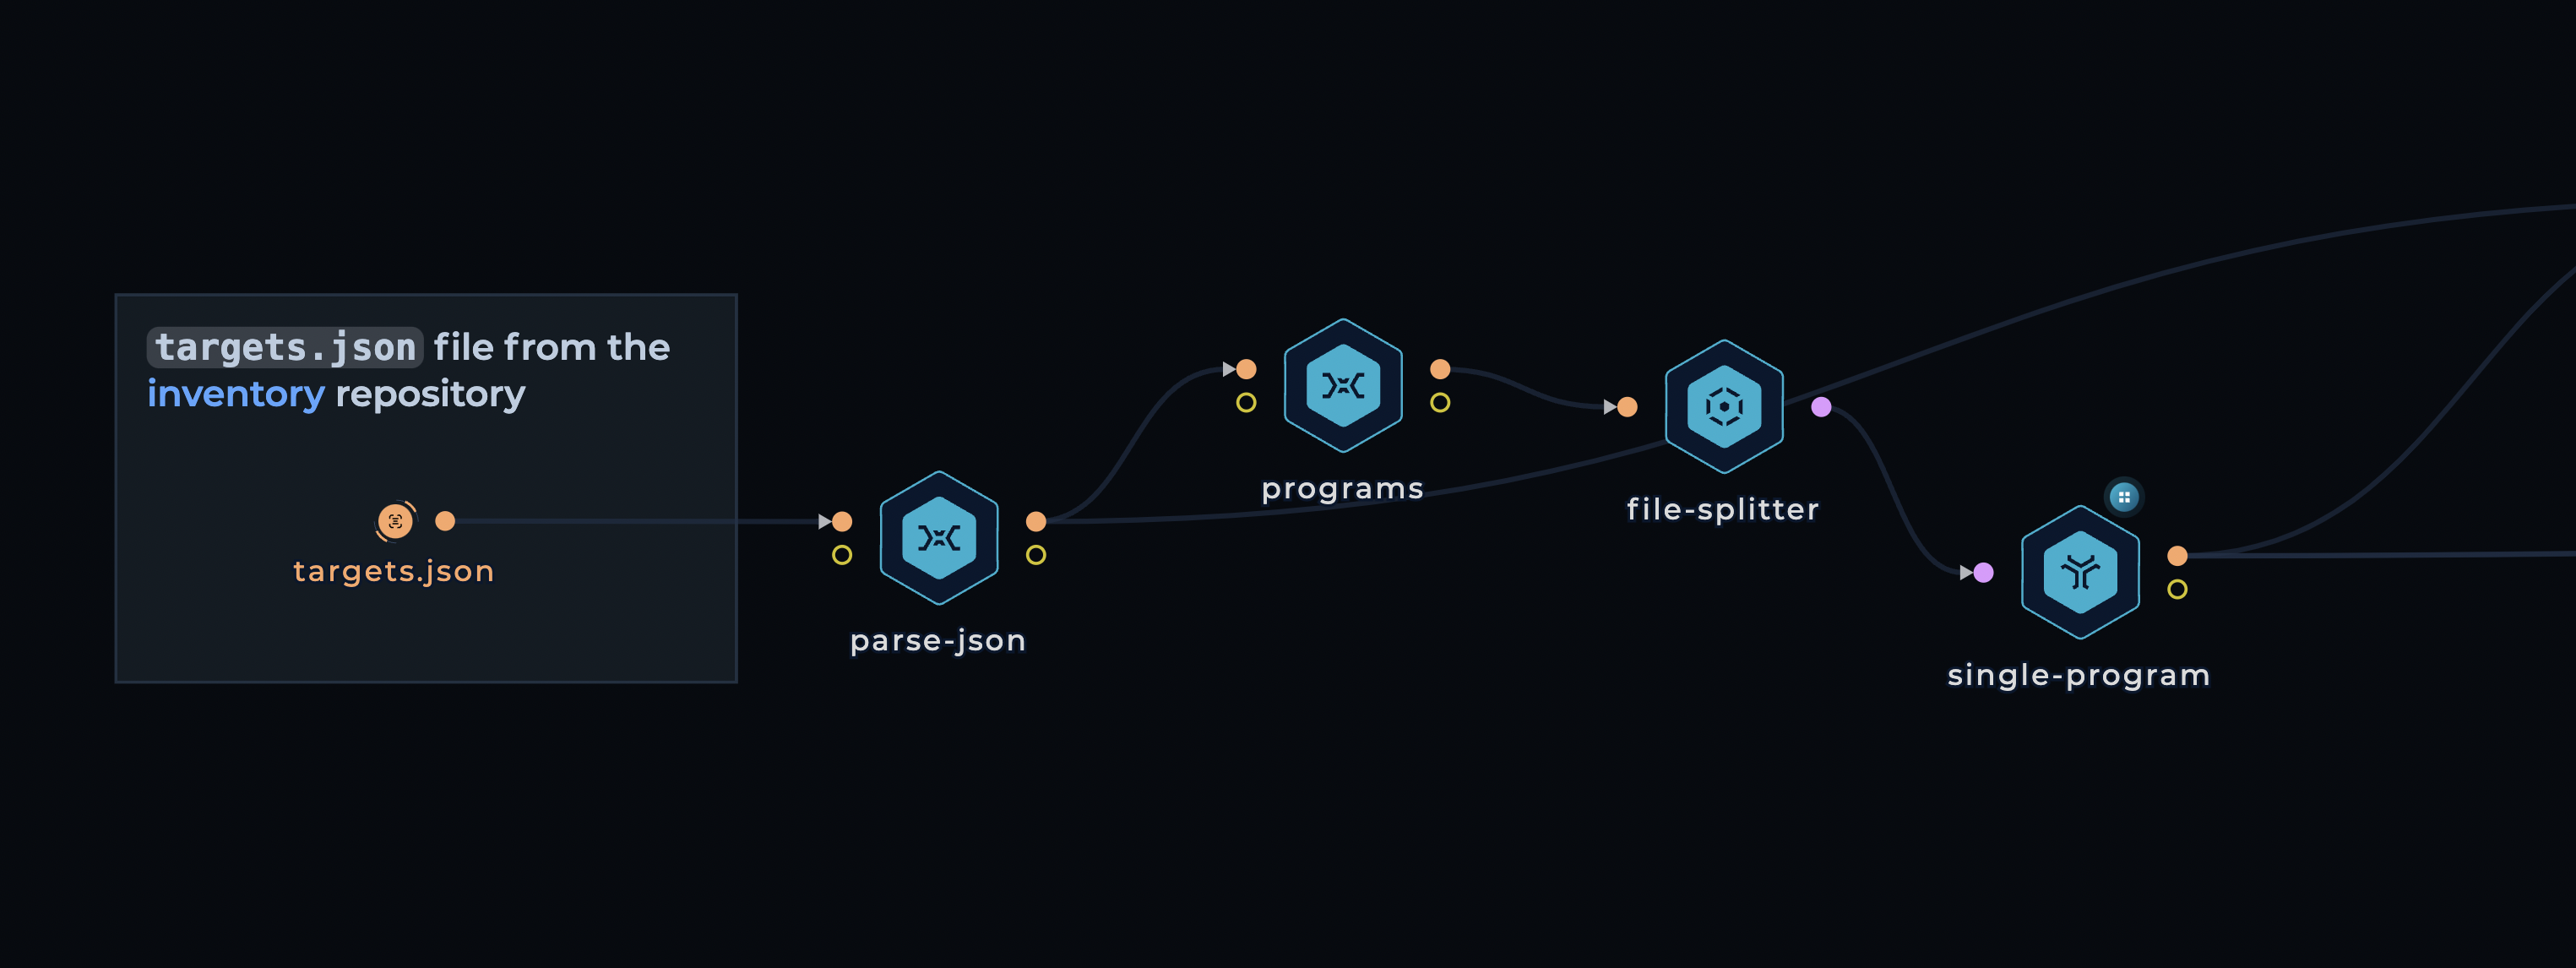
ターゲットの収集: targets.jsonからドメインのリストを取得し、プログラム名を抽出します。
ワークフローを並列実行させる: 抽出されたプログラム名はfile-splitterノードに接続され、ワークフロー全体がプログラムごとに分散されます
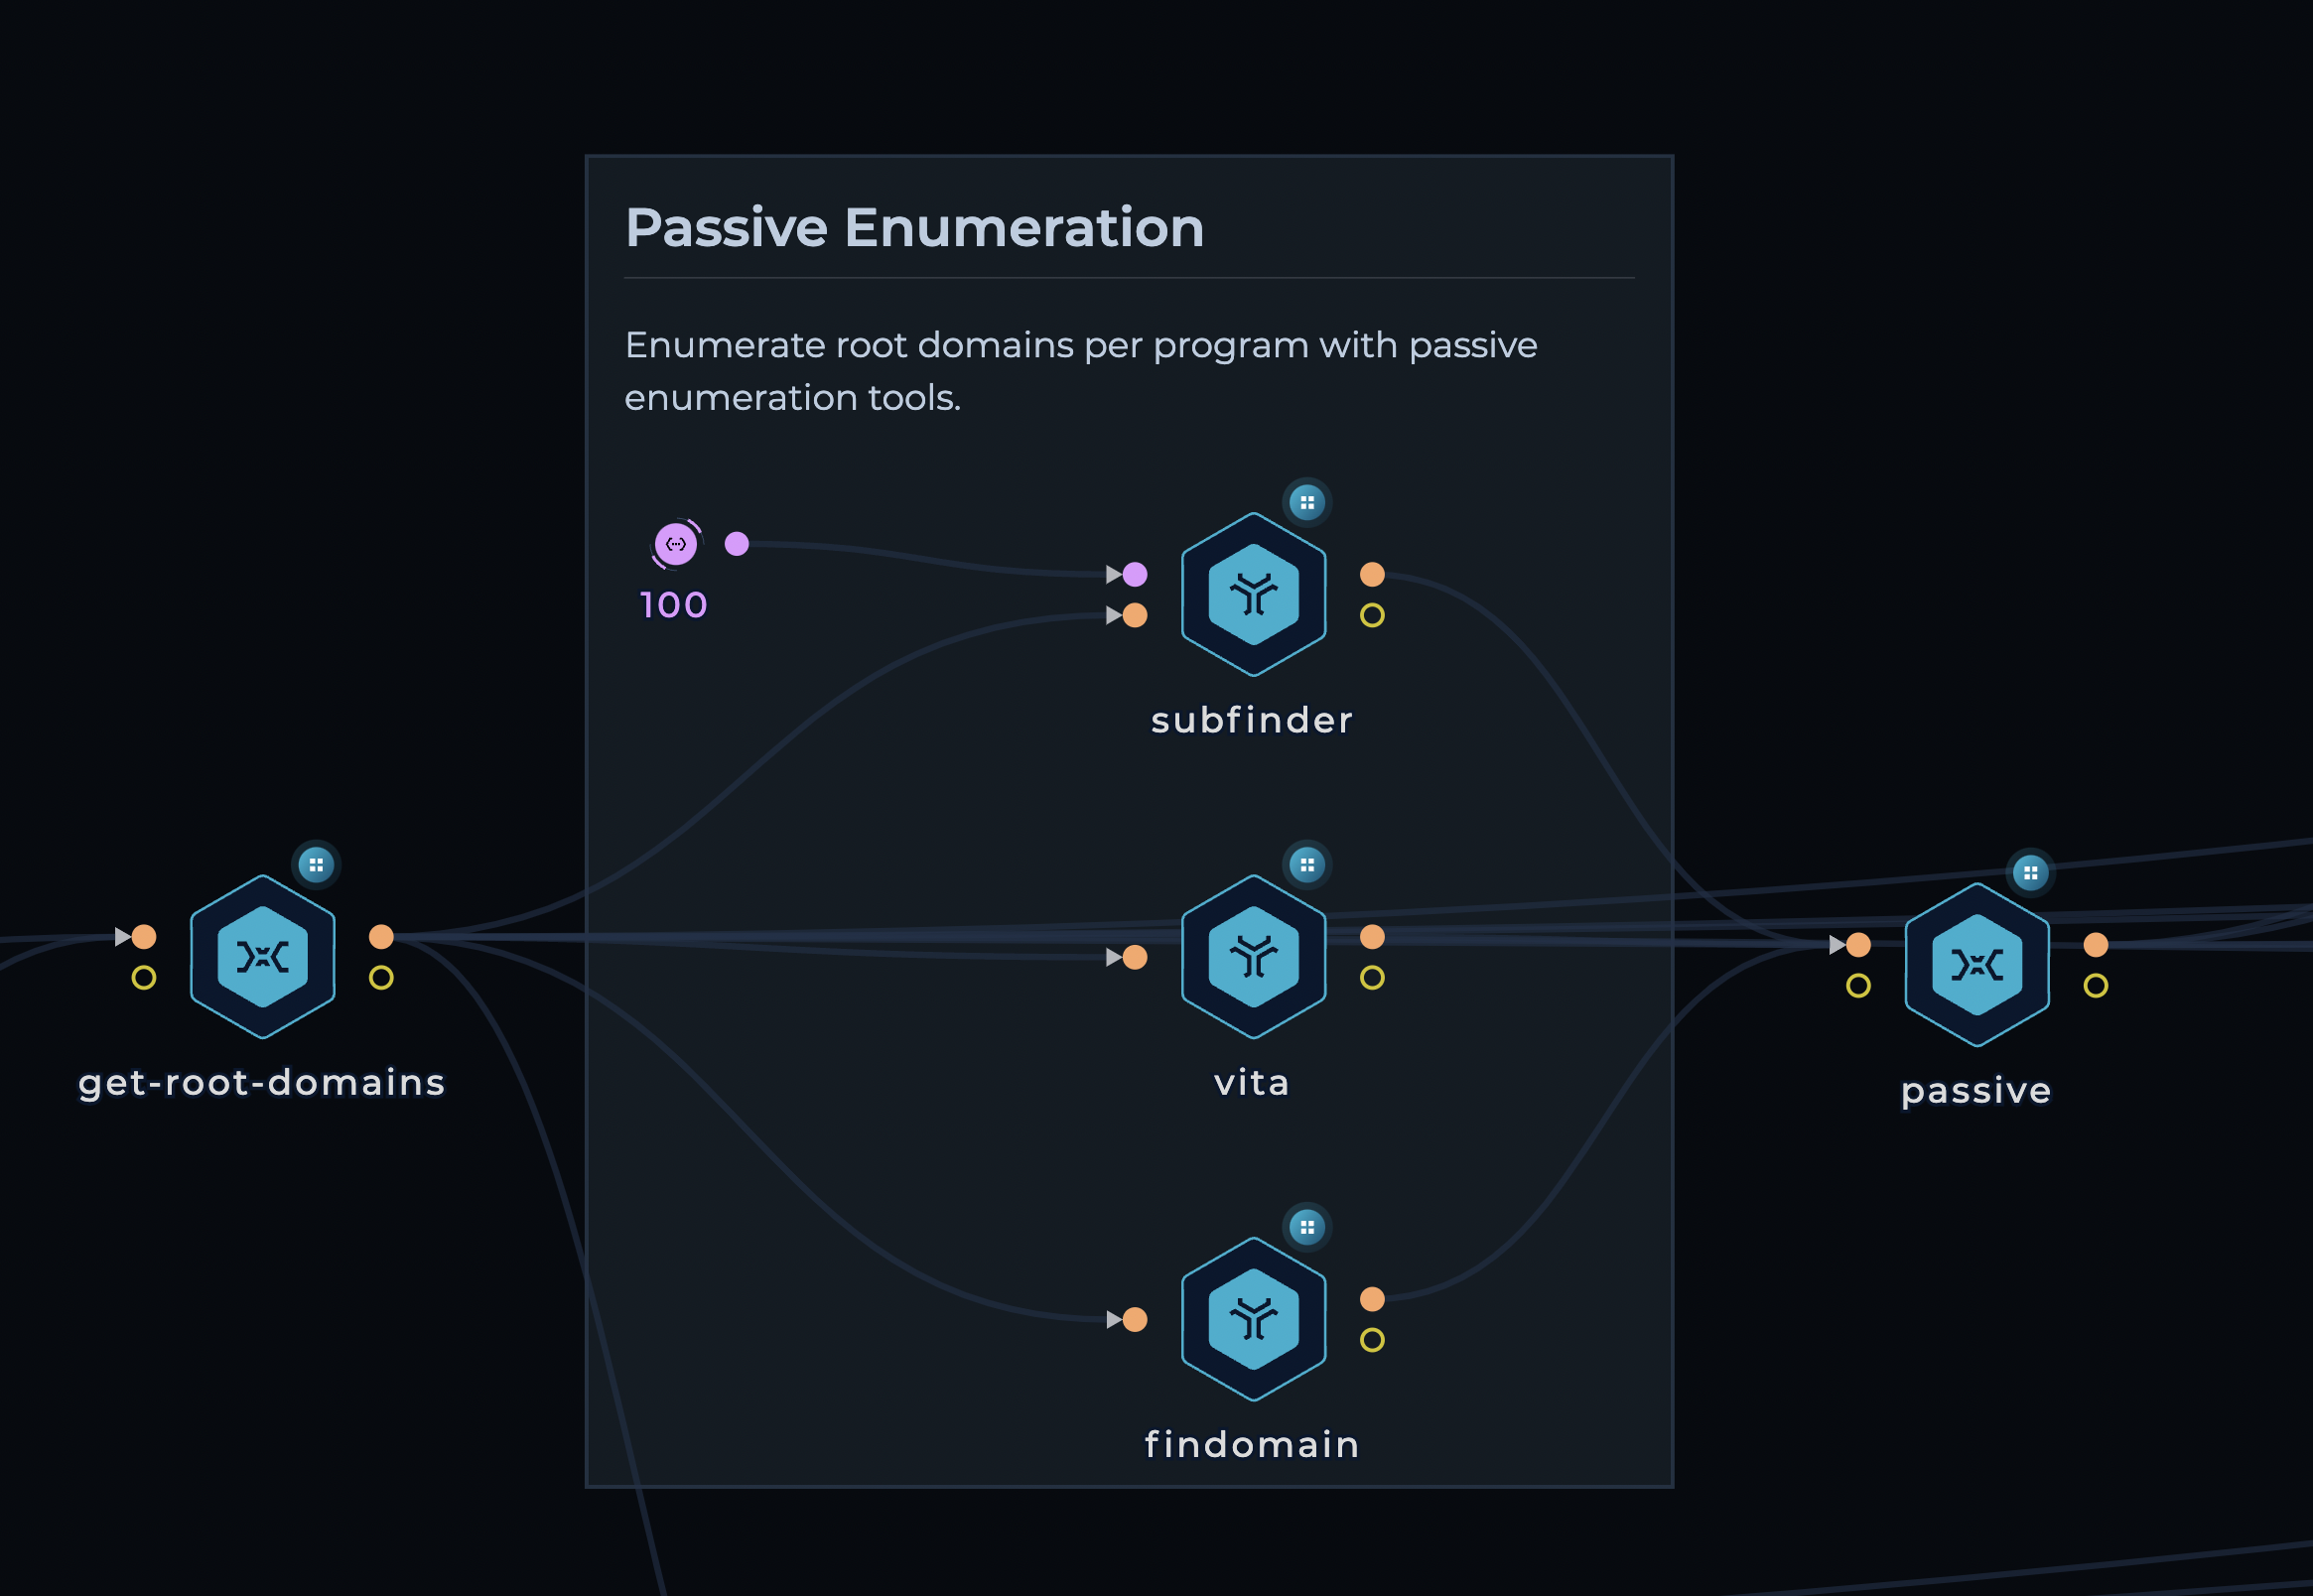
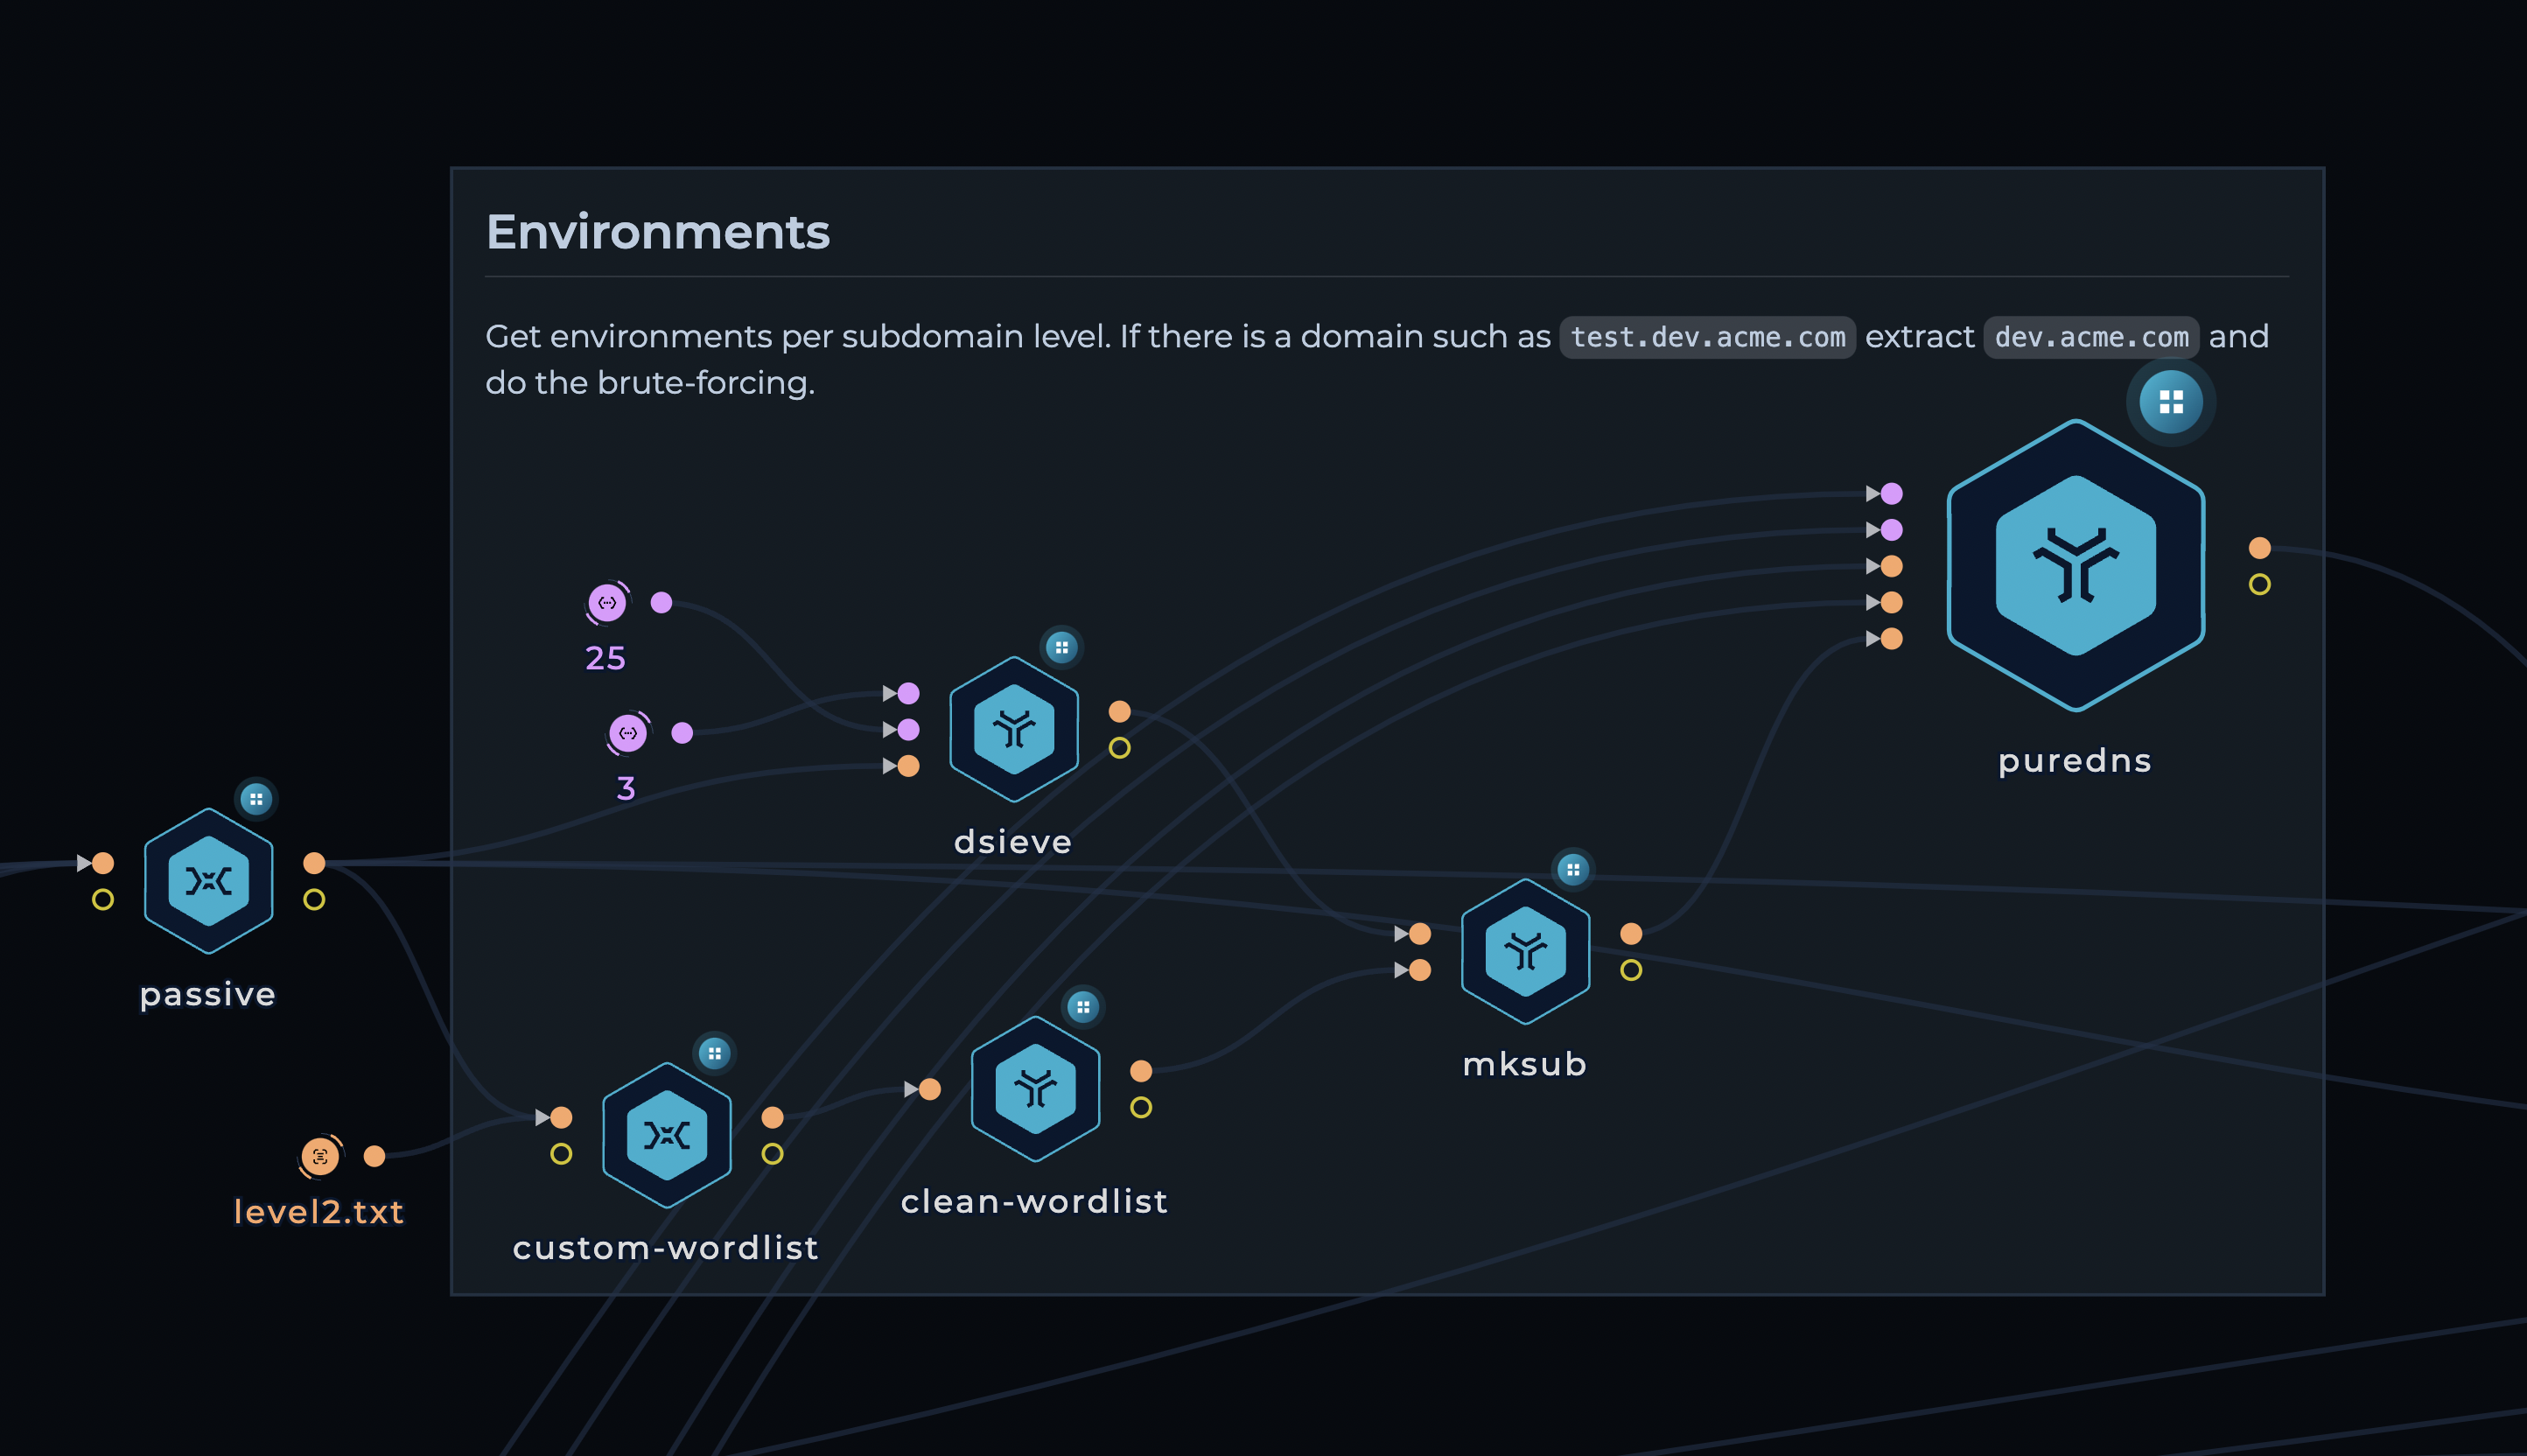
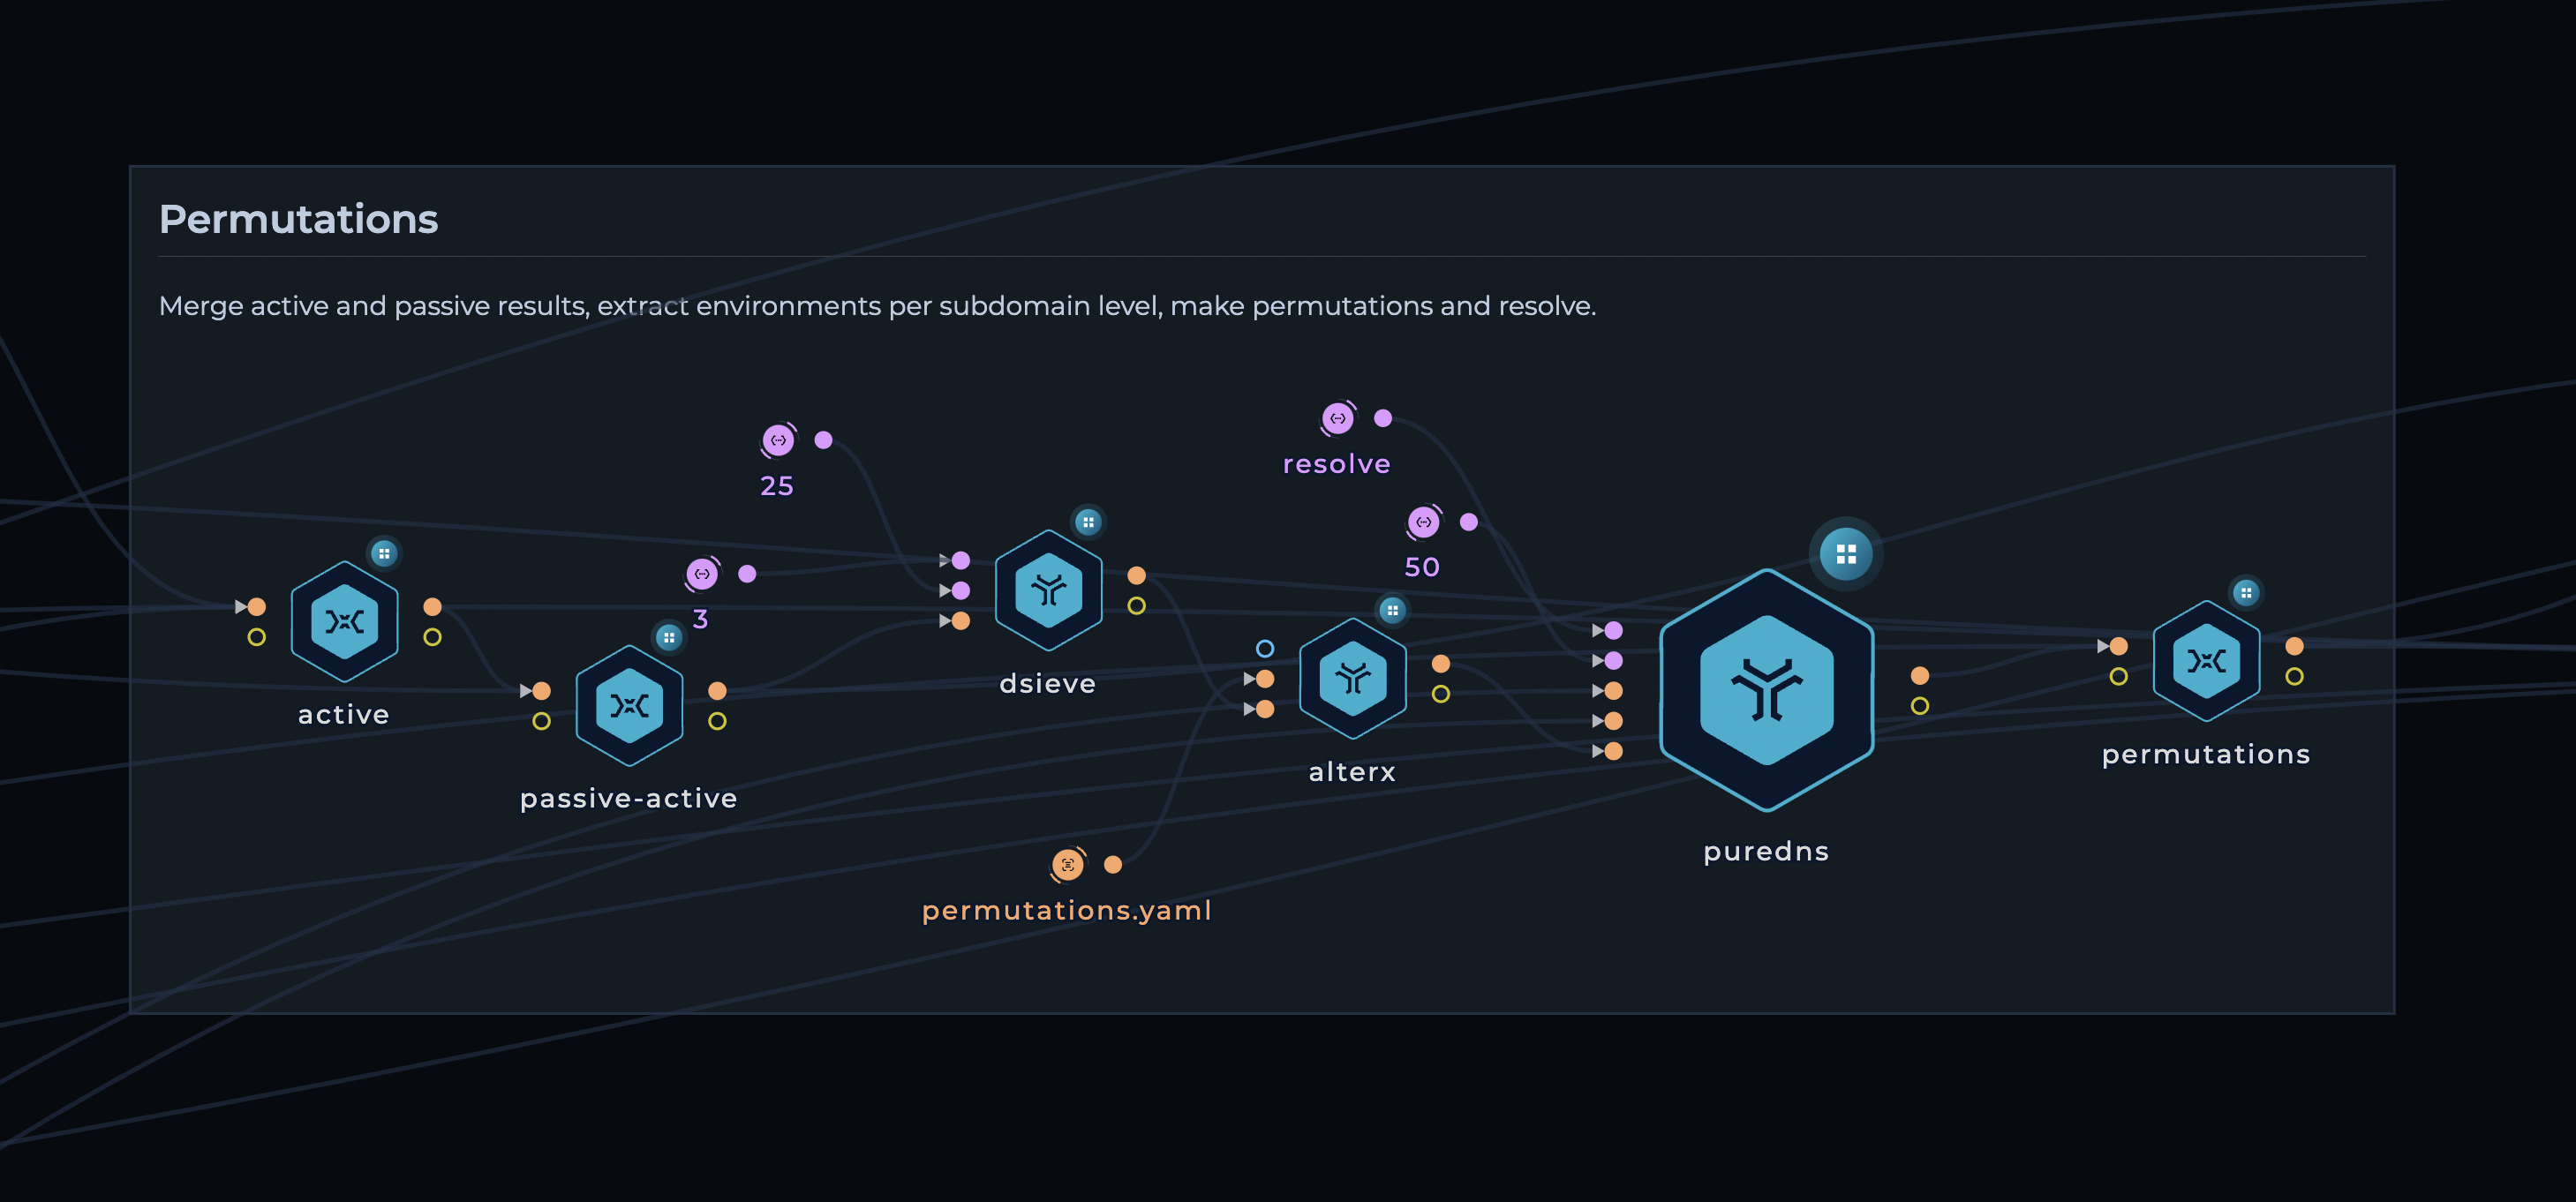
hostnames.txt をすべて取得する python スクリプトを使用する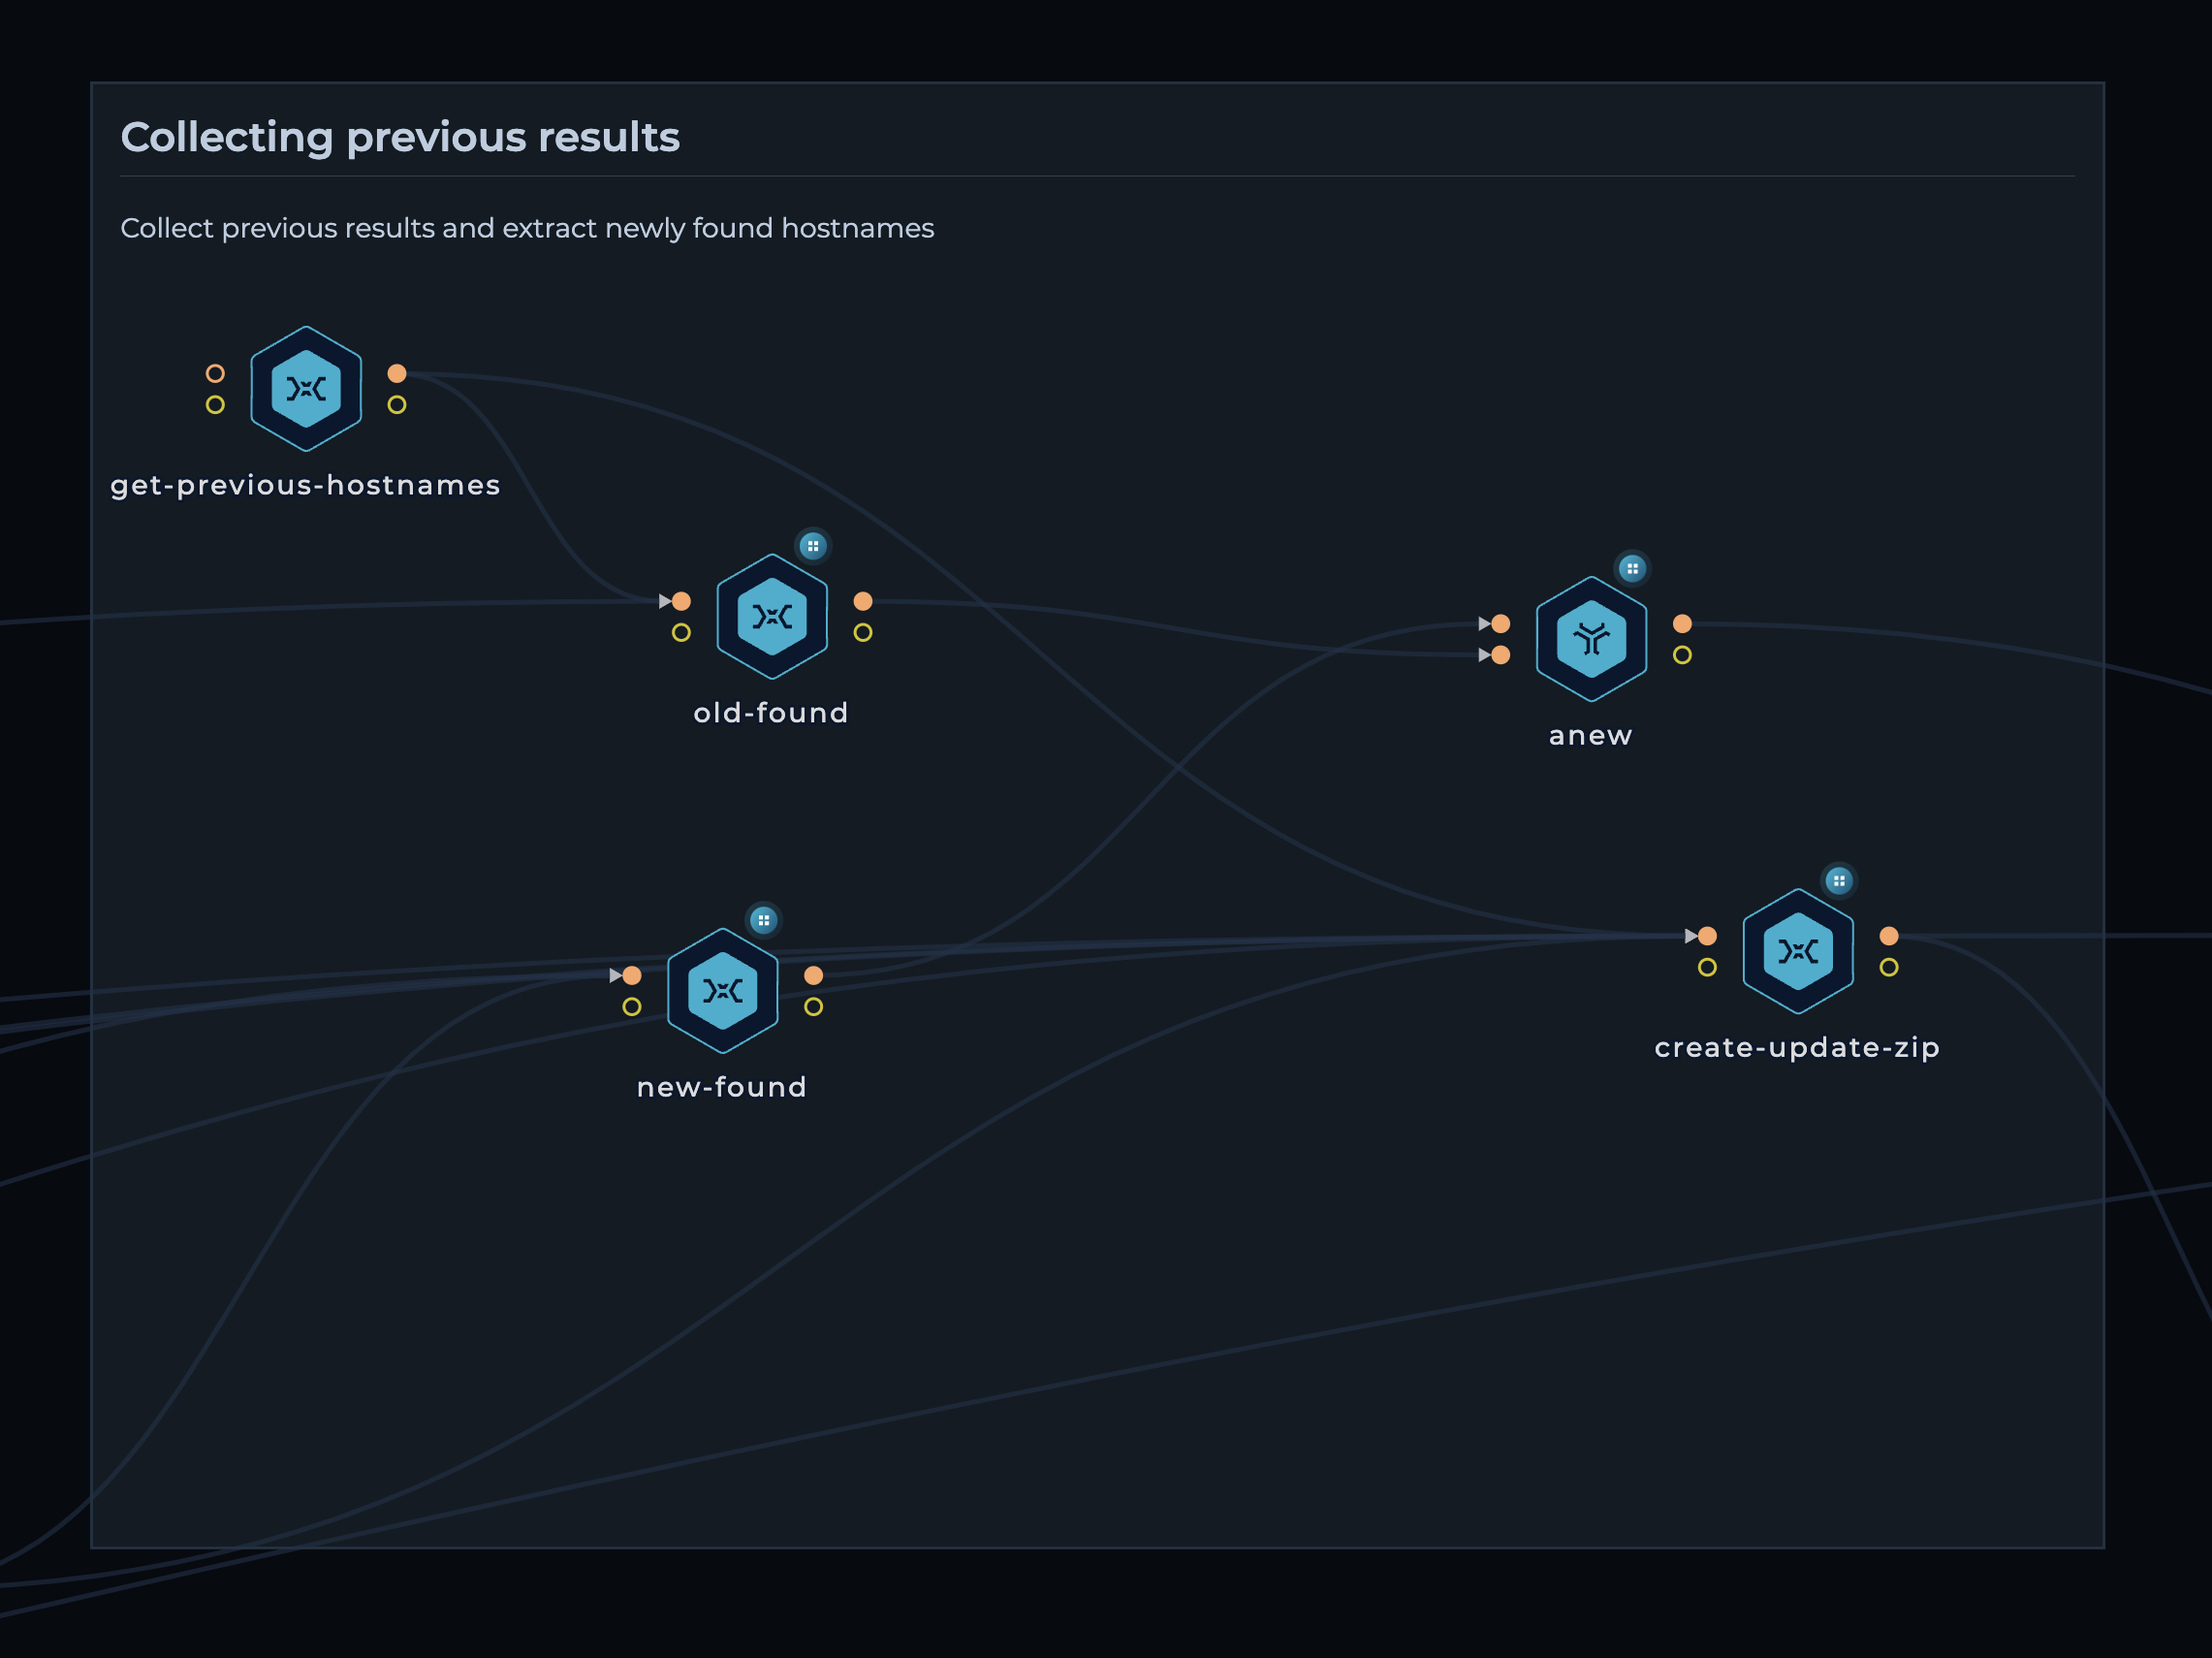
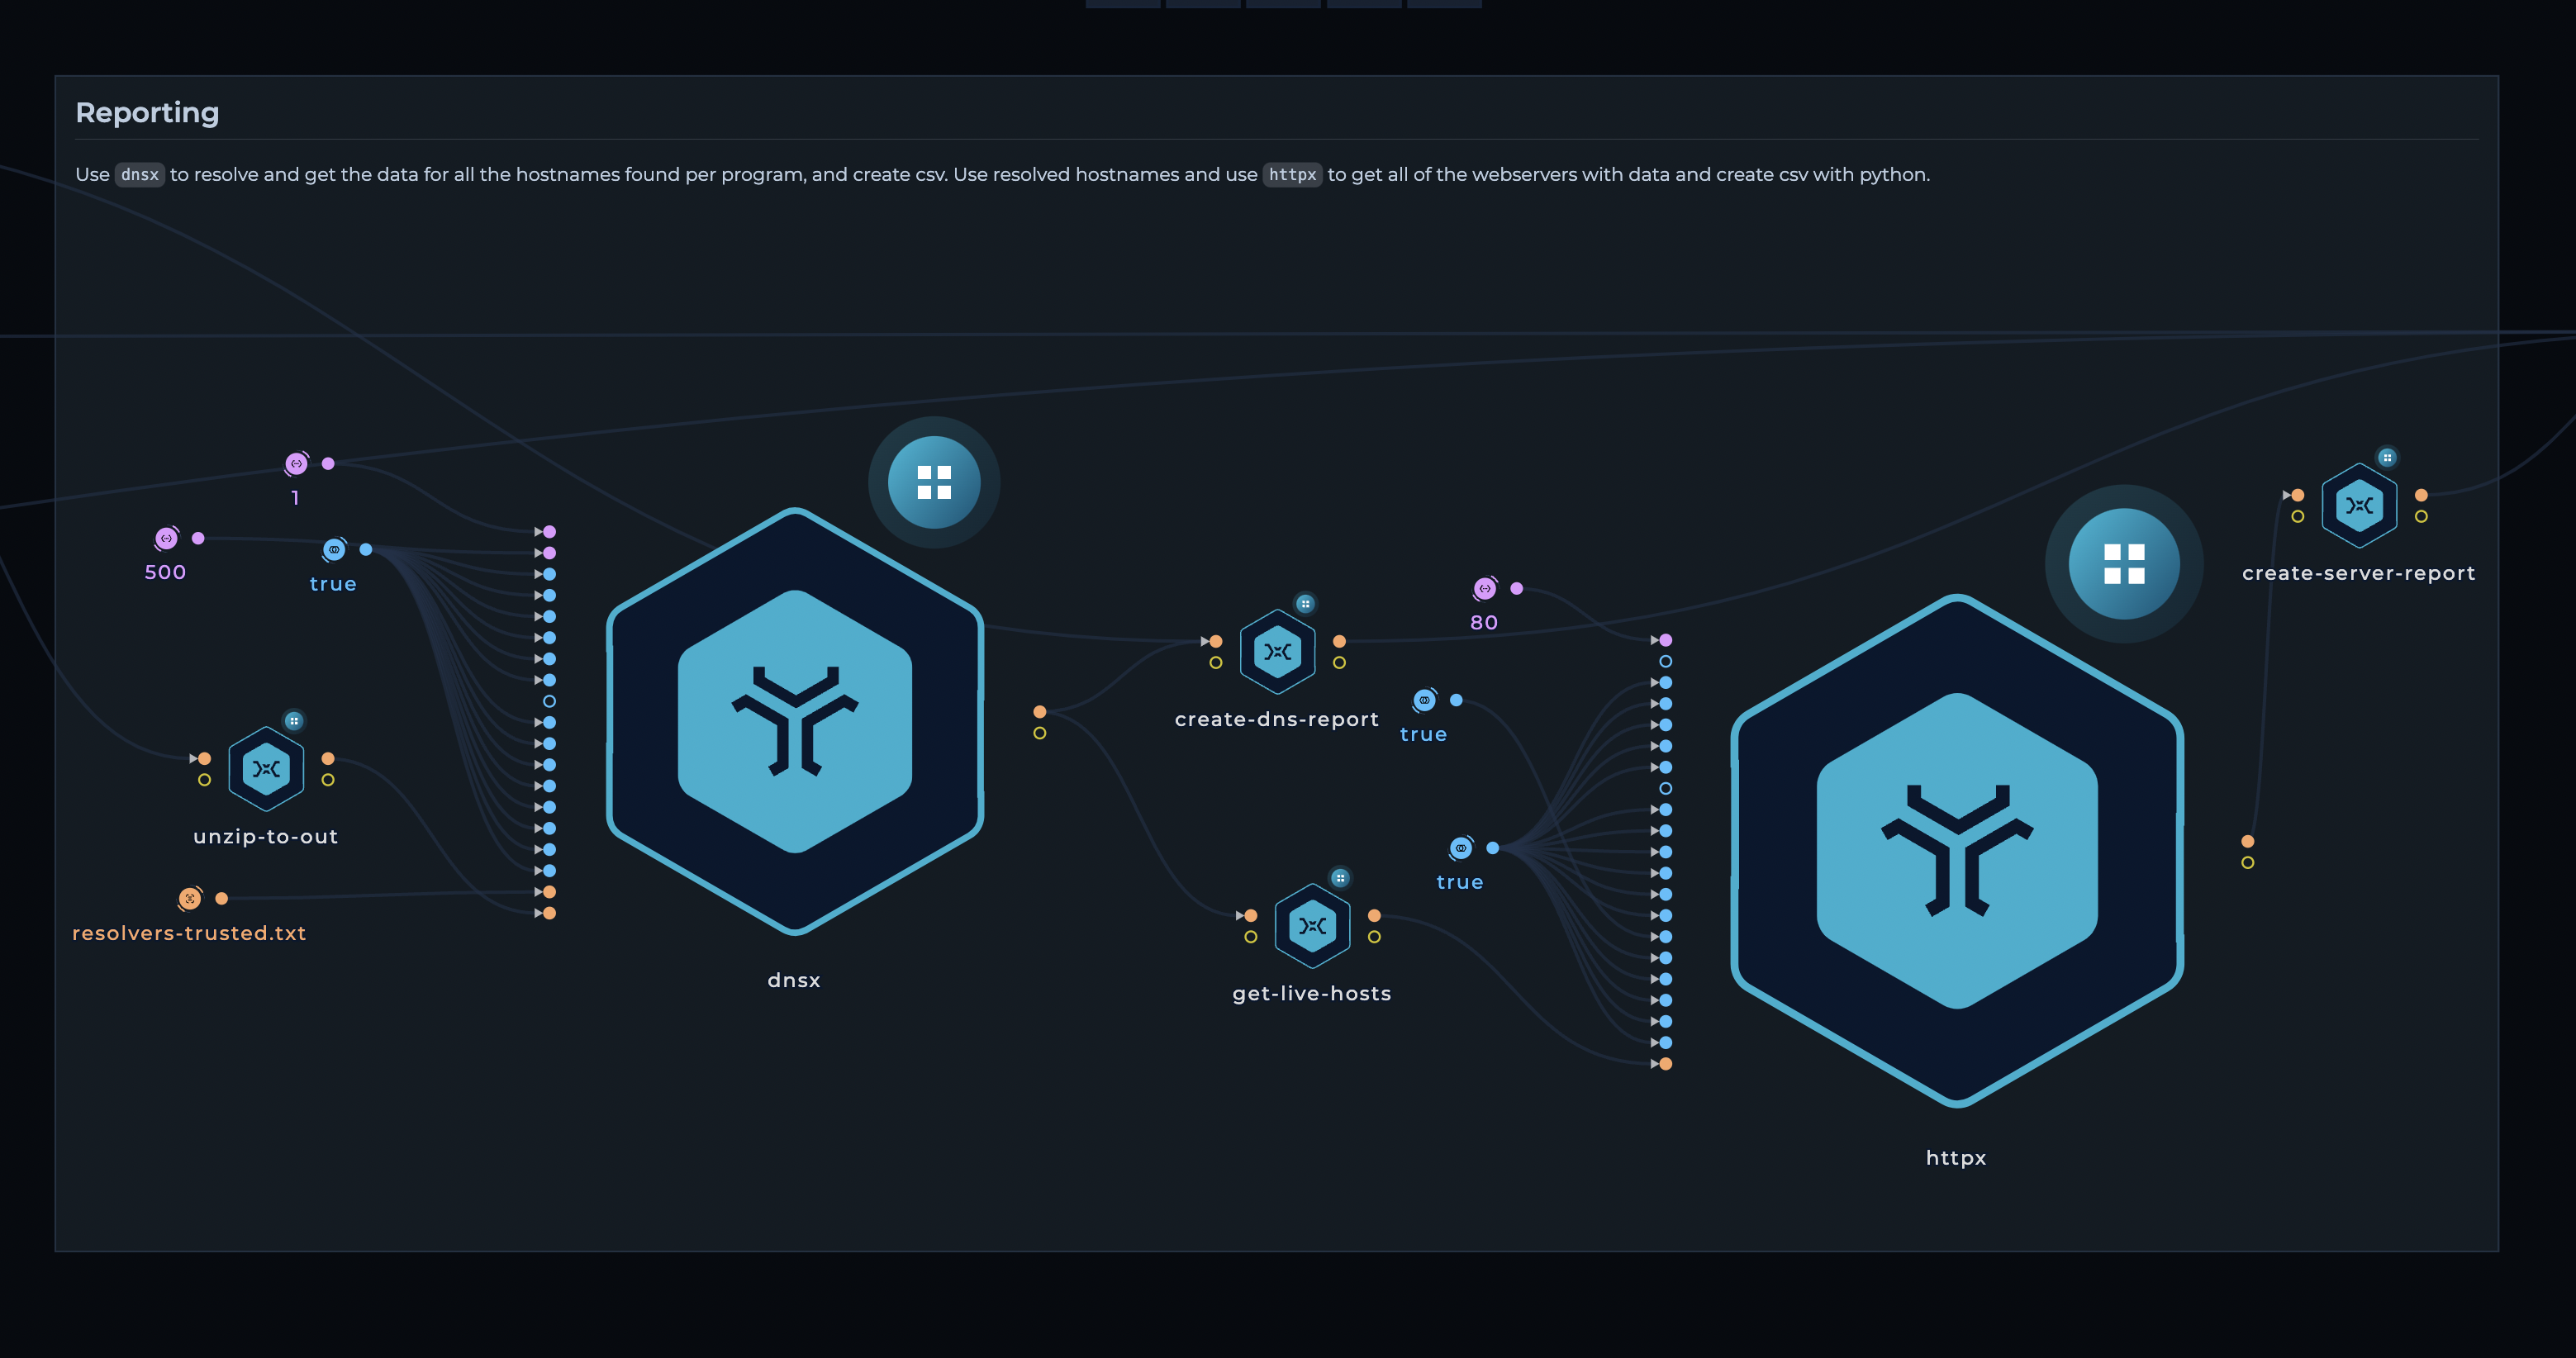
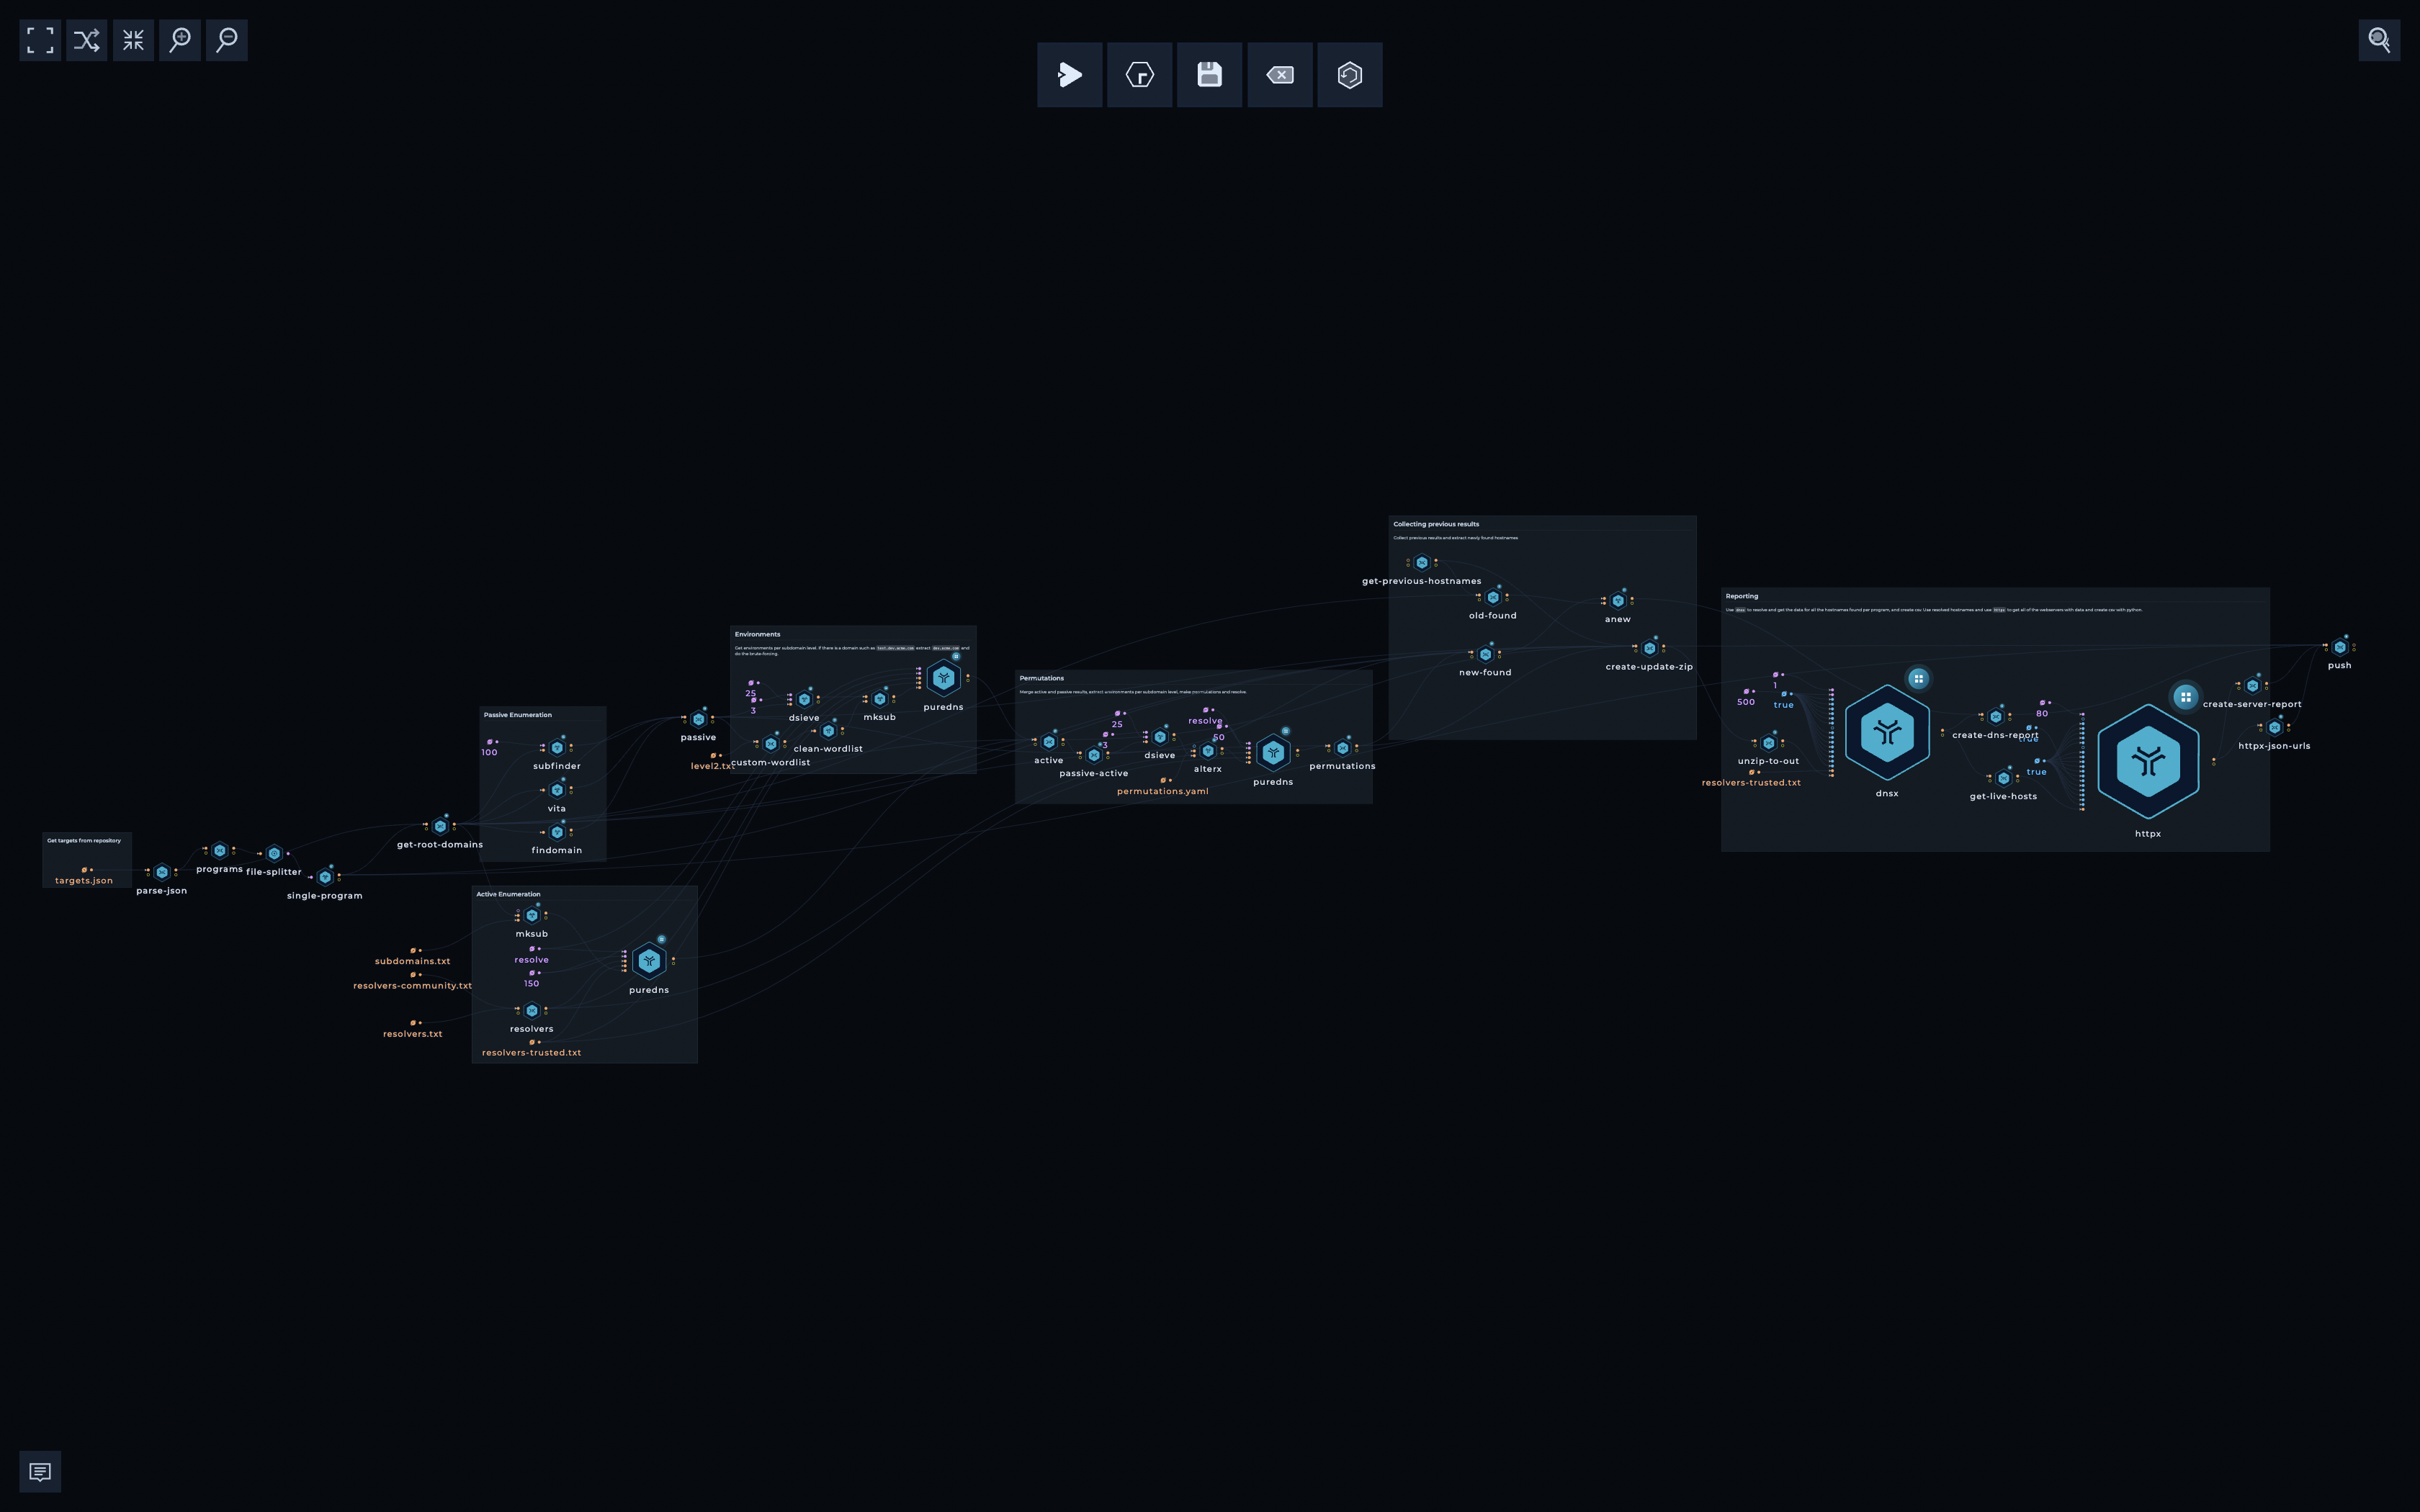
注: 前述のとおり、このリポジトリ内のほぼすべては自動的に生成されます。結果が可能な限り正確になるよう、私たちはワークフローを慎重に設計し(そして開発を続けています)。
すべてのコントリビューション・アイデア・提案を歓迎します!ターゲットやワークフローを追加・編集したい場合は、community.json を通じて新しいターゲットを添えた PR を送るか、@trick3st にツイートするか、Discord で会話に参加してください。
私たちは試行錯誤の価値を信じています。trickest.com でデモにサインアップして、このワークフローをあなたのユースケースに合わせてカスタマイズしたり、さらに多くのワークフローにアクセスしたり、ゼロから独自のワークフローを構築したりしましょう!
