 tmpertor/raven-storm
L3/L4/L7、ARP、WiFi、Bluetooth攻撃モジュールを備え、分散攻撃を調整するサーバーモードも搭載したPython製DDoS・ストレステストツールキット。


Raven-Storm は、ペネトレーションテスト向けの強力な DDoS ツールキットであり、python(3.8) で書かれた複数のプロトコルへの攻撃を含みます。
WiFi アクセスポイント、ネットワーク内のデバイス、サーバー、サービス、および Bluetooth デバイスを簡単にダウンさせることができます。
Raven(略称)は、ストレステスト攻撃のテスト、理解、および学習を支援するために設計されています。
Raven は強力なサーバーに対処でき、非典型的なターゲット向けに最適化できます。
Raven は、たとえWiFi ネットワークや Bluetooth デバイスを妨害する場合であっても、あなたの目的に適合します。
現在このリポジトリに取り組みたくないため、アーカイブしました。
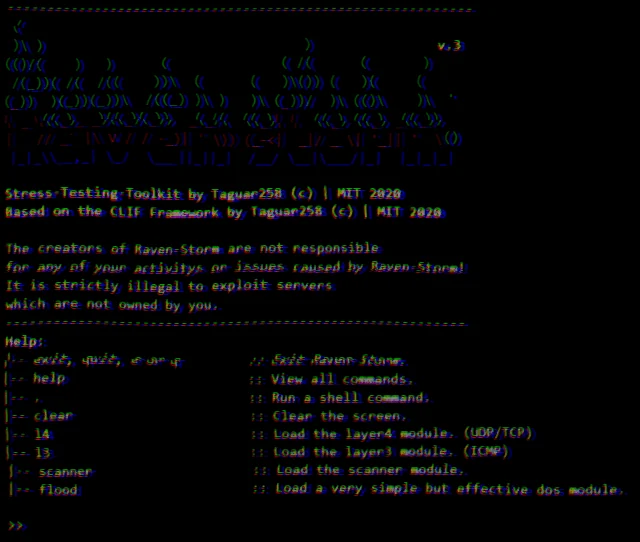
Linux に Raven-Storm をインストールするには、次の行を入力するだけです。
curl -s https://raw.githubusercontent.com/Taguar258/Raven-Storm/master/install.sh | sudo bash -s
より詳細なインストールガイドはこちらをクリックしてください。
| 手法 | モジュール |
|---|---|
| ping | l3 |
| udp/tcp サービス | l4 |
| ウェブサイト | l7 |
| ローカルデバイス | arp |
| Bluetooth | bl |
| Wi-Fi | wifi |
| ボットネット | server |
L7 が失敗した場合は、L4 攻撃を試してみてください。

DoS と DDoS の違いはおそらくすでにご存じでしょう: DoS 攻撃は単一のマシンによって実行され、DDoS 攻撃は複数のマシンによって実行されます。
しかし、Raven-Storm を使って DDoS 攻撃を実行するにはどうすればよいのでしょうか?
複数の Raven-Storm インスタンスを接続するには、ホストを開く必要があります。
コマンド server を実行し、他のユーザーによる干渉を防ぐためにカスタムパスワードを設定するだけです。
実行すると、ddos コマンドを実行する際に接続できる URL が表示されます。
RAVEN-STORM ツールキットの作成者 (Taguar258) は、引き起こされた損害について一切の責任を負いません。責任はすべてユーザー自身にあります。それが Raven-Storm を違法な目的に適合させるための悪用であれ、Raven-Storm によって引き起こされた偶発的な損害であれ同様です。 作成者は Raven-Storm を違法な目的のためのツールとして意図しておらず、したがって本ツールのいかなる違法な悪用も支持しません。 本ソフトウェアを使用することにより、あなたは Raven-Storm によって何らかの形で引き起こされた損害について、自らの責任を全面的に負うことに同意しなければなりません。 作成者は、含まれる攻撃に関する経験がない人々が Raven-Storm を使用することを望んでいません。 すべての攻撃は一時的な損害を引き起こしますが、長期的な損害も確実に発生する可能性があります。 RAVEN-STORM は、人々に違法行為を行うことを示唆するものではありません。
本ソフトウェアは「現状のまま」提供され、明示的または黙示的を問わず、商品性、特定目的への適合性、および非侵害性の保証を含むがこれらに限定されない、いかなる種類の保証も伴いません。いかなる場合においても、著作者または著作権者は、契約、不法行為、その他を問わず、本ソフトウェアまたは本ソフトウェアの使用もしくはその他の取扱いに起因または関連して生じるいかなる請求、損害、その他の責任についても責任を負いません。
MIT Taguar258 2020

