
 thongor77/nmlinux
Linux向け統合ネットワークツールキット — Python 3 + PySide6



Linux と macOS 向けの統合ネットワークツールキット — 検査、接続、診断。
NMLinux は、29 個のネットワークモジュールを 1 つのウィンドウにまとめた、単一の統合 GUI です。インターフェース監視、Wi-Fi、DNS、SSH ターミナル、ファイアウォールビューア、トポロジマップ、traceroute などを含みます。Python と PySide6 (Qt 6) でゼロから構築され、8 つのインターフェース言語を備え、標準的なシステムツール以外の外部依存はありません。
[!NOTE] NMLinux は Linux のシステムデーモン
/usr/bin/NetworkManager(Red Hat/GNOME による NetworkManager) とは無関係です。 NMLinux は Python と PySide6 でゼロから構築された独立したプロジェクトです。
Claude Code (Anthropic) とその作者の貢献によって構築されました。
NMLinux は AI の支援 — 具体的には Claude Code — を用いて構築されており、そのことはこのリポジトリのどこにも隠されていません。今日、ほぼすべての本格的なソフトウェアプロジェクトは、公言しているかどうかにかかわらず、そのパイプラインのどこかで AI を使用しています。したがって「AI が関与したか」は興味深い問いではありません。興味深い問いは、AI が何かを間違えたときに、それを検出する仕組みがあるかどうかです。
私の言葉を鵜呑みにするよりも自分で確認したい方のために、それを担うものを以下に示します:
pytest tests/ -v。純粋なロジックに加え、実際の Qt ウィジェットのテスト (メニュー、テーブル) をいくつか含み、興味深い部分をモックで隠していません。docs/Decisions-Techniques.md — 自明でない技術的判断のすべて、却下された代替案、そして発見・修正されたバグ (AI が持ち込んだものを含む) とその理由が記録されています。docs/Architecture.md と docs/Carte-des-Modules.md — コードの実際の構造を、出荷される内容と同期させて維持しています。これらのどれも、AI が信頼できないから存在するわけではありません。手書きのコードを含め、何も検証するプロセスなしに出荷されるべきではないから存在します。評価すべきは、そのツールではなく、成果物とそれがどのように検証されているかです。
それでもバグを見つけましたか? それは恥ずかしいことではなく、役に立つことです — issue を作成してください。
GitHub Discussions は公開されています — フィードバックの共有、アイデアの報告、質問、あるいは単なる挨拶でも歓迎します。作者はインフラストラクチャと運用の分野で 30 年以上の経験を持ち、優れた、無料で、シンプルなソフトウェアが Linux にも存在すべきだと考えてこのツールを構築しました。
Linux のスクリーンショットは v1.2.7 — macOS のスクリーンショットは v1.3.5 のものです。アプリは現在 29 個のモジュールと 8 つのインターフェース言語 (FR/EN/ES/DE/IT/PT/JA/ZH) を備えています。
Linux (KDE)
| ダッシュボード | トポロジ |
|---|---|
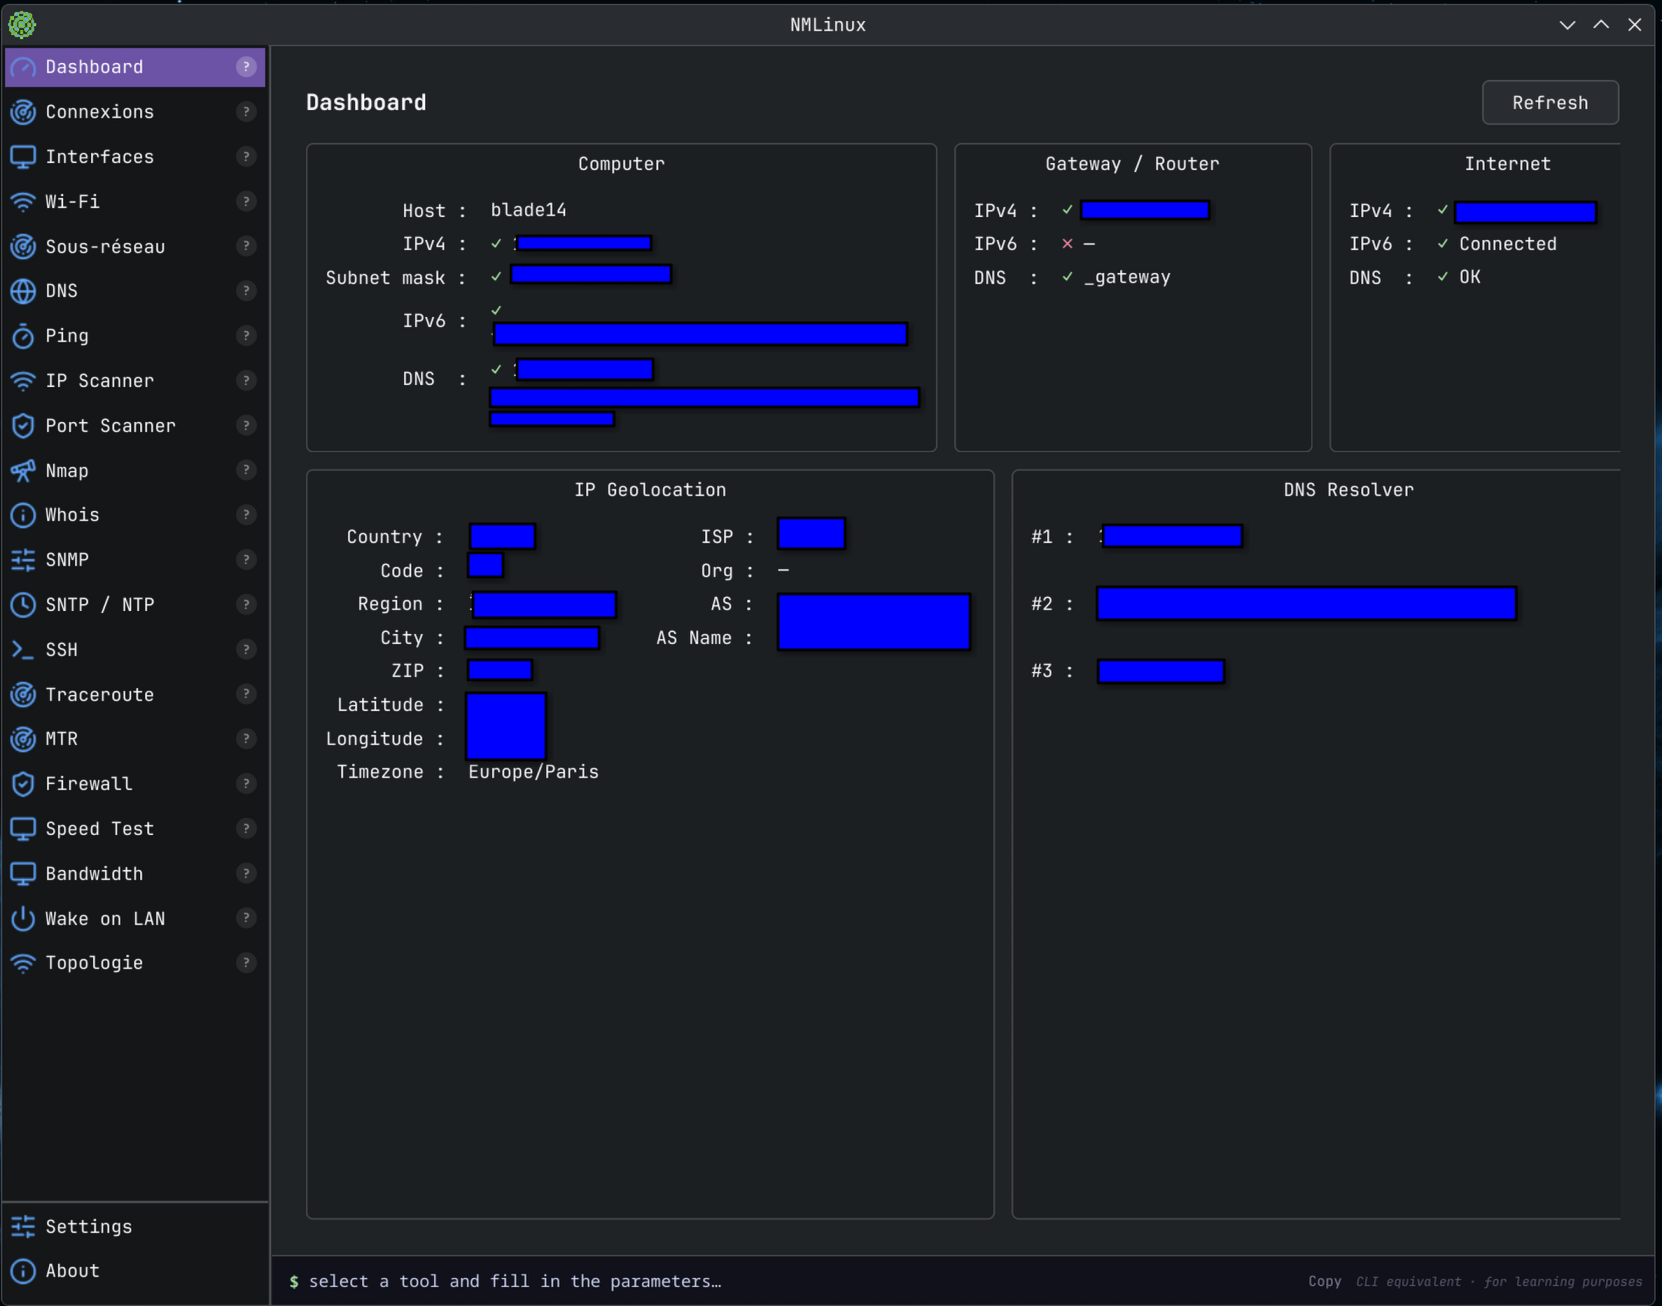 | 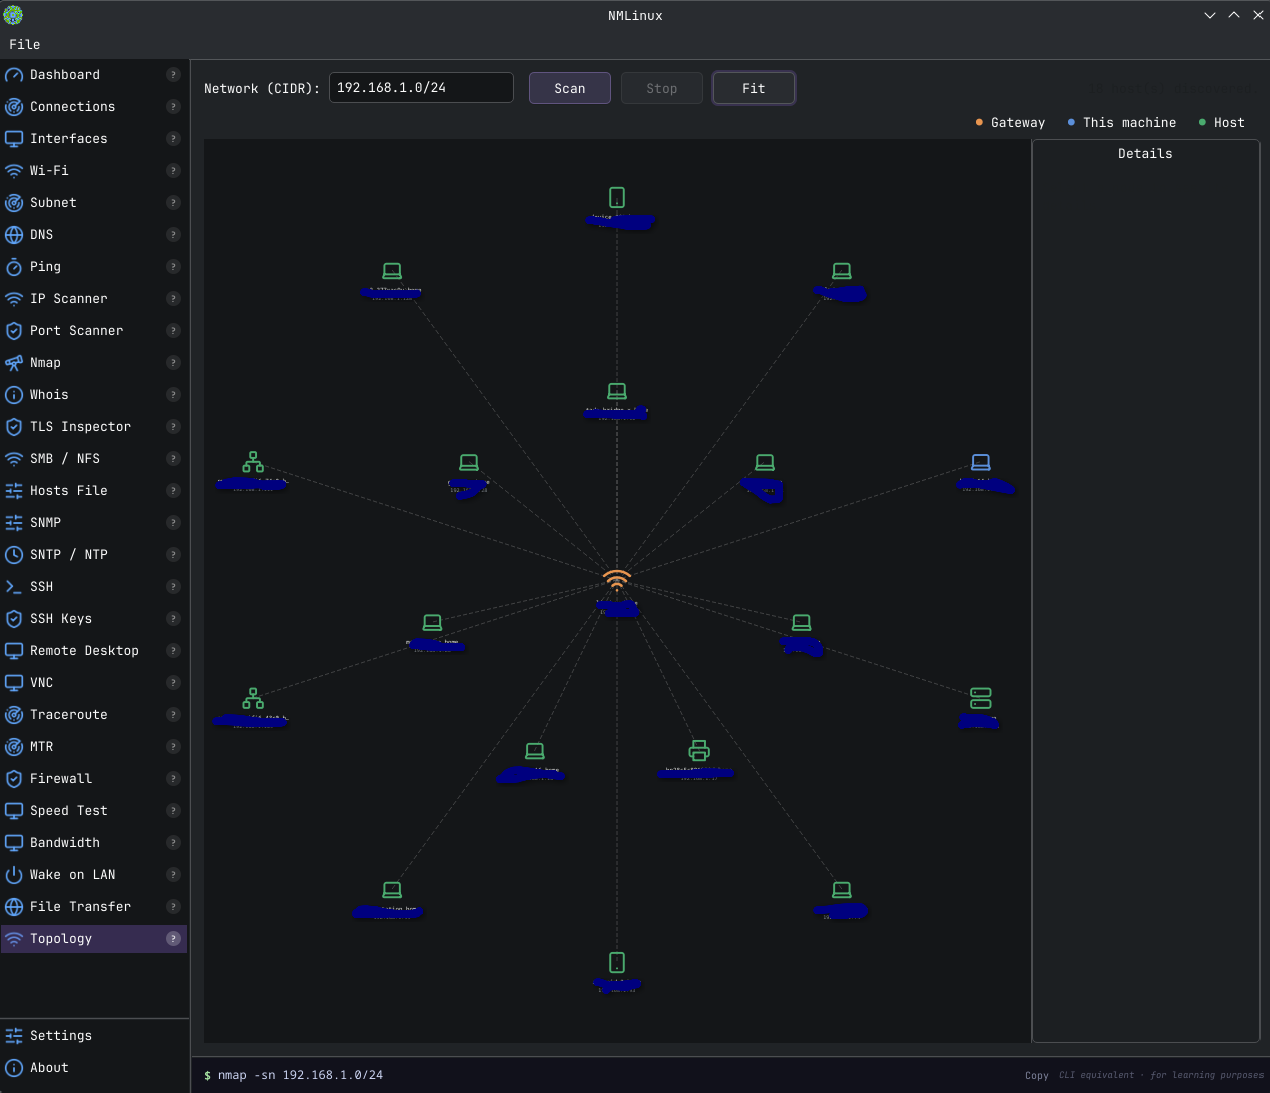 |
| Traceroute | Wi-Fi |
|---|---|
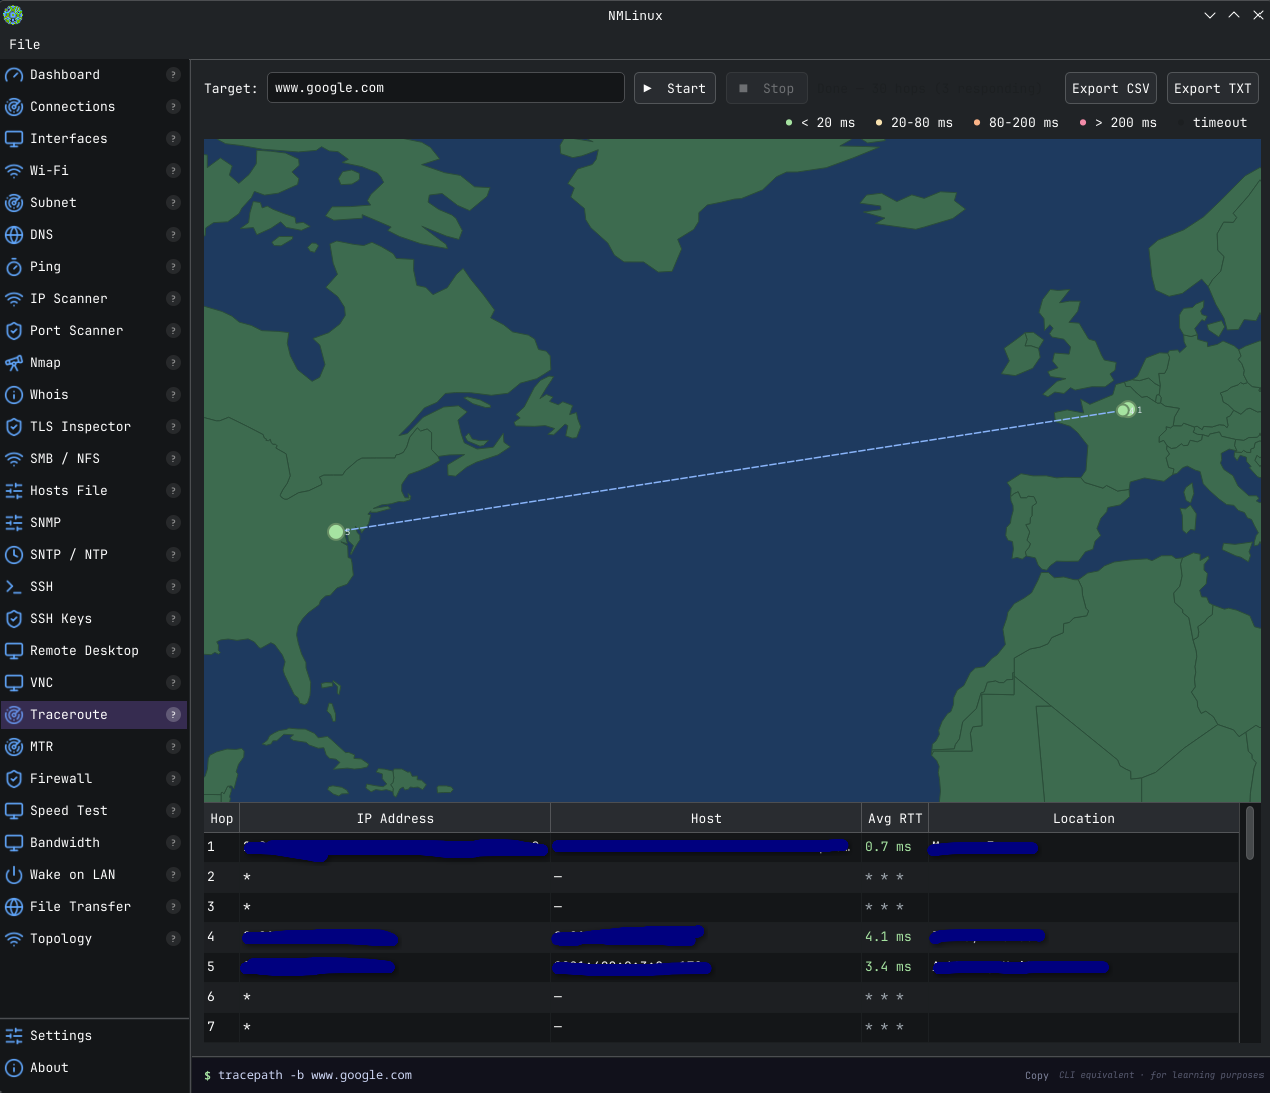 | 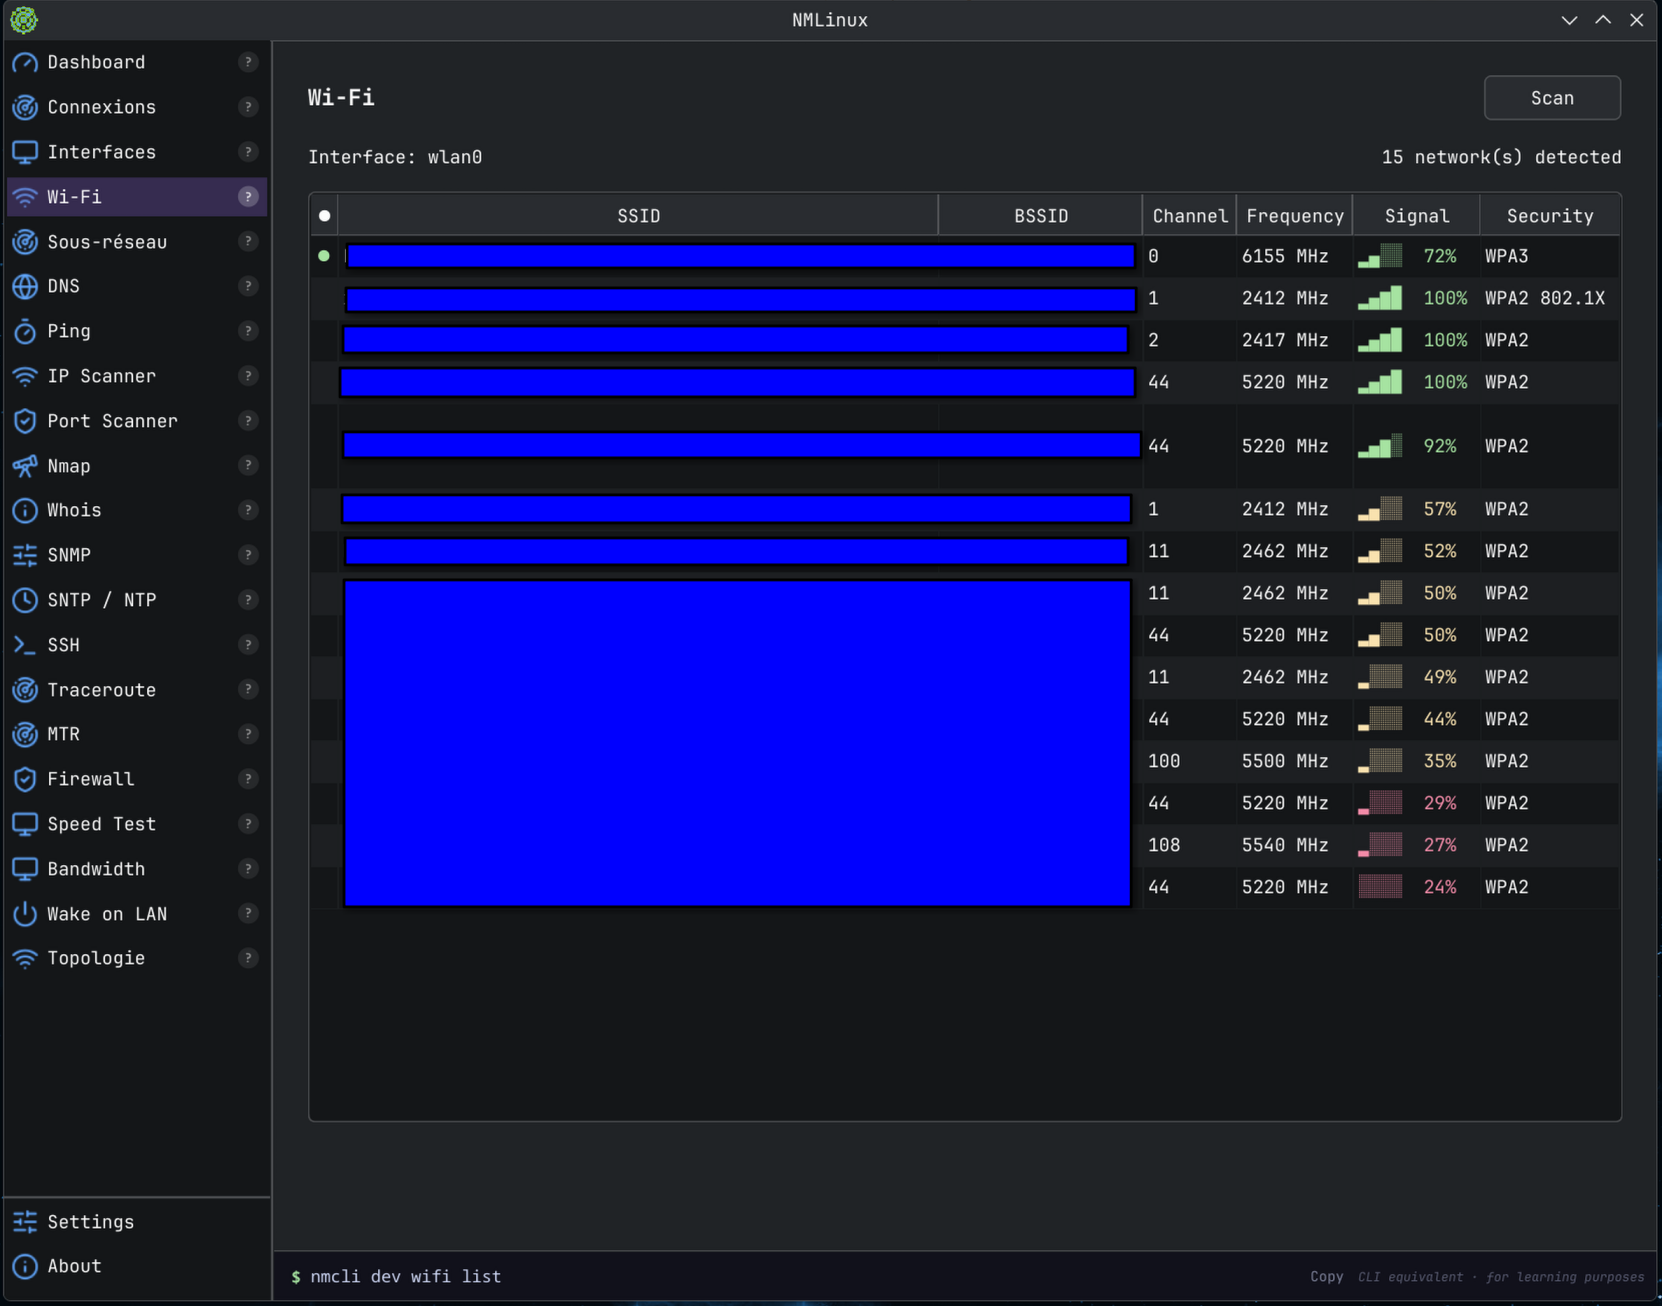 |
macOS
| ダッシュボード | Traceroute |
|---|---|
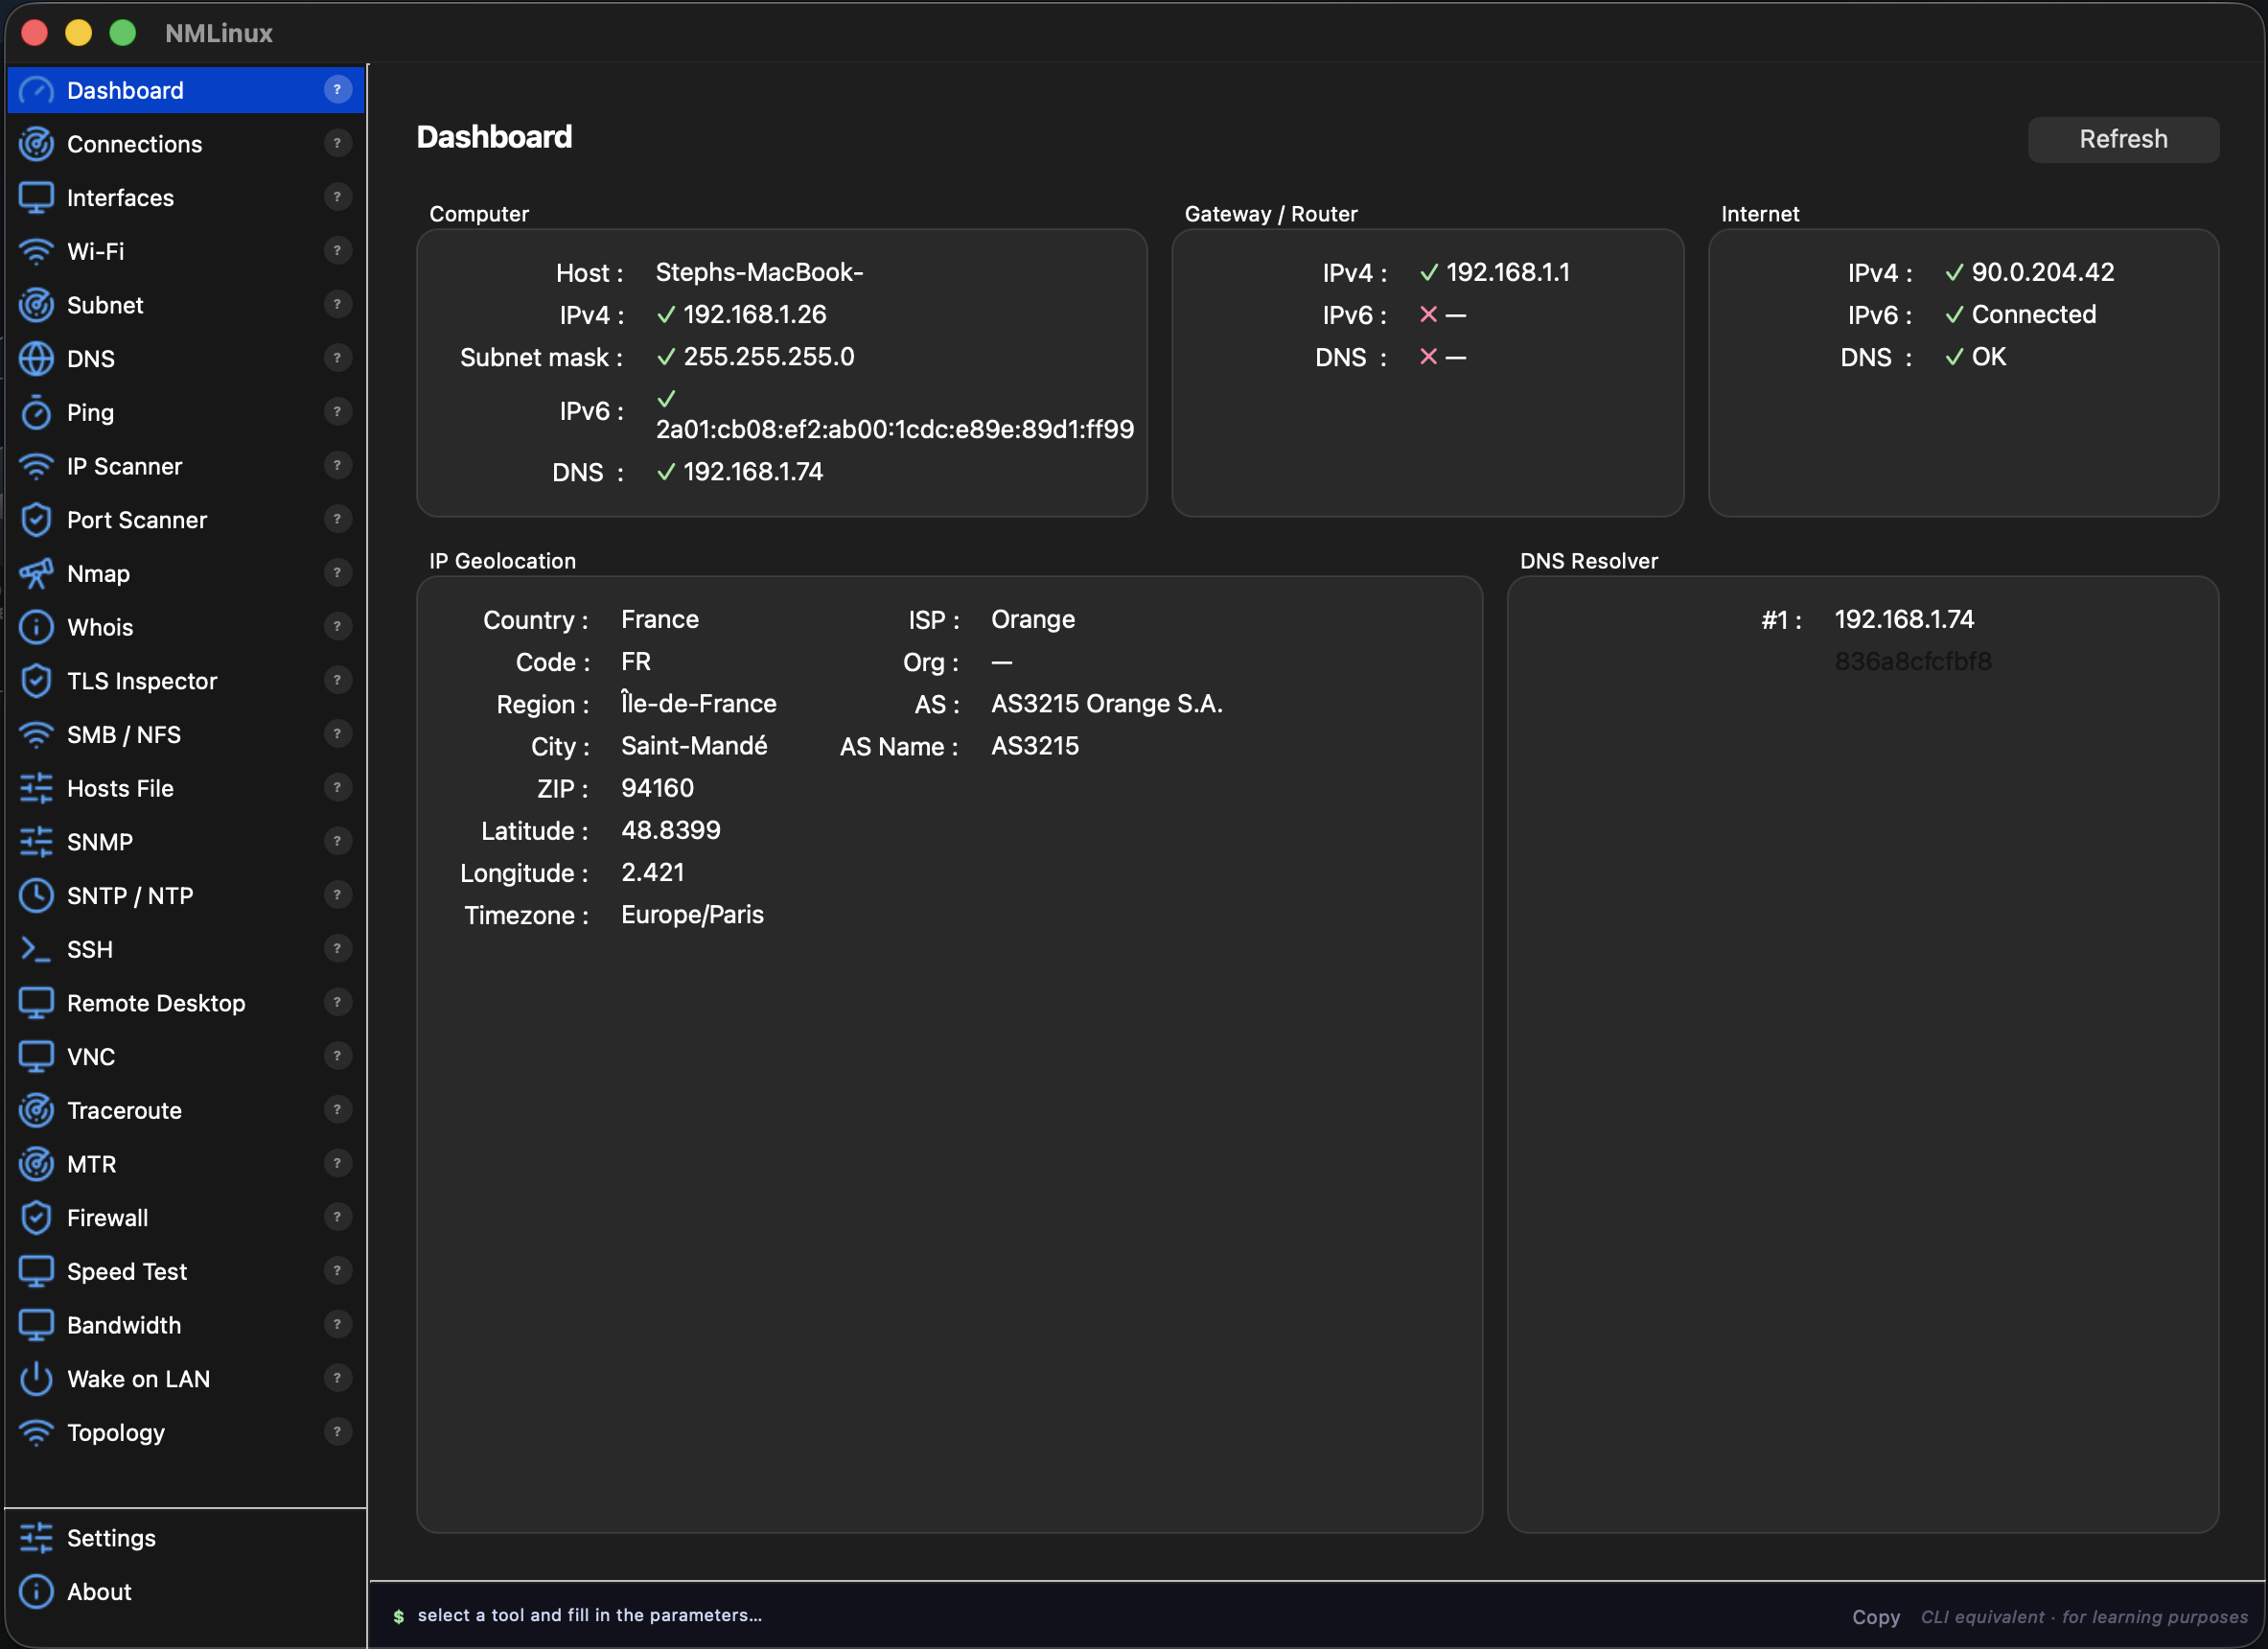 | 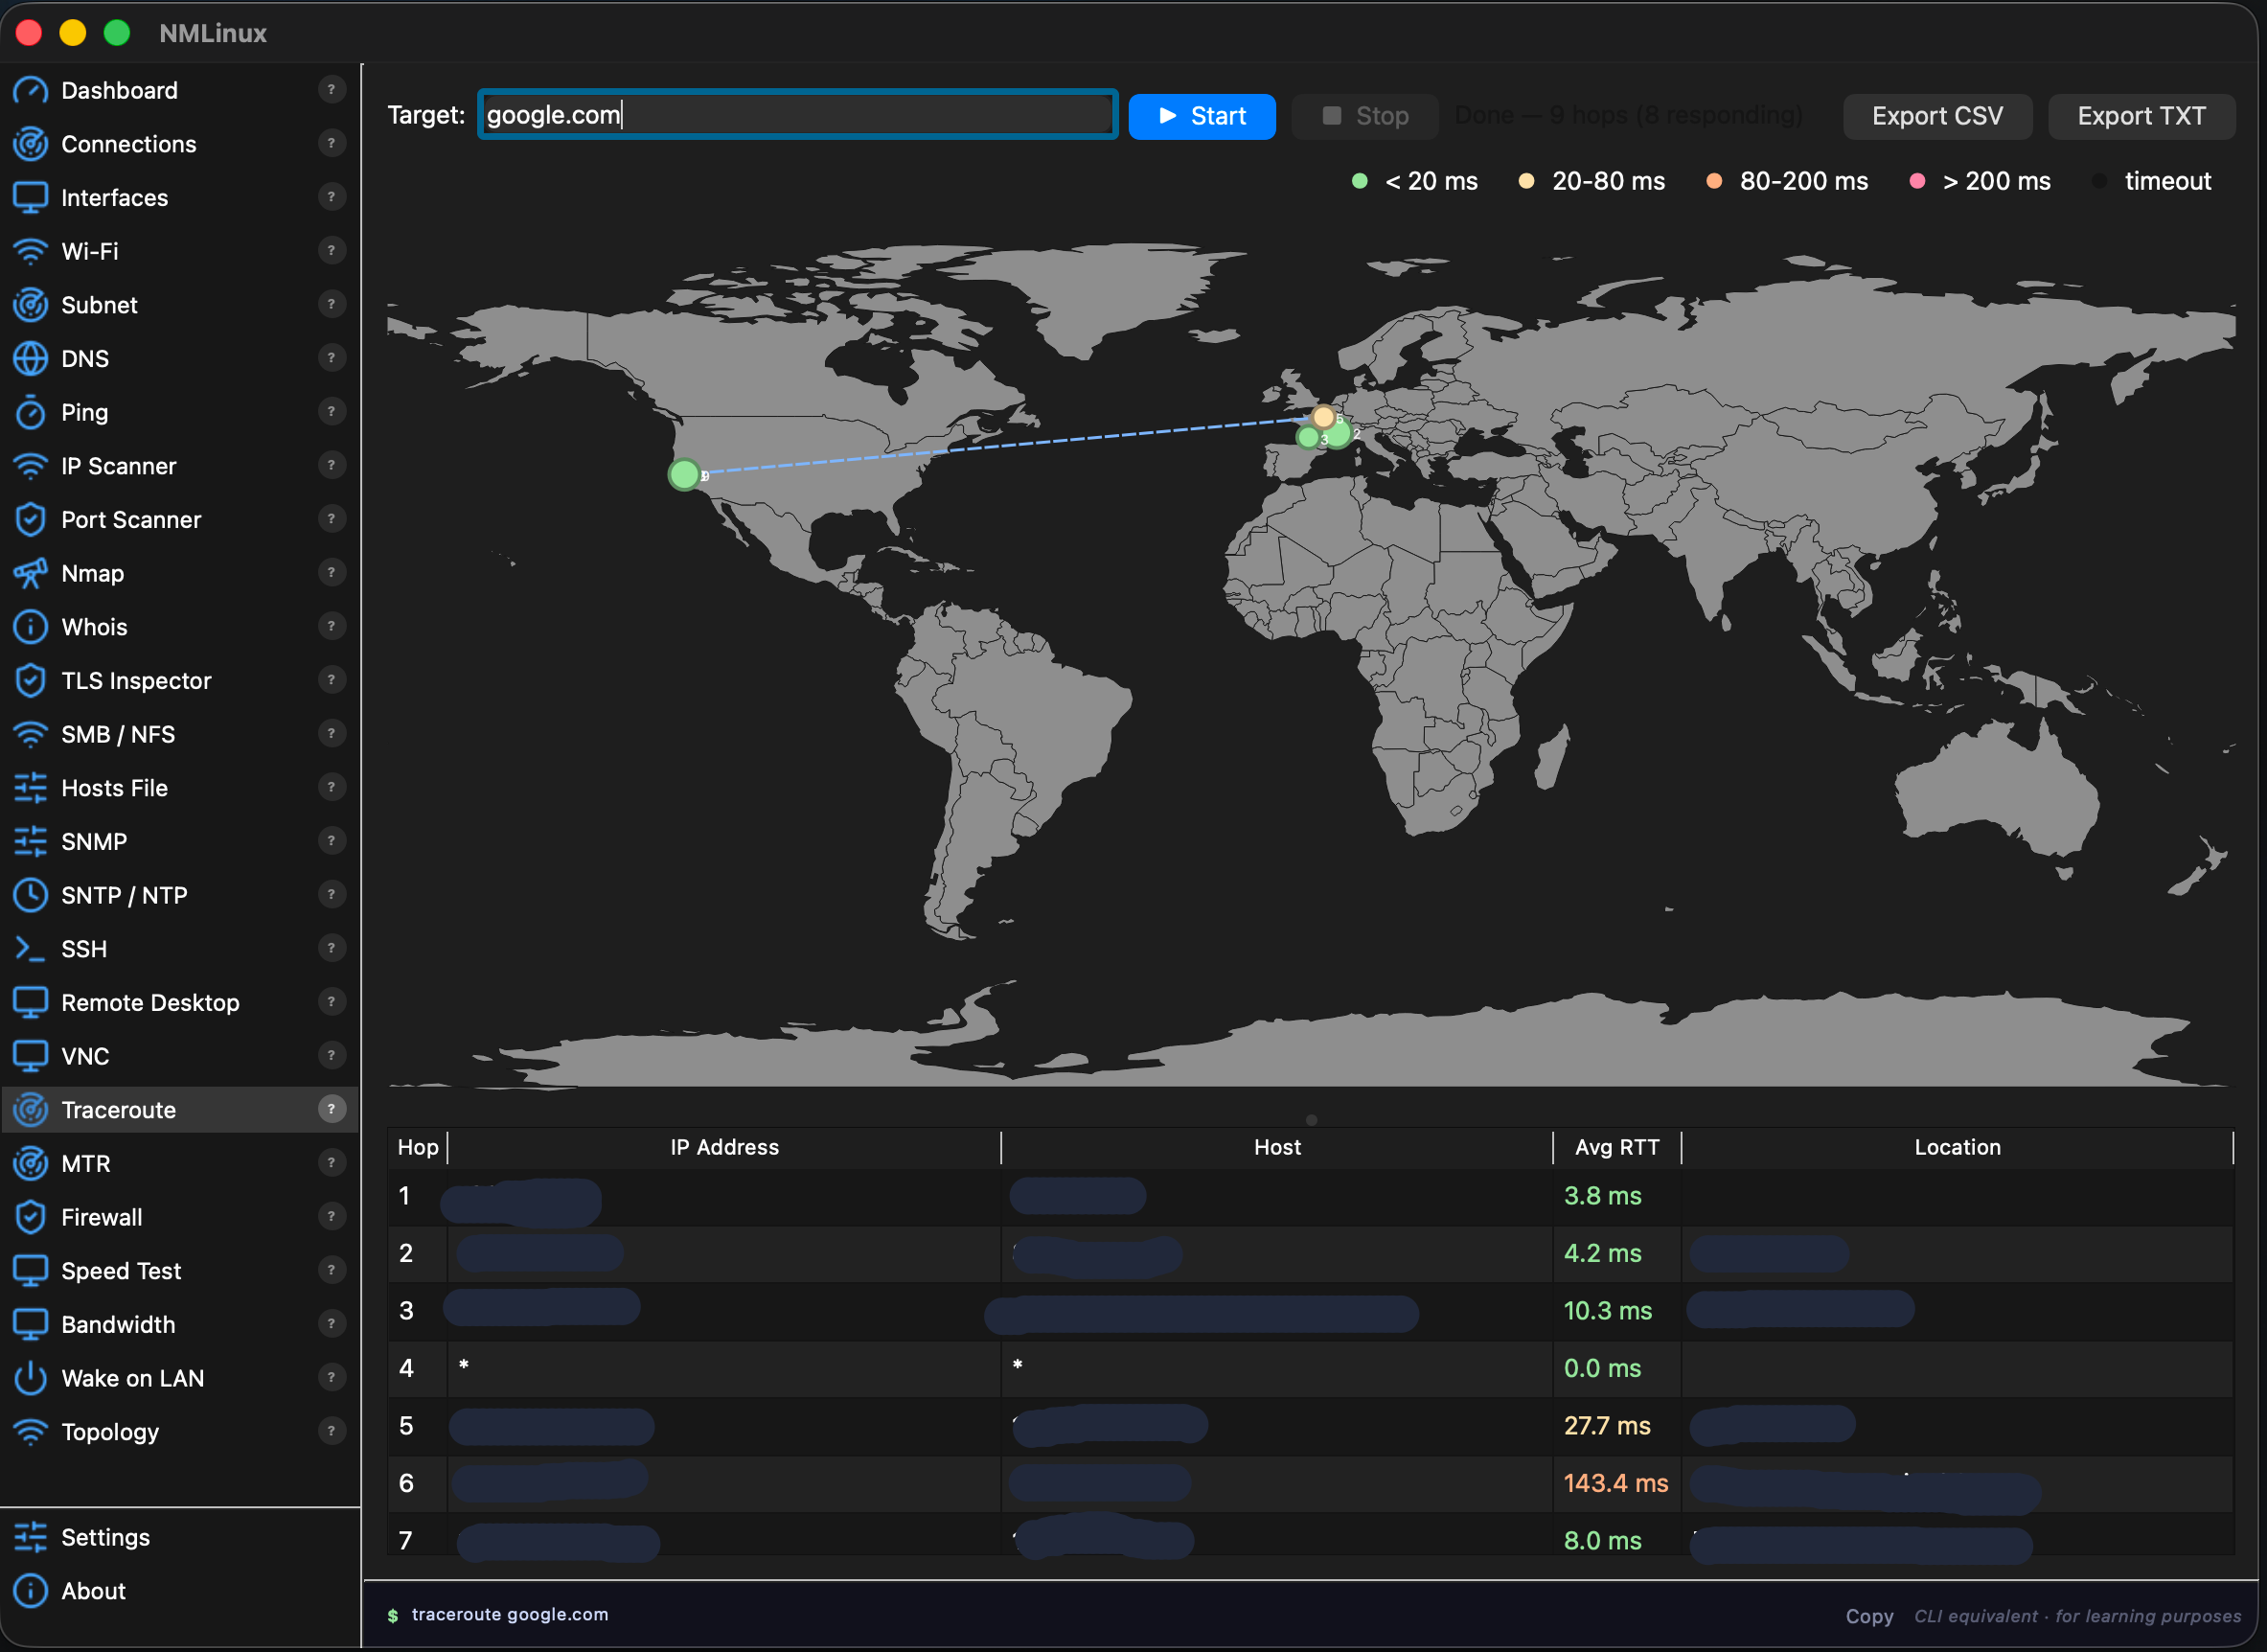 |
gh-releases-zsync|thongor77|nmlinux|latest|NMLinux-*x86_64.AppImage.zsync が埋め込まれ、各リリースには対応する .zsync ファイルが同梱されるようになりました。これにより AppImageUpdate などのツールが最新の GitHub リリースから差分更新できるようになります(AppImageHub カタログのチェックからの要望)。DT-26 を参照してください。AUR/wheel ユーザーには変更ありません。xcb プラットフォームプラグインが読み込めなかったためです(libxkbcommon-x11.so.0 と libxcb-cursor0 がバンドルに含まれていませんでした。これらが入っていないクリーンな ubuntu:22.04 コンテナ内でビルドされるようになったためです)。コンテナはこれらのライブラリ(およびその他の libxcb-* ヘルパー)をインストールするようになり、バンドルに含まれるようになりました。また、バンドルは PySide6 を 6.12 未満に固定しています。6.12.0 リリースは Python 3.11 上で QPainter.drawPath がクラッシュするためです(DT-25 を参照)。Xvfb 上のクリーンな Ubuntu 22.04 コンテナで検証済みです。libpython3.14.so.1.0、Arch Linux 開発マシンの glibc 2.44 に対してビルド)が、AppImageHub カタログのテストマシン(Ubuntu 22.04、glibc 2.35)が持つよりも新しい glibc シンボルを依然として要求していたため、AppImage は起動直後にクラッシュし続けていました。build-appimage.sh は PyInstaller バンドルをホスト上ではなく ubuntu:22.04 コンテナ内で(podman 経由で)ビルドするようになり、埋め込まれるすべてのバイナリが AppImage のサポート対象となる glibc バージョンに正確にリンクされるようになりました。build-appimage.sh は共有ライブラリ(libz.so.1、libstdc++.so.6、libX11.so.6、libfontconfig.so.1 など)を Arch Linux ビルドマシンの非常に新しい glibc からそのままバンドルしていました。古いディストリビューションでは AppImage が起動直後にクラッシュし(GLIBC_ABI_DT_RELR' not found)、AppImageHub カタログの自動テストで検出されました。これらのライブラリはバンドルから除去され、AppImage はホストシステム自身のコピーにフォールバックするようになりました。これは AppImage の標準的なアプローチです。traceroute バイナリがインストールされていなくても、traceroute はホストシム経由で常に PATH 上で解決されていました。そのためワーカーが tracepath にフォールバックすることはなく、トレースはホップもエラー表示もなく即座に終了していました。traceroute が解析可能な出力をまったく生成しない場合は、失敗した理由に関係なく tracepath にフォールバックするようになりました。DISPLAY/WAYLAND_DISPLAY が設定されている場合(GUI セッション全般)で、ssh にクリーンな tty がない場合、パスワードプロンプトに埋め込みターミナルではなく $SSH_ASKPASS を使おうとすることがあり、askpass ヘルパーがインストールされていないと認証がサイレントに失敗していました。SSH_ASKPASS_REQUIRE=never により、パスワードプロンプトは常にターミナル自体を経由するよう強制されるようになりました。flatpak-spawn --host 経由で中継されたプロセスは、転送された pty の制御端末の所有者になることが決してできません(TIOCSCTTY が EPERM で拒否されます — 別の無関係なセッションがすでに所有しているためです。これは意図的なカーネルのセキュリティ境界であり、バグではありません)。唯一の回避策(script で新しい pty を割り当てる)はパスワードプロンプトを修正しますが、そのセッションのライブターミナルリサイズの伝播を壊してしまいます。これは Flatpak をまったく出荷しないよりも悪いトレードオフと判断されました。今後サポートされる Linux インストール方法は AUR と AppImage です。packaging/flatpak/ 配下のローカルビルドマニフェストは KDE Linux やその他の Flatpak 専用ディストリビューションを対象としています。ホストの CLI ツール (nmcli、pkexec、mount.cifs、ssh、nmap など) は、個別にサンドボックス化するのではなく、PATH 上の flatpak-spawn --host シムを介してブリッジされます。PySide6 は PyPI の wheel ではなく Flathub の io.qt.PySide.BaseApp から取得します。Flathub では公開されておらず、代わりに単一の .flatpak バンドルを packaging/flatpak/build-bundle.sh でビルドして各リリースに添付します。これは AppImage がすでに行っているのと同じ方法です。v1.7.12 で廃止 — 上記を参照。Ctrl+Shift+C または右クリックメニューでコピー、Ctrl+Shift+V でペースト (既存機能)。これまでコピーは不可能でした — テキスト選択自体が存在しませんでした





