
ITセキュリティツールのためのPythonフレームワーク
これは、ITセキュリティソフトウェアを集めたPythonツールです。ソフトウェアは「モジュール」にカプセル化されています。モジュールは、純粋なPythonコードや外部のサードパーティプログラムで構成されています。
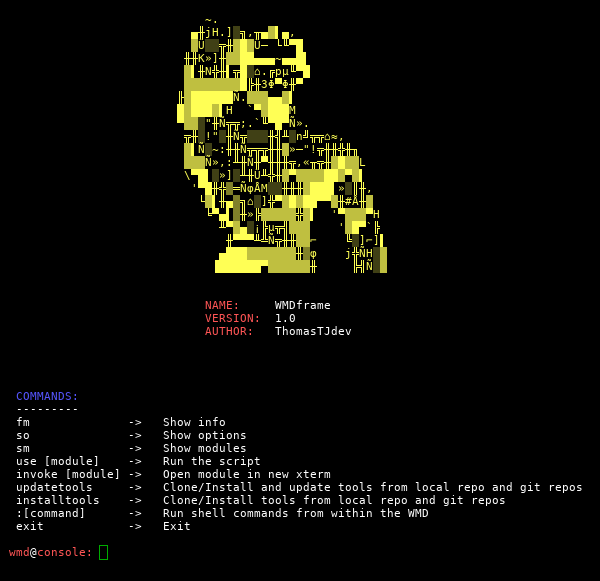
スクリーンショット:
コンソールで「www」コマンドを実行すると、Flaskサーバーが起動し、ブラウザでモジュールを表示できます。127.0.0.1:5000からアクセスしてください。
モジュールは直接xtermに読み込まれます。
開発者向け: SniffHTTPモジュールとAPsniffモジュールをお試しください - ブラウザでパラメータを定義します。
スクリーンショット:

| カテゴリ: | タイプ: | コール: | 名前: | 説明: |
|---|---|---|---|---|
| bruteforce | creds | changeme | デフォルト認証情報スキャン | IPをスキャンしてサービスを探し、デフォルト認証情報でログインを試みます(Arthur: ztgrace) |
| bruteforce | loginpath | adminfinder | 管理者ページファインダー | Webページの管理者パスを見つけるシンプルなスクリプトです(Arthur: Spaddex) |
| bruteforce | rar | bfrar | BF RAR | RARファイルをブルートフォース攻撃 |
| bruteforce | ssh | bfssh | SSHブルートフォース | SSHログインをブルートフォース攻撃 |
| bruteforce | web | bfweb | Webログインフォームブルートフォース | ワードリストとパスワードリストを使用してWebログインフォームをブルートフォース攻撃 |
| bruteforce | zip | bfzip | BF ZIP | ZIPファイルをブルートフォース攻撃 |
| cracking | aut | john | John the Ripper | ご存知の通り、ハッシュをクラック |
| cracking | hash | hashid | ハッシュ識別 | ハッシュを識別 |
| cracking | wpa | crackwpa | WPA 4ウェイハンドシェイククラック | アクセスポイントからWPA 4ウェイハンドシェイクを収集してクラック |
| exploit | browser | browserpwn | Browser Autopwn2 | このモジュールは自動的にブラウザエクスプロイトを配信します(Arthur: sinn3r[at]metasploit.com) |
| exploit | search | exploitdb | Exploitdb | exploit-db.comのエクスプロイトを検索するシェル風スクリプト(Arthur: mattoufoutu) |
| sin | mspoofcheck | Spoofcheckメールドメイン | 例えばメール送信のためにドメインがスプーフィング可能かどうかをチェック | |
| monitor | arp | arpmon | ARPモニターアラート | ARPテーブルを監視し、変更があればアラート |
| monitor | ip | ipmon | IPモニターアラート | IPを監視し、変更があればアラート |
| other | settings | settings | 設定変更 | 環境設定(例:インターフェース)を変更 |
| pentesting | niptt | sparta | SPARTA | SPARTAはネットワークインフラのペネトレーションテストを簡素化するPython GUIアプリケーションです。 |
| phishing | ap | etphis | Ewil Twinフィッシング | Evil Twinを作成し、ユーザーを偽のパスワードページにリダイレクト |
| phishing | webpage | webphis | Webページフィッシング | フィッシングページを備えたローカルFlaskサーバーを実行 |
| recon | dns | dig | Domain info groper | digコマンドを使用してDNS名前サーバーに問い合わせ、DNSルックアップ関連タスクを実行 |
| recon | dns | dnsmap | dnsmap | DNSネットワークマッパー。列挙とブルートフォース。 |
| recon | dns | dnsrecon | dnsrecon | 複数のDNS偵察機能。 |
| router | framework | rsploit | Routersploit | ルーター用フレームワーク。エクスプロイトと認証情報の取得。(Arthur: Reverse Shell Security) |
| scan | sin | lanscan | LANスキャン | ローカルネットワークをスキャン - 偵察 |
| sniff | aut | apsniff | APスニッフィング | APを作成し、HTTPSをスニッフィング、HSTSを回避 + Beef |
| sniff | http | sniffhttp | HTTPスニッフィング | HTTPパケットをスニッフィング。トラフィックからユーザー名とパスワードを抽出。 |
| sniff | sin | bettercap | Bettercap | パケットスニッフィングとHSTS/HTTPSバイパスのためのBettercap統合 |
| socialeng | instabot | Instagramボット | 様々なアクティビティを実行するInstagramボット(Arthur: LevPasha) | |
| spoof | arp | arpspoof | ARPスプーフ | ARPスプーフィング |
| sql | sqli | gdsqli | Gdork SQLi | ネットをスクレイピングしてURLを取得し、SQLインジェクションの脆弱性をチェック |
| sql | sqli | sqlmap | SQLmap | SQLmapの起動のみ。 |
| system | mac | macc | Macchanger | MACアドレスを変更 |
| tools | search | searchht | ハッキングツール検索 | ハッキングツールの検索エンジン |
| wifi | accesspoint | createap | アクセスポイント作成 | アクセスポイントを作成 |
| wifi | wifi | wifiutils | WiFiユーティリティ | WiFiのユーティリティ(例:deauth、WiFi、クライアント、プローブなど) |
初回実行前に、以下の手順を実行してください:
1. core/config.ini.default の環境設定を調整してください。
2. core/config.ini.default を core/config.ini にリネームしてください。
コンソールを起動するには:
python3 wmd.py
単一モジュールを起動するには:
python3 wmd.py -m [CALL]
ウェブサーバーを起動するには:
python3 wmd.py -w
要件チェックなしで起動するには:
python3 wmd.py -nc
初回実行前に、以下の手順を実行してください:
1. core/config.ini.default の環境設定を調整してください。
2. core/config.ini.default を core/config.ini にリネームしてください。
要件:
オプションのツール/ソフトウェア/GIT:
それらを必要とするモジュールはその旨を通知し、実行されません。
テンプレートは modules/module_template.py にあります。
python3 wmd.py -a modulePathName.py を実行








