
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
rollback_car_attack_proverif — ProVerif による車のキーフォブへのロールバック攻撃の概念実証(CVE-2022-37418、CVE-2022-36945、CVE-2022-37305) | Kitploit
ツール/GitHubGitHub/thomasarmel/rollback_car_attack_proverif
脆弱性分析エクスプロイト暗号化論文と研究学習と教育
GitHubthomasarmel/rollback_car_attack_proverif

rollback_car_attack_proverif

ProVerif による車のキーフォブへのロールバック攻撃の概念実証(CVE-2022-37418、CVE-2022-36945、CVE-2022-37305)

リポジトリを見る
91791年前未レビュー
共有

ロールバック攻撃の形式検証

[1]で発表された、カーキーフォブに対するロールバック攻撃(CVE-2022-37418、CVE-2022-36945、CVE-2022-37305)のProVerifによる概念実証


免責事項

私は[1]の著者とは一切関係ありません。彼らが論文をオープンアクセスにしてくれたことに感謝します。

ProVerifのインストール

公式の方法

ProVerifの形式検証PoCを実行するには、まず公式ページの指示に従ってProVerifをインストールしてください。

ビルド済みバイナリ

あるいは、amd64アーキテクチャのLinux向けに事前コンパイルした静的バイナリを用意してあり、リポジトリのリリースページから入手できます。Windows用の実行ファイルもあります。

ダウンロードした実行ファイルに実行権限を追加してください:

chmod +x proverif_linux_amd64_static

使用方法

リポジトリのクローン

git clone https://github.com/thomasarmel/rollback_car_attack_proverif.git
cd rollback_car_attack_proverif/

モデルに対する検証の実行

proverif model.pv

車の解錠がキーフォブの押下を意味しないことが確認できるはずです。つまり、攻撃者が車の解錠に成功したことを意味します:
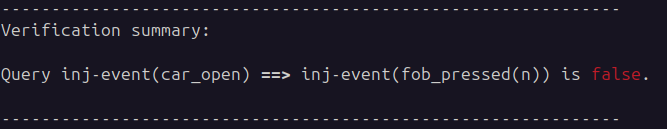
ProVerifコンソールでの攻撃クエリの要約

正確には、このクエリは、キーフォブの押下回数よりも多い回数だけ解錠機構をトリガーできることを意味します。

キーフォブの押下が必要

次のクエリ

inj-event(car_open) ==> inj-event(fob_pressed)

がfalseを返す一方、Proverifは次のクエリ

event(car_open) ==> event(fob_pressed)

がtrueを返したであろうことを示していることに注目できます:

inj-event(car_open) ==> inj-event(fob_pressed) はfalseだが、event(car_open) ==> event(fob_pressed) はtrue

これは、車を解錠するにはフォブを押す必要があるが、車はキーフォブの押下回数よりも多い回数だけ解錠できることを意味します。

攻撃のグラフ生成

Graphviz

トレースPDFを生成するには、ProVerifがgraphvizをインストール済みで、PATH環境変数に追加されている必要があります。

Linuxでは次のようにインストールできます:

sudo apt update
sudo apt install graphviz

Windowsでは https://graphviz.org/download/ からインストーラをダウンロードできます。インストールフォルダをPATH環境変数に追加してください:
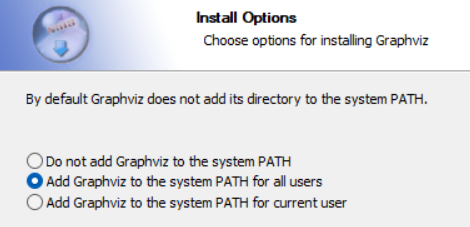
WindowsでのGraphvizインストール中にPATH環境変数へインストールフォルダを追加

グラフ生成

攻撃の詳細を示すグラフを生成するには、次を実行します:

proverif -graph . model.pv

生成されたPDFファイルを開いて、攻撃者がキーフォブを押すことなく車の解錠をトリガーする方法を確認してください:
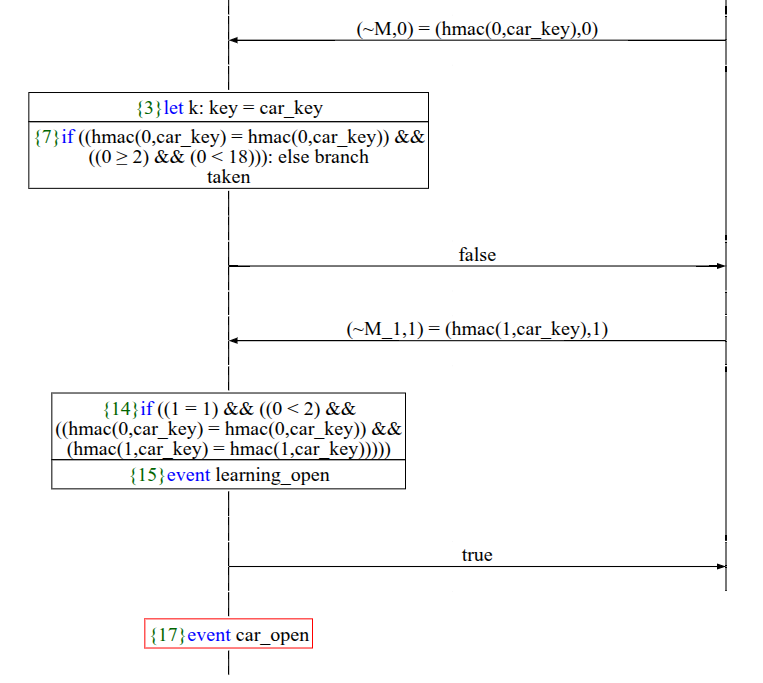
攻撃者による車の解錠時の攻撃グラフ

参考文献

[1] Csikor, Levente and Lim, Hoon Wei and Wong, Jun Wen and Ramesh, Soundarya and Parameswarath, Rohini Poolat and Chan, Mun Choon, Rollback: A new time-agnostic replay attack against the automotive remote keyless entry systems, ACM Transactions on Cyber-Physical Systems, 2024, https://doi.org/10.1145/3627827


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






