Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
hstsparser — FirefoxおよびChromeのHSTSデータベースをフォレンジックアーティファクトに解析するツール! | Kitploit

ツール/GitHubGitHub/thebeanogamer/hstsparser
フォレンジックデジタルフォレンジック
GitHubthebeanogamer/hstsparser

hstsparser

FirefoxおよびChromeのHSTSデータベースをフォレンジックアーティファクトに解析するツール!

リポジトリを見るウェブサイト
262331年前Kitploit レビュー済み
共有

HSTS Parser

コードベースの Lint リリースのビルド ライセンス Python 3.11.x PyPI ダウンロード Copr ビルドステータス

HSTS Parser は、Firefox および Chrome の HSTS データベースを実際に役立つフォレンジックアーティファクトに解析するシンプルなツールです! このツールの背景にある研究とその可能性については、私のブログで詳しく読むことができます。

インストール

HSTS Parser は pip でインストールするか、ネイティブ実行ファイルとして利用できます。

PyPi から

すでに Python がインストールされている場合は、pip を使用して HSTS Parser をインストールできます。

pip install hstsparser

Fedora の場合

Fedora パッケージ Fedora パッケージ

HSTS Parser は Fedora 38 以降で利用可能です。

dnf install hstsparser

Windows の場合

Windows 用バイナリは、HSTS Parser の各リリースで GitHub Actions CI によって公開されています。リリースページからダウンロードできます。

使用方法

以下のドキュメントはすべて Python バージョンについて書かれていますが、スタンドアロン実行ファイルでもコマンドは同じです。

$ hstsparser -h
usage: hstsparser [-h] [-w WORDLIST] [--csv CSV] (--firefox | --chrome) FILE

Process HSTS databases

positional arguments:
  FILE         The path to the database to be processed

optional arguments:
  -h, --help   show this help message and exit
  -w WORDLIST  The path to a file containing a wordlist for bruteforcing hashes
  --csv CSV    Output to a CSV file
  --firefox    Process a Firefox database
  --chrome     Process a Chrome database

例

Firefox

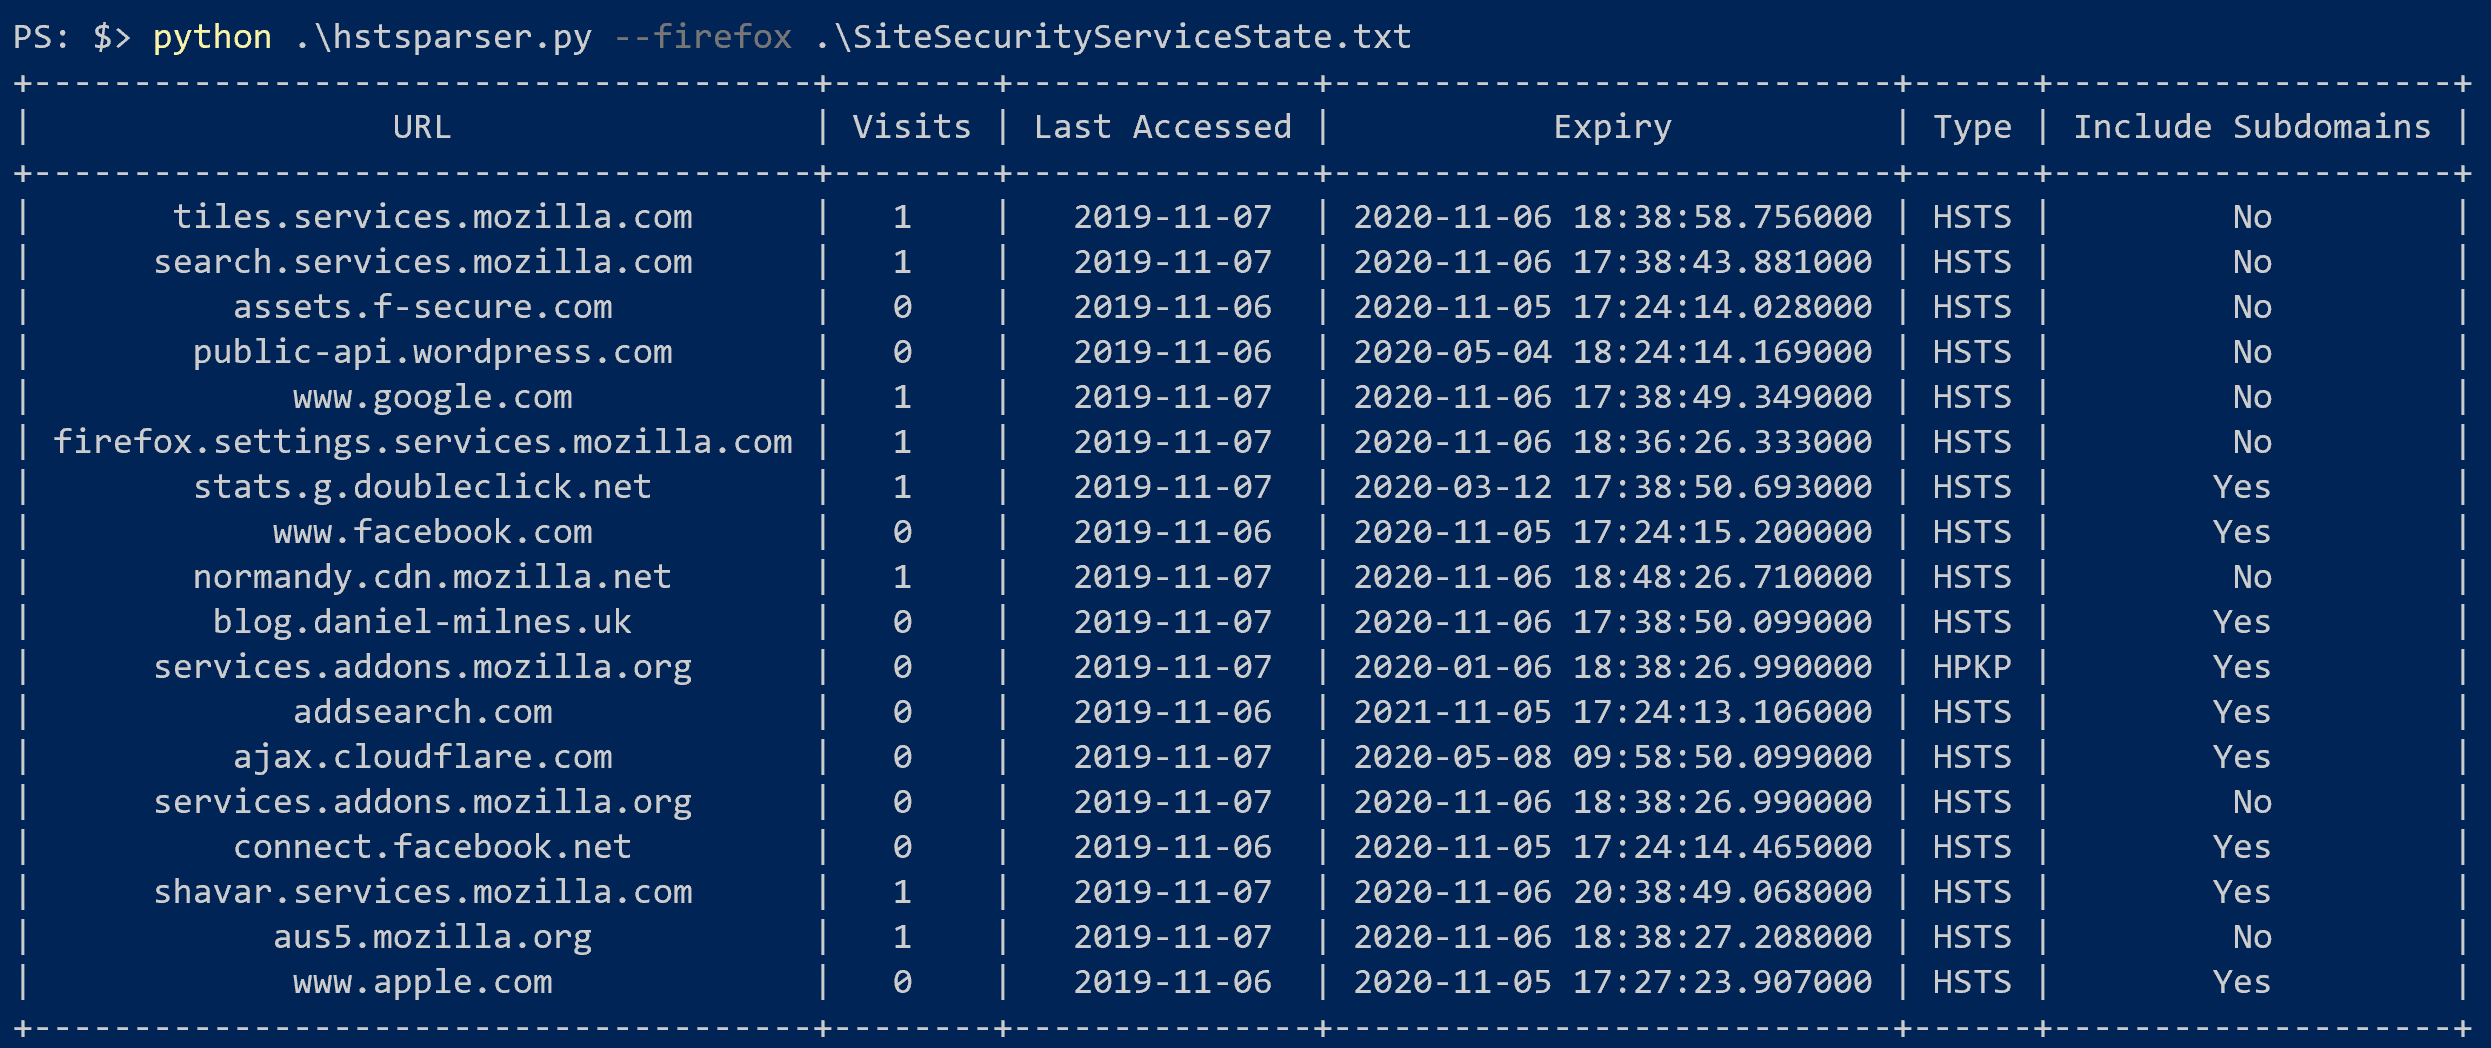
hstsparser --firefox SiteSecurityServiceState.txt

Chrome

hstsparser --chrome TransportSecurity

ワードリスト付き Chrome

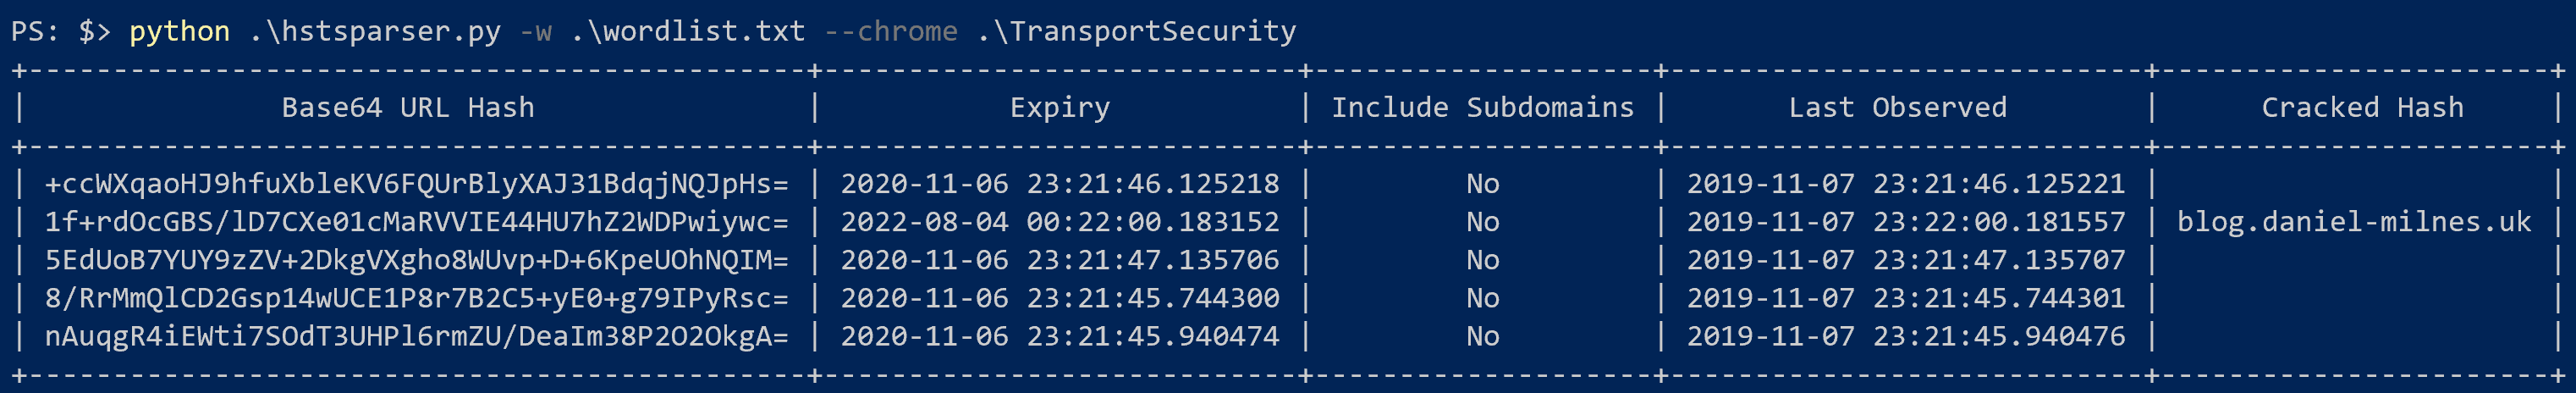
hstsparser -w wordlist.txt --chrome TransportSecurity
スクリーンショット

Firefox

Firefox 処理のスクリーンショット

ワードリスト付き Chrome

ワードリストを使用した Chrome 処理のスクリーンショット

リンク

  • ブログ記事
  • MDN - HSTS
  • Chromium - HSTS
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →