 thalesgroup-cert/watcher

AI搭載の脅威インテリジェンスプラットフォーム。自動CVE/ランサムウェア監視、ドメイン監視、データ漏洩検出、インシデント対応を実現し、MISP/TheHiveと統合。
AIを活用した自動サイバーセキュリティ脅威検知プラットフォーム
Watcherは、AIを活用した脅威インテリジェンス分析によって新たなサイバーセキュリティ脅威を発見・監視するために設計されたDjango & React JSプラットフォームです。Webサーバー上にデプロイすることも、Docker経由ですばやく実行することもできます。
Watcherは、包括的な脅威検知と監視によってセキュリティ運用を強化します:
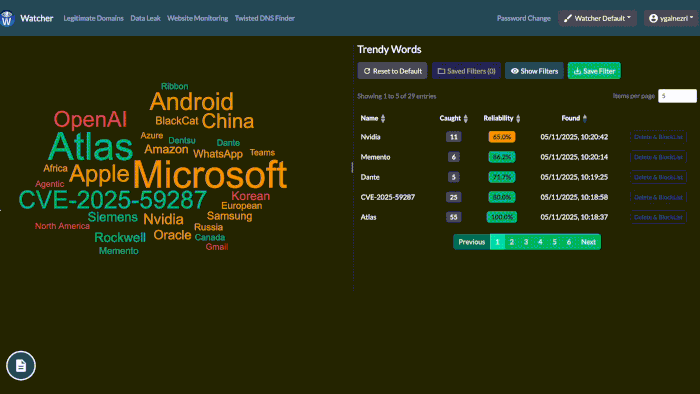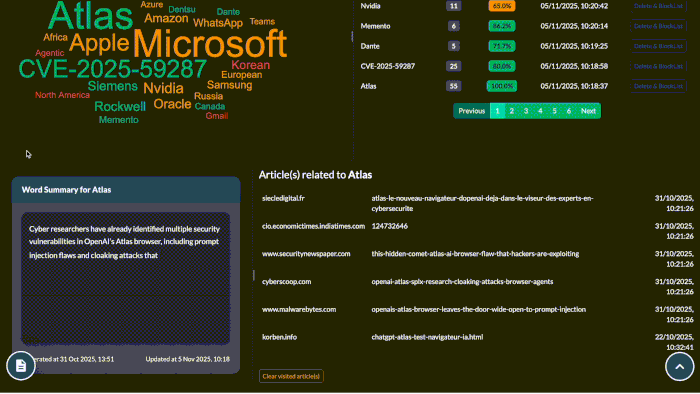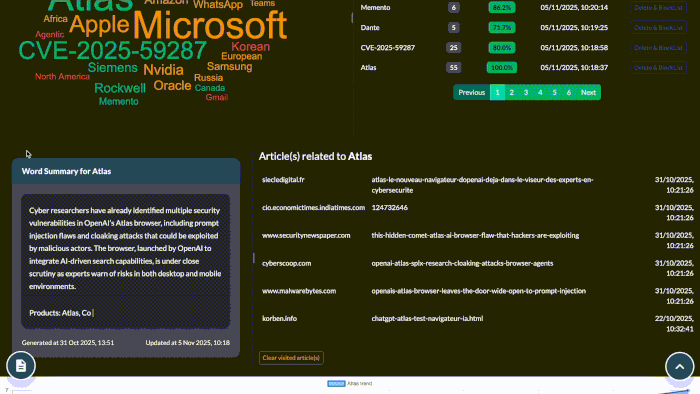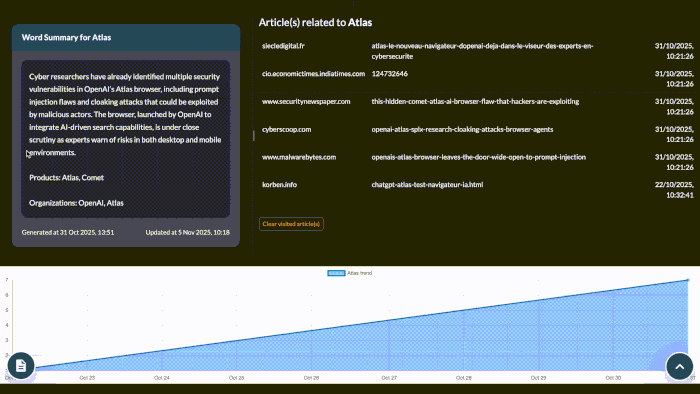
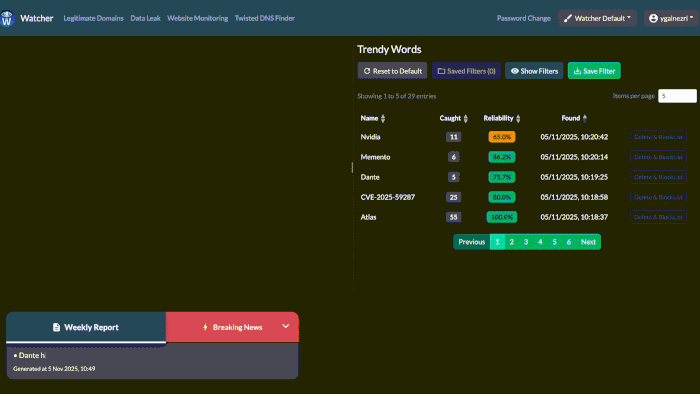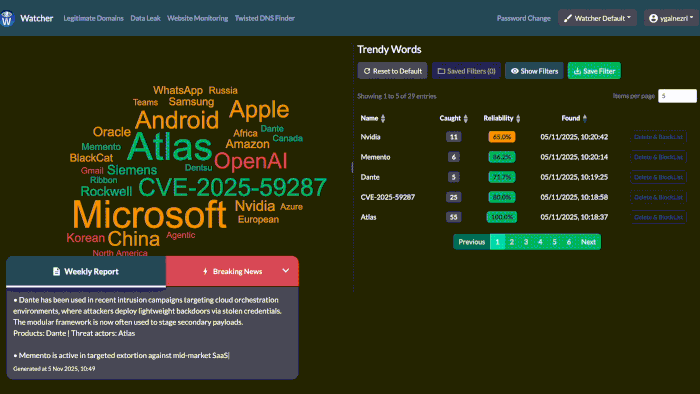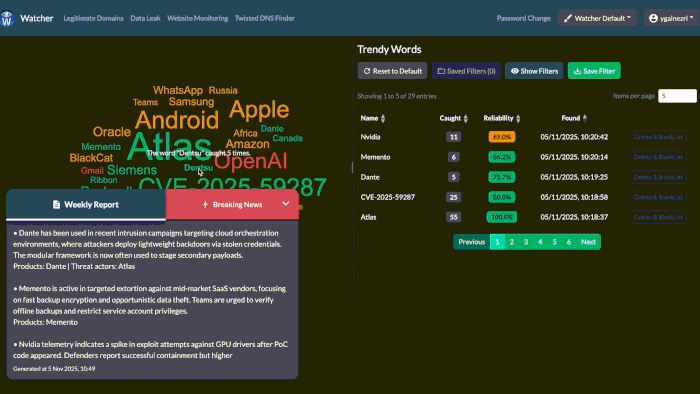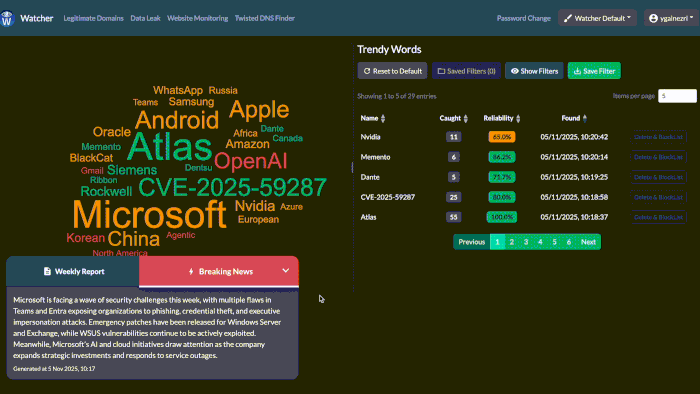
AI駆動の脅威インテリジェンス - 生の脅威データを実用的なインテリジェンスに変換します。週次の自動ダイジェストでサイバーセキュリティのトレンドトップ5トピックを提供し、脅威が発生した際にはリアルタイムの速報アラートを発信し、関連するCVEや脅威アクターの詳細を含む任意のセキュリティキーワードのオンデマンドサマリーを提供します。
CVE & ランサムウェアインテリジェンス - 外部の脅威データを継続的に取得・相関分析・可視化します:cve.circl.luからのCVE、ransomware.liveおよびransomlook.ioからのランサムウェア被害者とグループ。キーワードベースのWatchルールを定義して、特定の脅威が組織の状況に該当した際にアラートを受け取ることができます。
新興脅威の検知 - CERT-FR(www.cert.ssi.gouv.fr)、CERT-EU(www.cert.europa.eu)、US-CERT(www.us-cert.gov)、Australian Cyber Security Centre(www.cyber.gov.au)などのRSSフィードを通じてサイバーセキュリティのトレンドを監視します。新たな脆弱性、マルウェアキャンペーン、脅威アドバイザリが出現するたびに追跡します。
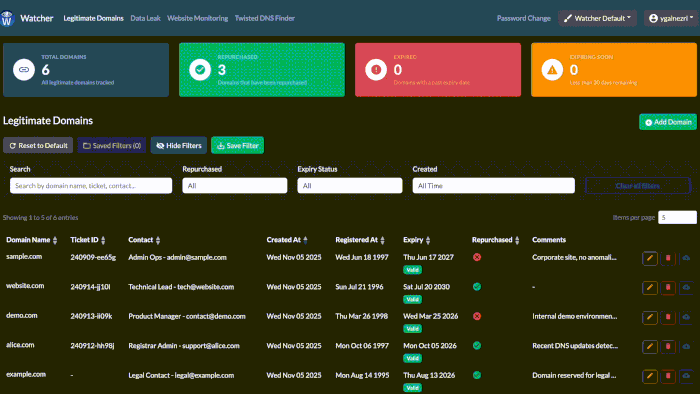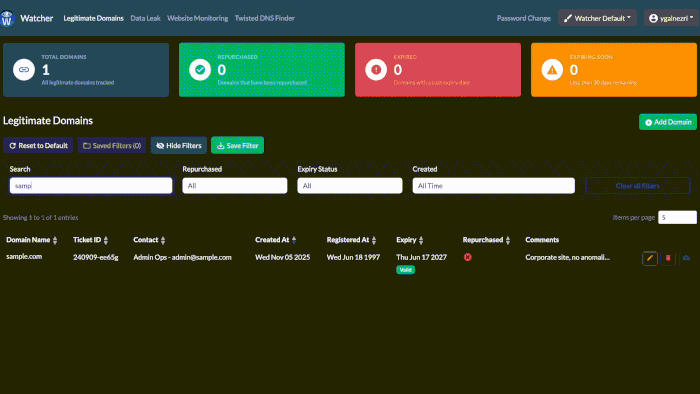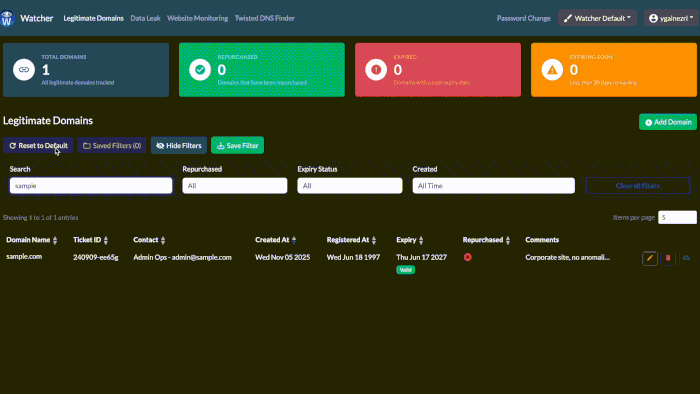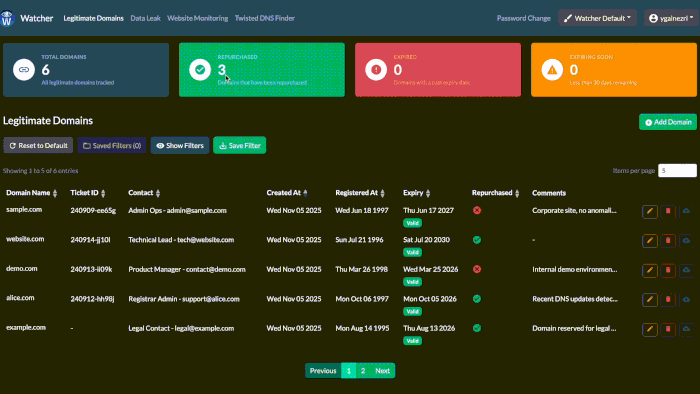
正規ドメイン管理 - 有効期限、再取得状況、レジストラ情報、連絡先を含む承認済みドメインを一元管理します。監視対象の悪性ドメインを正規のものへ容易に変換できます。UDRPケースの自動追跡。
情報漏洩の監視 - Pastebin、StackOverflow、GitHub、GitLab、Bitbucket、APKMirror、npmレジストリなど、Web全体にわたる機密データの露出を検知します。漏洩した認証情報、APIキー、機密情報をいち早く捕捉します。
悪意のあるドメインの監視 - 悪意のあるドメインの IP アドレス、メール/MX レコード、Web コンテンツの変更を監視します。TLSH ファジーハッシュを使用して改変を検出します。レジストラおよび有効期限アラートを備えた自動 RDAP/WHOIS チェック。
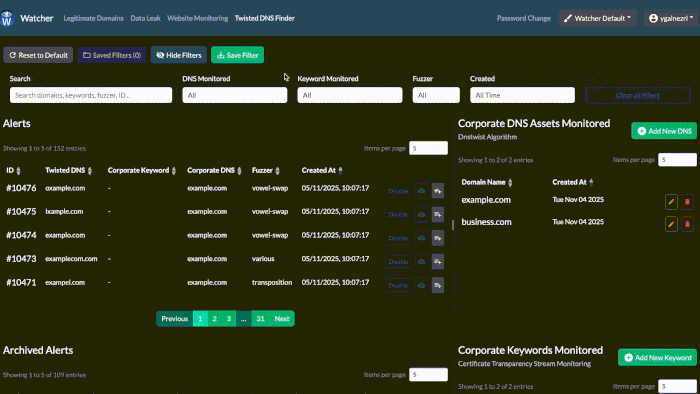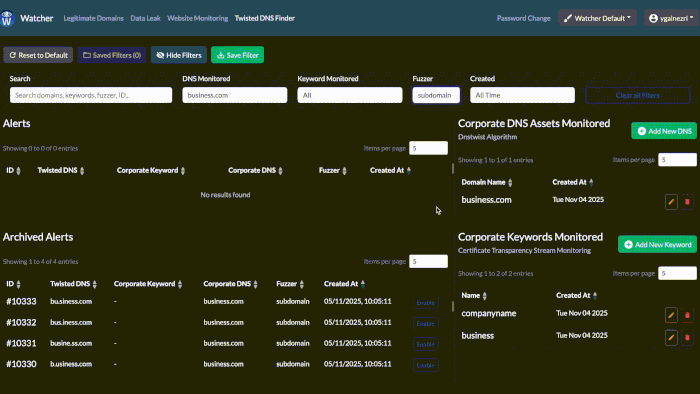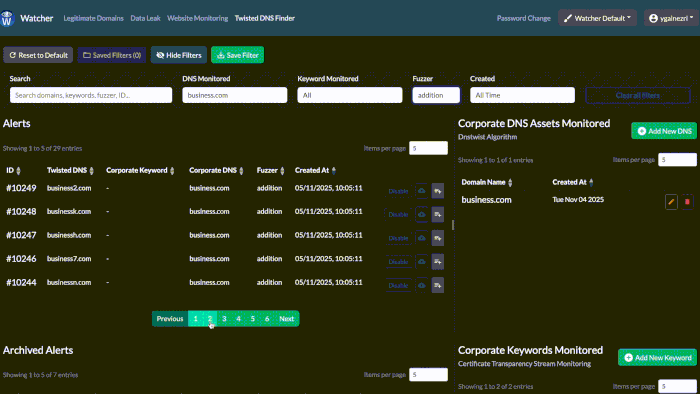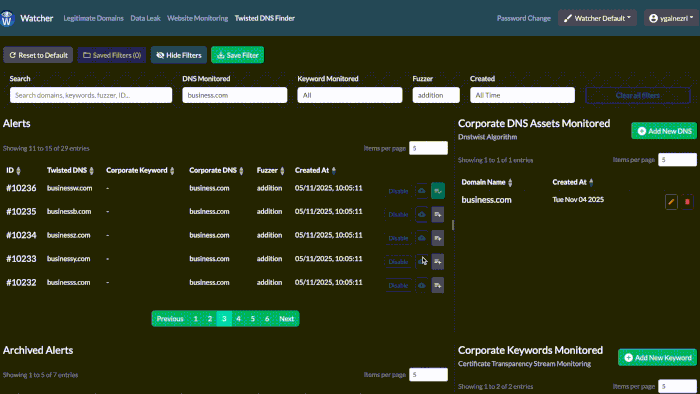
疑わしいドメインの検出 - 以下を通じて、あなたの組織を標的とする潜在的に悪意のあるドメインを特定します:
強力な統合と管理ツールで Watcher の機能を拡張します:
.env によりインスタンスごとに設定可能/connectors ページで、すべての外部統合 (SMTP、Slack、Citadel、TheHive、MISP、CyberWatch フィードなど) を一箇所から表示、編集、テストできます。暗号化された認証情報の保存とコネクタごとのヘルスチェックを備えています。/api/docs/ の自動生成 Swagger UI と /api/schema/ の OpenAPI 3 スキーマWatcherは以下のオープンソースツールとライブラリを活用しています:
以下のスクリーンショットはすべて架空のデータ (実在しない企業「Altair Dynamics」) を使用しています。
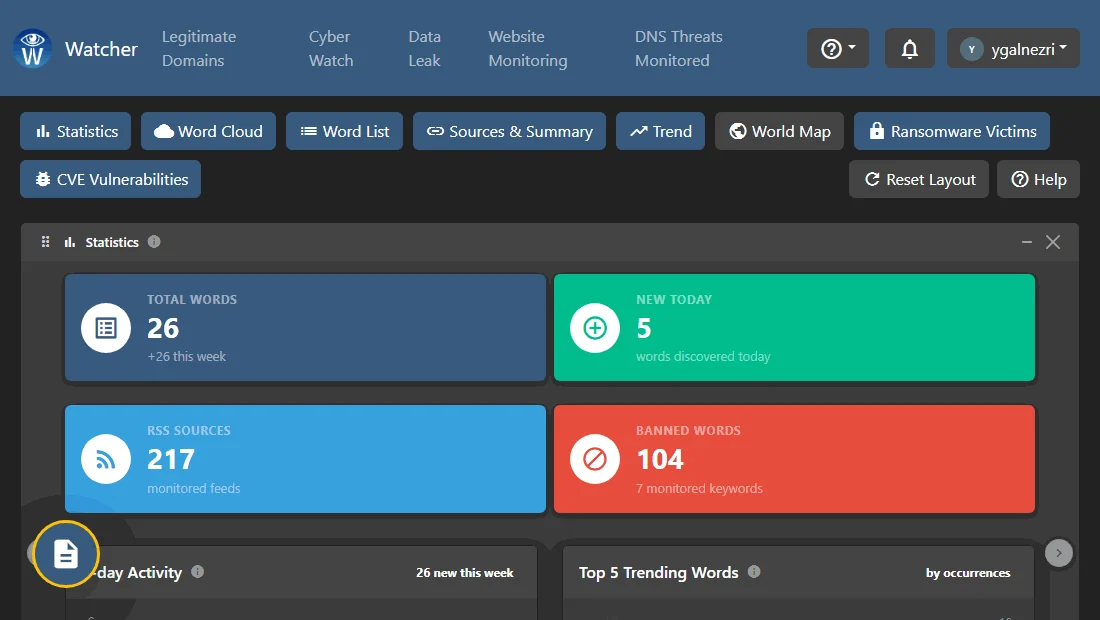
プラットフォームのツアー: AIによる週次レポートと速報ニュース、脅威ダッシュボード、正規ドメインと不審なドメイン、DNS脅威、データ漏洩、Cyber Watch。