 suyash-r-k/dfir-malware-investigation
Spring4Shell(CVE-2022-22965)DFIRラボ:エクスプロイトシミュレーション、Python WAF、IOCベースの検出、PCAP分析を備えています。

包括的なデジタルフォレンジック&インシデントレスポンス(DFIR)プロジェクトであり、Spring4Shell (CVE-2022-22965) の重大な脆弱性をシミュレート、検出、調査します。このプロジェクトは、初期侵害から検出、緩和、フォレンジック分析に至るまでの完全なインシデントレスポンスライフサイクルを示しています。
攻撃シミュレーション → ネットワークキャプチャ → ログ分析 → IOC検出 → ファイアウォール緩和 → フォレンジック調査
ブルーチーム/SOCアナリスト向けのポートフォリオプロジェクトとして構築され、実践的な防御セキュリティスキルを披露しています。
このラボ環境は、制御されたSpring4Shell悪用シナリオを再現することで、実際のインシデントレスポンス技術を実践的に体験できます。このプロジェクトは攻撃と防御の両方の視点を含み、セキュリティ専門家が攻撃ベクトルを理解しながら、検出および緩和戦略を実装できるようにします。
dfir-malware-investigation/
│
├── analysis/          # Detection scripts and PCAP analysis documentation
├── firewall/          # Custom WAF implementation and configuration
├── iocs/              # IOC definitions and threat intelligence profiles
├── tools/             # Attack simulator and vulnerable web application
├── screenshots/       # Visual demonstration and evidence
├── pcaps/             # Network traffic captures
├── logs/              # Application and firewall logs
└── memory/            # Memory forensics methodology and documentation
攻撃シミュレーターは、Spring Frameworkのデータバインディング脆弱性を悪用する特別に細工されたHTTP POSTリクエストを送信します。
Payload: class.module.classLoader.resources.context.parent.pipeline.first
Target: /tomcatwar.jsp
Method: HTTP POST with malicious parameters
ターゲット: /tomcatwar.jsp メソッド: 悪意のあるパラメータを含むHTTP POST
これは、脆弱なSpringアプリケーションに対する実際の悪用試行を模倣しています。
カスタムのPythonベースWebアプリケーションファイアウォールが、受信HTTPリクエストをインターセプトして分析します。
HTTP 403 Forbiddenを返すIOCベースの検出システムは、構造化された脅威インテリジェンスを使用してログをスキャンします。
Source: iocs/spring4shell.json
各検出には以下が含まれます:
トラフィック分析ワークフロー:
tcpdumpを使用してパケットをキャプチャキャプチャされたアーティファクトには以下が含まれます:
メモリダンプはリポジトリに含まれていませんが、包括的なドキュメントでは以下をカバーしています:
完全な方法論についてはmemory/README.mdを参照してください。
完全な攻撃と防御のワークフローの視覚的証拠:
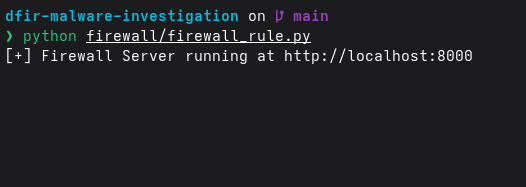 Pythonベースのファイアウォールが初期化され、受信リクエストを待機中
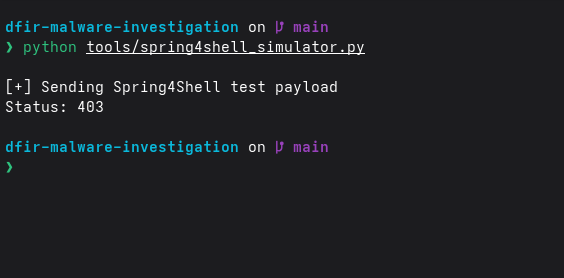 Spring4Shellエクスプロイト試行のリアルタイムインターセプト
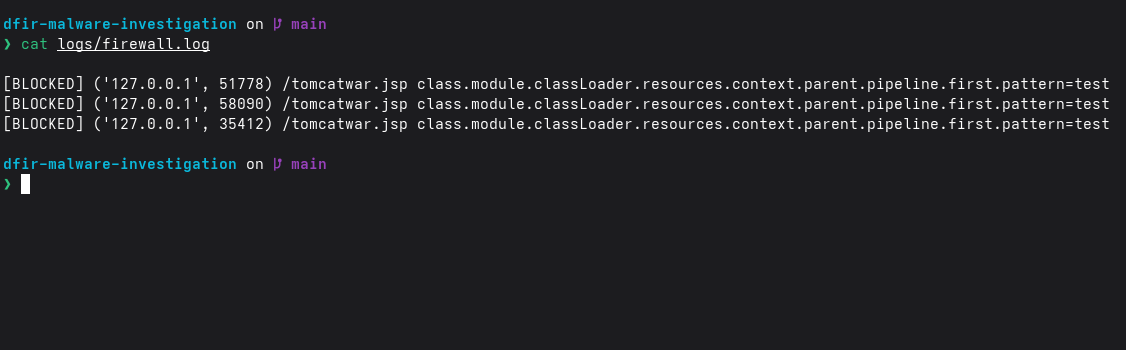 ペイロードシグネチャを含む悪意のあるリクエストの詳細なログ
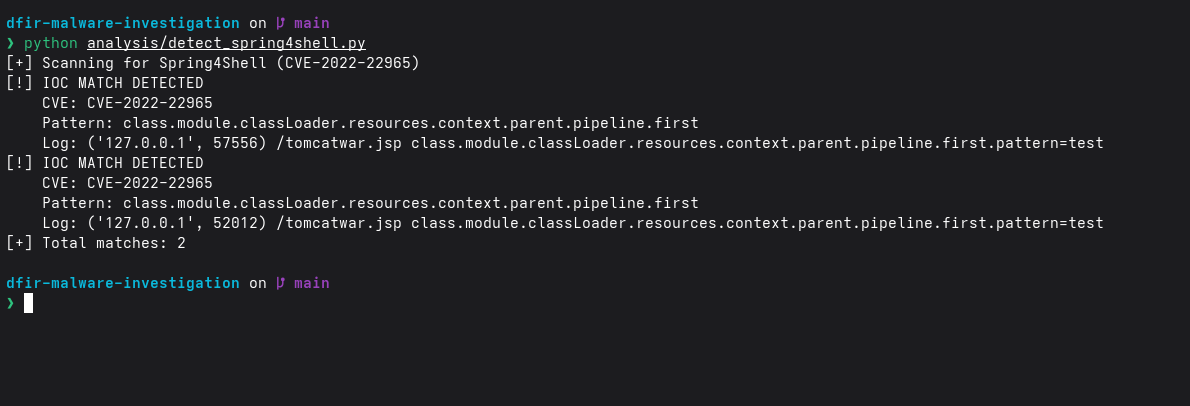
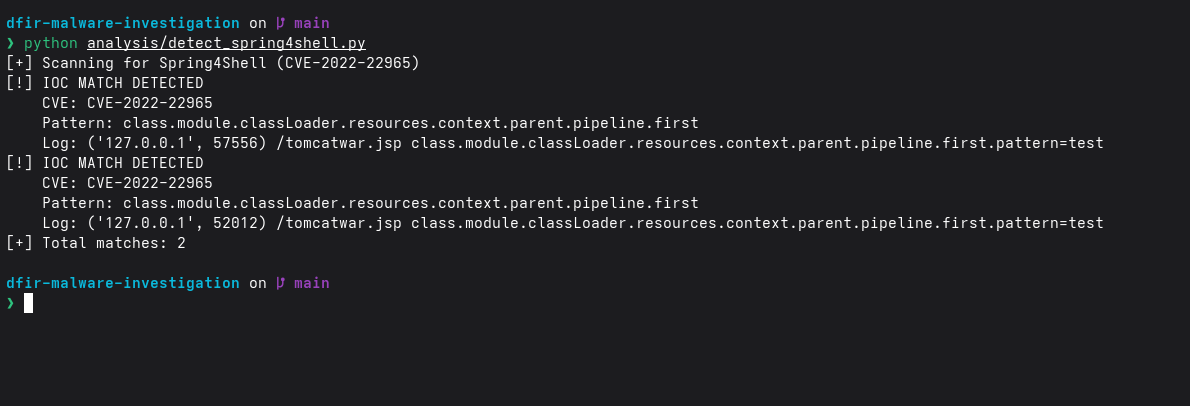 Spring4Shell攻撃を識別するIOCベースの検出エンジン
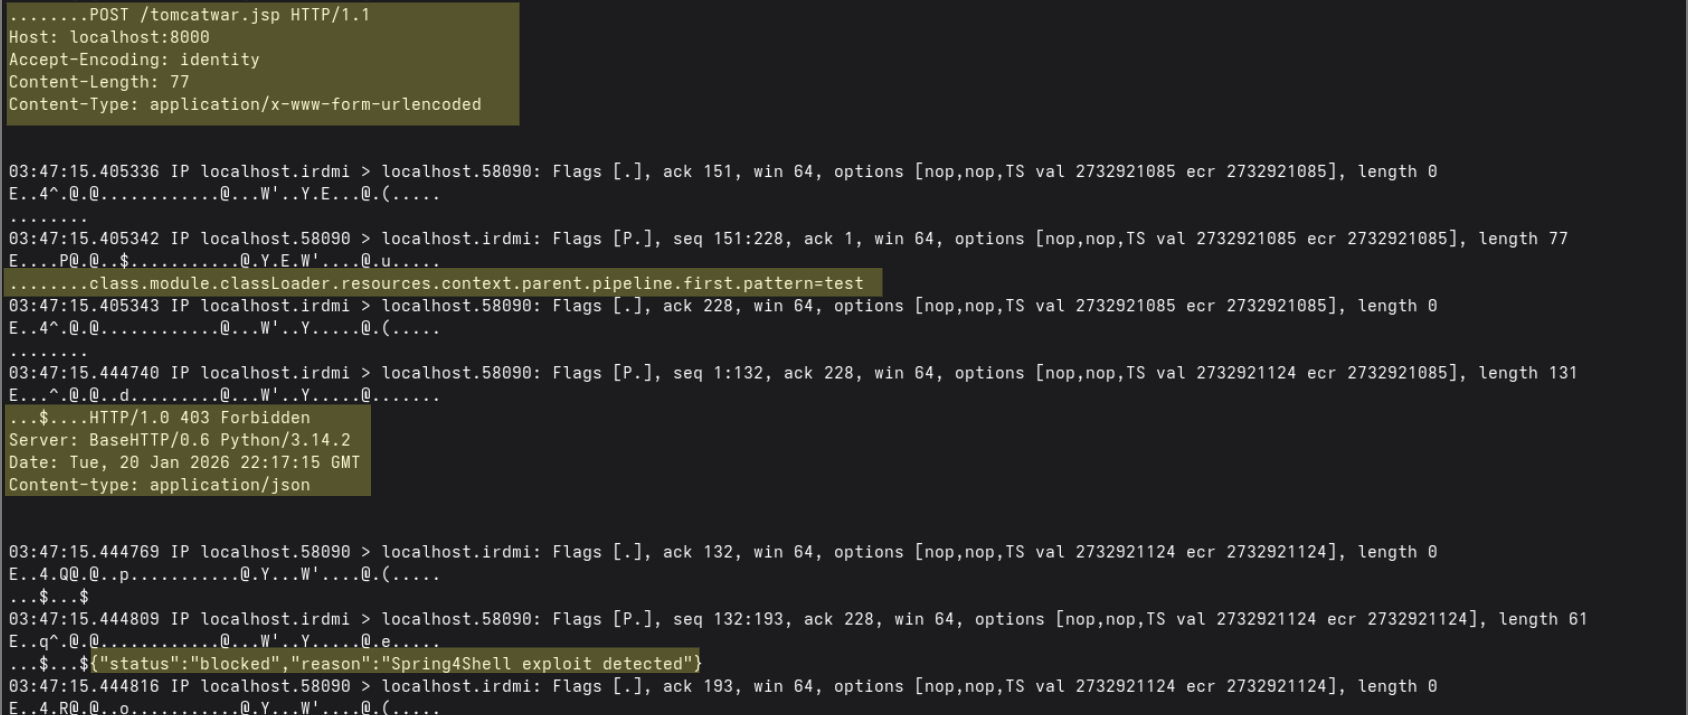 エクスプロイト試行とファイアウォール応答のネットワークレベルの証拠
| コンポーネント | テクノロジー |
|---|---|
| 言語 | Python 3.x |
| ネットワークキャプチャ | tcpdump, Wireshark |
| メモリ分析 | Volatility3 (文書化済み) |
| バージョン管理 | Git |
| プラットフォーム | Linux (Archベース) |
| Webフレームワーク | シミュレートされた脆弱なHTTPサービス(Spring4Shell動作) |
このプロジェクトは以下の熟練度を示しています:
2つのIOCプロファイルが異なるユースケース向けに提供されています:
spring4shell.json (軽量)リアルタイムスキャン向けに最適化されたコンパクトな検出ルールで、誤検出を最小限に抑えます。
spring4shell_full.json (包括的)拡張脅威プロファイルには以下を含みます:
# Ensure tcpdump is available for network capture
sudo apt install tcpdump  # Debian/Ubuntu
sudo pacman -S tcpdump    # Arch Linux
# 1. Clone the repository
git clone https://github.com/suyash-R-K/dfir-malware-investigation.git
cd dfir-malware-investigation

# 2. Start the firewall
cd firewall
python firewall_rule.py

# 3. In another terminal, run the attack simulator
cd tools
python spring4shell_simulator.py

# 4. Analyze the results
cd ../analysis
python detect_spring4shell.py
詳細なセットアップ手順は、各モジュールのサブディレクトリにあります。
このプロジェクトは教育目的および許可されたセキュリティ研究のためのみです。
Suyesh R K
セキュリティ&DFIR愛好家
貢献を歓迎します!以下の項目について、遠慮なくIssueやプルリクエストを送信してください:
このプロジェクトが役立つと思われましたら、スターを付けていただけると幸いです!
