Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Risk-Analysis-Editor — ブラウザベースのリスク分析エディタ。リスクマトリックス、リスクレジスター、アクションプランの構築に対応。オフラインの.rae.jsonファイルを使用して、EBIOS RM、ISO 27005、CNIL DPIAをサポート。 | Kitploit
ツール/GitHubGitHub/stephanev/risk-analysis-editor
防御ツール脆弱性分析プライバシー
GitHubstephanev/risk-analysis-editor

Risk-Analysis-Editor

ブラウザベースのリスク分析エディタ。リスクマトリックス、リスクレジスター、アクションプランの構築に対応。オフラインの.rae.jsonファイルを使用して、EBIOS RM、ISO 27005、CNIL DPIAをサポート。

リポジトリを見るウェブサイト
917124日前未レビュー
共有

Risk Analysis Editor (RAE)

English · Français

リスクマトリクスの構築と可視化のためのスタンドアロンツール — 固有(グロス)リスクと残留(ネット)リスク — オープンで文書化されたファイル形式 .rae.json を採用。

▶️ アプリを開く · 📖 ユーザーガイド · 🎬 ビデオチュートリアル · ⬇️ ダウンロード

インストール不要:ツールは完全にブラウザ上で動作します。すぐに開ける2つのデモ:📊 EBIOS RMに着想を得たリスク分析(12リスク、11対策)と、🛡️ DPIAのリスク分析部分の例(CNIL PIA手法に着想を得て、懸念事象、管理策、残留リスクに焦点を当てたもの、12リスク、12対策)— いずれも説明、メモ、色付きタグ、プログレスバー、担当者、リンクごとの根拠に加え、再利用可能なオブジェクトモデル(ビジネス価値、支援資産、リスク源、ステークホルダー、シナリオ…)と事前設定済みレポートを備えています。ダウンロードでは最新リリースの単一HTMLファイルが提供されます:ダブルクリックでオフライン作業が可能です。
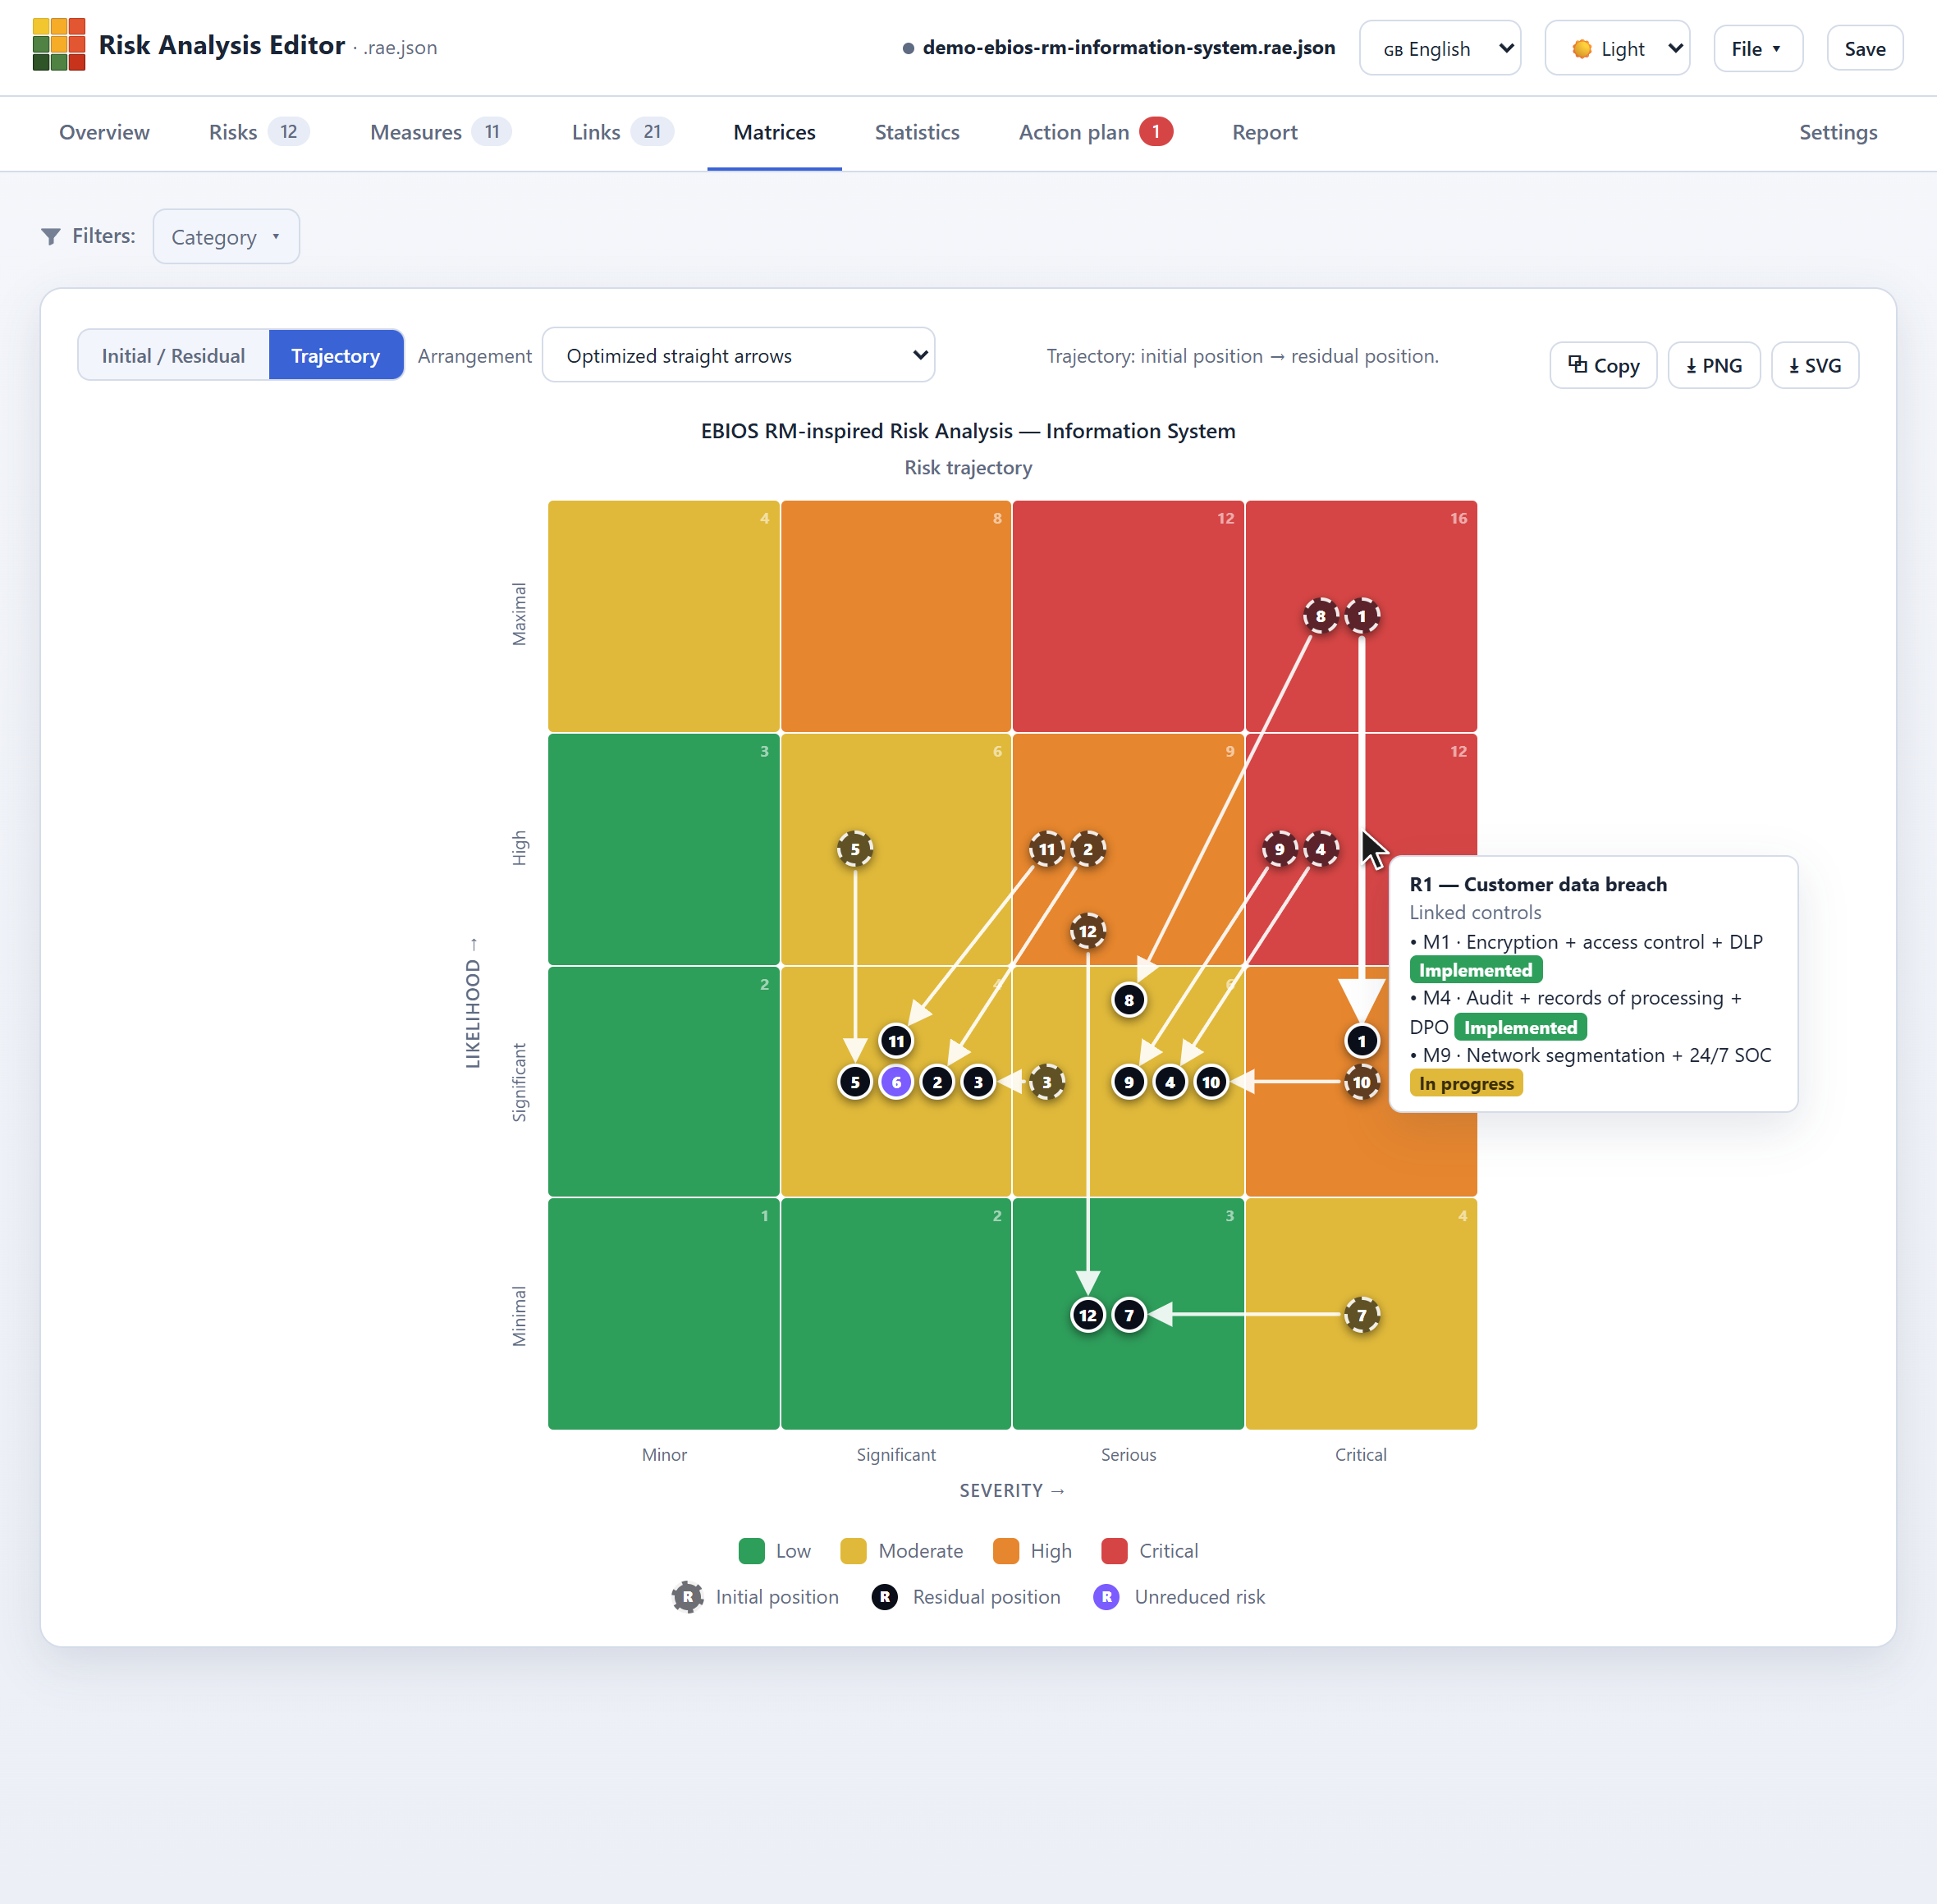
マトリクス › 「情報システム」分析の軌跡ビュー(ライトテーマ)

マトリクス › 軌跡ビュー:各矢印はリスクの初期位置(破線の輪郭)を残留位置(実線の輪郭)に結びつけます。
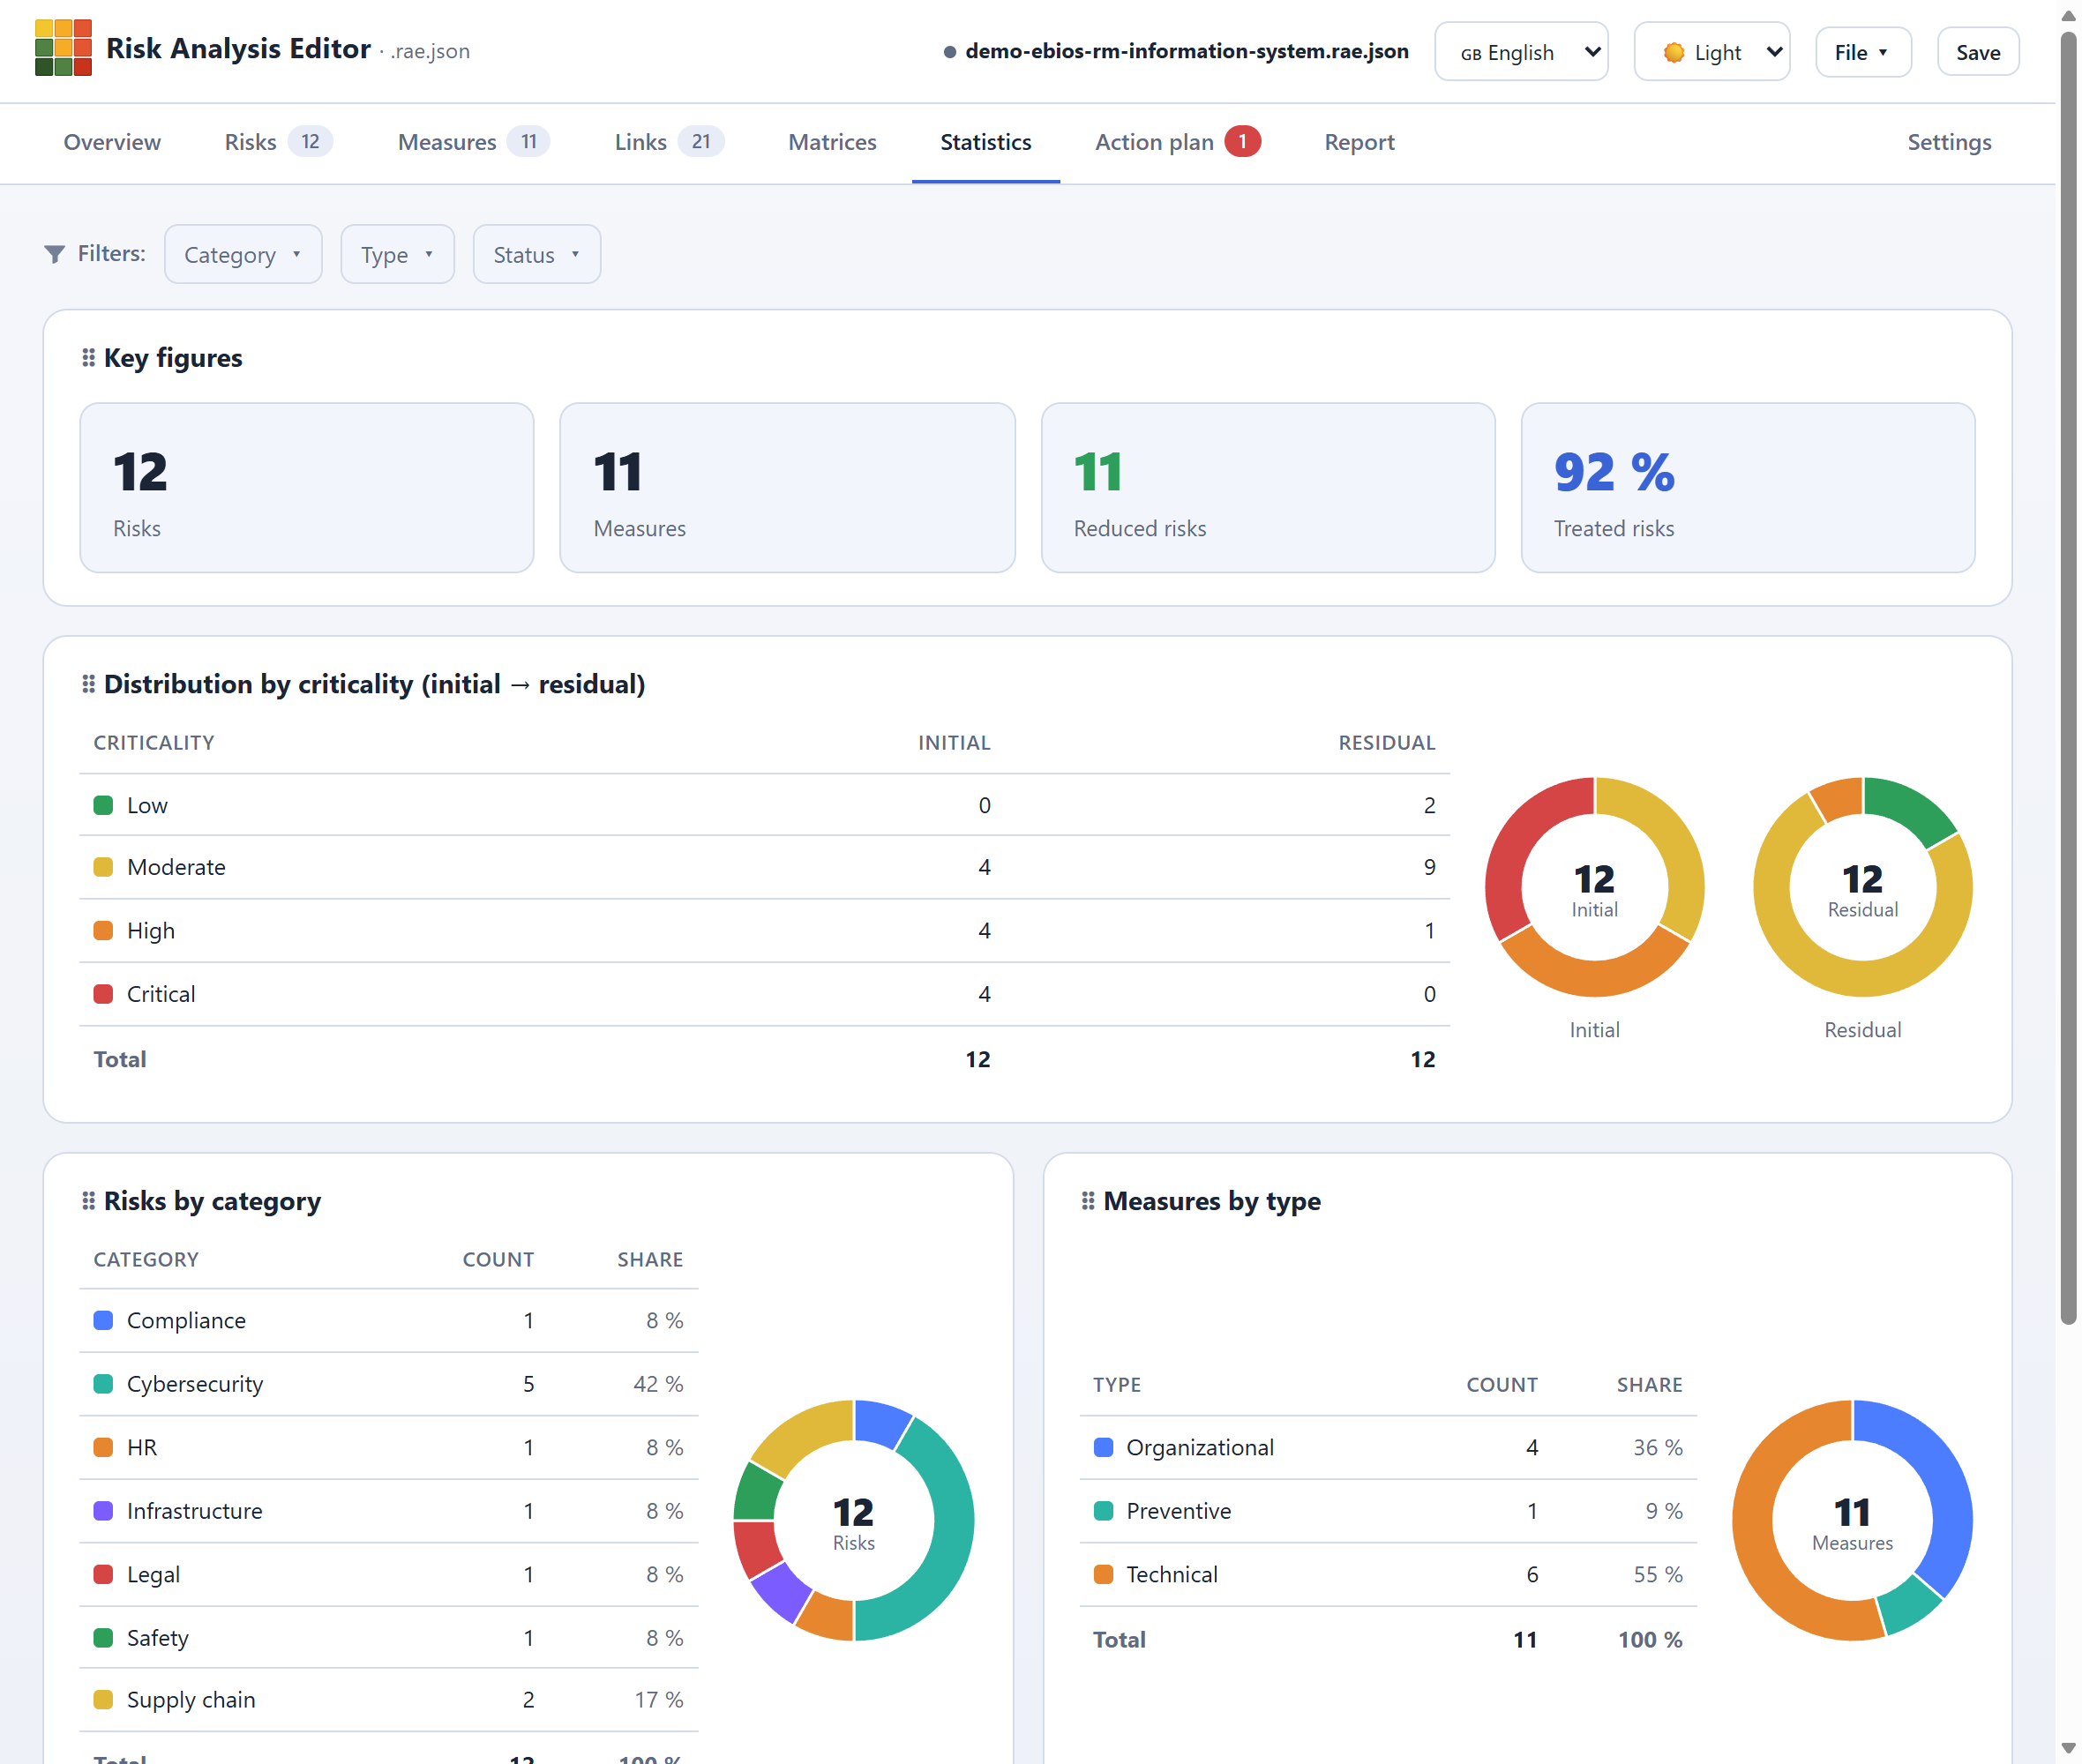
統計タブ — 数値ダッシュボード

統計タブ:主要カウンターと分布 — 重要度別(初期 → 残留)、カテゴリ別、対策タイプ・ステータス別、カスタムフィールド別、カバレッジ別 — 表および/またはグラフ(ドーナツまたは円)で表示。グリッドはカスタマイズ可能でドラッグ&ドロップで並べ替えでき、アクティブなフィルターに追従します。
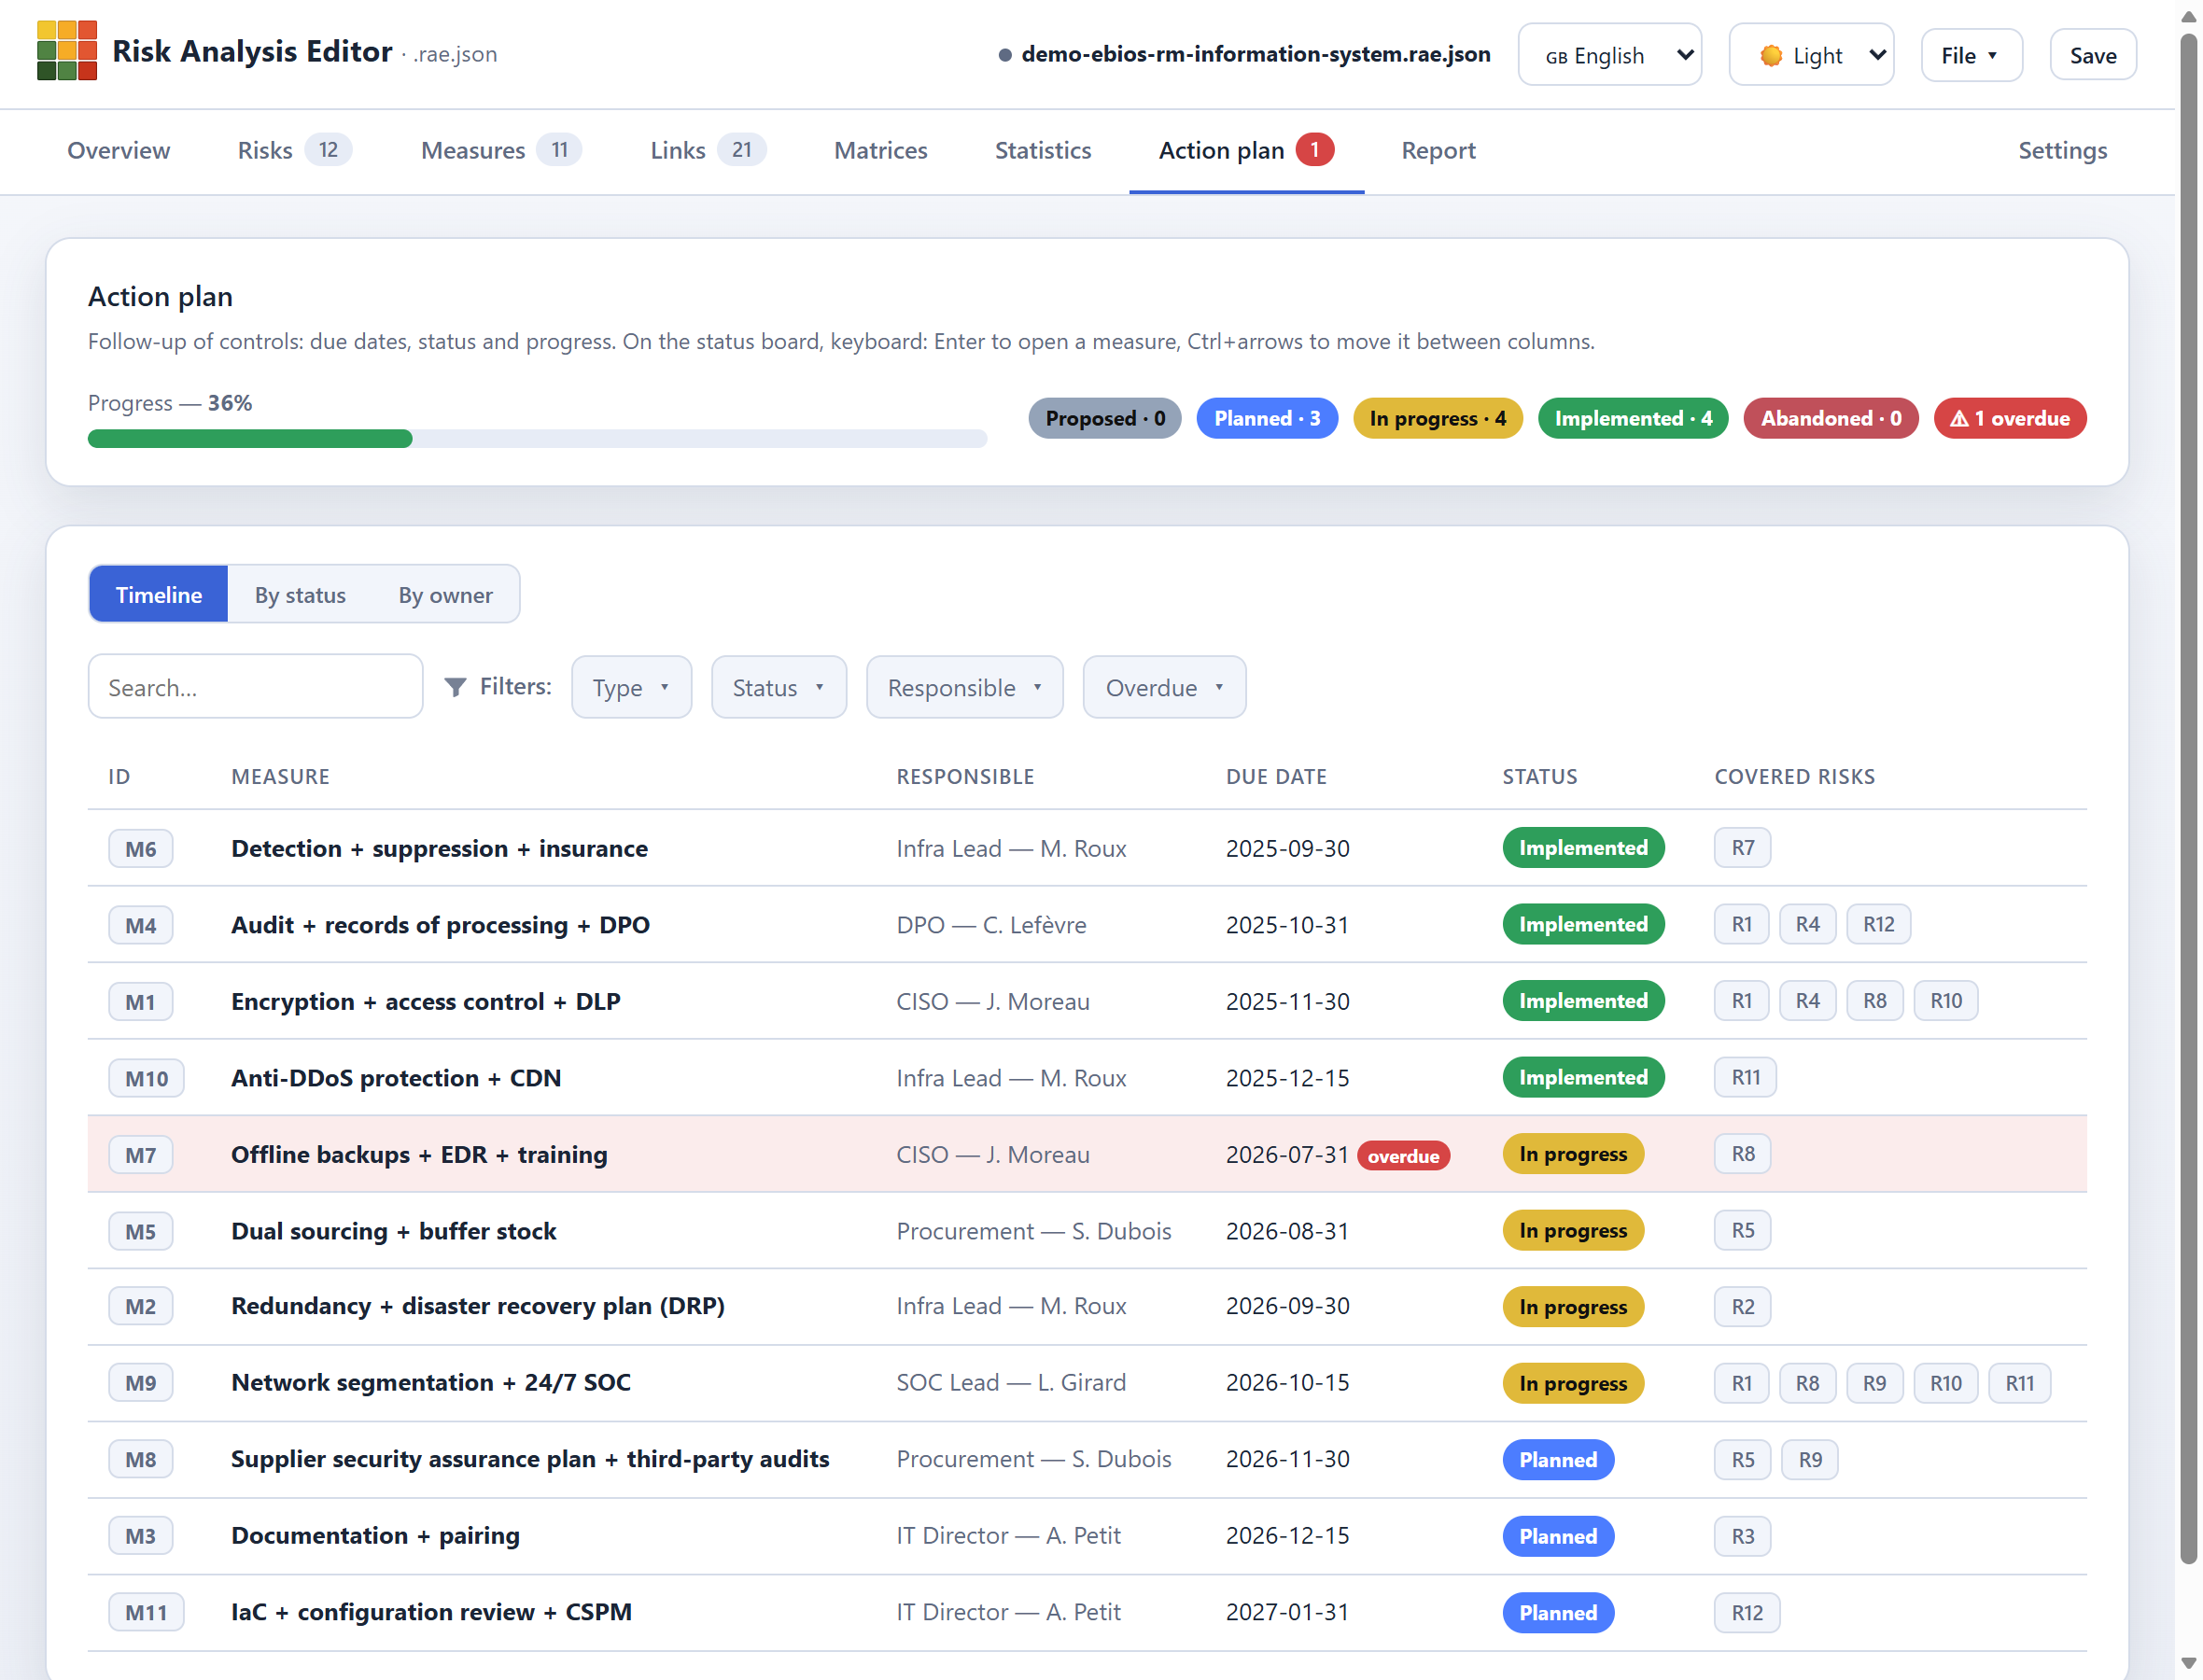
アクションプラン — タイムライン

アクションプラン — タイムライン:管理策を期限日順に並べ、担当者、ステータス、対象リスクを表示。ステータスボード(カンバン)および担当者別でも利用可能で、進捗と期限超過を追跡します。


概要

Risk Analysis EditorはスタンドアロンのWebアプリです:単一のHTMLファイルで、実行時にネットワークや外部サービスへの依存がなく、オフラインで動作します(ダブルクリックするだけで十分 — インストールもサーバーも不要)。

汎用的で構造化されたリスク分析を実施できます:スコアリング設定、リスクと対策の入力、初期評価と残留評価、アクションプラン、可視化、レポート。

本ツールは汎用的で設定可能なモデルに基づいて構築されており、内部フレームワークに適応でき、ISO 27005、EBIOS RM、DPIAなどのアプローチで実施される分析を構造化・提示するために使用できます。グリッドは幅広く設定可能です:次元、軸、レベル、ラベル、しきい値、色、スコアリング手法。これらはファイル内に保存されます。

分析全体が自己完結型の**.rae.jsonファイルに収まります:グリッド、リスク、対策、リンク、初期/残留評価(3レベルモードでは現在値も)。形式は仕様化されており(技術ドキュメント、フランス語)、検証用のJSONスキーマ**(schema-analyse-risque.json)が付属します。プロパティ名は英語ですが、値(ラベル、説明)は分析自体の言語のままです。

公式サイト: www.risk-analysis-editor.com — プレゼンテーション、スクリーンショット、リンク。

YouTubeチャンネル: @RiskAnalysisEditor — ビデオチュートリアル。

はじめに: 図解付きの**ユーザーガイド**(フランス語)で、すべての画面と機能を順を追って説明しています。

エントリーポイント:オンラインでアプリを開く — またはオフラインで使用する場合は、リポジトリをダウンロードし、app/risk-analysis-editor.html をダブルクリックして開いてください。

方法論的な位置づけ

RAEはリスクおよび対策の台帳の構造化、評価、提示に焦点を当てています。スコアリンググリッドの定義、初期評価と残留評価、対策とリスクの紐付け、アクションプランの追跡、マトリックスの可視化、レポートの生成を行います。

その汎用的で設定可能なモデルにより、ISO 27005、EBIOS RM、DPIA/PIA CNIL、あるいは社内フレームワークなど、さまざまなアプローチで作業できます。単一の方法論を強制することはありません。提供されるテンプレートと例はこれらのアプローチに着想を得たものであり、すぐに適応できる出発点として機能します。ただし、RAEは各手法に固有の手順、オブジェクト、統制のすべてを再現することを目的とはしていません。それらの完全な実装は、適用されるフレームワークと分析の文脈によって導かれるものです。

このようにRAEは、一連のスプレッドシートよりも構造化され一貫性のあるフレームワークを提供しつつ、GRCプラットフォームよりも軽量で、ポータブルで、導入が簡単です。単独の分析、ワークショップ、コンサルティング業務、そしてデータをオープンで文書化された形式でローカルに管理したい組織に特に適しています。


機能

可視化

  • 並べて表示される2つのマトリックス:*固有(グロス)リスクと残留(ネット)*リスク。
  • 軌跡ビュー:矢印が各リスクの初期位置と残留位置を結びます。低減されていないリスクは強調表示されます。
  • レイアウトアルゴリズム:交差や重なりを減らすことを目的とした軌跡用のアルゴリズム(直線矢印、中央揃えの正方グリッド)。
  • チップ配置戦略:1つのセルに複数のリスクが含まれる場合の配置方法(グリッド、行、列、クラスター/スパイラル、「+N」オーバーフローなど)。
  • チップの手動配置:ドラッグ&ドロップで配置でき、設定可能なN×Nのスナップグリッドを使用し、位置はファイルに保存されます。
  • インタラクティブなチップ:チップをクリックするとリスクレコードが開き編集できます。別のセルにドラッグするとリスクが再スコアリングされます(キーボード:Enter/Spaceで編集、Ctrl+矢印キーで再スコアリング)。

  • 統計タブ:数値ダッシュボード — 主要カウンター、クリティカリティ別(初期→残留)、リスクカテゴリ別、対策タイプおよびステータス別、カスタムフィールド別の分布、そしてカバレッジ(対策のないリスク、孤立した対策)。各ブロックはテーブルおよび/またはチャート(ドーナツまたはパイ)で表示されます。カスタマイズ可能なグリッド(ブロックの表示切替、サイズ、形状)はドラッグ&ドロップで並べ替え可能で、伝播されたフィルターに従います。設定はファイルに保存されます。
  • レーダー:リスクプロファイルをレーダー(スパイダー)チャートで表示する専用タブ — ディメンション(カテゴリまたはカスタムフィールド)の値ごとに1つの軸、複数のメトリクス(平均、最大、累積または加重クリティカリティ、リスク数)、および評価(初期、残留、並列表示、または低減を示すための重ね合わせ)。設定可能なレンダリング(設定 › レーダー)、値テーブル、PNG/SVGエクスポート、レポートへの含め込み、伝播されたフィルターへの追従。

スコアリンググリッド

  • 設定可能な軸(縦 / 横):レベル数、ラベル、ツールチップの説明を自由に設定可能。
  • スコア計算方法:積(P × S)、和(P + S)、またはマトリクス(セルごとにレベルを定義、専用エディタ付き)。
  • 重要度レベル:色分けされたゾーン、しきい値、色、受容判断、説明。到達可能なスコアのカバレッジチェック付き。
  • 2段階または3段階の評価レベル (オプション、分析ごと):従来の初期 → 残留モードに加え、固有 → 現状 → 残留モード(グロスリスク、次に対策が実施済みの状態、そして提案済み/計画済み/進行中の対策を伴う目標)。設定 › スコアリンググリッドで切り替え可能。データ入力、レジスタ、マトリクス(並列表示および3点トラジェクトリ)、レーダー、統計、レポート、Word/Excel/CSVエクスポートに適応。デフォルト:2段階(完全な後方互換性)。
  • 軸の入れ替え(縦 ↔ 横)をワンクリックで実行。評価と配置も含む。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








