
 starriv/cve-2026-98260-xiaomi-17-pro-max
Xiaomi 17 Pro Max (popsicle) のワンクリック root 化を CVE-2026-98260 カーネル UAF 経由で実現: 段階的な権限昇格、uid 0 の検証、KernelSU の遅延ロードを単一のスクリプト化ワークフローで実行。

Xiaomi 17 Pro Max(popsicle)一時的 root · KernelSU ジェイルブレイクモード
⚠️ 自分が所有し、許可を得たデバイスに限ります。root はデバイスのセキュリティを低下させ、保証、 Play Integrity、銀行系アプリに影響する可能性があります。エクスプロイトの失敗により、まれにカーネルパニックで再起動する可能性があります。自己責任でお願いします。
| 項目 | 値 |
|---|---|
| デバイス / コードネーム / 型番 | Xiaomi 17 Pro Max / popsicle / 2509FPN0BC |
| システム | HyperOS 4、Android 17(OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM を検証済み、カーネル文字列は同一) |
| カーネル | 6.12.69-android16-6-g43b5ab7e247d-abogki558343811-4k |
| ページサイズ / アーキテクチャ | 4 KiB / aarch64 |
| 状態 | 実機検証済み(root + KernelSU ジェイルブレイクモード) |
スクリプトは uname -r に基づいてカーネルを逐語的に検証し、システムビルド番号をホワイトリストで確認します
(OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM)。他の機種/カーネルでは使用しないでください。
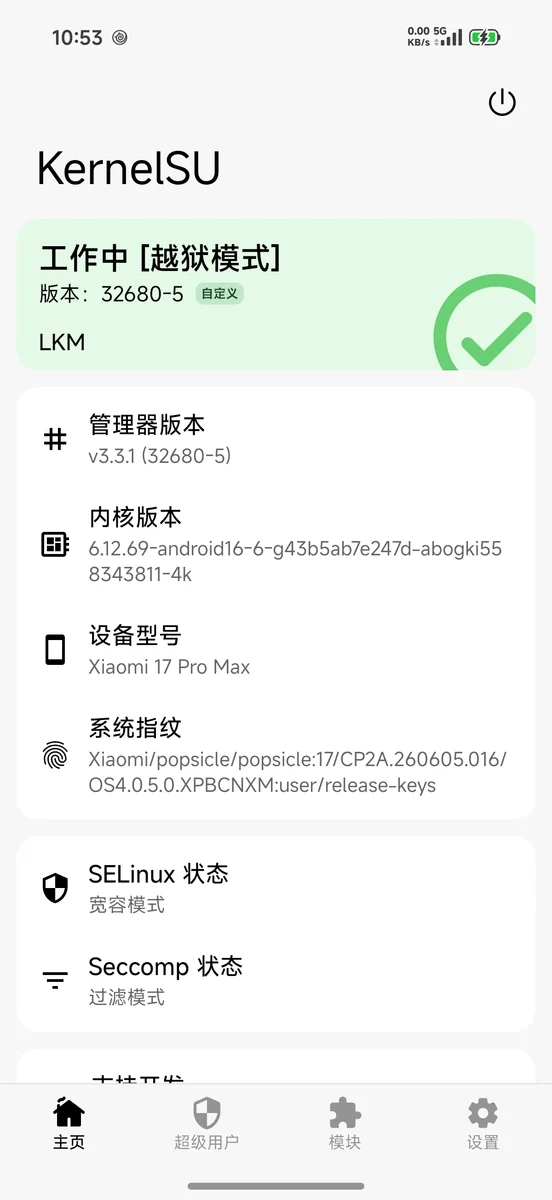
KernelSU マネージャーが本機で 動作中 [ジェイルブレイクモード](LKM late-load)を表示します:
adb(Android platform-tools)、スマートフォンで USB デバッグが許可済みcurl、python3、unzipassets/ksu/ に取得します2 つの方法のいずれかを選択します。ほとんどの人は 方法 A(AI に実行してもらう) を使用します。
adb devices が device(unauthorized ではない)と表示されることを確認します。docs/AI-PORTING.md のプロンプトを丸ごと貼り付けます。uname -r / root 済みかどうか)を記入します。AI はこのリポジトリで検証済みのスクリプト(check.sh / root.sh / load-ksu.sh)を再利用し、
エクスプロイトコードを書き直すことはありません。対象の確認、フェーズごとの実行、失敗の解釈、結果の記録を担当します。
./scripts/run.sh
順に実行:環境セルフチェック → 現在の boot に root がなければ再起動を跨いで CVE-2026-98260 を再試行 (デフォルトで最大 8 回起動)→ uid 0 を検証 → KernelSU 脱獄モードをインストールしてロード → 最終状態を出力。
よく使うパラメータ:
./scripts/run.sh --check-only        # 只自检,不动手机
./scripts/run.sh --no-ksu            # 只要 root,不装 KernelSU
./scripts/run.sh --no-reboot         # 只在当前 boot 试一次,不重启
./scripts/run.sh --boots 12          # 最多允许 12 次开机尝试
./scripts/run.sh --serial <序列号>   # 多设备时指定
CVE の悪用はページ回収のタイミングに依存するため、成功率は確率的です。
run.shは端末を複数回再起動する場合があります (失敗するたびに完全な再起動が必要です)。これは正常な動作です。
adb devices # 显示 device(不是 unauthorized)
./scripts/check.sh
期待される出力には次が含まれます:OK: target and environment gates look usable。
./scripts/root.sh --escalate     # 当前 boot 试一次
# 或
./scripts/autoretry.sh 8         # 跨重启自动重试(推荐,run.sh 内部也用它)
成功した場合:
adb shell /data/local/tmp/pc98260-su -c 'id' # uid=0(root)
./scripts/load-ksu.sh
マネージャーは 作業中 [ジェイルブレイクモード] と表示されるはずです。
adb shell su -c 'id; getenforce'
adb shell su -c '/data/adb/ksud debug info'    # 应含 late_load: true
./scripts/run.sh を実行してください。PARKED ゾンビが残り、スクリプトは停止します。
手動で kill しないでください。完全に再起動してクリーンアップするしかありません。Permissive になります。KernelSU の準備が整うと、スクリプトが Enforcing に戻します。./scripts/privacy-clean.sh apply --only ota(com.android.updater をアンインストール + 更新スイッチをオフ。
ロールバックは restore、または pm install-existing --user 0 com.android.updater を使用)。.
├── scripts/
│ ├── run.sh 一键入口(自检 → root → KernelSU → 验证)
│ ├── check.sh 只读环境 / 目标自检
│ ├── root.sh 单 boot 三阶段提权 + 验证
│ ├── autoretry.sh 跨重启自动重试
│ ├── load-ksu.sh KernelSU 越狱模式安装 / 加载
│ ├── build.sh 用 NDK 重新编译设备端二进制
│ ├── fetch-binaries.sh 下载 KernelSU LKM / ksud / 管理器 APK
│ ├── privacy-clean.sh 可选:隐私清理 CLI(list/plan/apply/status/verify/restore)
│ ├── staged-batch.sh 分批清理封装(等重启 → root → apply → 重启)
│ ├── post-reboot.sh 开机校正 / `--check` 体检(幂等)
│ ├── freeze-risk-audit.sh 冻结前风险体检(位置 Provider / 系统框架 / DeviceAdmin)
│ ├── clean-device-temp.sh 只清临时日志/缓存(保留管理器与 /data/adb)
│ ├── unbrick-restore.sh 卡开机时定点回滚(triage/check/restore)
│ ├── bootloop-capture.sh 卡重启时抓每次开机窗口的 crash 栈
│ ├── lib/
│ │ ├── privacy-clean.manifest.sh 清单常量(分组/包/组件/设置 + 说明)
│ │ └── privacy-clean.common.sh 日志 / adb / 状态查询 / 备份
│ └── device/
│ └── load-ksu-device.sh 设备端 patch + finit + ksud 安装
├── device/
│ ├── bin/ 预编译设备端二进制(含 SHA256SUMS)
│ ├── src/ 设备端源码(已按本机调参)
│ ├── ko-names.txt kernelsu.ko 需要的 226 个符号名
│ └── ksu.lock KernelSU 版本 / KMI
├── assets/ksu/ 下载的 KernelSU 组件(不入库)
├── docs/ 原理、KernelSU、调参、排障、AI 移植、清理与运维
│ ├── RUNBOOK.md 运维入口:状态模型 / 日常体检 / 故障处置 / 坑
│ ├── DEBLOAT.md 系统应用/组件/Provider 审计 + 分级清理清单(155 条)
│ └── DEBLOAT-EXECUTED.md 本机执行记录(历史;2026-11-16 清数据后已复位)
├── tests/
│ └── privacy-clean/ 隐私清理冒烟测试(mock adb,不接触真机)
└── evidence/ 实机验证记录
execve() 失敗パス上で POSIX CPU timer のクリーンアップ順序が誤っており、
k_itimer は解放済みだが timerqueue ノードが残っているため、回収時に UAF が発生する;rb_erase()
を制御された 8 バイト書き込みとして利用する。cred の uid/gid をゼロにし、
最後に完全な capabilities を偽造してローカル root サービスを起動する;一連の処理でパーティションへの書き込みは行わない。finit_module で kernelsu.ko をロードし(late-load)、
マネージャーは setresuid フック経由で driver fd を取得し、「脱獄モード」として表示される。詳細は docs/HOW-IT-WORKS.md、
docs/KERNELSU.md、docs/TUNING.md を参照。
docs/RUNBOOK.md の第 4 節「障害対応」を参照。頻出する問題:
scripts/load-ksu.sh では順序が固定されている。PARKED / 権限昇格の失敗:正常な動作であり、完全に再起動した後に ./scripts/run.sh を再実行する。adb devices が unauthorized と表示する:スマートフォン上で USB デバッグの認可を確認する。本プロジェクトが対象とするのは特定のカーネルビルドであり、Xiaomi 17 シリーズ全体ではない。機種やカーネルを変更する場合、 シンボルアドレス、構造体オフセット、呼び出し箇所を再導出する必要がある。この作業は DeepSeek Harness(DSH) に取り込んで所定の手順で完了できる: リポジトリをワークスペースとして開き、プロンプトを貼り付けて、AI にまず読み取り専用の偵察を行わせ、その後段階的にコードを変更して検証させる。






