 sseshachala/conductai
AIエージェントのためのランタイムガバナンス。すべてのモデル呼び出しとツール呼び出しを、実行される前に許可・警告・ブロックします。すべての決定に対するハッシュチェーン監査。SOC 2、HIPAA、PCI DSS、EU AI Act、SR 11-7、FDA CSA 向けのコンプライアンスパック。Apache 2.0。



AIエージェントのためのガバナンス。60秒で導入。
エンジニアリングチームのために構築。10分でインストール。初日からCISO向けのエビデンスを提供。
curl -fsSL conductai.ai/install | sh
メールアドレスと会社名の入力を求め、7日間のトライアルワークスペースをプロビジョニングし、ANTHROPIC_BASE_URL + OPENAI_BASE_URL + トライアルトークン(両プロバイダーで共有、1日200リクエスト)を含む ~/.conduct/env を配置します。これにより、マシン上のAnthropicまたはOpenAI SDKクライアント(Cursor、Claude Code、LangChain、LiteLLM、生のSDK)はすべてGuardプロキシ経由でルーティングされるようになります。ブロックされた呼び出しは Receipt: https://conductai.ai/theguard/blocks/… というURLで返されます — これをクリックするとブロック内容を表示し、Lensに追加の質問をしたり、インストーラーが表示するマジックリンクでダッシュボードにログインしたりできます。
pip install conduct-cli
conduct login
conduct sync
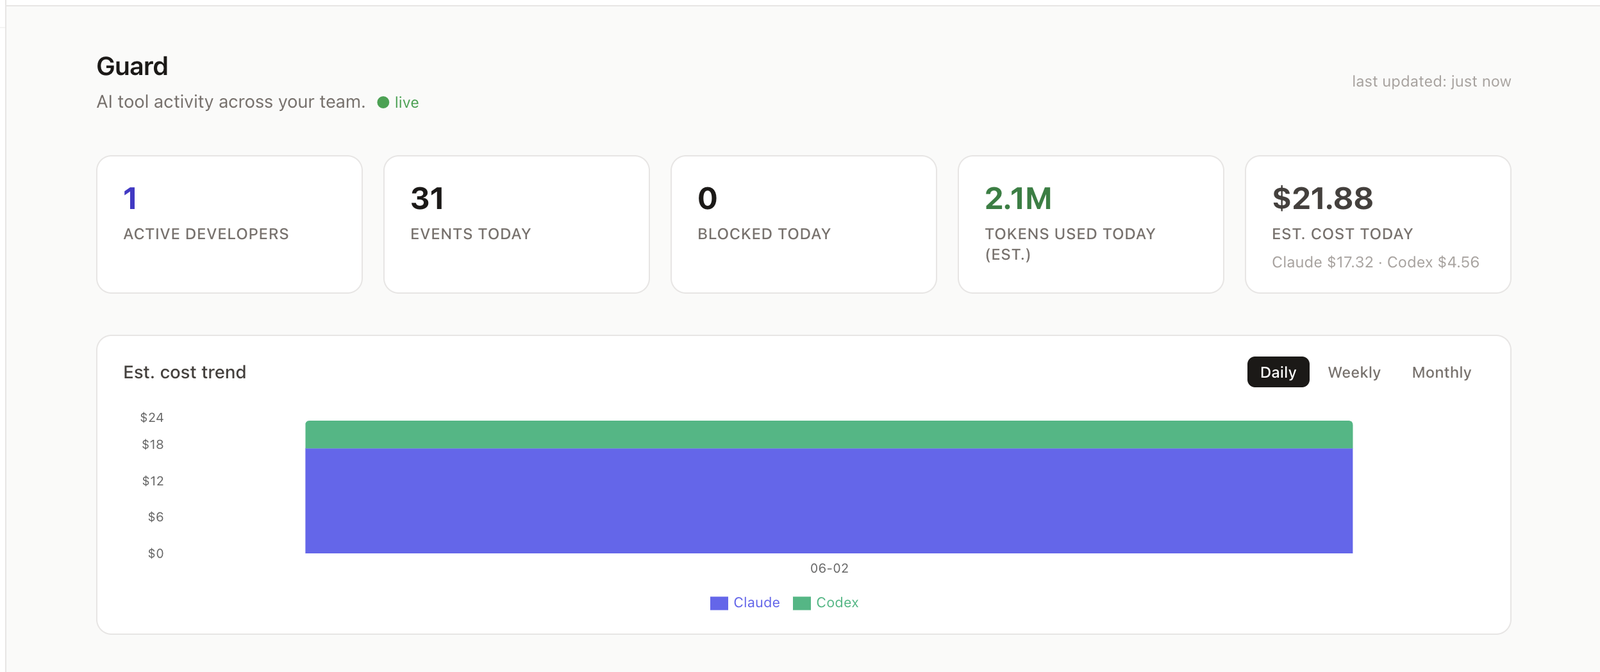
そのマシン上のすべての Claude Code、Cursor、Copilot、Codex セッションが管理対象になります。ブロック、警告、ハッシュチェーン化された監査証跡は conductai.ai に表示されます。
git clone https://github.com/sseshachala/conductai && cd conductai && docker compose up
# API: localhost:8000  ·  Canvas UI: localhost:3000
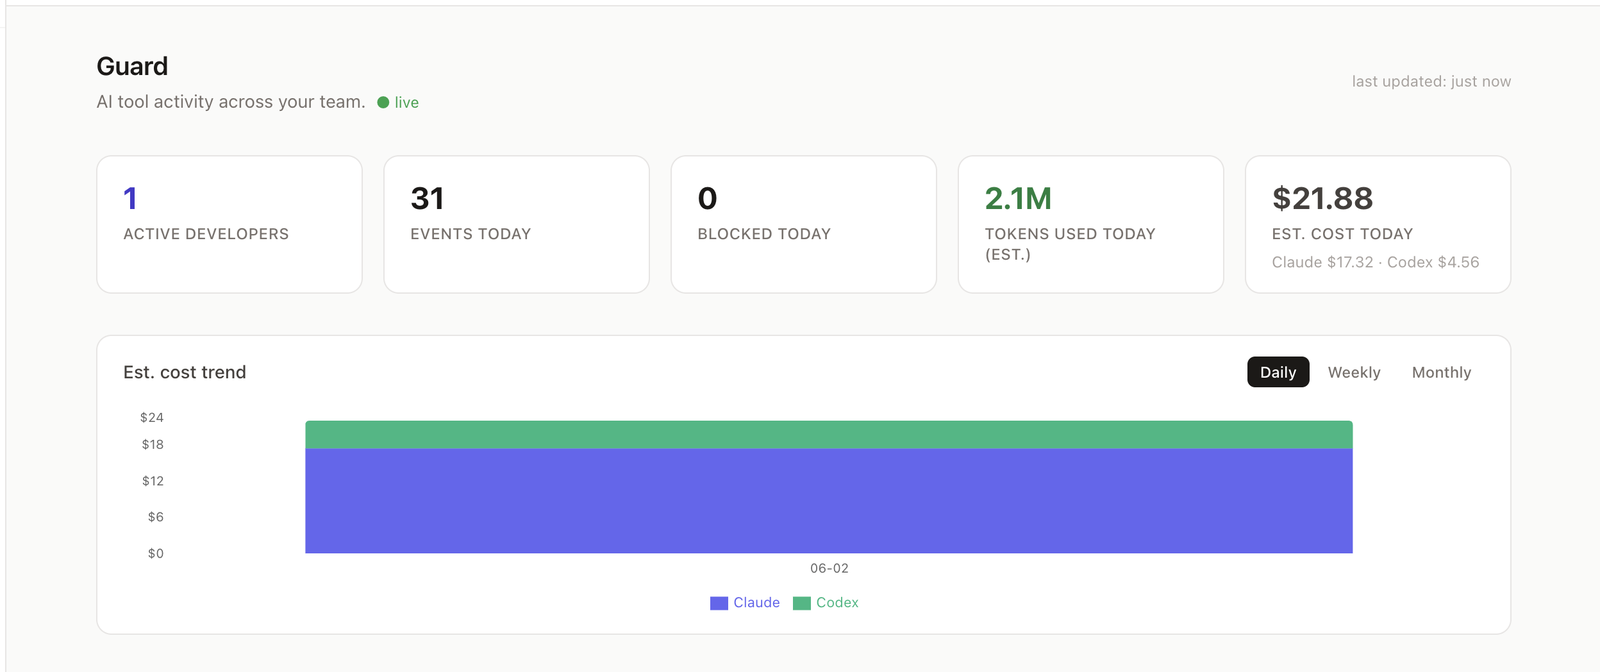
AI エージェントのためのコントロールプレーンです。単一のポリシーが、すべての LLM 呼び出し、すべてのシェルツール、すべての MCP 呼び出しに対して、アクションが実行される前に block / warn / audit / inject を決定します。同じポリシーが、スケジュールされたエージェント、Cursor を実行している開発者、プラットフォーム上のチャットセッションにも適用されます。
3 つのサーフェス、1 つのポリシー:
| サーフェス | 機能 |
|---|---|
| Guard | ポリシーエンジン。署名付き設定、ハッシュチェーン監査、フェイルクローズド。 |
| Router | LLM プロキシ。任意の SDK(Anthropic、OpenAI、Perplexity)がここを指します。 |
| Lens | チャットサーフェス。ワークスペースについて何でも質問でき、すべてのツール呼び出しは Guard を経由します。 |
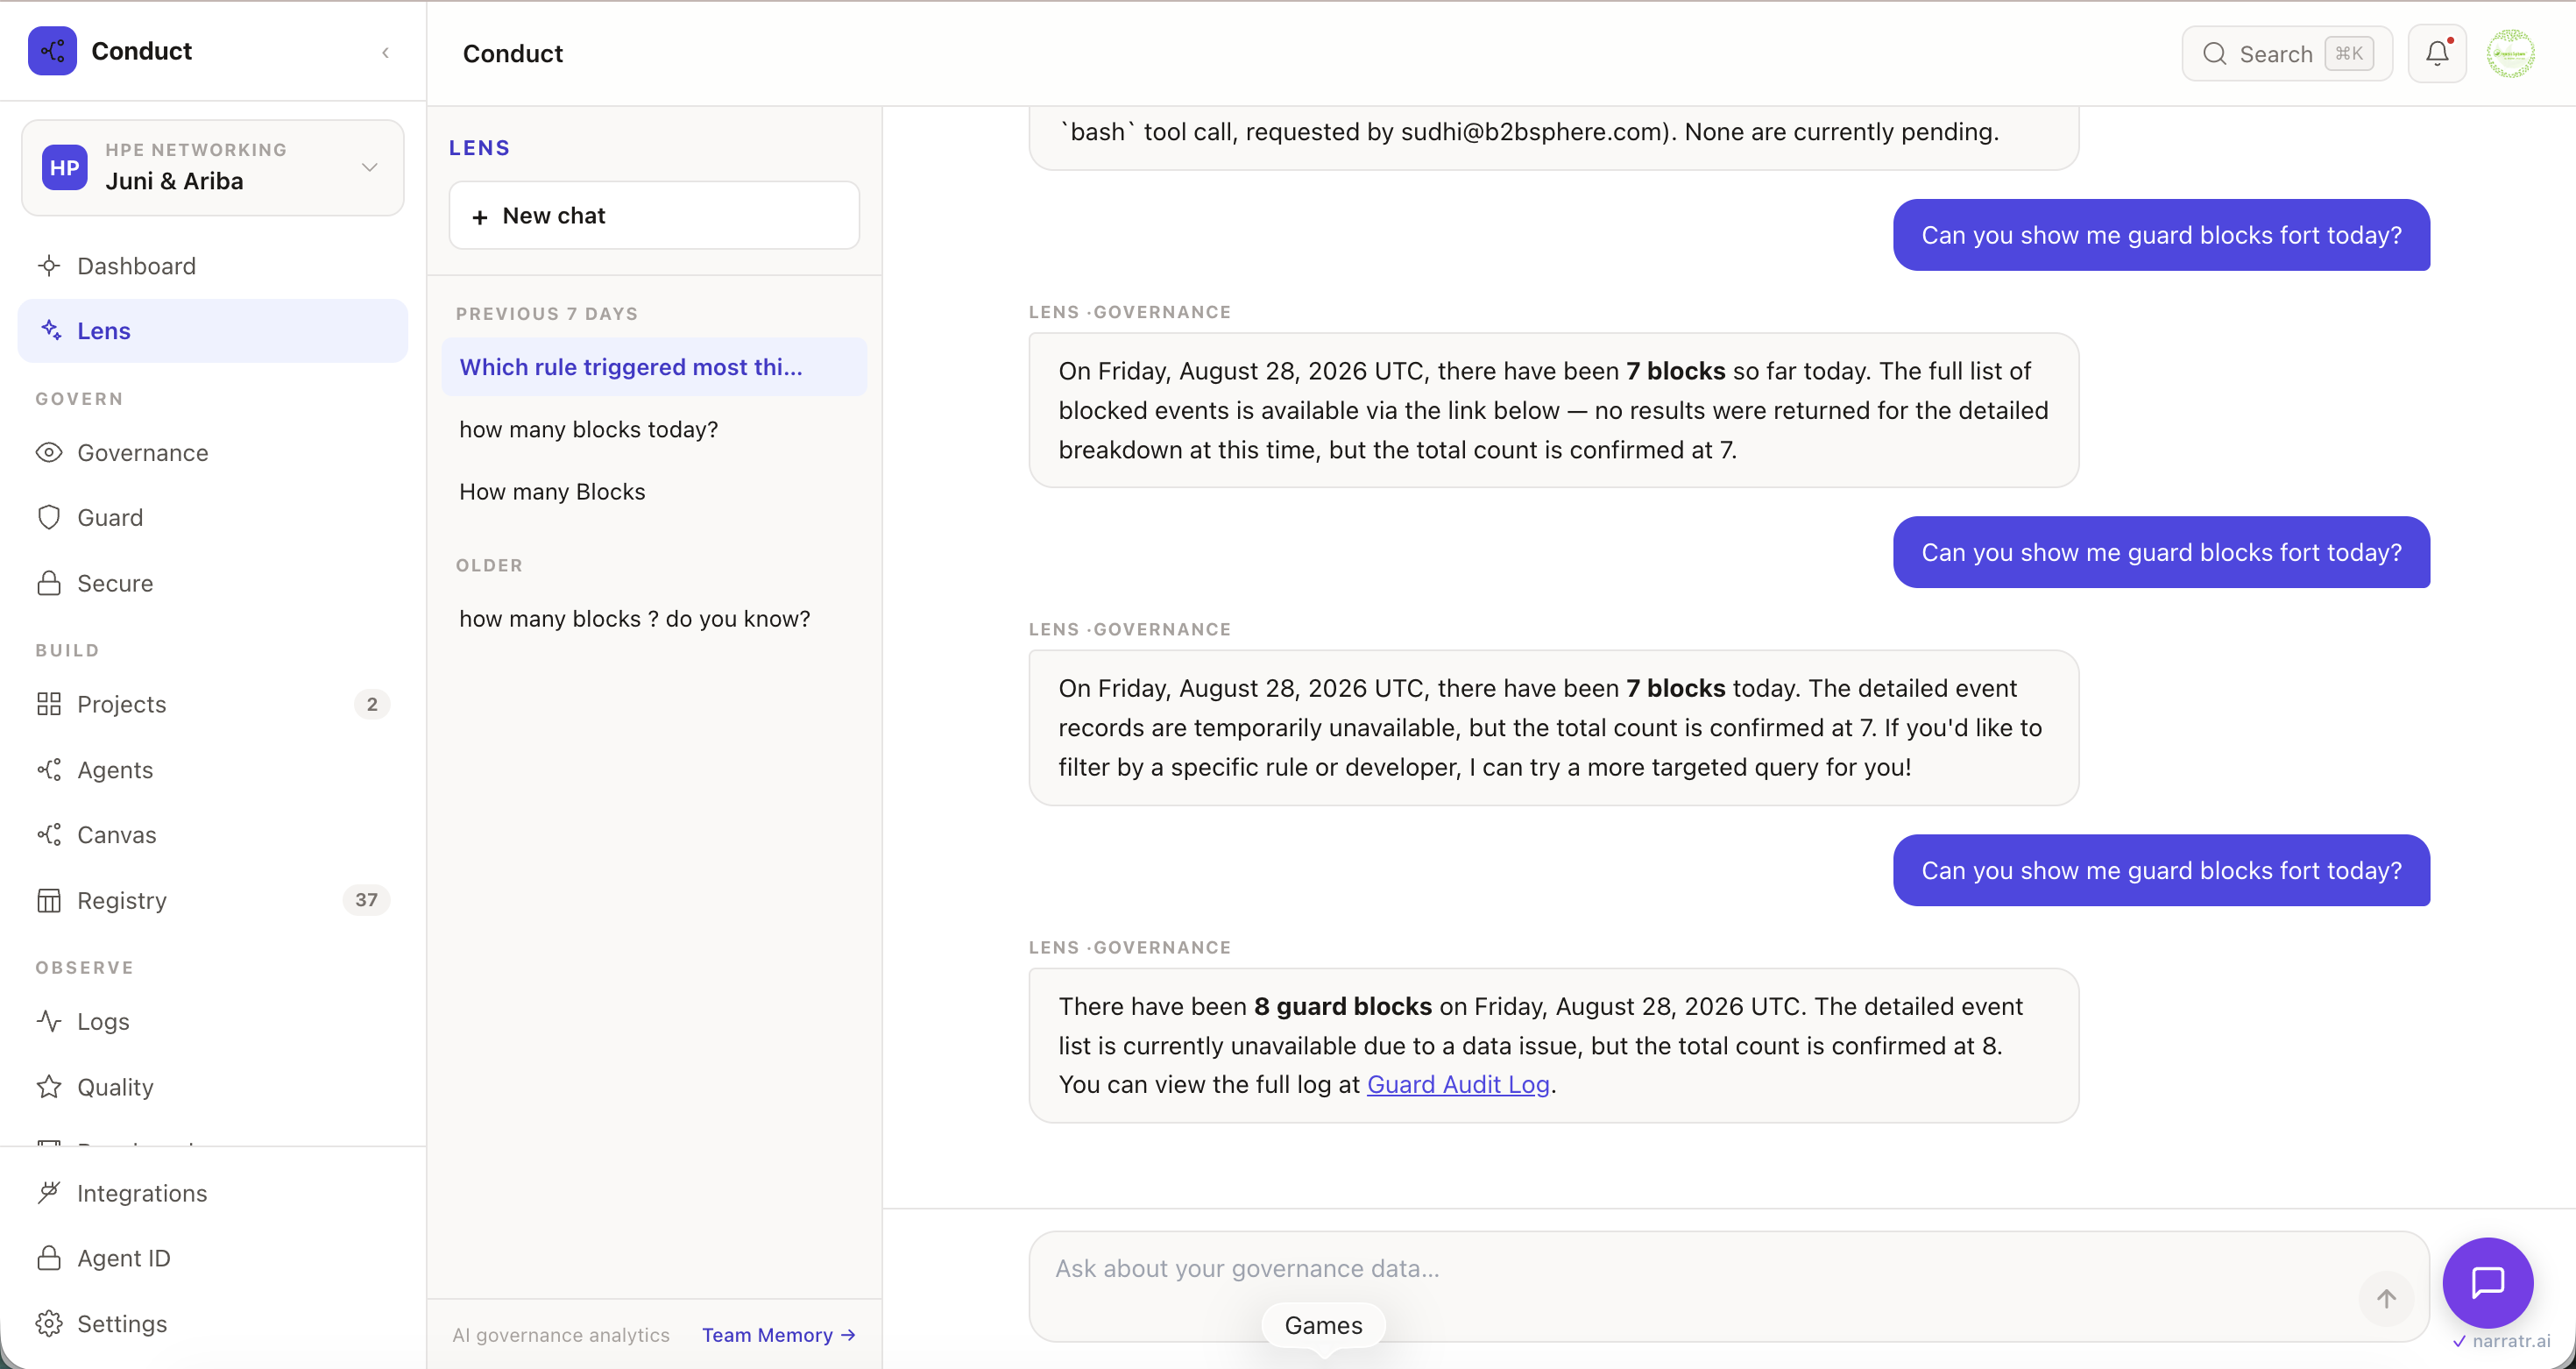
Lens はプラットフォーム全体のチャットサーフェスです。1 つの入力で Guard のアクティビティ、ワークフローの状態、コンプライアンス状況、エージェントの支出をカバーします。回答は汎用モデルではなく、あなたのワークスペースデータから得られます。「今日ブロックされたのは誰か」と尋ねれば、行ごとのドリルダウンリンク付きのテーブルが返ります。Lens 自体も Guard を経由して実行されるため、アシスタントは自身が報告するエージェントと同じルールに拘束されます。
Straiker や Lakera のようなランタイムファイアウォールは、エージェントが何をしたかを教えてくれます。Conduct は、エージェントが何をできるかを決定します。
| ランタイムファイアウォール | Conduct Guard | |
|---|---|---|
| タイミング | アクションの後 | アクションの前 |
| 設定の完全性 | パックを信頼する | ワークスペース署名付き |
| 監査 | ログストリーム | SHA-256 ハッシュチェーン |
| カバレッジ | LLM 呼び出しのみ | LLM、シェル、MCP |
| 障害時の動作 | フェイルオープン | フェイルクローズド |
監査人を同席させた場でも監査証跡が通用するのは、次の 3 つの特性によるものです:
Discovery モードは、チームが行うすべての AI アクションに対する 14 日間の読み取り専用の可視性です。作成すべきポリシーも、上流へのインストールも、コストもありません。ブロックする価値のあるものが見つかったら、Discovery がすでに観測した内容からルールを昇格させましょう。
curl https://gateway.conductai.ai/gateway/v1/anthropic/v1/messages \
  -H "Authorization: Bearer cond_agt_..." \
  -H "Content-Type: application/json" \
  -d '{"model":"claude-sonnet-4-6","max_tokens":1024,"messages":[{"role":"user","content":"Hello"}]}'
すべてのリクエストは、上流プロバイダーに到達する前にGuard(ポリシー、予算、監査)を通過します。プロバイダーのHTTP APIに対応する任意のSDKで動作します。
| コンポーネント | パス |
|---|---|
| Guardランタイム | apps/api/app/modules/guard/ |
| ルーター(プロキシ) | apps/api/app/modules/guard/routers/proxy.py |
| コンプライアンスパック | apps/api/app/modules/guard/skill_packs/ |
| Canvas UI | apps/web/ |
| Playbook DSLローダー | apps/api/app/dsl/ |
| Playbookライブラリ | apps/api/playbooks/(35個のビルド済み) |
| CLI | packages/conduct-cli/ |
すぐに使える15のコンプライアンスパック: OWASP、SOC 2 CC7.3、HIPAA §164.312、PCI DSS 4.0、EU AI Act Art. 15/16、NIST AI RMF、ISO 42001、さらにPython、Node、Terraform。
20のガバナンス対応レスポンスPlaybook: インシデント対応、承認済み本番変更(リリースゲーティング、Terraform、ネットワーク設定)、AIリスク監視、自動修正、Guardデモ。それぞれ1つのYAMLファイル。編集して実行できます。
   Developer / agent                     Guard control plane
   ─────────────────                     ───────────────────
   Claude Code   ──┐                     ┌── Canvas UI (Next.js)
   Cursor        ──┤   CLI hook  ────►   ├── FastAPI + policy engine
   Copilot       ──┤   (cond_cli)        ├── Postgres (state, audit)
   Codex         ──┘                     ├── Redis (workers, queues)
                     ┌──── MCP  ────►    └── Hash chain (SHA-256)
   Any SDK       ────┤
   (Anthropic,       └── Router ────►    Upstream provider (Anthropic,
    OpenAI,             /gateway/v1/*    OpenAI, Perplexity, ...)
    Perplexity)
ガードチェックは3つのチョークポイントで発火します:
1つのポリシー、3つの適用サーフェス。
完全なドキュメントはdocs/以下にあります — 目的別に整理されています(Start · Reference · Concepts · Orientation · Operate · Automate · Policy · Integrations · Examples · ADRs)。
クイックパス: