Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-7172 — 意図的に脆弱性を持たせた病院管理システムで、SQLインジェクション(CVE-2023-7172)を実証するためのもので、DockerセットアップとPoCを含み、教育目的のセキュリティテスト用です。 | Kitploit
ツール/GitHubGitHub/sharathc213/cve-2023-7172
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティ学習と教育ラボと実践
GitHubsharathc213/cve-2023-7172

CVE-2023-7172

意図的に脆弱性を持たせた病院管理システムで、SQLインジェクション(CVE-2023-7172)を実証するためのもので、DockerセットアップとPoCを含み、教育目的のセキュリティテスト用です。

リポジトリを見る
62302年前未レビュー
共有

CVE-2023-7172

概要

このプロジェクトには、SQLインジェクション(CVE-2023-7172)の影響を受けやすい病院管理システム(HMS)の脆弱性のあるバージョンが含まれています。SQLインジェクションは、システムのセキュリティと機能に深刻な影響を与える可能性がある重大なWebアプリケーションの脆弱性です。

CVEの詳細

  • CVE ID: CVE-2023-7172
  • 脆弱性の種類: SQLインジェクション
  • 影響を受けるコンポーネント: 管理者ログインページ
  • 脆弱なパラメータ: username
  • ベンダー情報: phpgurukul.com
  • 脆弱なバージョン: Hospital Management System 1.0

再現手順(PoC)

リポジトリのクローン:

git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172

Docker Composeの実行:

docker-compose up -d

管理者ログインページへのアクセス:

Webブラウザを開き、通常は http://localhost:8080/hms/admin/ にある管理者ログインページに移動します。

初期ログイン試行:

「Username」フィールドに以下を入力します:

admin' -- -

「Password」フィールドには任意の値を入力します(この場合、内容は問いません)。 POC
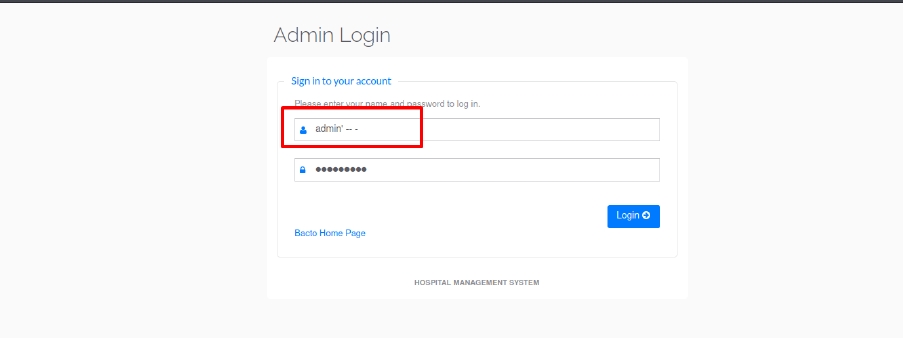
ログインの試行:

「Log In」ボタンをクリックして、変更したユーザー名でログインを試みます。

結果の確認:

正しいパスワードを必要とせずにアプリケーションが管理者ダッシュボードへのログインに成功した場合、SQLインジェクションの脆弱性が存在する可能性が高いことを示しています。

病院管理システムにおけるSQLインジェクションの影響

SQLインジェクションは、システムのセキュリティと機能に深刻かつ広範囲にわたる影響を与える可能性がある重大なWebアプリケーションの脆弱性です。SQLインジェクション攻撃が成功した場合の主な潜在的な影響は以下のとおりです:

  • 不正なデータアクセス
  • データの外部流出
  • データの改ざん
  • アカウント乗っ取り
  • システムの侵害
  • アプリケーションの停止
  • 法的およびコンプライアンス上の影響
  • 評判の低下
  • 金銭的損失

緩和策の推奨事項

SQLインジェクションの脆弱性を緩和するには、以下のベストプラクティスの実装を検討してください:

  • パラメータ化されたステートメント(プリペアドステートメント)
  • ストアドプロシージャ
  • 入力検証
  • ホワイトリスト方式
  • ユーザー入力のエスケープ処理

免責事項

このプロジェクトは意図的に脆弱性を含んでおり、教育およびテスト目的でのみ使用してください。本番環境にはデプロイしないでください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    388
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








