
 shadow1ng/fscan
社内ネットワーク向け総合スキャンツール。ワンクリック自動化、全方位的な脆弱性スキャンを容易に実現します。(An intranet comprehensive scanning tool, enabling one-click automated, all-round vulnerability scanning)
イントラネット総合スキャンツール、ワンクリック自動脆弱性スキャン。
バージョン: 2.2.2
pkg/fscanがGo SDKを提供、Agentやセキュリティプラットフォームに組み込み可能、タスク制御(Pause/Resume)、リアルタイム進捗コールバック、TaskID追跡に対応今回の更新には 262件のコミット が含まれ、30件の新機能、120件の修正、54件のリファクタリング、14件のパフォーマンス最適化、20件のテスト強化を網羅しています。
# Cセグメントをスキャン
./fscan -h 192.168.1.1/24

# ポート指定
./fscan -h 192.168.1.1 -p 22,80,443,3389

# 生存探査のみ
./fscan -h 192.168.1.1/24 -ao

# ブルートフォース無効化
./fscan -h 192.168.1.1/24 -nobr

# Webスキャン
./fscan -u http://192.168.1.1

# ローカルプラグイン
./fscan -local systeminfo

# Hash衝突
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx

# Redis公開鍵書き込み
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
# 標準コンパイル
go build -ldflags="-s -w" -trimpath -o fscan .

# Web管理インターフェース付き
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
# Arch Linux
yay -S fscan-git
fscan -list-plugins を使用して、現在のビルドで利用可能なモジュール名、タイプ、デフォルトポート、呼び出し方法を確認できます。
固定ポートを持つモジュールを -m で指定し、-p/-pf を渡さない場合、スキャン範囲は選択したモジュールのデフォルトポートの和集合を使用します;
例えば fscan -hf ip.txt -m netbios は 137,139 を使用します。-p を指定すると非標準ポートをスキャンでき、Webモジュールは依然として汎用ポート範囲を使用します。
-pwda/-usera はデフォルト辞書に追加されます;-pwd/-user または -pwdf/-userf と併用する場合、指定した辞書に追加されます。
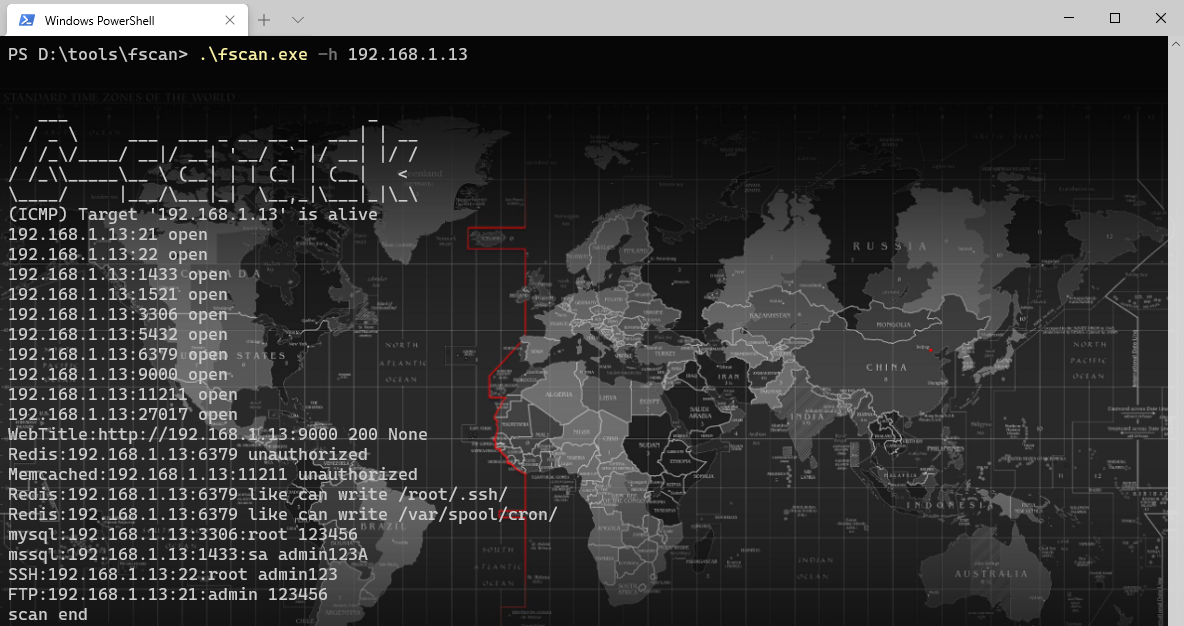
fscan.exe -h 192.168.x.x
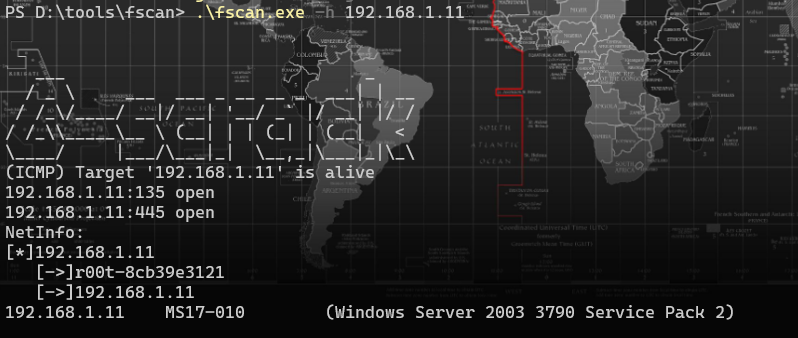
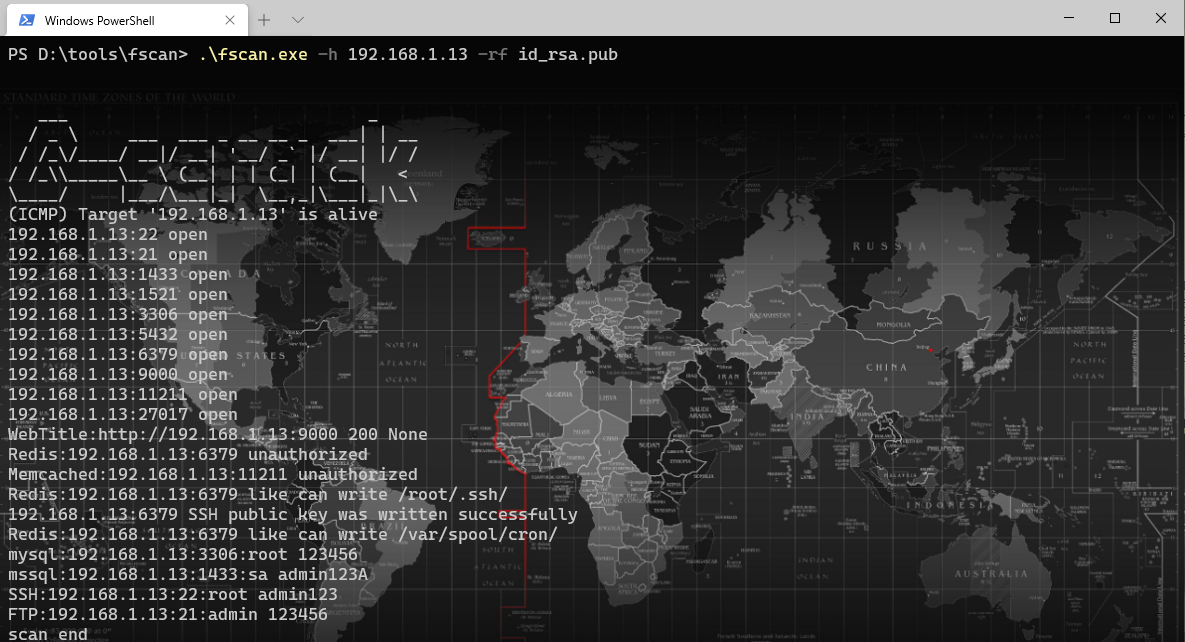
fscan.exe -h 192.168.x.x -rf id_rsa.pub (Redis公開鍵書き込み)
fscan.exe -h 192.168.x.x -m ssh -user root -pwd password
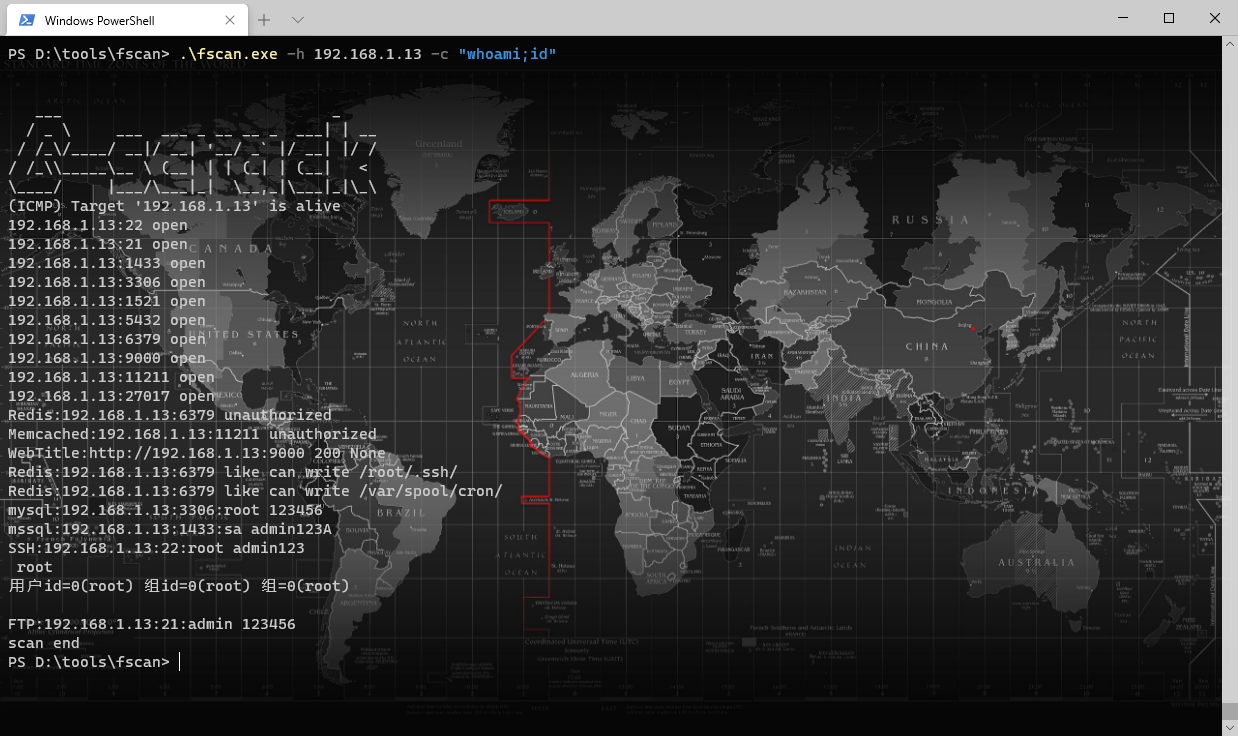
fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3 (複数パスワードを追加)
