 security-life-org/obscura
脅威ハンター&攻撃対象領域管理プラットフォーム。受動的および半攻撃的な偵察、相関分析、リスクスコアリング、継続的モニタリングのための単一の静的Goバイナリ。

脅威ハンター & 攻撃対象領域管理プラットフォーム
パッシブ & セミオフェンシブな偵察、相関分析、リスクスコアリング、継続的モニタリングのための単一の静的 Go バイナリ。


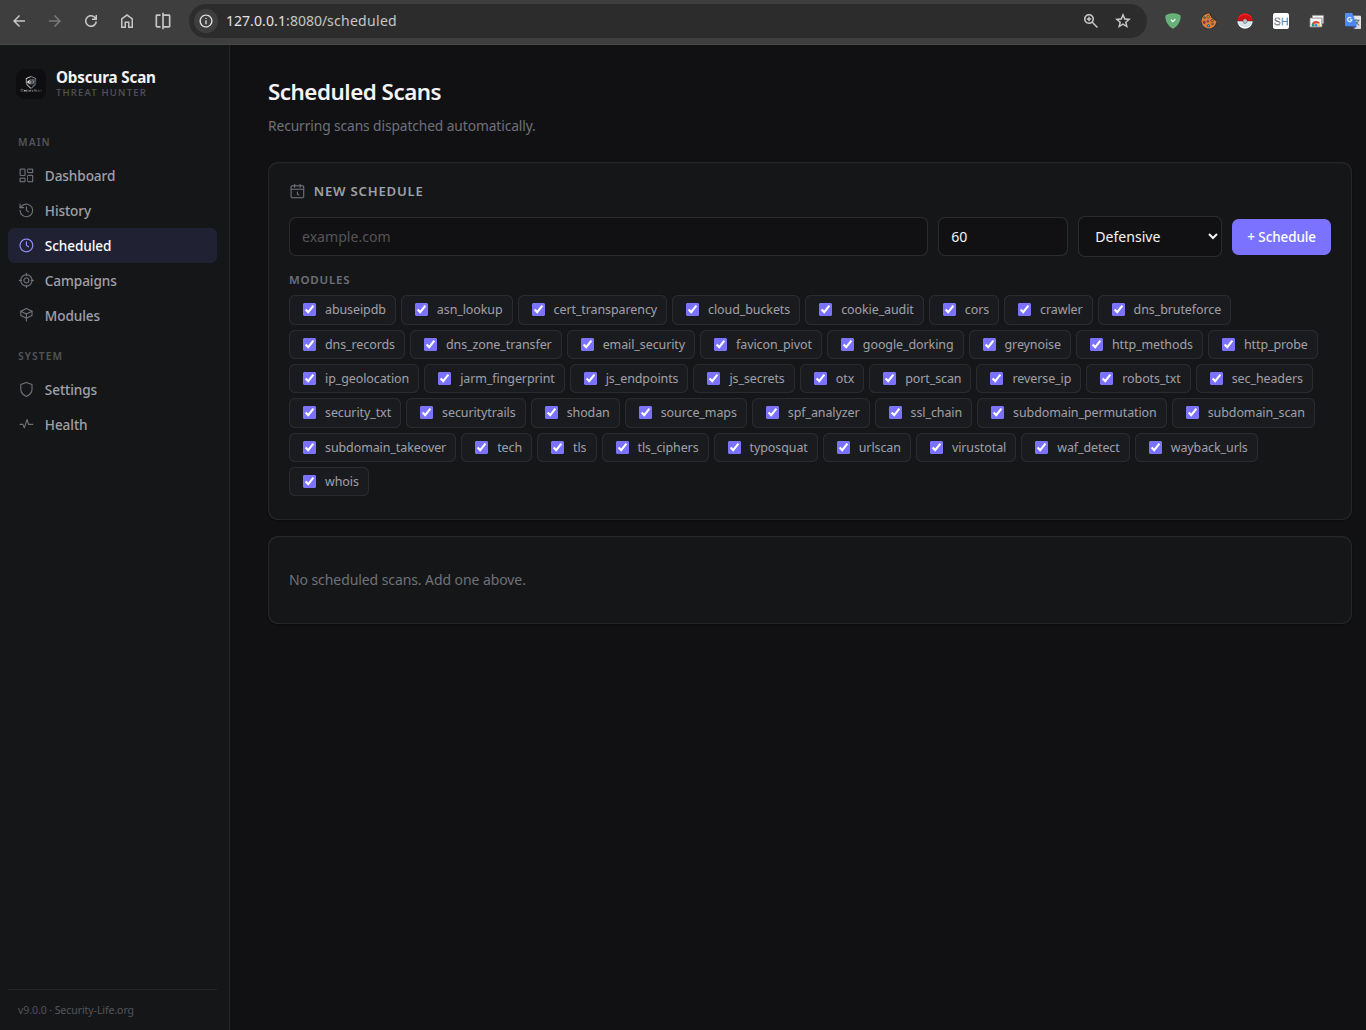
Obscura Scan は攻撃対象領域管理および OSINT/偵察プラットフォームであり、単一の静的バイナリとして実行できます — Python も virtualenv もシステムライブラリもデータベースサーバーも不要です。ドメイン、URL、または IP を指定するだけで、数十の偵察モジュールを並行して実行し、結果を相関分析し、リスクをスコアリングし、オプションで LLM によるエンリッチメントを行い、すべてをクリーンな Web UI + REST API を通じてライブ進捗ストリーミング付きで提供します。
これは、以前は内部的に AEGIS として知られていたプラットフォームの Go による書き直しであり、速度、安全性、単一ファイルでのデプロイのために再設計されています。
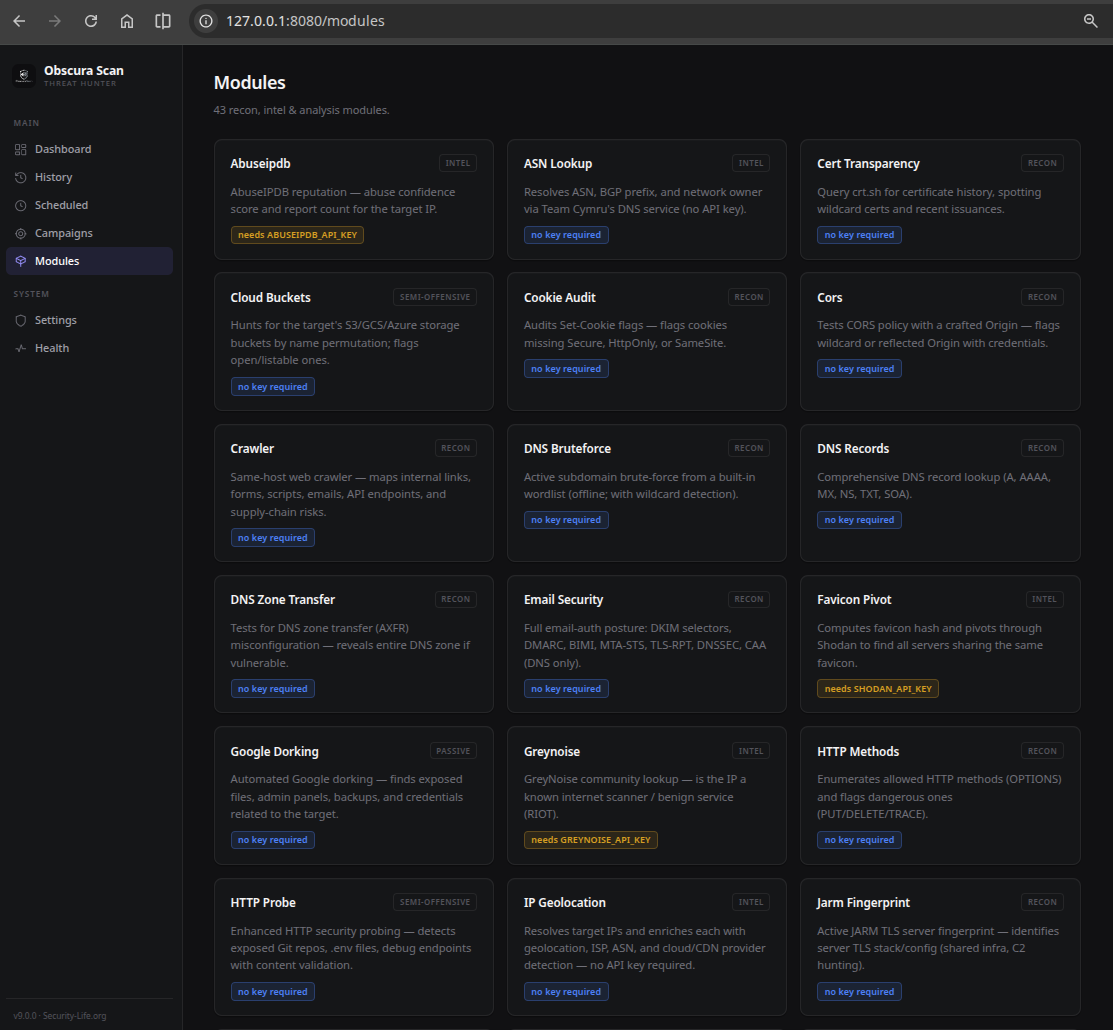
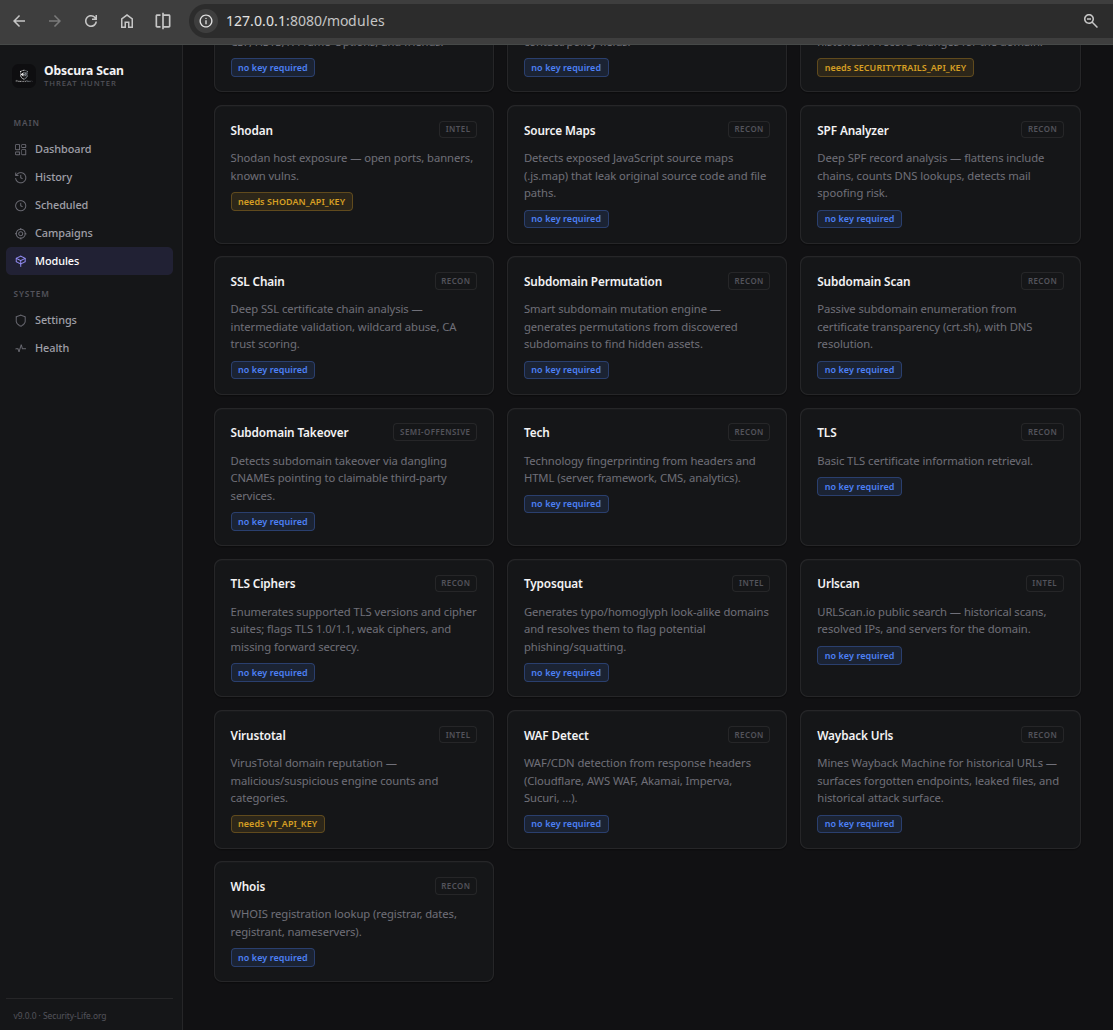
価値の大部分は API キーを必要としません。 50 個のモジュールのうち 43 個は完全に自己完結型であり、ターゲットおよび DNS/TLS/HTTP プロトコルと直接通信します。Obscura Scan はキーを一切設定せずに実行できます。キーが必要なモジュールは理由を付けてスキップするだけです。
confirmed/firm/tentative)を持ち、スコアは最悪のconfirmed な検出結果を基準に固定され、件数によってわずかに調整されるだけなので、低信頼度のヒューリスティックが大量に発生してもゲージが 100 に張り付くことはありません。モジュール間の重複排除とワンクリックの誤検知抑制により、レポートはシグナルの濃い内容に保たれます。/metrics、構造化ログ、グレースフルシャットダウン。# 1. Get it (see Installation for binaries / Docker)
git clone https://github.com/security-life-org/Obscura.git
cd Obscura
make build # -> bin/obscura (CGO_ENABLED=0, pure Go)
# 2. Run it (every config value is optional)
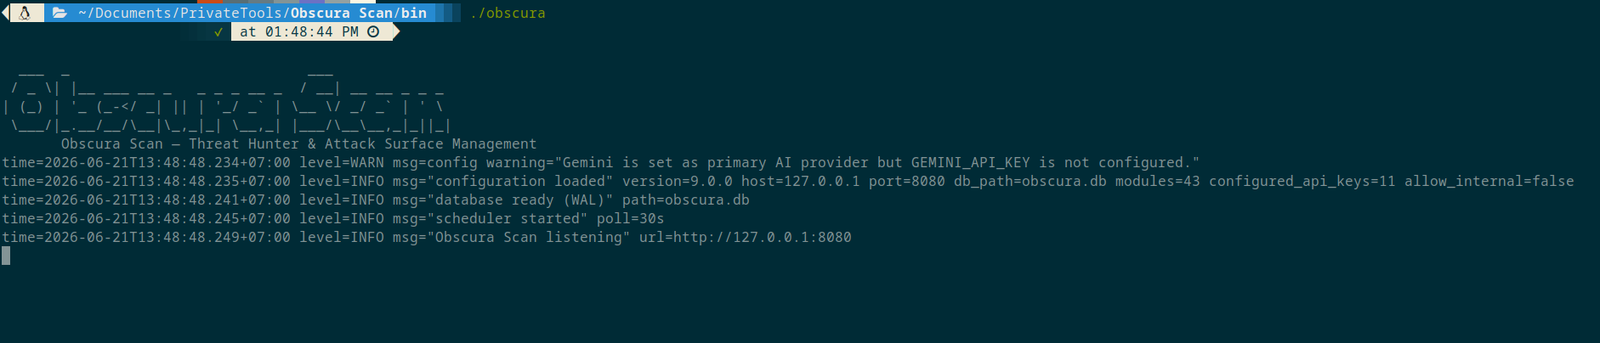
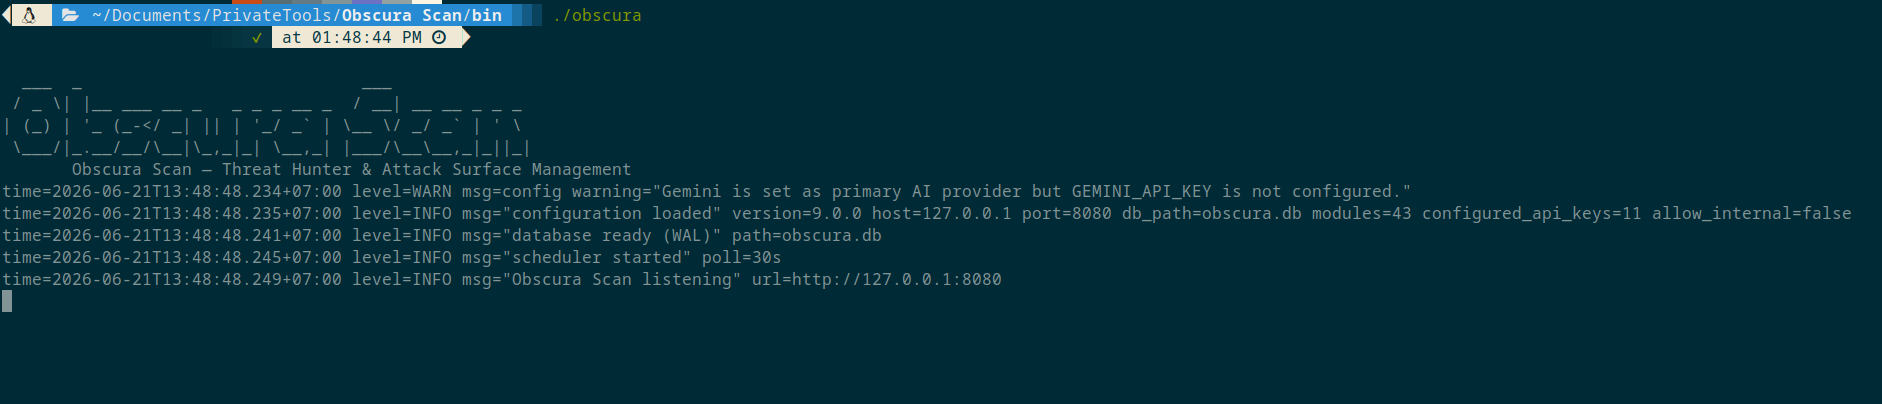
./bin/obscura
# 3. Open the UI
# http://127.0.0.1:8080
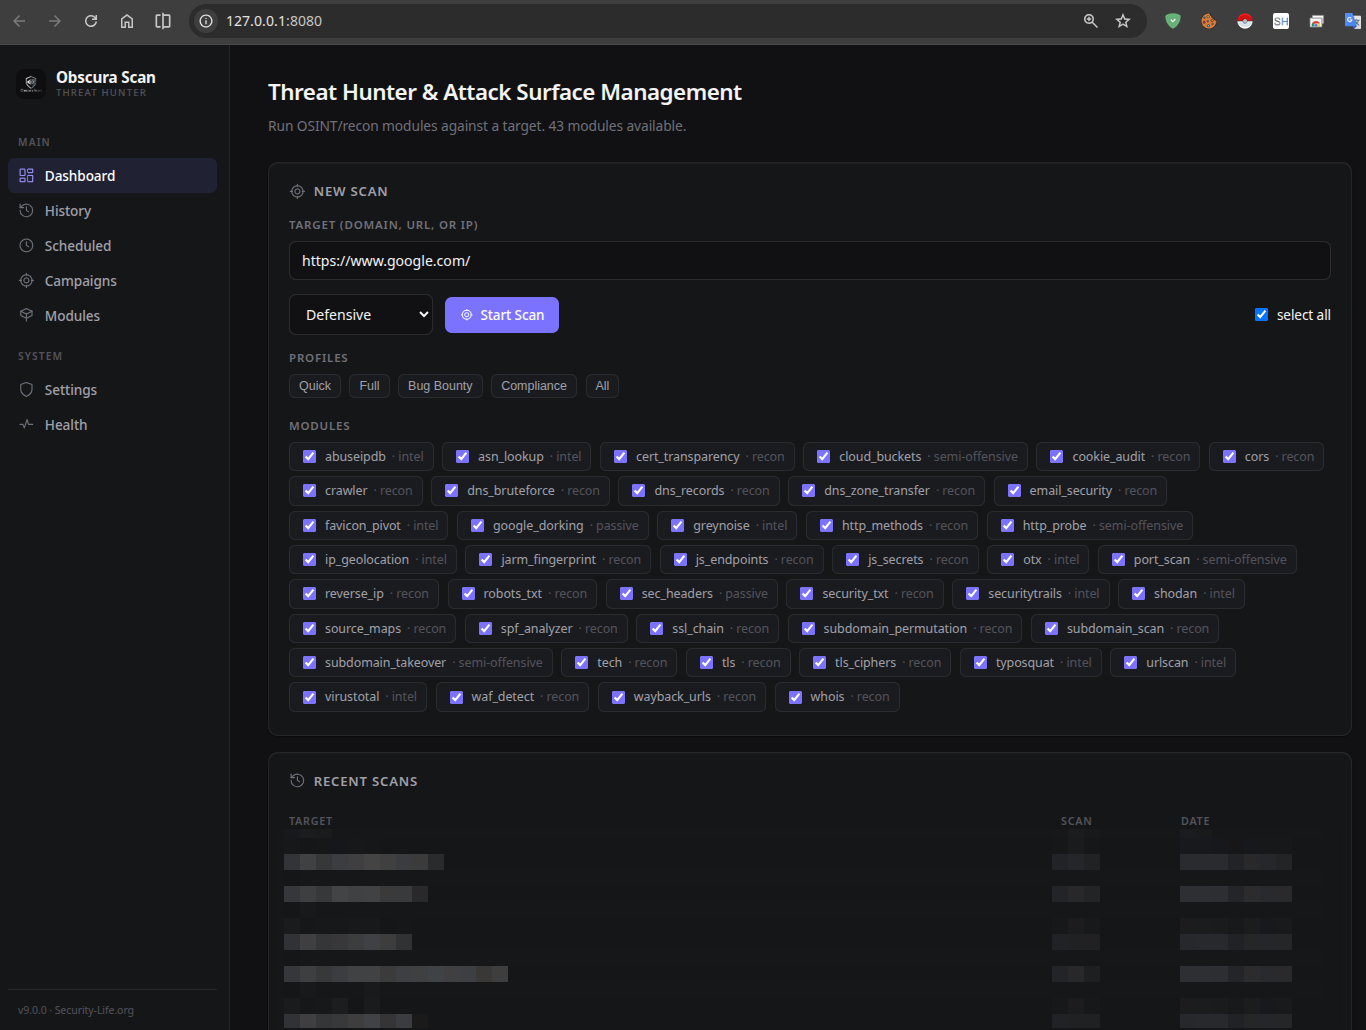
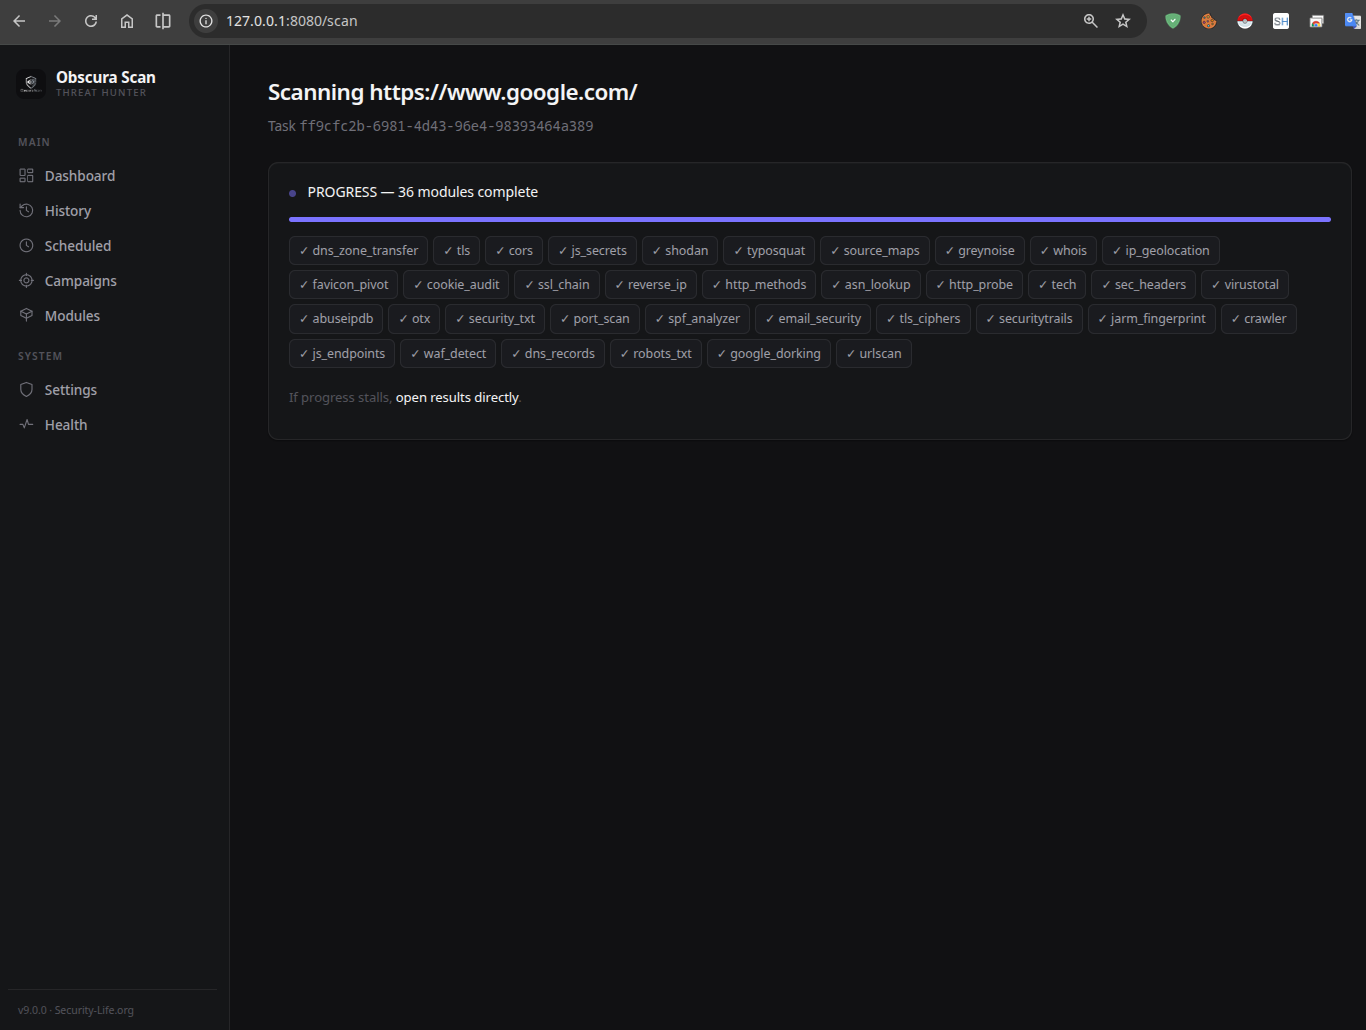
次にターゲット(例: example.com)を入力し、プロファイルを選択して Start Scan を押します。結果は生のJSONではなく、リスクゲージ、検出事項、モジュール別テーブルを備えた読みやすいレポートとして表示されます。
./bin/obscura --version          # build info
./bin/obscura --allow-internal   # permit private/loopback targets (authorized internal use)
| ドキュメント | 内容 |
|---|---|
| インストール | バイナリ、ソースからのビルド、Docker、クロスコンパイル |
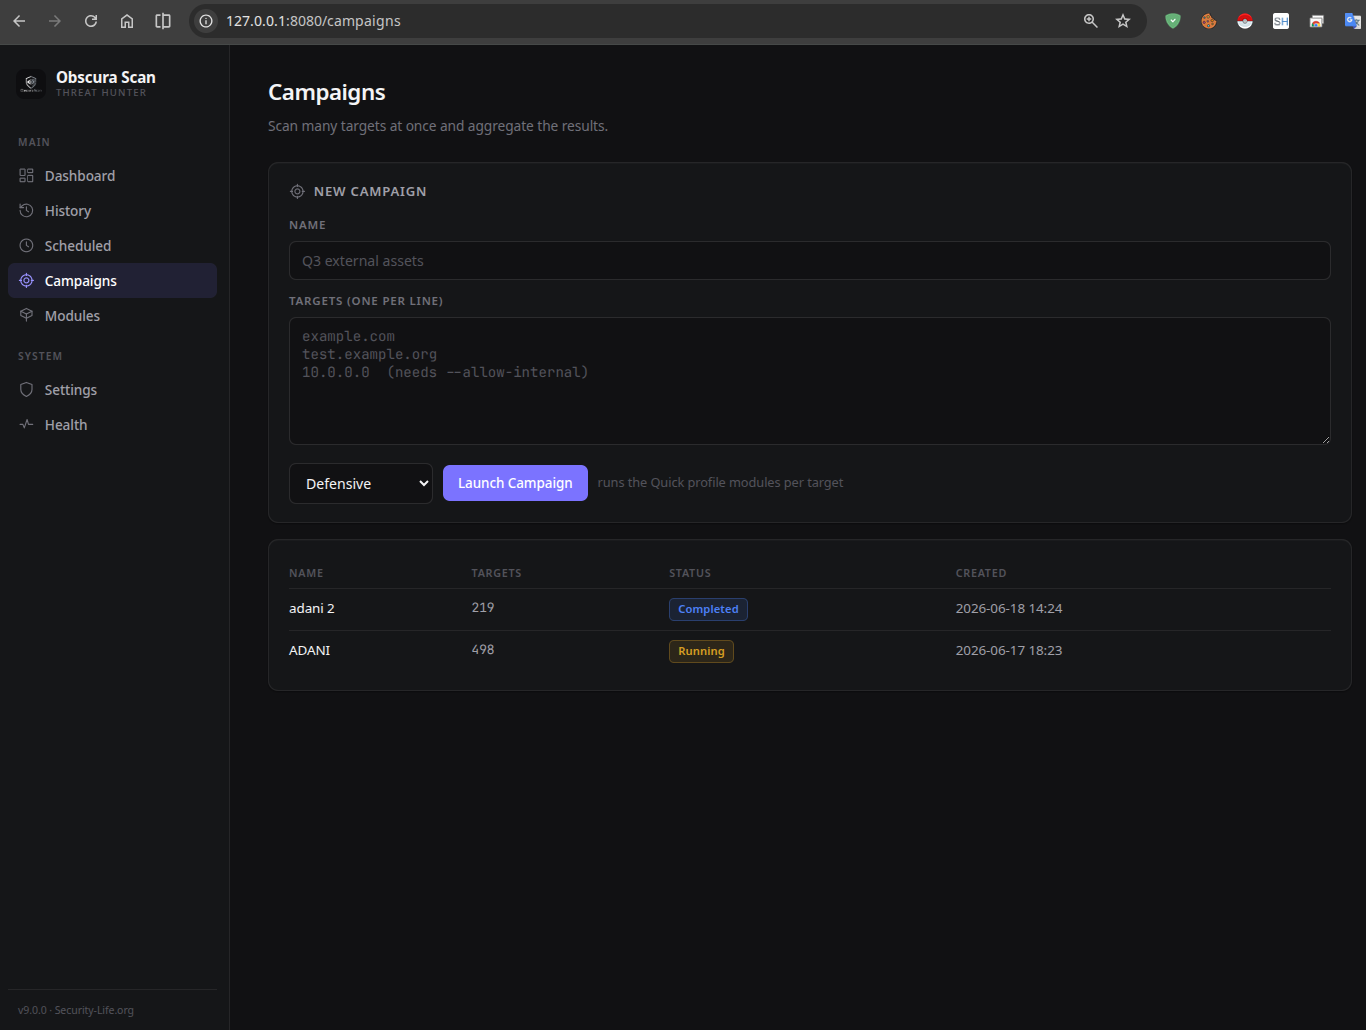
| 使用方法 | CLI フラグ、Web UI のウォークスルー、スキャン、スケジューリング、監視、キャンペーン、エクスポート、AI |
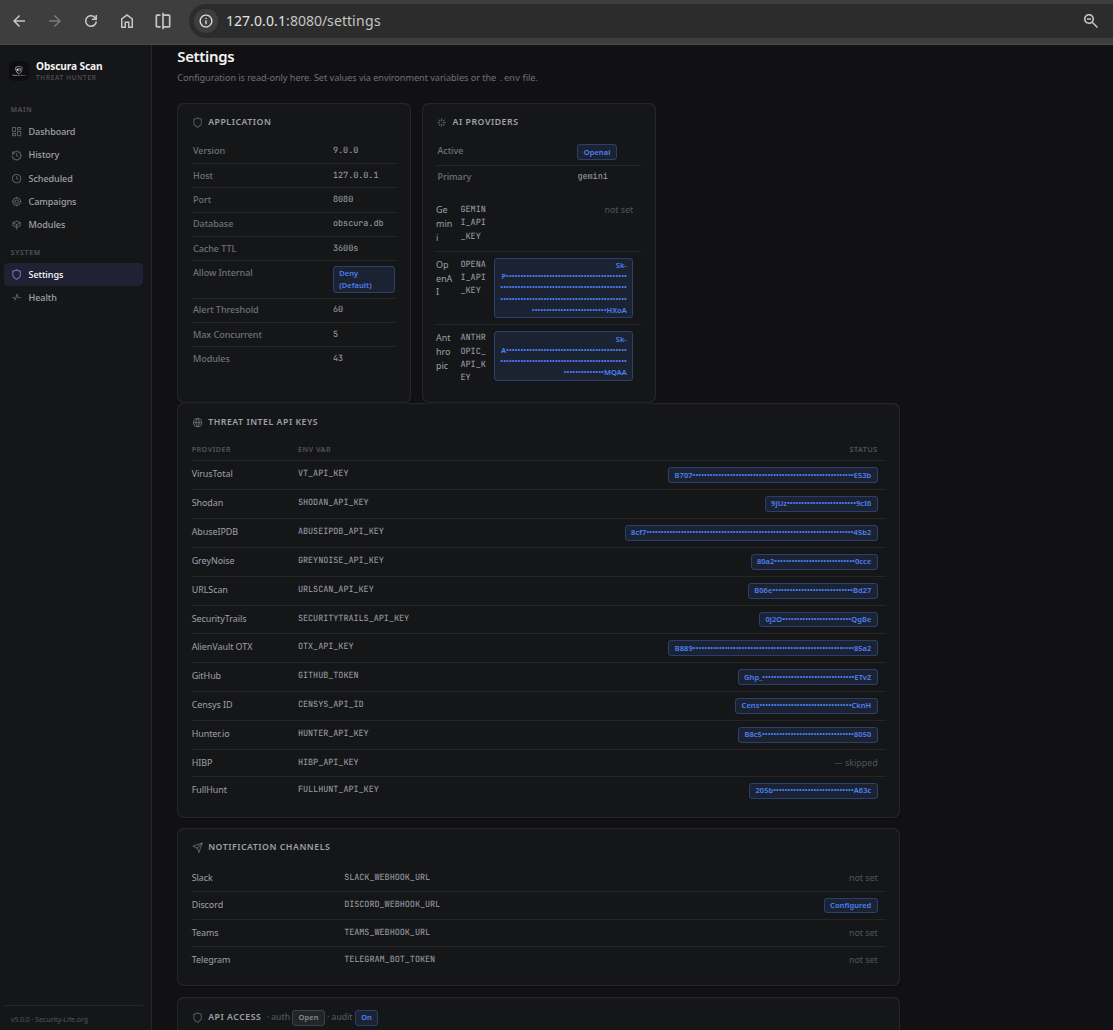
| 設定 | 環境変数の完全リファレンス、エイリアス、優先順位、マスキング |
| .env.example | 説明とデフォルト値を含むすべての環境変数 |
| モジュール | カテゴリ別の全 50 モジュールのカタログと主要な要件 |
| ユースケース | バグバウンティ、ASM 監視、コンプライアンス、脅威ハンティング、ブランド保護 |
| REST API | エンドポイント、Bearer 認証、キーの発行、例 |
| コントリビューション | 開発環境のセットアップ、モジュールの追加、コードスタイル、PR |
| セキュリティポリシー | 脆弱性の報告、責任ある使用、SSRF モデル |
| 変更履歴 | リリース履歴 |
flowchart LR
    A["cmd/obscura\nEntrypoint"] --> B["internal/config\nEnv Loader"]
    B --> C["internal/store\nSQLite WAL"]
    B --> D["internal/engine\nWorker Pool + DAG"]
    D --> E["internal/modules\n50 Modules"]
    D --> F["internal/safety\nSSRF Guard"]
    E --> G["internal/ml\nRisk Scoring"]
    E --> H["internal/ai\nAI Copilot"]
    D --> I["internal/server\nchi Router + SSE"]
    I --> J["internal/export\nPDF/DOCX/STIX/SIEM"]
    I --> K["internal/notify\nSlack/Discord/Teams"]
    I --> L["internal/schedule\nContinuous Monitoring"]
    I --> M["internal/metrics\nPrometheus"]
