
このリポジトリは、Stratus Red Team(クラウド向けの敵対者エミュレーションツール)を用いた私の冒険の記録です。
Stratus Red Team は「クラウド向けの Atomic Red Team」であり、攻撃的な攻撃手法を細分化かつ自己完結型でエミュレートすることができます。
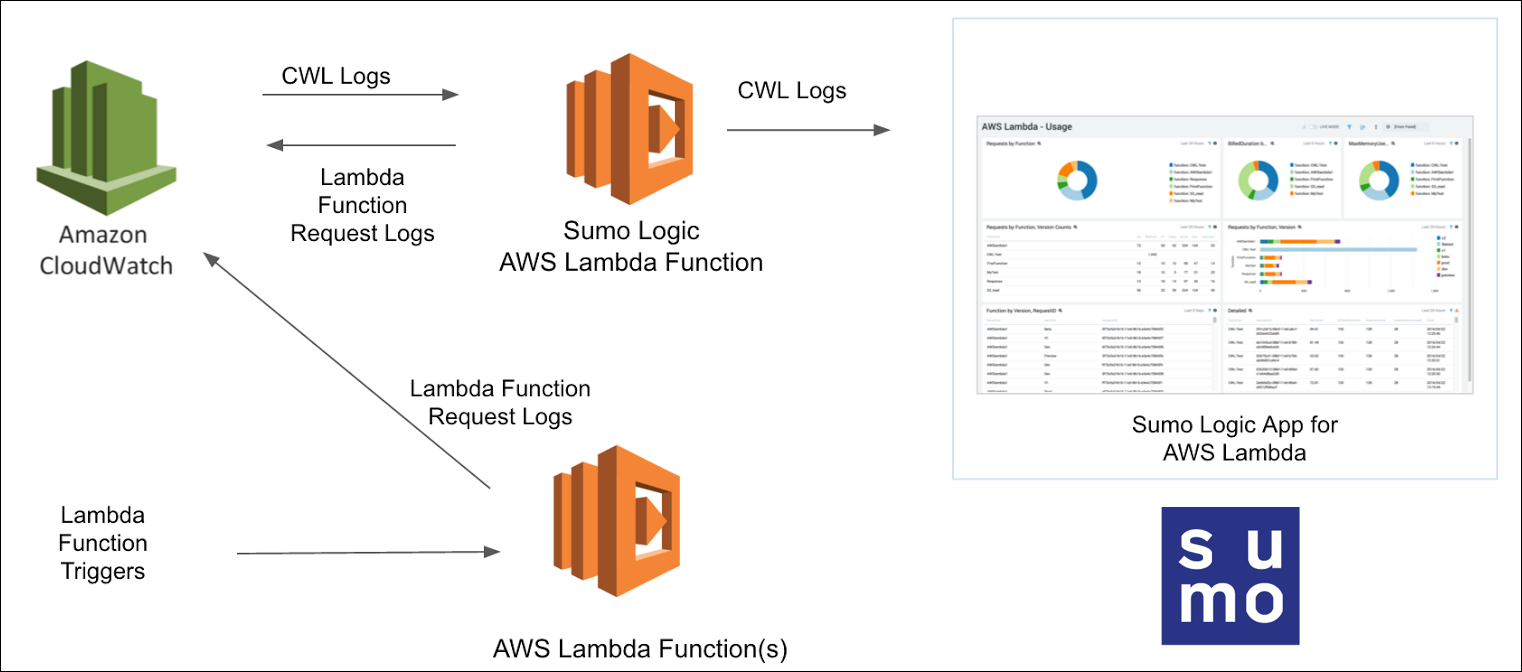
Stratus Red Team リポジトリに含まれる攻撃を1つずつ自分のAWSアカウントで実行します。それらを監視するために、CloudTrailとCloudWatchをログ取得に使用し、これらのログを SumoLogic に取り込んでさらに分析します。
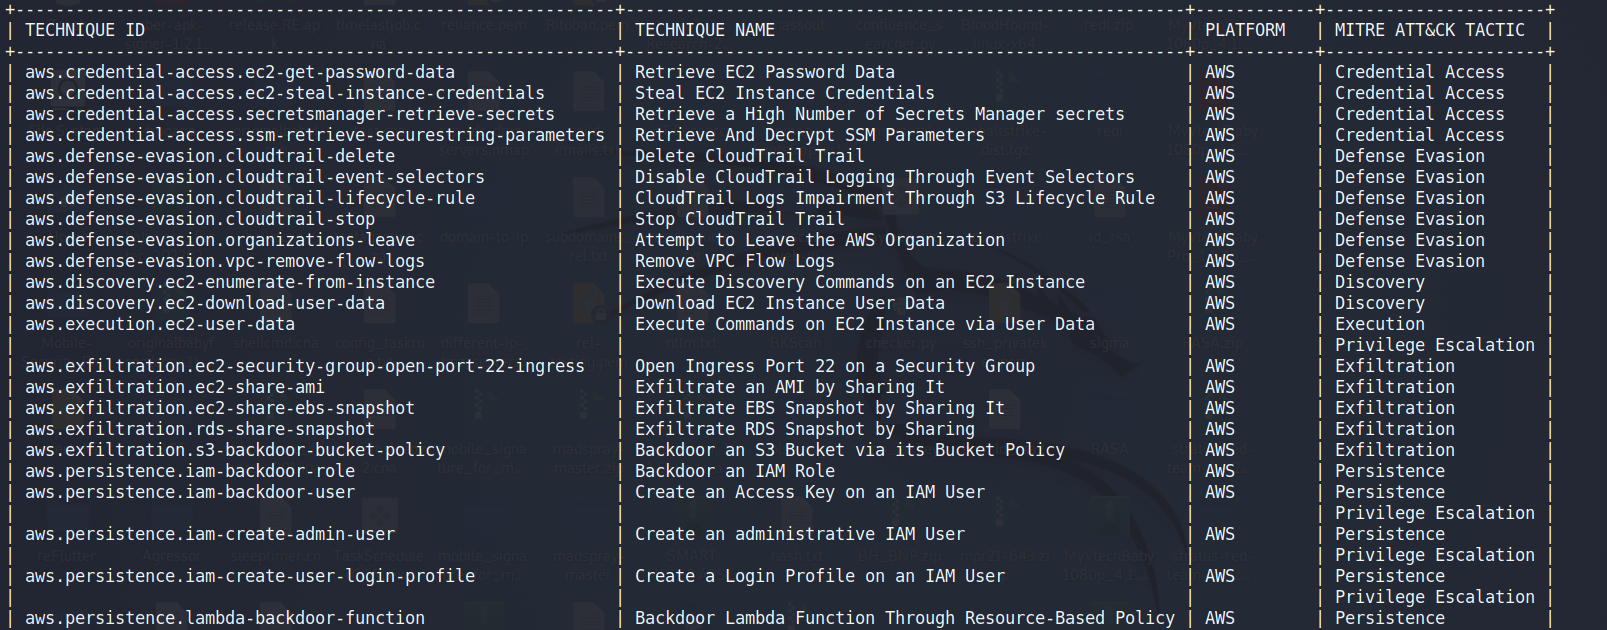
| 攻撃 | 説明 | リンク |
|---|---|---|
| aws.credential-access.ec2-get-password-data | EC2 パスワードデータの取得 | リンク |
| aws.credential-access.ec2-steal-instance-credentials | EC2 インスタンス認証情報の窃取 | リンク |
| aws.credential-access.secretsmanager-retrieve-secrets | Secrets Manager シークレットの大量取得 | リンク |
| aws.credential-access.ssm-retrieve-securestring-parameters | SSM パラメータの取得と復号 | リンク |
| aws.defense-evasion.cloudtrail-delete | CloudTrail 証跡の削除 | リンク |
| aws.defense-evasion.cloudtrail-event-selectors | イベントセレクターによる CloudTrail ログの無効化 | リンク |
| aws.defense-evasion.cloudtrail-lifecycle-rule | S3 ライフサイクルルールによる CloudTrail ログの劣化 | リンク |
| aws.defense-evasion.cloudtrail-stop | CloudTrail 証跡の停止 | リンク |
| aws.defense-evasion.organizations-leave | AWS Organization からの離脱試行 | リンク |
| aws.defense-evasion.vpc-remove-flow-logs | VPC フローログの削除 | リンク |
| aws.discovery.ec2-enumerate-from-instance | EC2 インスタンス上での探索コマンドの実行 | リンク |
| aws.exfiltration.ec2-security-group-open-port-22-ingress | セキュリティグループのインバウンドポート 22 を開放 | リンク |
| aws.exfiltration.ec2-share-ami | AMI を共有して外部持ち出し | リンク |
| aws.exfiltration.ec2-share-ebs-snapshot | EBS スナップショットを共有して外部持ち出し | リンク |
| aws.exfiltration.rds-share-snapshot | RDS スナップショットを共有して外部持ち出し | リンク |
| aws.exfiltration.s3-backdoor-bucket-policy | バケットポリシーによる S3 バケットのバックドア化 | リンク |
| aws.persistence.iam-backdoor-role | IAM ロールのバックドア化 | リンク |
| aws.persistence.iam-backdoor-user | IAM ユーザーへのアクセスキー作成 | 未定 |
| aws.persistence.iam-create-admin-user | 管理者 IAM ユーザーの作成 | 未定 |
| aws.persistence.iam-create-user-login-profile | IAM ユーザーへのログインプロファイル作成 | 未定 |
| aws.persistence.lambda-backdoor-function | リソースベースポリシーによる Lambda 関数のバックドア化 | 未定 |








