
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
cve-2019-6693 — 標準の暗号化キーへのアクセス権またはその知識を持つ認可されたリモートユーザーは、FortiOSバックアップファイルと、すべての非管理者パスワード、秘密鍵、高可用性(HA)パスワードにアクセスして復号化することができます。 | Kitploit
ツール/GitHubGitHub/saladandonionrings/cve-2019-6693
パスワードクラッキング暗号化/復号化ツール脆弱性分析エクスプロイト学習と教育
GitHubsaladandonionrings/cve-2019-6693

cve-2019-6693

標準の暗号化キーへのアクセス権またはその知識を持つ認可されたリモートユーザーは、FortiOSバックアップファイルと、すべての非管理者パスワード、秘密鍵、高可用性(HA)パスワードにアクセスして復号化することができます。

リポジトリを見る
共有
286822年前Kitploit レビュー済み

FortiGate パスワード復号スクリプト - CVE-2019-6693

cve


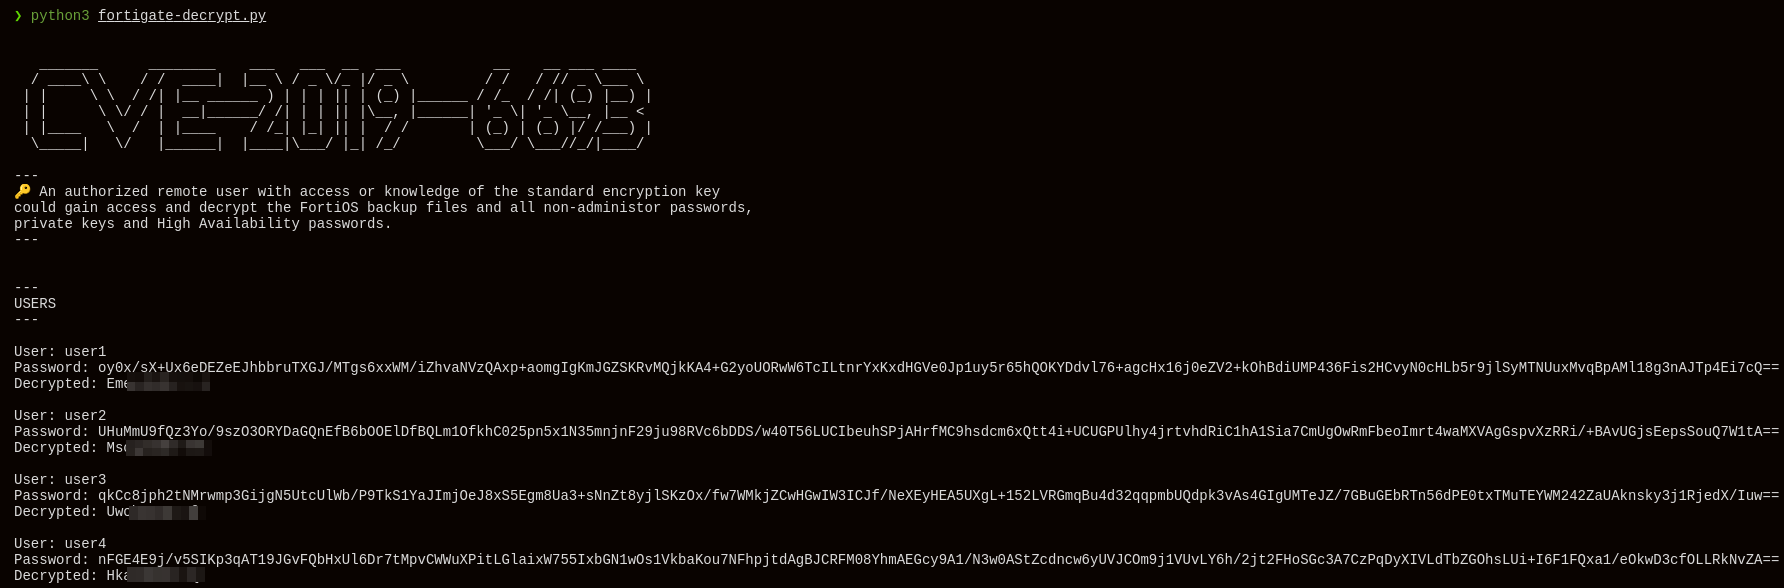
🔐 標準の暗号化キーにアクセスできる、またはその知識を持つ認可されたリモートユーザーは、FortiOS バックアップファイル、およびすべての非管理者パスワード、秘密鍵、High Availability(HA)パスワードにアクセスして復号化できる可能性があります。


概要

この Python スクリプトは、FortiGate の暗号化方式で暗号化されたパスワードを復元するために設計されています。FortiOS 設定ファイルに保存されているユーザーパスワードと High Availability(HA)設定パスワードの両方を復号化するために使用できます。

使用方法

前提条件

  • Python 3.x
git clone https://github.com/saladandonionrings/cve-2019-6693.git
cd cve-2019-6693
pip3 install pycryptodome

ユーザーパスワードの復号化

  1. 少なくとも FortiGate への「管理者読み取りアクセス」を持っていること。
  2. 「CLI Console」 > show user local に移動してダウンロードします。
  3. FortiOS ユーザーデータを data.txt という名前のテキストファイルに配置します。データファイルに FortiOS 形式のユーザー情報が含まれていることを確認してください。

HA 設定パスワードの復号化

  1. 「CLI Console」 > show system ha に移動してダウンロードします。
  2. FortiOS ユーザーデータを ha_config.txt という名前のテキストファイルに配置します。データファイルに FortiOS 形式の HA 情報が含まれていることを確認してください。
  3. 次のコマンドでスクリプトを実行します:
    python3 fortigate-decrypt.py
    

免責事項

⚠️ このスクリプトは教育および啓発目的のみで提供されています。このスクリプトを責任を持って、適用されるすべての法律および規制に準拠して使用してください。作成者は、誤用または無許可アクセスについて一切責任を負いません。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




