
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/saadet-t/403kangaroo
脆弱性分析IDS/IPS回避ウェブセキュリティペネトレーションテスト
GitHubsaadet-t/403kangaroo

403Kangaroo

403/401バイパスツール(特定のヘッダーと値を使用)

リポジトリを見る
5284年前未レビュー
共有

403Kangaroo

(!! このツールはまだ開発中です。問題があれば、LinkedIn等でお気軽にご連絡ください。)

特定のヘッダーと値(headers.txt、values.txt)を使用した403/401バイパスツール。拡張機能を初めてロードすると、headers.txtファイルが開かれ、コード内の指定ヘッダーがtxtファイルに書き込まれます。同様にvalues.txtにも値が書き込まれます。したがって、別の値やヘッダーを追加したい場合は、txtファイルに追加するだけで、以降のリクエストにその値やヘッダーが含まれるようになります。

使用方法;

まず、プロキシタブから拡張機能にリクエストを送信する必要があります。その後、Burp Suiteプロキシからリクエストを転送する必要があります。拡張機能はリクエストが送信されないと捕捉できないためです。
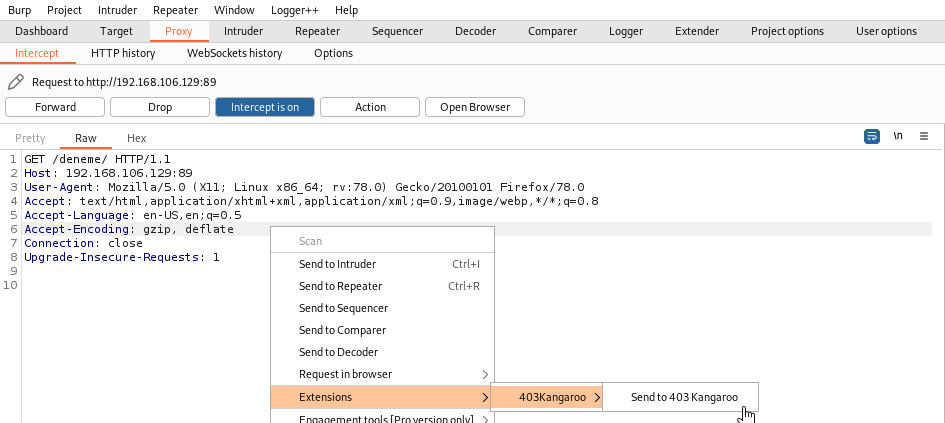
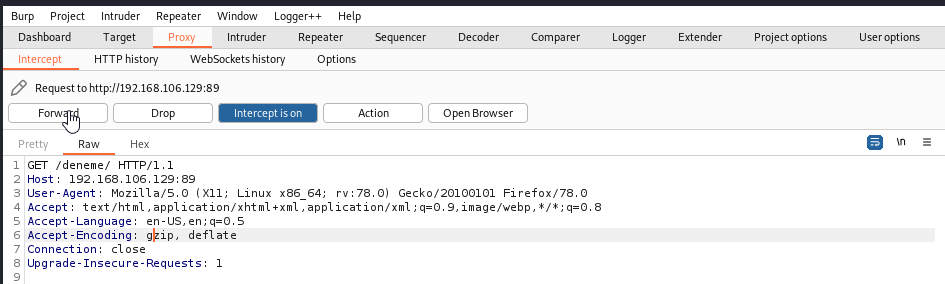
image

image

その後、拡張機能はリクエストを取得し、再度送信してレスポンスコードが(403 || 401)かどうかを確認します。次に、ヘッダーと値を追加し、各値に対してリクエストを送信します。
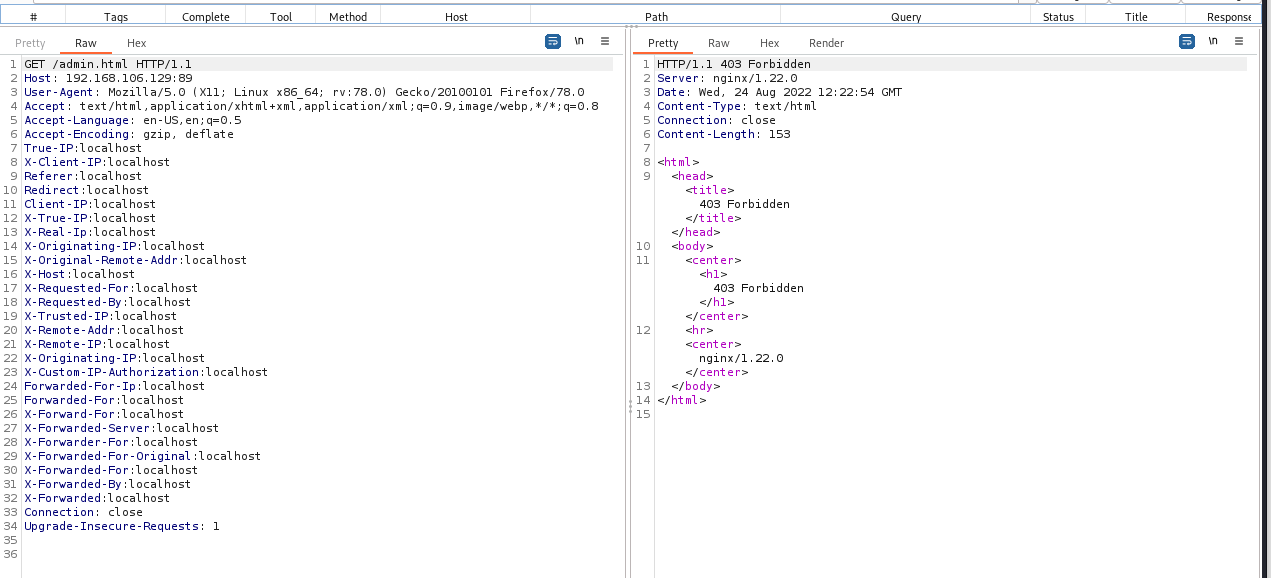
image

image

ターゲットがバイパスされたかどうかを出力します。(レスポンス値が200かどうかに基づく)

image

既知の問題;

Burp Suiteを再度開くと、次のような出力が表示されます(または拡張機能をアンロード&リロードした場合);

image

既に拡張機能を使用しており、headers.txtが拡張機能由来であれば問題ありません。しかし、この拡張機能を初めて使用する場合、かつheaders.txtとvalues.txtのファイルをこの拡張機能用に自分でコピーしていない場合は、拡張機能が正常に動作するようにファイルを移動する必要があります。

発生する可能性のある主な問題は2つあり、以下の方法で解決できます。

  1. 拡張機能が使用するパスに既にheaders.txtまたはvalues.txtが存在する場合、拡張機能がこのディレクトリに書き込めるように、これらのファイルを移動する必要があります。

  2. 拡張機能の書き込み権限に問題がある場合、エラーメッセージにheaders.txtとvalues.txtをコピーするパスが表示されます。

(このGUIがひどいのは承知していますが、GUIのコーディングも同様にひどいものです。いつか改善しますが、正直いつになるかはわかりません)

//上記の説明では不十分だと感じた友人へ;

(現在のGUIは、GUI設計の経験不足により使いにくいことは承知しています。この問題については将来取り組む予定です)

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






