Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
webstor — 組織のネットワーク全体のすべてのWebサイトをDNSゾーン転送とmasscanを使用して列挙し、レスポンスを保存し、既知の脆弱なWebテクノロジーやカスタム正規表現パターンに対するクエリを可能にします。 | Kitploit
ツール/GitHubGitHub/rossgeerlings/webstor
偵察脆弱性スキャナー情報収集ウェブセキュリティDNS分析
GitHubrossgeerlings/webstor

webstor

組織のネットワーク全体のすべてのWebサイトをDNSゾーン転送とmasscanを使用して列挙し、レスポンスを保存し、既知の脆弱なWebテクノロジーやカスタム正規表現パターンに対するクエリを可能にします。

リポジトリを見る
15820322年前Kitploit レビュー済み
共有


WebStor

組織内の脆弱なWebテクノロジーの迅速な識別

WebStorはMITライセンスの下でPythonで実装されたツールで、組織のすべてのネットワーク上のすべてのWebサイトを迅速に列挙し、それらのレスポンスを保存し、ゼロデイ脆弱性を持つものなど、既知のWebテクノロジーとバージョンを問い合わせるためのものです。特に、分散管理が行われている中規模から大規模の組織において、異なる部門やネットワークに分散した様々な管理者によって展開されたすべてのWebテクノロジーを追跡することがほぼ不可能であるという特有の問題を解決することを目的としています。

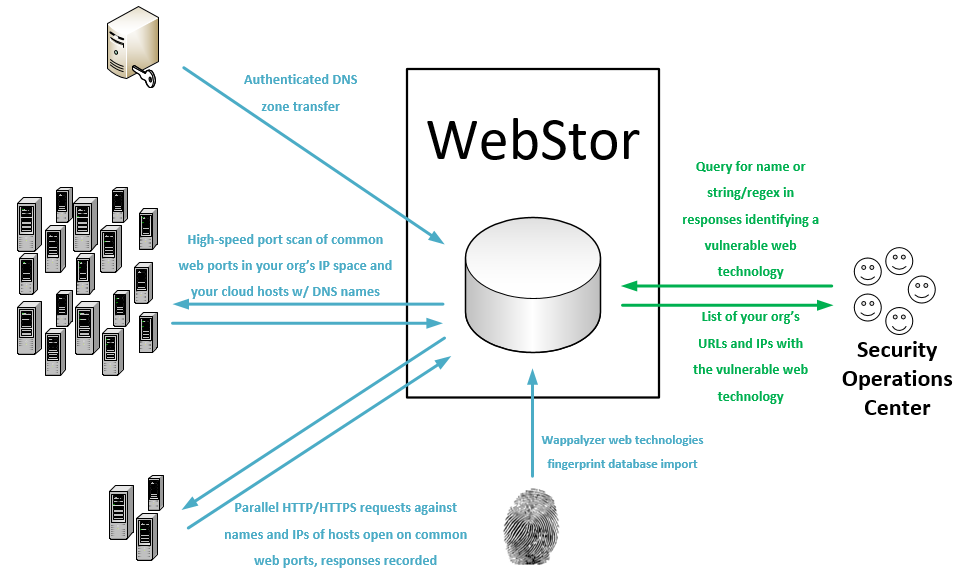
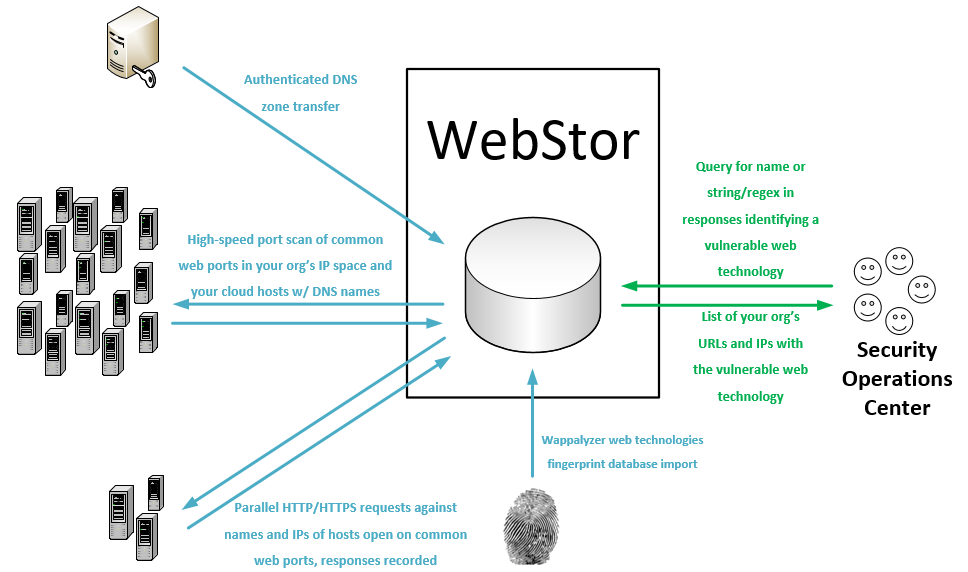
WebStorは以下のアクションを実行することで目標を達成します:

  1. DNSゾーン転送を実行して組織のAレコードとCNAMEレコードを収集します。
  2. Masscanを使用して、組織のネットワーク範囲、および組織のAレコードとCNAMEレコードに存在するそれらの範囲外のIPアドレスに対して、開いているHTTP/HTTPSポートをスキャンします。
  3. Python requestsライブラリを使用してすべてのレスポンスを収集し、MariaDBデータベースに保存します。開いているHTTP/HTTPSポートを持つIPに対応するすべてのDNS名は、IPアドレスに加えてリクエストに含まれるため、異なるヘッダーを使用するサイトが見逃されることはありません。
  4. Wappalyzer WebテクノロジーデータベースをダウンロードしてMariaDBデータベースに保存し、ユーザーが一般的なWebテクノロジーの場所を名前で問い合わせられるようにします。
  5. ユーザーが保存されたレスポンス内にカスタム正規表現が含まれる場所を問い合わせられるようにします。

サポートされているプラットフォーム

WebStorは現在Linuxシステム上で動作します。Pythonで書かれているため、Windows対応への変換は簡単であり、将来行われる可能性があります。

前提条件

アプリケーション

  • Masscan
    • cronジョブを使用してデータベースを更新する場合(一般的)、WebStorを介してMasscanスキャンを実行するユーザーに対してsudo nopasswdを設定することが重要です。
  • MariaDB 10.0.5以降
    • WebStorが試行するデフォルトの認証情報は、rootと空のパスワードです。データベースに接続するために他のユーザー名とパスワードを使用するようにWebStorを設定するには、[セキュアオプション]セクションを参照してください。

Pythonライブラリ

  • pip3 install dnspython
  • pip3 install beautifulsoup4
  • pip3 install mysql-connector-python
  • pip3 install js-regex
  • pip3 install gevent
  • pip3 install requests

PyPIからの入手

  • 単にWebStorを実行したいだけで編集しない場合は、前提条件のアプリケーションをインストールした後、'sudo pip3 install webstor'を使用してください。
  • PyPIを介してWebStorをインストールした後、webstorはパスに含まれ、作業ディレクトリに関係なく、'webstor.py'の代わりに'webstor'でコマンドラインから実行できます(例:'webstor -g')。

基本的な使用方法

       webstor.py [-h] [--ADD-HTTP-PORT HTTPPORTTOADD] [--CLEAR-HTTP]
                  [--ADD-HTTPS-PORT HTTPSPORTTOADD] [--CLEAR-HTTPS]
                  [--ADD-CUSTOM-FINGERPRINT FINGERPRINT]
                  [--DELETE-CUSTOM-FINGERPRINT FINGERPRINTNAMETODELETE]
                  [--IMPORT-CUSTOM-FINGERPRINT IMPORTFINGERPRINTFILE]
                  [--CLEAR-CUSTOM-FINGERPRINTS] [--SHOW-CONFIG]
                  [--SHOW-CONFIG-FULL] [--RUN-MASSCAN]
                  [--SET-MASSCAN-RANGES SETSCANRANGES]
                  [--ADD-RANGE RANGETOADD] [--DELETE-RANGE RANGETODELETE]
                  [--IMPORT-MASSCAN-RANGES IMPORTSCANRANGES]
                  [--ADD-PATH PATHTOADD] [--DELETE-PATH PATHTODELETE]
                  [--CLEAR-PATHS] [--REFRESH-RESPONSES]
                  [--RESPONSES-ADD-FOR-PATH RESPONSESADDFORPATH]
                  [--SEARCH-PATTERN SEARCHPATTERN]
                  [--SEARCH-CUSTOM-FINGERPRINT SEARCHFINGERPRINT]
                  [--SEARCH-WAPPALYZER SEARCHWAPPALYZER] [--NO-TSIG-KEY]
                  [--TSIG-KEY-IMPORT IMPORTTSIGFILE]
                  [--TSIG-KEY-REPLACE REPLACEMENTTSIGFILE]
                  [--DELETE-TSIG TSIGTODELETE]
                  [--USE-TSIG-FILE-ONLY USETSIGFILEONLY]
                  [--DOWNLOAD-NEW-WAPPALYZER] [--LIST-WAPPALYZER-TECH-NAMES]
                  [--ZONE-XFER] [--ADD-DOMAIN DOMAINDETAILS]
                  [--DELETE-DOMAIN DOMAINTODELETE]
                  [--IMPORT-ZONE-FILE IMPORTZONEFILE] [--CLEAR-DOMAINS]
                  [--LIST-DOMAINS] [--LIST-OUTSIDE] [--SQL-CREDS SQLCREDSFILE]

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    395
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    252

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →