rootless-ghost/vulnforge
脆弱性・エクスプロイトインテリジェンス — ExploitDB、NVD、Metasploit 検索、CVE→ATT&CK マッピングと LogNorm/HuntForge 統合 | Nebula Forge の一部

脆弱性・エクスプロイトインテリジェンスツール | Nebula Forge Detection Suite v2


VulnForgeはExploitDB、NVD、Metasploitからエクスプロイトインテリジェンスを集約し、検出結果をMITRE ATT&CKテクニックにマッピングし、その結果をNebula Forgeパープルチームパイプラインへ直接供給します。1回の検索からハントプレイブックの生成、LogNorm対応エクスポート、AtomicLoopシミュレーショントリガーを実現します。
ラボグレードのツール。 自宅の検出エンジニアリングラボで構築・テストされています。ドキュメント通りに動作しますが、本番環境やマルチユーザーデプロイ向けに堅牢化されていません。対象範囲についてはSECURITY.mdを参照してください。
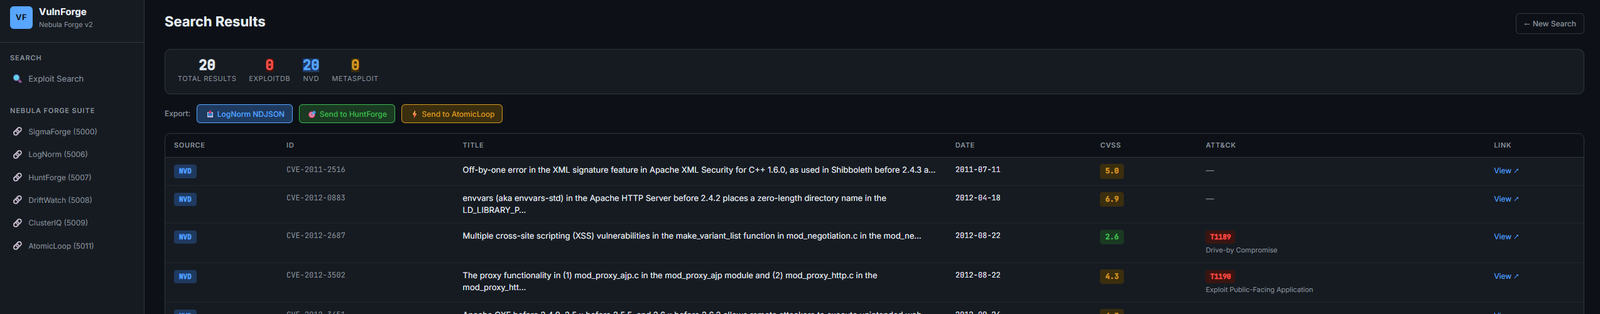
VulnForgeは脆弱性の発見と検出エンジニアリングの間のギャップを埋めます。CVEまたはキーワードを検索すると、ATT&CKテクニックにマッピングされたエクスプロイトデータが返され、そのコンテキストを下流へ、すなわちプレイブック生成のためのHuntForgeやシミュレーションのためのAtomicLoopへ直接プッシュできます。
パイプライン上の位置:
VulnForge → HuntForge (hunt playbook) → AtomicLoop (simulation) → Wazuh (detection)
mitreattack-python による CVE/CWE → CAPEC → ATT&CK テクニックの連鎖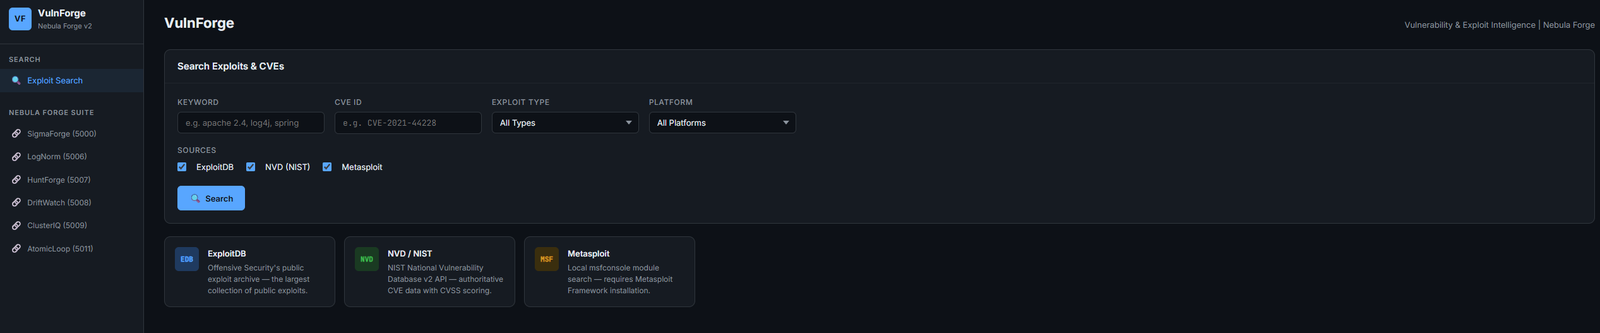
VulnForge は Nebula Forge の一部です — 検出エンジニアリングのワークフロー全体をカバーするオープンソースの SOC プラットフォームです。
| ツール | ポート | 役割 |
|---|---|---|
| LogNorm | 5006 | ログ正規化 (ECS-lite) |
| HuntForge | 5007 | ATT&CK ハントプレイブック生成 |
| DriftWatch | 5008 | Sigma ルールドリフト分析 |
| ClusterIQ | 5009 | アラートのクラスタリングとトリアージ |
| AtomicLoop | 5011 | Atomic Red Team テストランナー |
| VulnForge | 5012 | 脆弱性・エクスプロイトインテリジェンス |
git clone https://github.com/Rootless-Ghost/VulnForge.git
cd VulnForge
pip install -r requirements.txt
python app.py
http://localhost:5012 でアクセスします
このツールは、Nebula Forge スイート内のコンテナ化されたサービスとして動作します。 すべてをまとめて起動する推奨方法は次のとおりです:
# From the Nebula-Forge repo root
cp .env.example .env          # POSTGRES_PASSWORD and ATOMICLOOP_API_KEY required; NVD_API_KEY (higher rate limits) is optional
docker compose up -d          # starts all services including vulnforge
アクセス: http://localhost:5012
スタンドアロンコンテナ:
docker build -t vulnforge .
docker run -p 5012:5012 \
  -e NVD_API_KEY=your-key-here \
  vulnforge
apache 2.4)、CVE ID(例: CVE-2021-44228)、またはその両方を入力します検索:
curl -X POST http://localhost:5012/api/search \
  -H "Content-Type: application/json" \
  -d '{"keyword": "log4j", "cve": "CVE-2021-44228"}'
LogNormへのエクスポート:
curl -X POST http://localhost:5012/export/lognorm \
  -H "Content-Type: application/json" \
  -d '{"results": [...]}'
HuntForgeへ送信:
curl -X POST http://localhost:5012/export/huntforge \
  -H "Content-Type: application/json" \
  -d '{"technique_id": "T1190", "cve": "CVE-2021-44228"}'
ヘルスチェック:
curl http://localhost:5012/health
VulnForge は、連鎖ルックアップを使用して CVE を ATT&CK テクニックにマッピングします:
CVE → NVD CWE tags → CAPEC → ATT&CK Technique
結果には、テクニックID、テクニック名、戦術、および信頼度(high/medium/low)が含まれます。マッピングが見つからない場合は、フィールドを黙って省略するのではなく、UNKNOWN が返されます。
{
  "event.kind": "vulnerability",
  "cve.id": "CVE-2021-44228",
  "vulnerability.score.base": 10.0,
  "vulnerability.severity": "CRITICAL",
  "threat.technique.id": "T1190",
  "threat.technique.name": "Exploit Public-Facing Application",
  "threat.tactic.name": "Initial Access",
  "source.tool": "VulnForge",
  "@timestamp": "2026-04-15T00:00:00Z"
}
flask、requests、beautifulsoup4、mitreattack-pythonVulnForgeは、許可されたセキュリティテスト、検出エンジニアリング、およびパープルチーム運用を目的としています。所有していないシステム、または明示的な書面による許可を得ていないシステムに対して使用しないでください。
このプロジェクトはMITライセンスの下でライセンスされています — 詳細はLICENSEファイルを参照してください。
Built by Rootless-Ghost