

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/reznok/spring4shell-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubreznok/spring4shell-poc

Spring4Shell-POC

Docker化されたSpring4Shell (CVE-2022-22965) PoCアプリケーションとエクスプロイト

リポジトリを見る
32523994年前Kitploit レビュー済み
共有

Spring4Shell PoC アプリケーション

これは、Spring4Shellの脆弱性(CVE-2022-22965)に対して脆弱なDocker化されたアプリケーションです。WARの完全なJavaソースが提供されており、変更可能です。DockerイメージがビルドされるたびにWARが再ビルドされます。ビルドされたWARはTomcatによってロードされます。このアプリケーションは特別なものではなく、Springチュートリアルに基づいたシンプルなHello Worldです。

詳細: https://www.lunasec.io/docs/blog/spring-rce-vulnerabilities

PoCに問題がありますか? LunaSecのフォークを確認してください: https://github.com/lunasec-io/Spring4Shell-POC(こちらはより積極的にメンテナンスされています)。

必要条件

  1. Docker
  2. Python3 + requestsライブラリ

手順

  1. リポジトリをクローンします
  2. コンテナをビルドして実行します: docker build . -t spring4shell && docker run -p 8080:8080 spring4shell
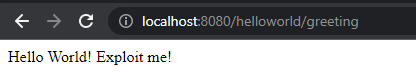
  3. アプリケーションは http://localhost:8080/helloworld/greeting で利用可能になります

WebPage

  1. exploit.pyスクリプトを実行します: python exploit.py --url "http://localhost:8080/helloworld/greeting"

WebPage

  1. 作成されたウェブシェルにアクセスします! コマンドのcmd GETパラメータを変更します(デフォルトはhttp://localhost:8080/shell.jsp)
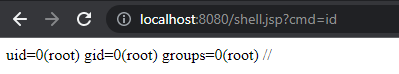
WebPage

備考

修正済み! この記事を書いている時点では、エクスプロイトのたびにコンテナ(おそらくTomcatのみ)を再起動する必要があります。この問題を積極的に解決しようとしています。

エクスプロイトを再実行すると、{old_filename}_.jsp という追加のアーティファクトファイルが作成されます。

改善のためのPRやDM @Rezn0k を歓迎します!

クレジット

  • @esheavyind - PoC構築の支援。こちらの解説記事を参照: https://gist.github.com/esell/c9731a7e2c5404af7716a6810dc33e1a
  • @LunaSecIO - ドキュメントとエクスプロイトの改善
  • @rwincey - Tomcatの再起動なしでエクスプロイトを再実行可能にしたこと
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





