provos/ironcurtain
自律型AIエージェントのためのセキュア*ランタイム。平易な英語の憲法からポリシーを生成。(*https://ironcurtain.dev)



自律型AIエージェントのためのセキュア*なランタイム。セキュリティポリシーは人間が読める憲法から導出されます。
*誰かが「セキュア」と書いたら、すぐに疑うべきです。セキュアとはどういう意味か?
[!WARNING] 研究用プロトタイプ。 IronCurtainは、AIエージェントを真に有用なほど安全にする方法を探る初期段階の研究プロジェクトです。API、設定フォーマット、アーキテクチャは変更される可能性があります。コントリビューションとフィードバックを歓迎します。
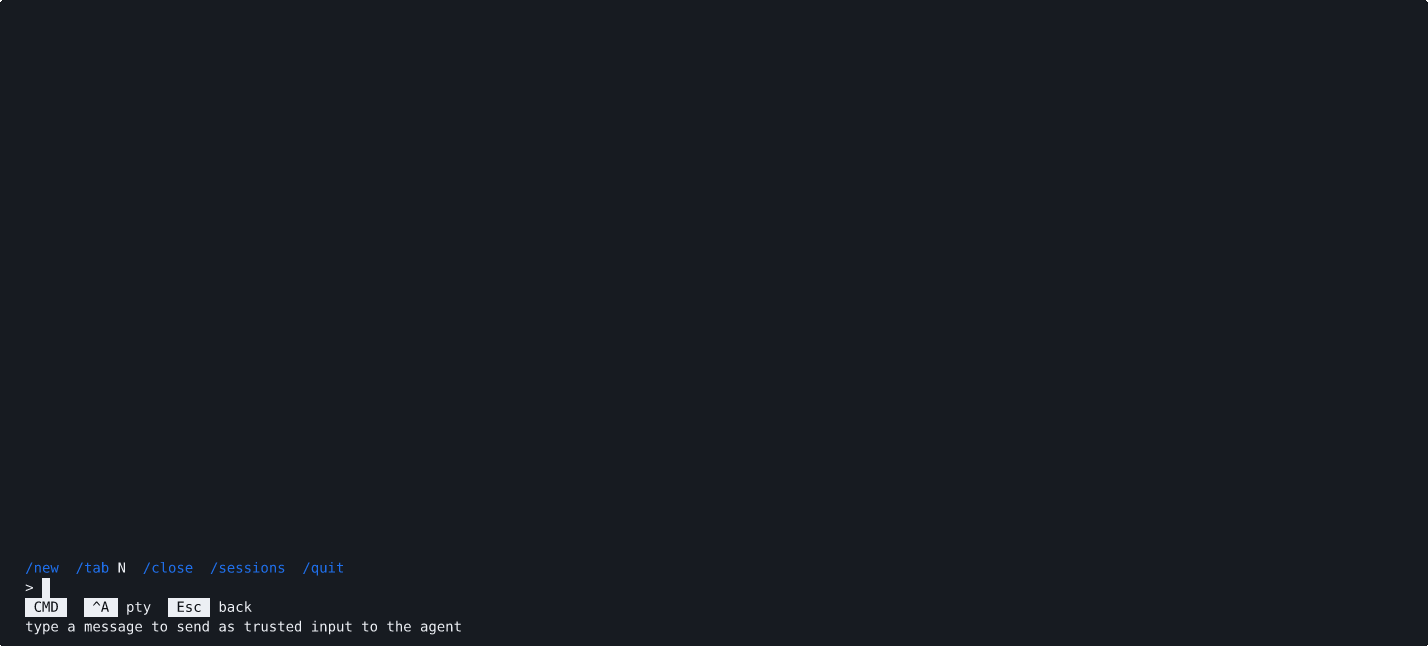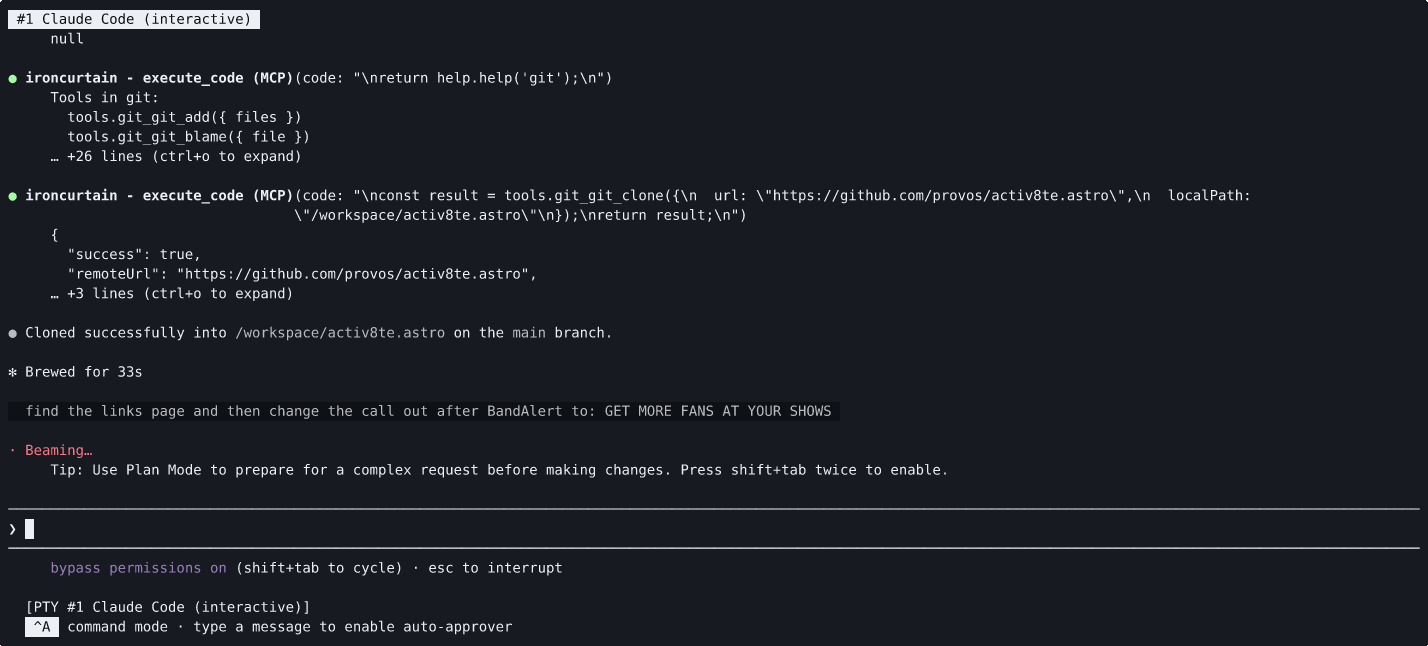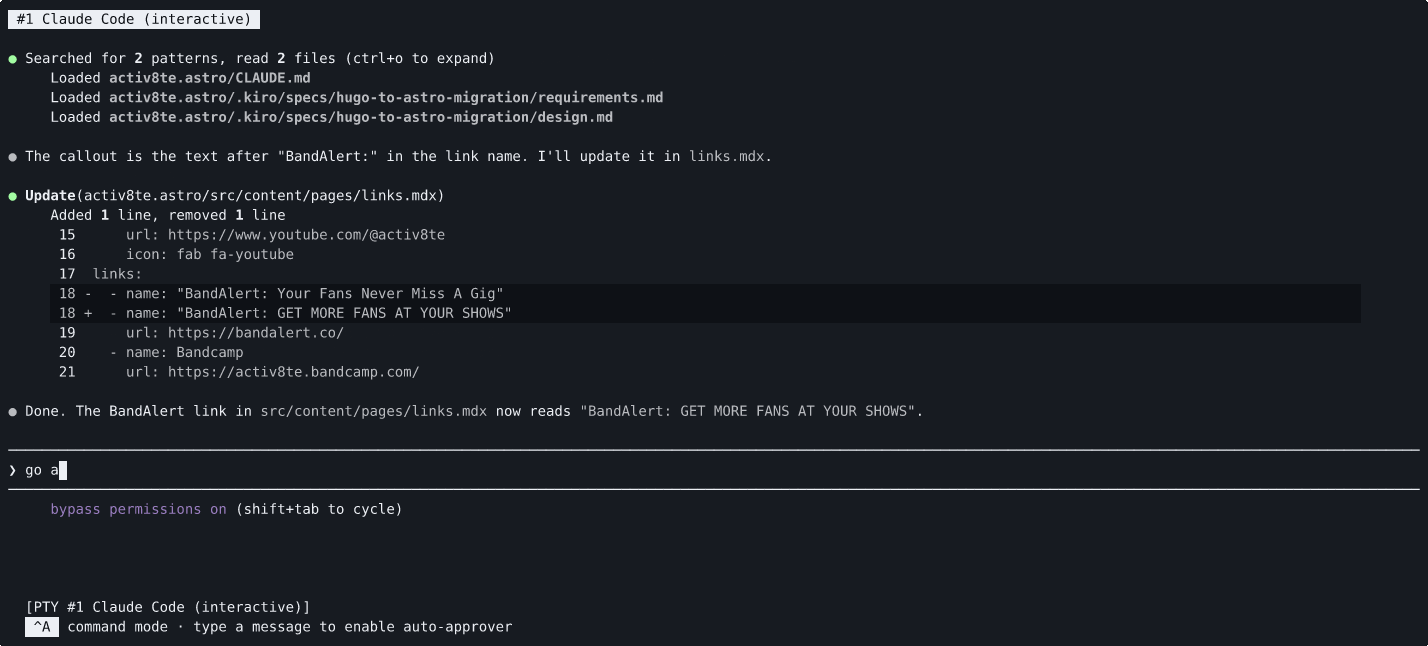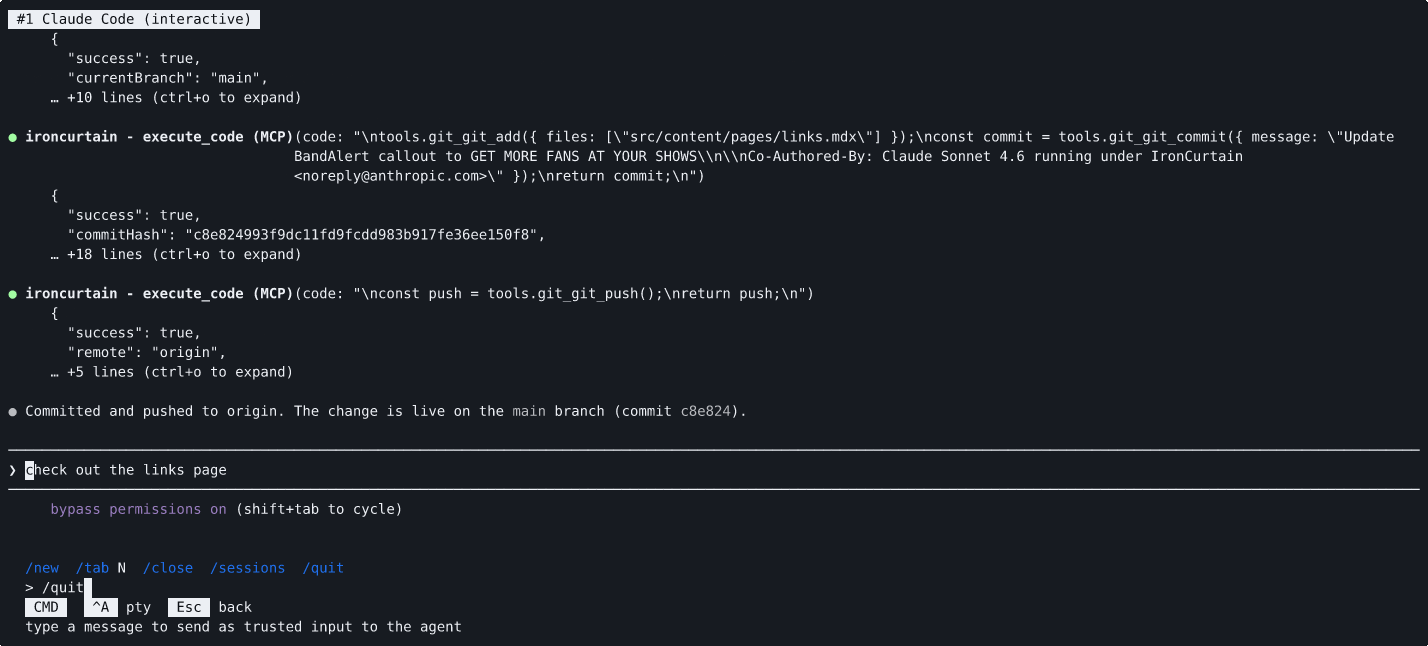
エージェントはリポジトリのクローンと変更のプッシュを求められます。git_cloneとgit_pushはどちらもポリシーエンジンによってエスカレーションされますが、自動承認機能がそれらを自動的に承認します。コマンドモード(Ctrl-A)からのユーザーの信頼済み入力が明確な意図を示していたため、手動の/approveは不要でした。
自律型AIエージェントは、ファイルの管理、gitコマンドの実行、メッセージの送信、APIとのやり取りをあなたに代わって行えます。しかし今日のエージェントフレームワークは、エージェントにユーザーと同じ権限、すなわちファイルシステム、認証情報、ネットワークへの完全なアクセスを与えています。セキュリティ研究者はこれをアンビエント権限と呼んでおり、単一のプロンプトインジェクションや複数ターンにわたるドリフトによって、エージェントがファイルを削除したり、データを窃取したり、悪意のあるコードをプッシュしたりする可能性があります。
一般的な対応は、エージェントを狭いサンドボックスに制限する(有用性を損なう)か、すべての操作についてユーザーに承認を求める(自律性を損なう)かのいずれかです。どちらも満足のいくものではありません。
IronCurtainは別の道を取ります:セキュリティの意図を平易な英語で表現し、システムに強制方法を判断させる。
あなたは憲法を書きます。これはエージェントが何を許可され、何を許可されないかを記述した短い文書です。IronCurtainはLLMパイプラインを用いてこれを決定論的なセキュリティポリシーにコンパイルし、コンパイルされたルールを生成されたテストシナリオに対して検証し、実行時にすべてのツール呼び出しに対してポリシーを強制します。その結果、自然言語で定義した境界の中で自律的に動作できるエージェントが得られます。
主要なアイデア:
IronCurtainは、異なる信頼モデルを持つ2つのセッションモードをサポートします:
ビルトインエージェント(コードモード) — IronCurtain独自のLLMエージェントが、V8サンドボックス内で実行されるTypeScriptスニペットを記述します。IronCurtainはエージェント、サンドボックス、ポリシーエンジンを制御します。すべてのツール呼び出しは構造化されたMCPリクエストとしてサンドボックスを出て、ポリシーエンジン(許可/拒否/エスカレーション)を通過し、その後でのみ実際のMCPサーバーに到達します。
Docker エージェントモード — 外部エージェント(Claude Code、Goose、Codex)が、パブリックネットワークへ直接アクセスできないコンテナ内で動作します。IronCurtain は外部への影響を仲介します。LLM API 呼び出しは TLS 終端 MITM プロキシ(ホスト許可リスト、偽キーから実キーへの差し替え)を経由し、MCP ツール呼び出しは同じポリシーエンジンを経由し、サポート対象のパッケージインストールは検証付きパッケージプロキシを経由します。
オプトインのネストされた Docker は、ホストの Docker ソケットを公開することなく、開発者セッションにプライベートで一時的なデーモンを提供します。実装済みのプロファイルは、macOS 上の Apple Container と Docker Desktop、および amd64 上の WSL2 + Docker Desktop をカバーします。その offline、images、packages モードは、ローカルイメージの使用、仲介されたパブリックイメージのプル、サポート対象のパッケージビルドを分離します。ネイティブ Linux Engine はネストには許可されません。前提条件と制限については設定リファレンスを参照してください。
どちらのモードでも、エージェントは信頼されていません。セキュリティはモデルが指示に従うことに依存せず、境界で強制されます。
図解付きの完全なアーキテクチャ、レイヤーごとの信頼分析、macOS プラットフォームに関する注記については、SANDBOXING.md を参照してください。
isolated-vm バイナリをインストールします。Node 25 はサポート対象外であり、テストされていません。container が代替バックエンドとして機能します(コンテナごとに VM。そのサービスが実行中の場合に自動的に使用されます — ironcurtain config の containerRuntime を参照)グローバル CLI ツールとして(エンドユーザー向け):
npm install -g @provos/ironcurtain
ソースから(開発版):
git clone https://github.com/provos/ironcurtain.git
cd ironcurtain
npm install
1. API キーを設定します:
export ANTHROPIC_API_KEY=sk-ant-...
プロジェクトルートの .env ファイルにキーを配置することもできます(dotenv 経由で自動的に読み込まれます)。または、ironcurtain config を使って ~/.ironcurtain/config.json に追加することもできます。環境変数は設定ファイルの値より優先されます。サポートされているのは ANTHROPIC_API_KEY、GOOGLE_GENERATIVE_AI_API_KEY、OPENAI_API_KEY です。
2. 初回起動ウィザードを実行する(推奨される mux パスを使用する前に明示的に実行してください。初回の非 mux の ironcurtain start でも自動的に実行されます):
ironcurtain setup
GitHub トークンの設定、Web 検索プロバイダー、モデル選択、その他の設定を順を追って案内します。選択内容を含む ~/.ironcurtain/config.json を作成します。
IronCurtain には、開発者体験を重視したデフォルトポリシーが付属しています。読み取り専用の操作は許可され、変更操作(書き込み、プッシュ、PR 作成)は人間の承認を求めてエスカレーションされます。セットアップ後すぐに使い始めることができます。
IronCurtain を使用するための推奨方法です。IronCurtain がポリシーエンジンを介してすべてのツール呼び出しを仲介しながら、エージェントのインタラクティブ TUI(Claude Code または Goose)の全機能を単一のターミナルで利用できます。
ironcurtain mux
主な機能:
/approve+ N を使用すると、そのセッションの残りの間、ドメインまたはパスをホワイトリストに登録できます。git_push エスカレーションが自動承認されます。/new)、それらを切り替え(/tab N、Alt-1..9)、閉じることができます(/close)。複数のmuxインスタンスを並行して実行できます。入力モード、信頼済み入力のセキュリティモデル、エスカレーションワークフロー、キーボードリファレンスを含む完全なウォークスルーについては、DEVELOPER_GUIDE.md を参照してください。
迅速な単発タスク、スクリプト、またはローカルの組み込みエージェントを明示的に使用したい場合は、ironcurtain start を使用してください。通常のインタラクティブなDockerエージェント作業には、ironcurtain mux を使用してください。
ironcurtain start "Summarize the files in ./src"     # Single-shot mode
ironcurtain start -w ./my-project "Fix the tests"    # Single-shot workspace mode
ironcurtain start --agent builtin                    # Local builtin REPL, no Docker
ironcurtain start --persona my-assistant "Check my email"  # Use a persona
IronCurtainはセッション再開(--resume <session-id>)、レガシーな生PTY/デバッグモード、モバイル承認用のSignalメッセージングトランスポート、スケジュールされたcronジョブ用のデーモンモードもサポートしています。デーモンにはブラウザベースの監視とエスカレーション処理のためのオプションのweb UI(--web-ui)があります。詳細はRUNNING_MODES.mdを参照してください。
IronCurtainは構造化されたワークフローを通じて複数のAIエージェントをオーケストレーションします。同梱の脆弱性発見ワークフローは、階層化されたハーネスパイプライン(Tier 1 分離関数 → Tier 2 マルチコンポーネント → Tier 3 フルビルド)とlibFuzzer/AFL++のカバレッジゲーティング、仮説駆動型のdiscover/triage状態、そして最終的な人間によるレポートレビューゲートを通じて、ネイティブコードのメモリ安全性および論理バグを探索します。設計・コーディングワークフローは計画/設計/実装/レビューのサイクルを実行し、こちらも人間によるゲートを備えています。各エージェントは役割固有のポリシー境界を持つ独自のDockerコンテナ内で実行され、エンジンは状態遷移、アーティファクトの受け渡し、クラッシュ再開チェックポイントを自動的に管理します。オープンソースで、完全にあなたのマシン上で動作し、憲法ベースのポリシーエンジンを通じてエージェントごとのセキュリティポリシーを適用し、あらゆるDockerコンテナ化されたエージェントと連携します。コーディングタスクにおけるAmazon KiroやGoogle Julesと同等の範囲を持ちながら、ファーストクラスのセキュリティと拡張可能なワークフロー定義フォーマットを備えています。
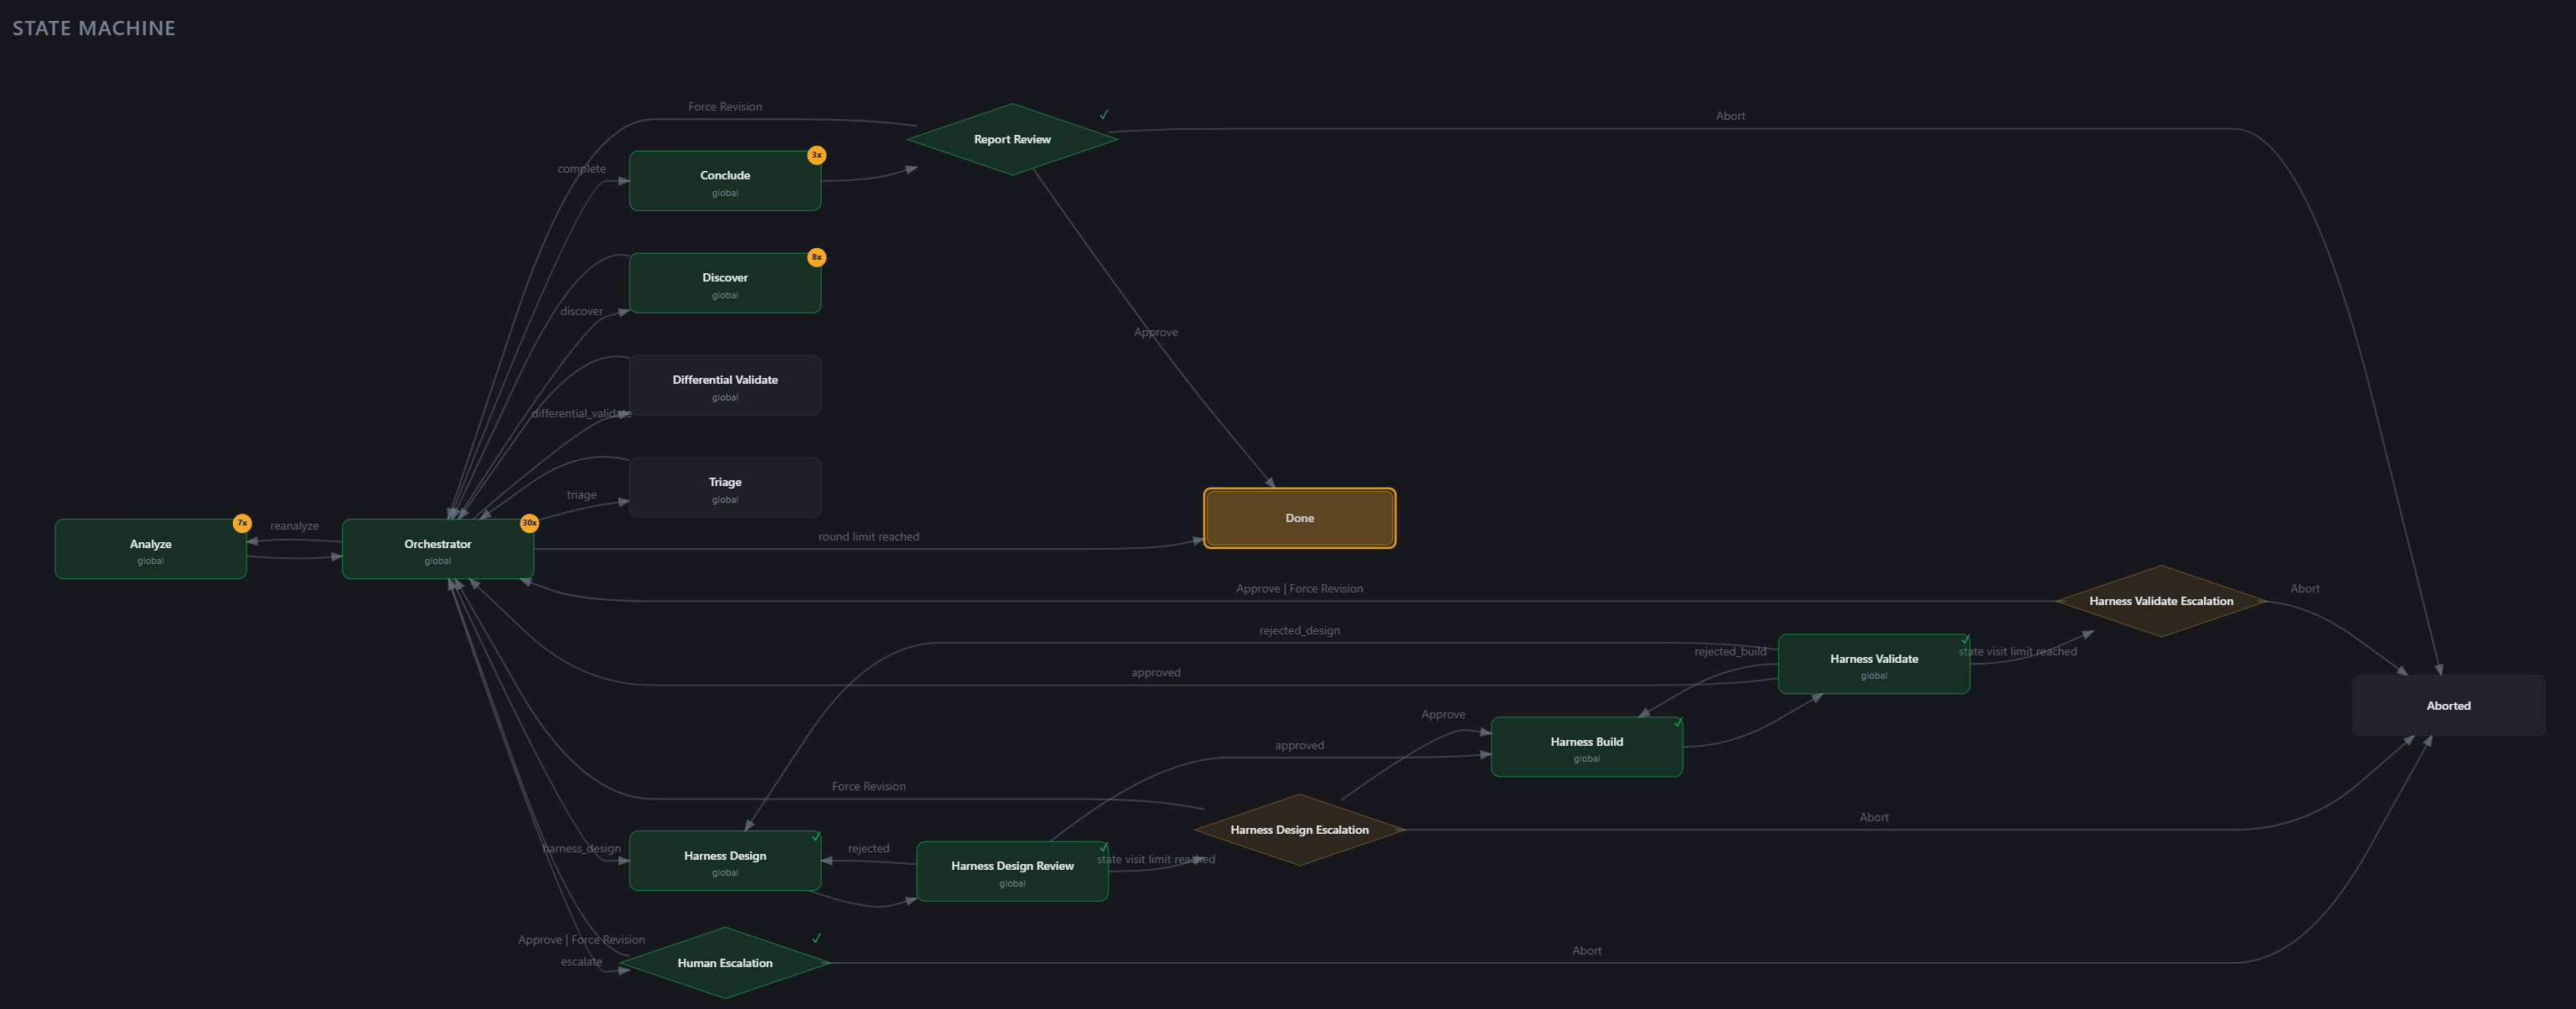
web UIはワークフロー実行のための想定インターフェースです。 デーモンを起動し、表示されたURLを開き、Workflowsページから実行を操作します。上記の状態機械グラフはライブで表示され、エージェントメッセージのタイムラインはMarkdownレンダリング付きでストリーミングされ、ゲートレビューにはワークスペース+アーティファクトブラウザが含まれ、過去の実行は一覧に保持されます。
ironcurtain daemon --web-ui
CLI アクセスはスクリプト作成、自動化、デバッグに利用できます:
ironcurtain workflow start vuln-discovery \
  "Find memory-safety bugs in libical" --workspace ~/src/libical
ironcurtain workflow start design-and-code \
  "Build a REST API with authentication"