Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
codoforum — CVE-2020-5842 Codoforum 4.8.3 の格納型XSS脆弱性 | Kitploit

ツール/GitHubGitHub/prasanthc41m/codoforum
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト学習と教育
GitHubprasanthc41m/codoforum

codoforum

CVE-2020-5842 Codoforum 4.8.3 の格納型XSS脆弱性

リポジトリを見る
1223年前未レビュー
共有

CVE-2020-5842 Codoforum 4.8.3 の保存型XSS脆弱性

掲載先: Exploit-db, Cve Mitre, The daily swig

私たちのコミュニティ用に無料のフォーラムソフトウェアを探していたところ、Codoforum を見つけました。インストール後、私たち (Vyshnav Vizz) はセキュリティを確認するためにいくつかの単純な XSS ペイロードを試したところ、管理者ユーザーに影響する複数の重大なクロスサイトスクリプティング脆弱性を偶然発見して驚きました。人生を通じて支えてくれた私の兄弟 (Vyshnav Vizz) に大変感謝しています。

影響を受けるコンポーネント : ユーザー登録ページ

攻撃ベクター

この脆弱性により、攻撃者はユーザー登録セクションに XSS ペイロードを注入できます。そして、管理者が管理パネルのユーザー管理セクションにアクセスするたびに XSS がトリガーされ、攻撃者は細工されたペイロードに応じて Cookie を盗むことができます。

追加情報

Codoforum v4.8.3 に重大な (保存型 XSS) クロスサイトスクリプティング脆弱性が発見されました。これは 2019 年 10 月 29 日に最終更新された最新バージョンです。

Codoforum のユーザー登録メカニズムは、保存型クロスサイトスクリプティングの問題に対して重大な脆弱性があります。ユーザーフィールドに細工された XSS ペイロードを使用して、登録ページからユーザーを作成できます。その結果、XSS ペイロードを含むユーザーが作成されます。管理者が管理ダッシュボードを介してユーザー管理セクションにアクセスすると、XSS がトリガーされます。この保存型 XSS はサーバーに保存されるため、管理者がページにアクセスするたびに XSS ペイロードがトリガーされます。

再現手順

  1. ローカルサーバーに Codoforum 4.8.3 をダウンロードしてインストールします。 https://codoforum.com/buy image
  2. http://localhost/index.php?u=/user/register にアクセスし、以下のペイロードを使用してユーザーを作成します。

ユーザー名 : “><svg/onload=alert(1)> パスワード : password メールアドレス : [email protected] ペイロードの注入 image

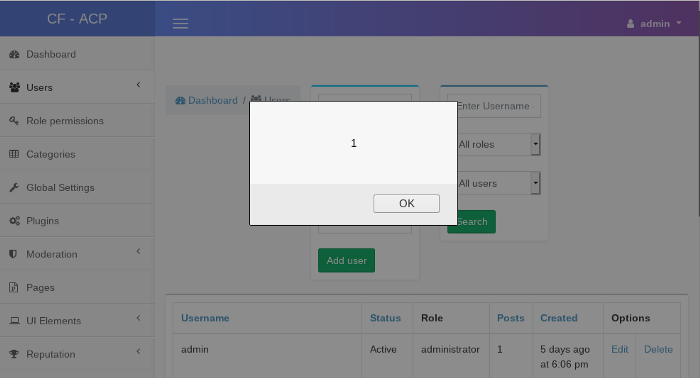
  1. 次に http://localhost/admin/index.php?page=users/manage にアクセスすると、ここで XSS がトリガーされます。 保存型 XSS がトリガーされました image

緩和策

入力検証、出力のサニタイズ、エスケープにより、アプリケーションは安全になります。

タイムライン

  • 発見日: 2020年1月3日
  • Codologic へ報告: 2020年1月3日
  • Codologic による確認: 2020年1月3日
  • exploit-db.com に掲載: 2020年1月6日
  • cve.mitre.org に掲載: 2020年1月6日
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →